#1
 dimamend/cve-2022-42889-text4shell
基于 Docker 的实验室环境,用于重现和测试 Apache Commons Text 中的 CVE-2022-42889 (Text4Shell) 远程代码执行漏洞。
 xiaohj233/ghostlock-x200-app
vivo X200 设备端一键 root App(Shizuku 授权 shell 域执行,CVE-2026-43499)
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - timezone php.ini prepend
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
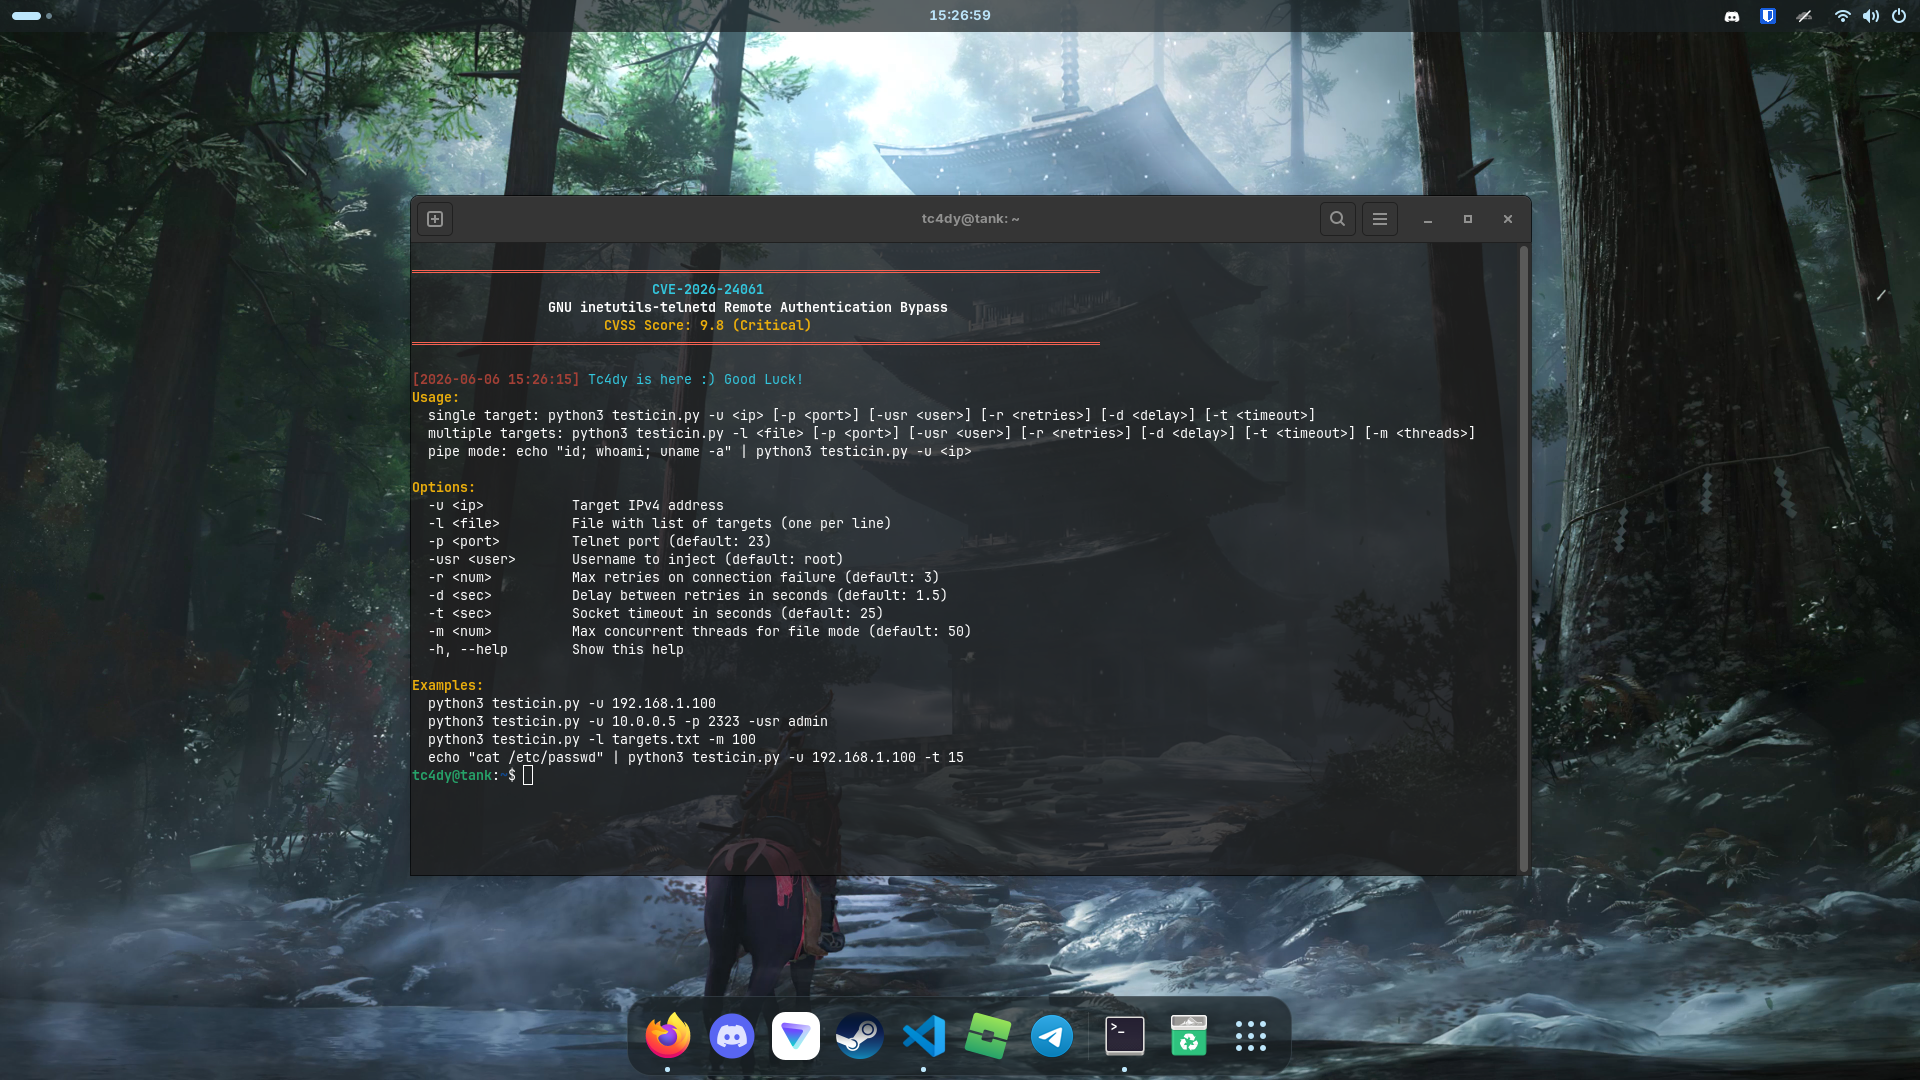 tc4dy/cve-2026-24061-poc-exploit
Remote authentication bypass exploit for GNU inetutils-telnetd (CVE-2026-24061) using CRLF injection to gain instant root shell. Supports single/mass…
 horizon3ai/ahsaycbs-auth-bypass-rce
针对影响 AhsayCBS 的 CVE-2026-105133 和 CVE-2026-105134 的概念验证漏洞利用
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) 漏洞利用分支,适用于 RootMyVivo Neo — iQOO Neo 11(PD2520、SM8750、6.6.89)。仅限在自有设备上进行授权研究。
 showy-headteacher114/cve-2025-66398
演示如何利用 Signal K Server CVE-2025-66398,该漏洞允许未认证攻击者注入后门并实现远程代码执行。
 404godd/cve-2026-20841-poc
🛠 使用 CVE-2026-20841 概念验证演示在低于 11.2510 版本的 Windows 记事本中的远程代码执行。
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - 高危 - 远程 - 权限残留 - 进程级全局 Python 数据源映射
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - IPsec login_banner 启动脚本
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 hamzamalik3461/cve-2026-20841
🛠 演示通过Markdown链接利用不安全的URL协议在Windows记事本中实现远程代码执行。