#1
 jonstratton/selenium-node-takeover-kit
一组可能有助于接管 Selenium 节点的 Selenium 测试
 ludovicpatho/cve-2022-22965_spring4shell
运行在 JDK 9+ 上的 Spring MVC 或 Spring WebFlux 应用程序可能因数据绑定而存在远程代码执行(RCE)漏洞。该特定漏洞利用要求应用程序以 WAR 部署方式运行在 Tomcat 上。如果应用程序以 Spring Boot 可执行 jar…
 c0gnit00/cve-2026-69212
Python 概念验证(PoC),用于 CVE-2025-69212 的漏洞利用程序
 c0gnit00/cve-2026-33937
Handlebars.js AST注入RCE的Python POC与漏洞利用,Handlebars.js 4.0.0至4.7.8版本受影响。CVSS评分:9.8 严重。
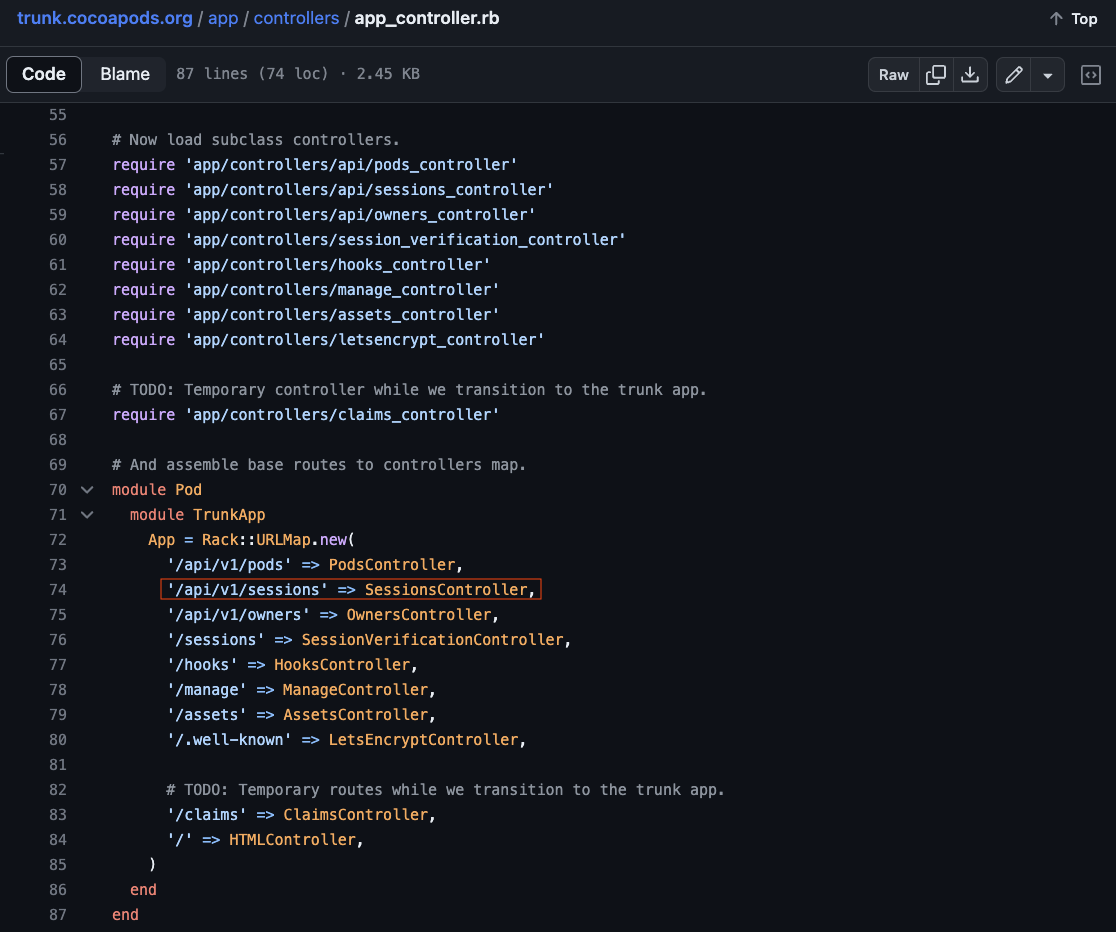 reefspek/cocoapods-rce_cve-2024-38366
CocoaPods RCE 漏洞 CVE-2024-38366
 inertfluid/sk-cve-2026-26030-lab
道德、网络隔离的Docker实验室,复现CVE-2026-26030——Semantic Kernel内存向量存储filter eval() RCE(已在1.39.4中修补)
 ozcanpng/cve-2025-57819-freepbx-rce2root
FreePBX 15、16和17的完整链CVE-2025-57819 PoC:未经身份验证的SQL注入到RCE和root接管。
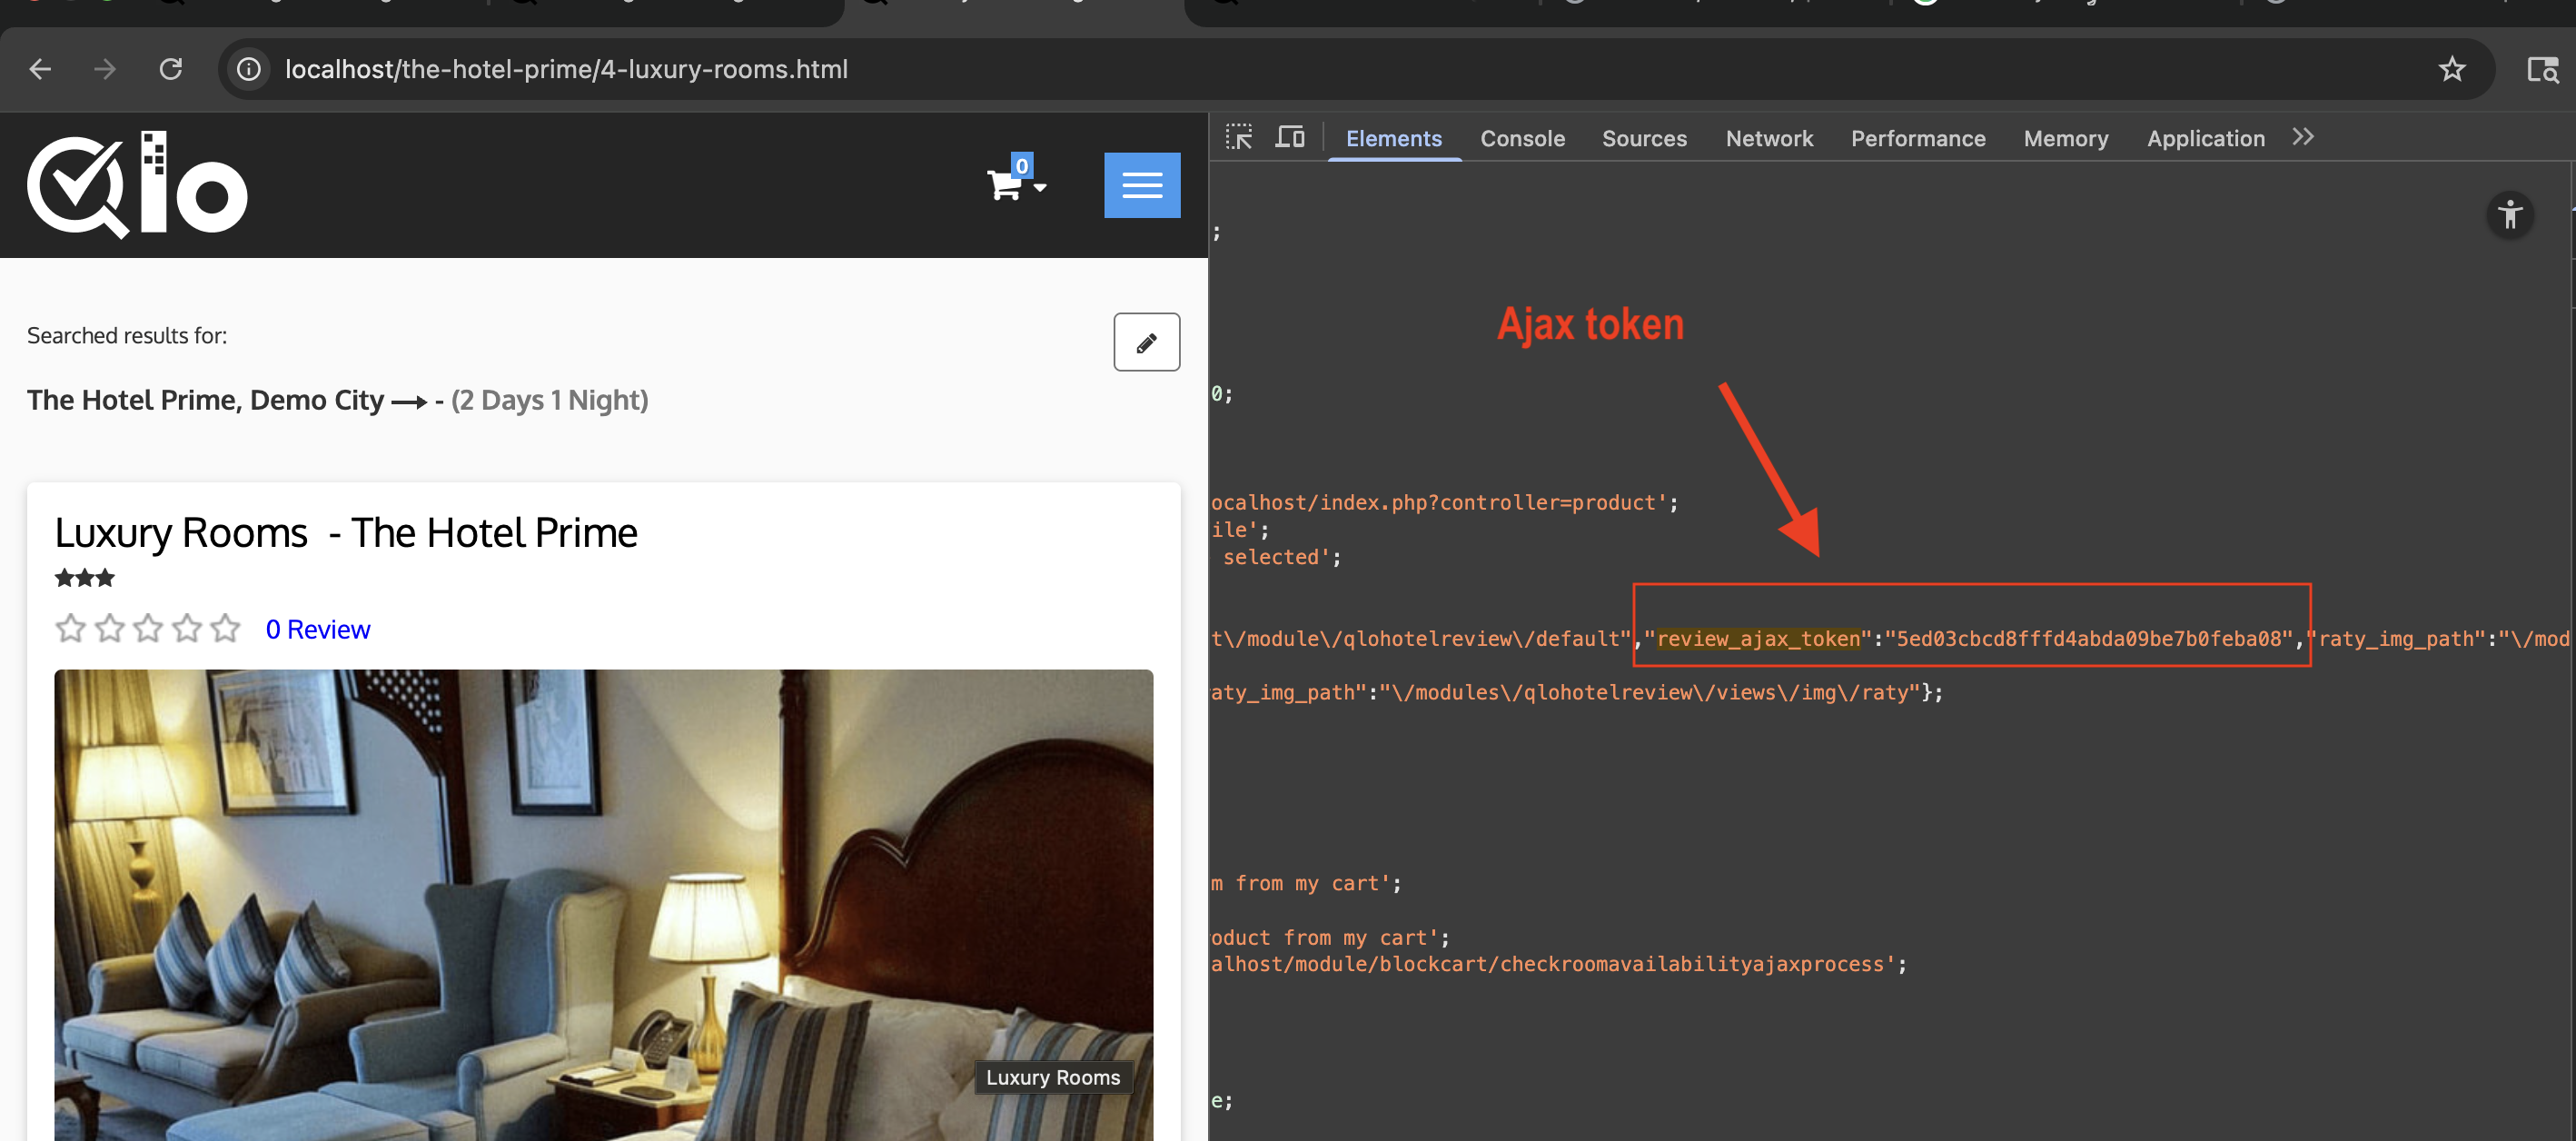 mr7s3d0/cve-2025-67325
关于CVE-2025-67325的详细信息
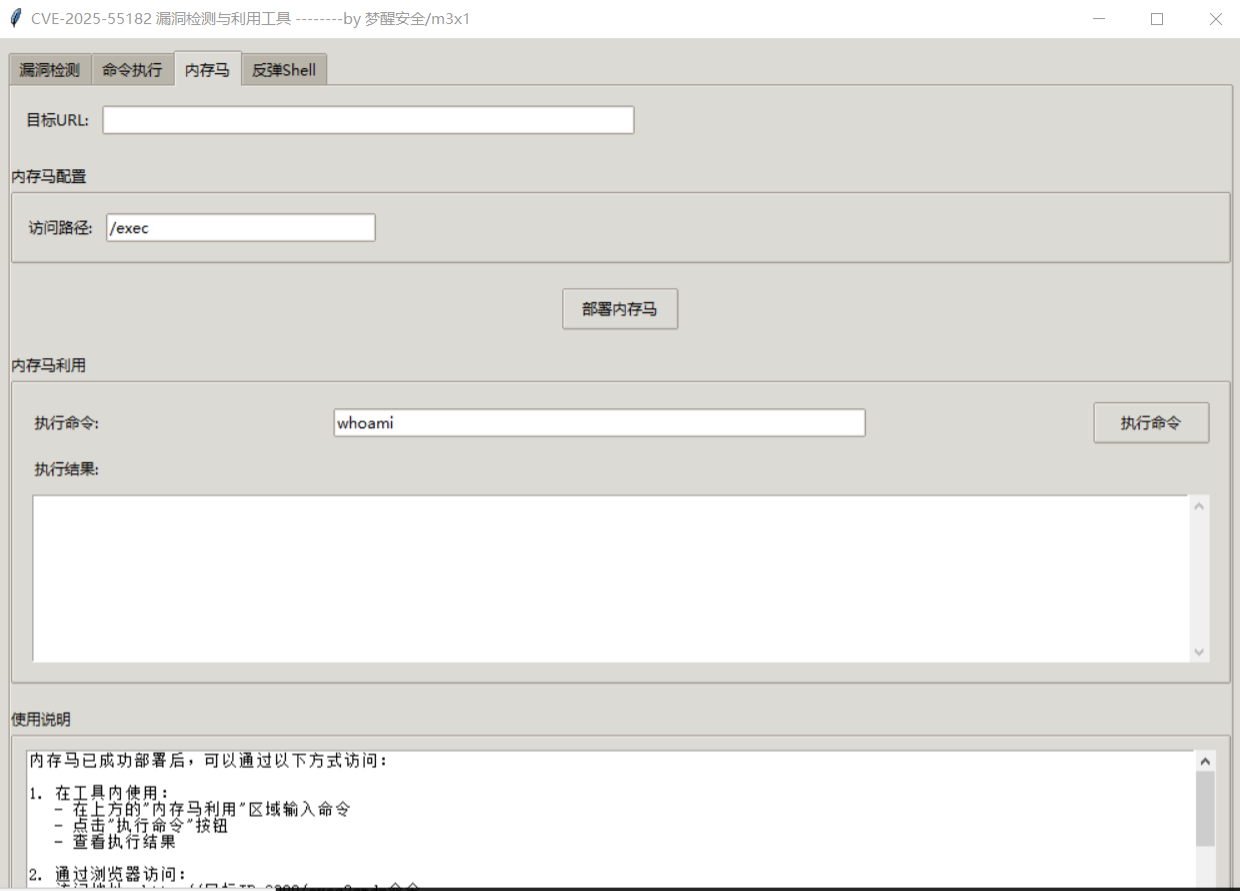 m3ngx1ng/cve-2025-55182-gui
CVE-2025-55182 漏洞检测与利用工具(GUI 版)
 estebanzarate/cve-2025-4517-python-tarfile-filter-data-bypass-poc
针对CVE-2025-4517的概念验证漏洞利用,这是Python tarfile filter='data'沙箱中的路径遍历漏洞,通过精心构造的符号链接链,允许在提取目录之外写入任意文件。
 d4op/cve-2023-51764-poc
针对CVE-2023-51764 SMTP走私漏洞的Python 3概念验证,通过精心构造的SMTP会话实现电子邮件欺骗。
 trone-ux/cve-2025-22457
PoC CVE-2025-22457
 sadisticnight/poc-cve-2025-62222
概念验证,演示了通过GitHub Copilot Chat中的提示注入实现远程代码执行,使用构造的Python文件触发Meterpreter反向shell。
 before-rain/cve-2025-50472
CVE-2025-50472的概念验证利用代码,通过恶意.mdl文件在ModelScope ms-swift的ModelFileSystemCache中触发反序列化远程代码执行漏洞。
 tatosec/cve-2026-33017-langflop
CVE-2026-33017 Langflow RCE PoC
 turtlesec-software/crlf-desyncs
用于基于 CRLF 的 desync 攻击的 Nuclei 模板和漏洞利用资源
 mlgzackfly/cve-2026-6643
ASUSTOR ADM 5.1.2 vpnupload.cgi 格式化字符串与栈缓冲区溢出远程代码执行(RCE)(CVE-2026-6643)