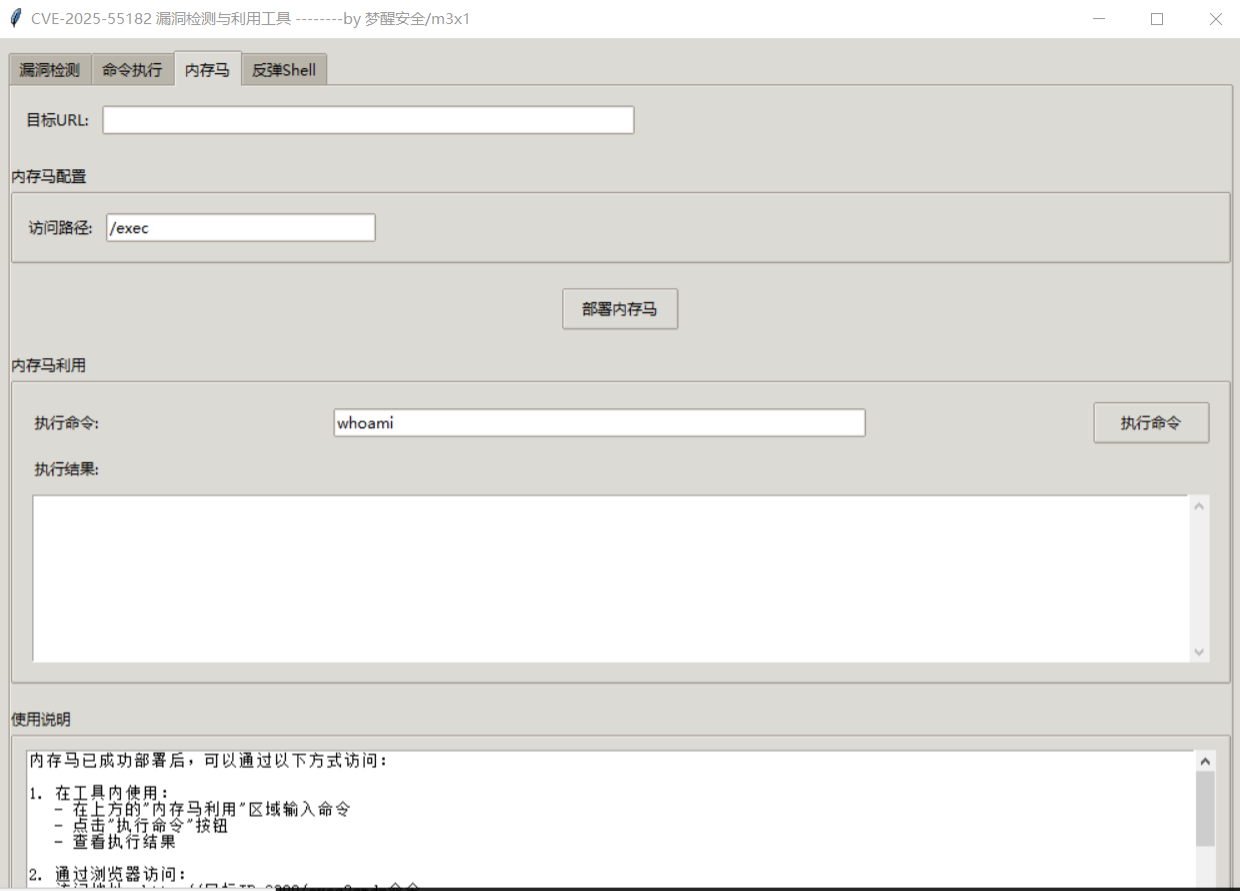
本项目是一款针对 CVE-2025-55182 高危漏洞的可视化检测与利用工具,基于 Python + tkinter 开发全图形化操作界面,无需复杂命令行操作,兼顾易用性与实用性。
CVE-2025-55182 漏洞存在于 React Server Components(RSC)生态的 Next.js 框架中,攻击者可通过构造恶意 multipart/form-data 请求实现远程命令执行,进而接管服务器权限。本工具仅用于 授权安全研究 与 合规渗透测试,帮助安全从业者快速验证目标资产的漏洞影响,推进应急响应与安全防护工作。
| 功能模块 | 详细说明 |
|---|---|
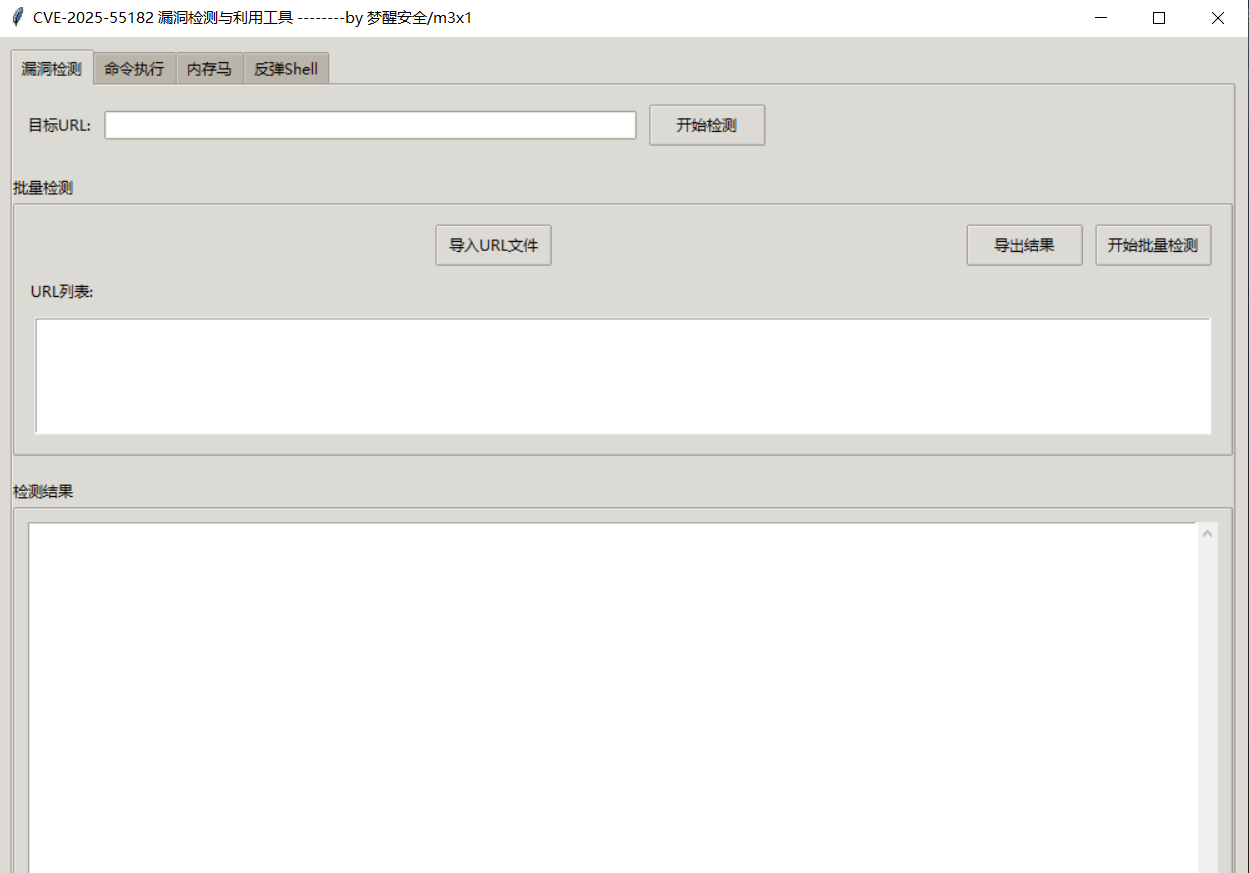
| 漏洞检测 | 支持单目标/批量检测,集成被动特征识别(响应头、页面关键字)与主动指纹验证(React Flight Protocol),结果可导出 TXT/CSV 格式 |
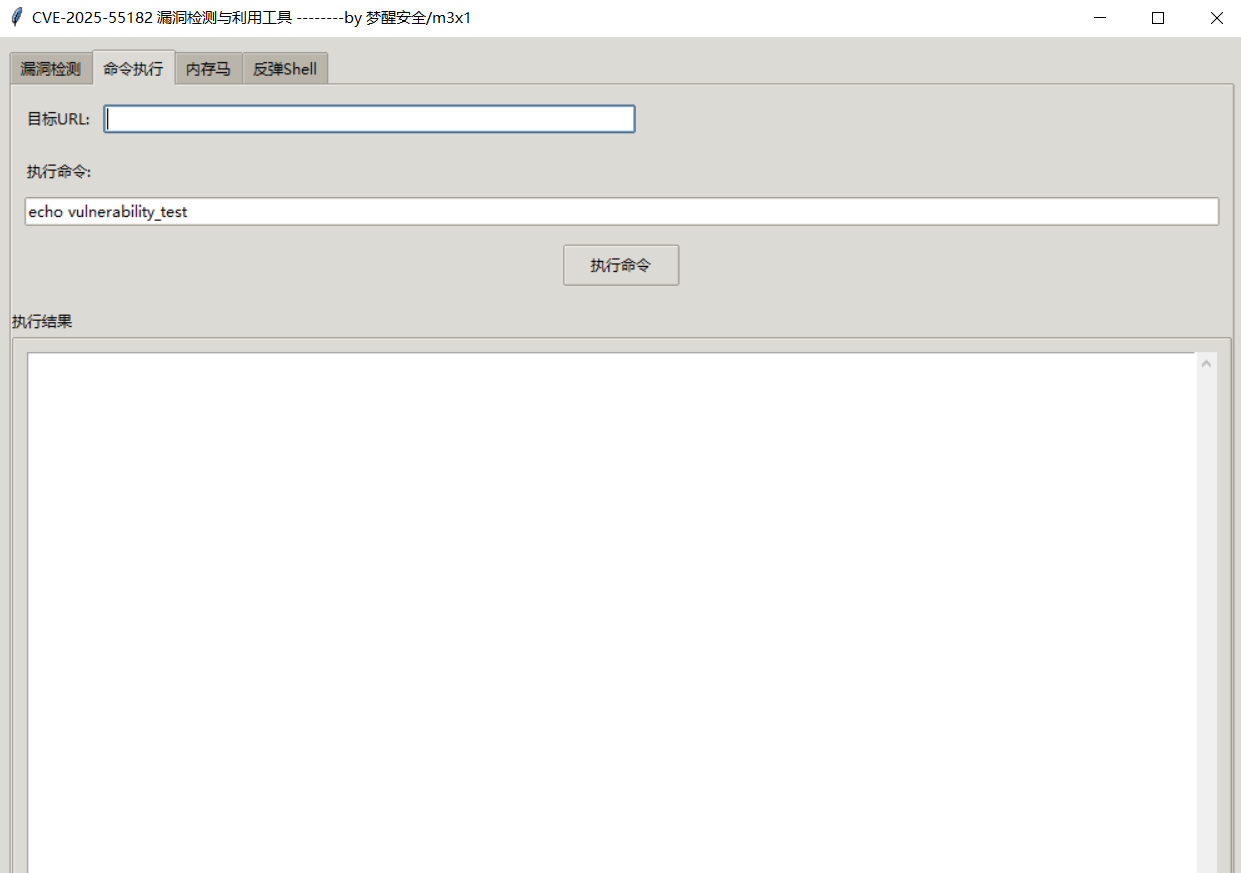
| 一键命令执行 | 无需手动构造 Payload,输入目标 URL 与系统命令(whoami/ls/cat 等),自动完成漏洞利用并返回执行结果 |
| 内存马部署与利用 | 一键部署无文件落地内存马,支持自定义访问路径,可通过工具或浏览器灵活调用执行命令 |
| 反弹 Shell | 集成反弹 Shell 功能,配置攻击者 IP 与监听端口后,可快速获取目标服务器交互式 Shell |
| 兼容性适配 | 自动修复 URL 格式、忽略 SSL 验证、多线程批量扫描,适配不同操作系统与网络环境 |
cve-2025-55182-gui.exe
漏洞检测
命令执行
内存马部署与利用
http://目标IP:3000/自定义路径?cmd=待执行命令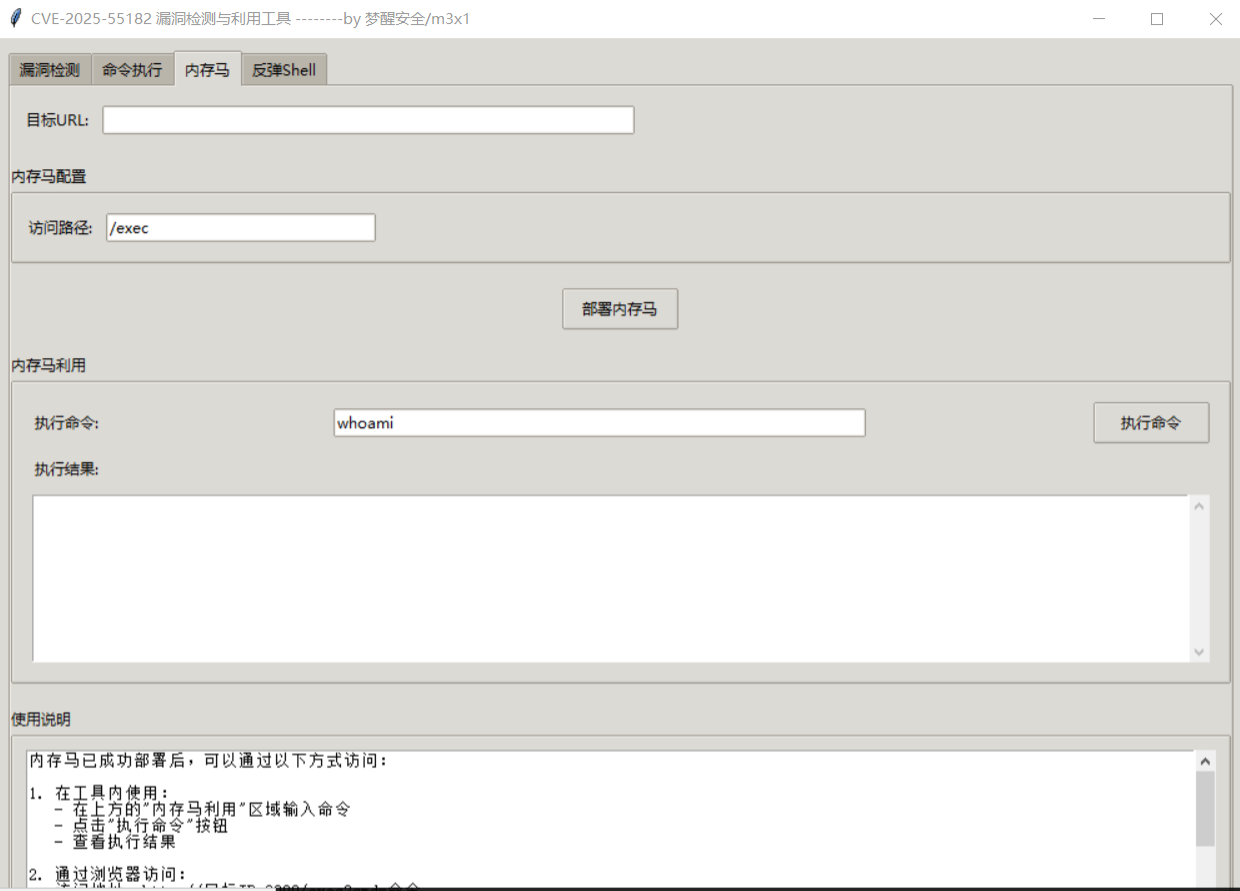
反弹 Shell
nc -lvp 监听端口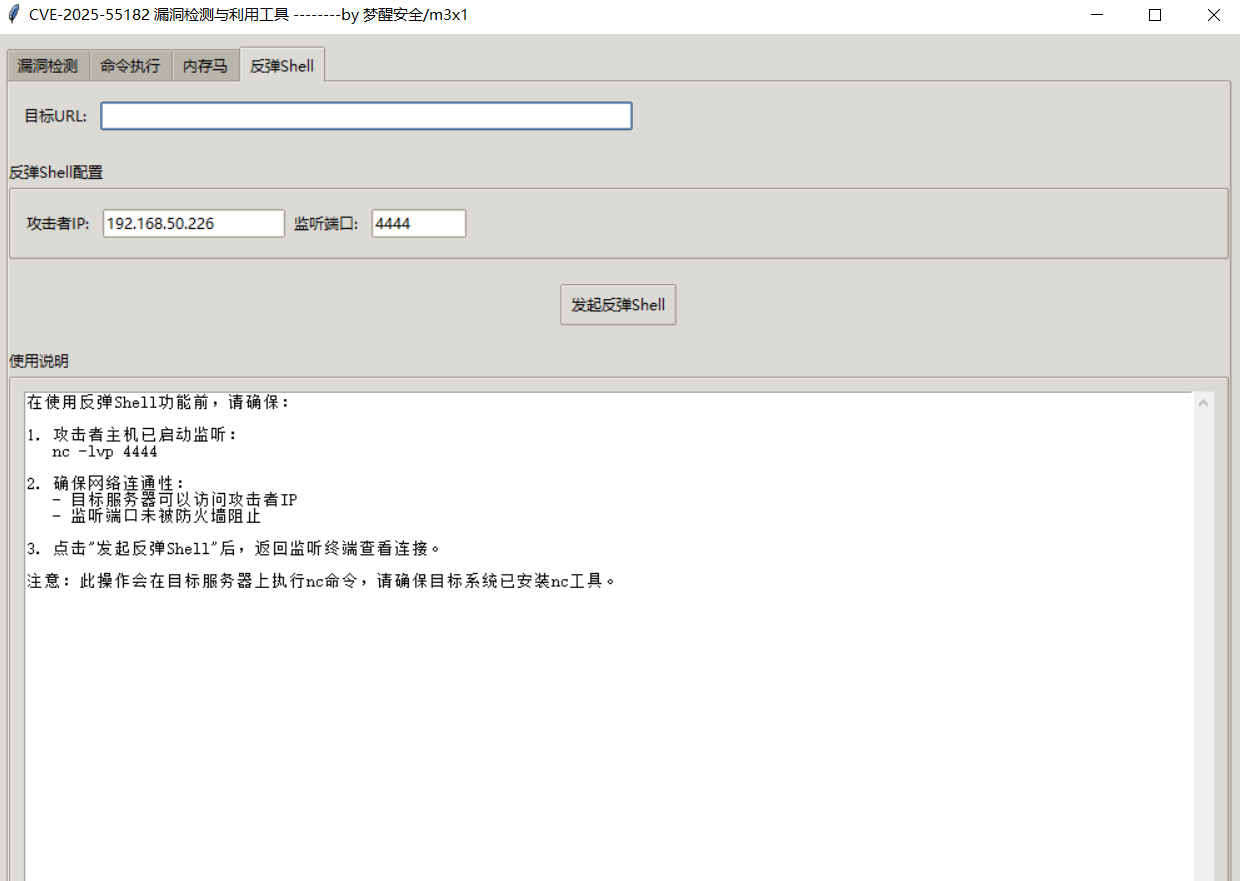
child_process 关键字child_process 模块执行权限,最小化业务服务运行权限本项目仅用于 安全研究与授权渗透测试,禁止用于任何非法攻击、未经授权的系统探测或数据窃取行为。
使用本工具造成的一切法律责任、经济损失、系统损坏等后果,均由使用者自行承担,项目开发者不承担任何连带责任。
欢迎大家关注梦醒安全公众号,会持续更新网安相关的内容
欢迎大家加入交流群,大家一起交流学习