#1
 asarr22/root-my-galaxy-s938b
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499
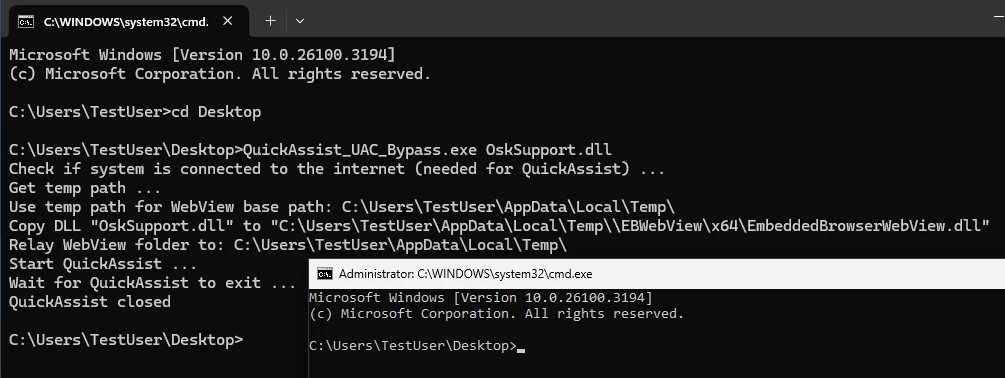 r41n3rzuf477/quickassist_uac_bypass
滥用 UIAccess QuickAssist 二进制文件,通过 WebView2 BrowserExecutableFolder 加载攻击者控制的 DLL,进而劫持 Windows 10/11 上的提权进程的 UAC 绕过 PoC。
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。

 exploit-database/exploitdb
exploitdb // 官方 Exploit-Database 仓库
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 mythicc2profiles/httpx
可配置、社区驱动的 HTTP C2 配置文件
 nil0x42/phpsploit
功能全面的C2框架,通过单行PHP后门在Web服务器上静默持久化。
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 amiraliuks/ip-camera-research
针对基于 Fullhan FH8626V100 SoC(型号 AJL30PG0803)的消费级 IP 摄像头开展的安全研究。
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) 漏洞利用分支,适用于 RootMyVivo Neo — iQOO Neo 11(PD2520、SM8750、6.6.89)。仅限在自有设备上进行授权研究。
 theflink/deepsleep
一个针对x64的Gargoyle变种,仅使用ROP和PIC隐藏内存痕迹。
 jazho76/house_of_apple_2
glibc 2.43 上 House of Apple 2 FSOP 技术的交互式 GDB 演练,附带可复现的沙箱环境,涵盖 vtable 绕过、栈迁移和 ROP。
 its-a-feature/mythic
一个协作式、多平台的红队演练框架