#1

 nyxrecon/sudo-agent-ctf-
TryHackMe 上 Sudo Agent CTF 的解题报告,涵盖枚举、Web 漏洞利用、隐写术、SSH 以及通过 CVE-2019-14287 进行权限提升。
 jas502n/publiccms_decrypt
publiccms_decrypt
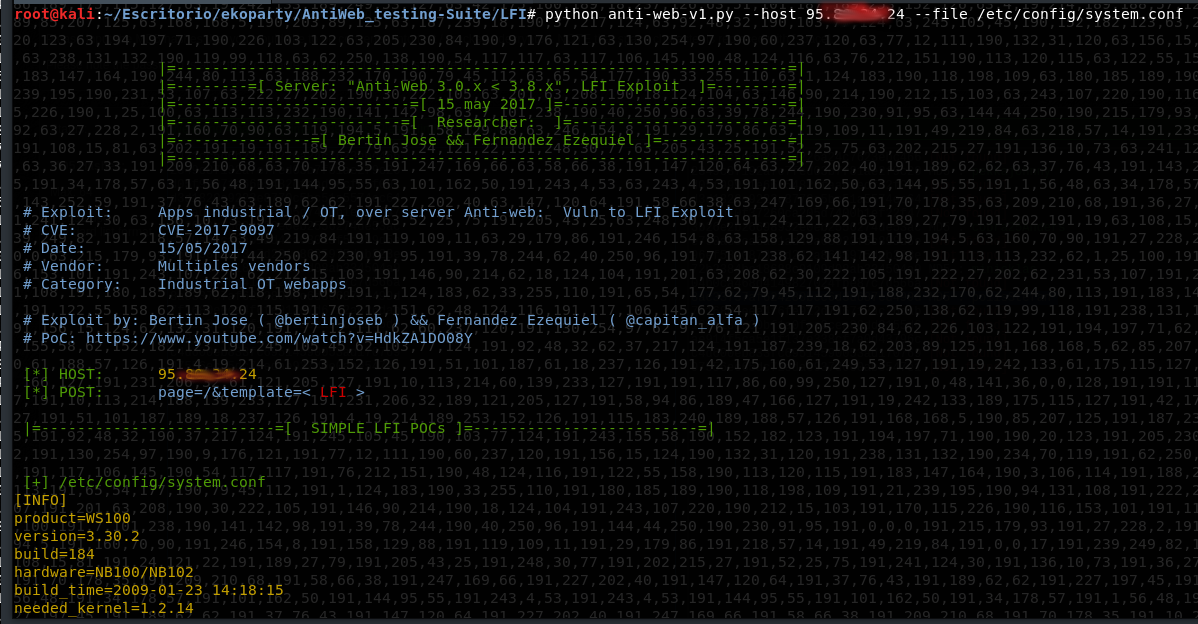 mdudek-ics/antiweb_testing-suite
利用 CVE-2017-9097 (+RCE) 的工具套件
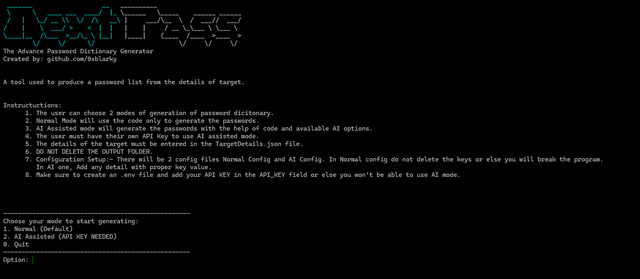 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
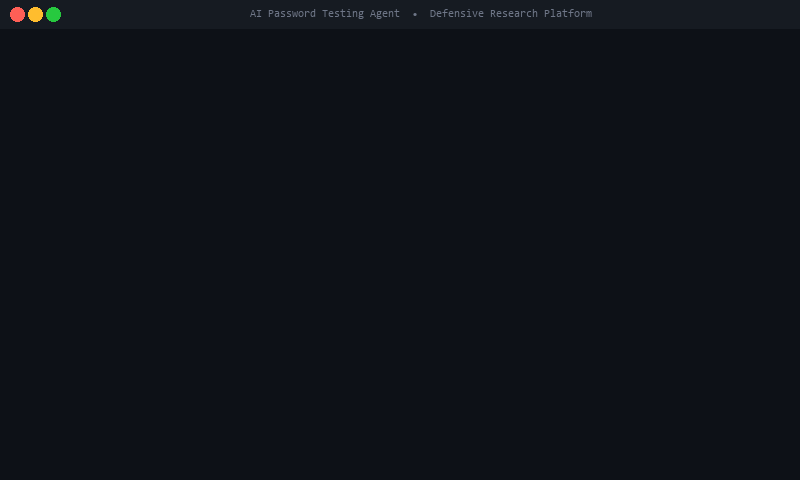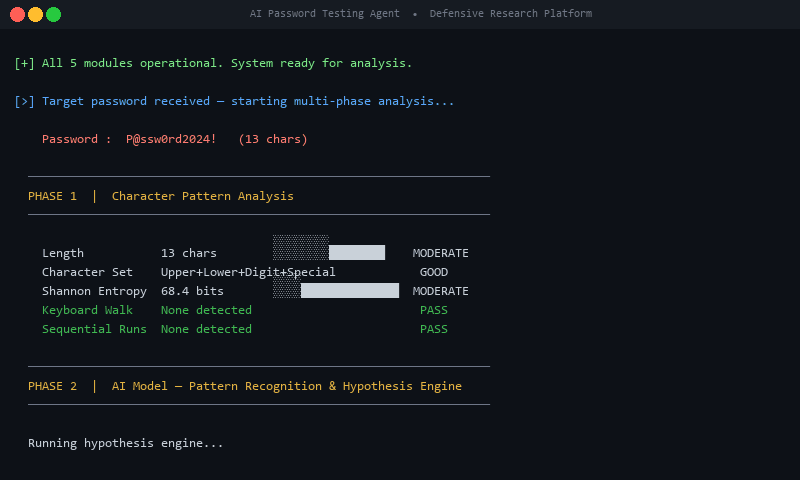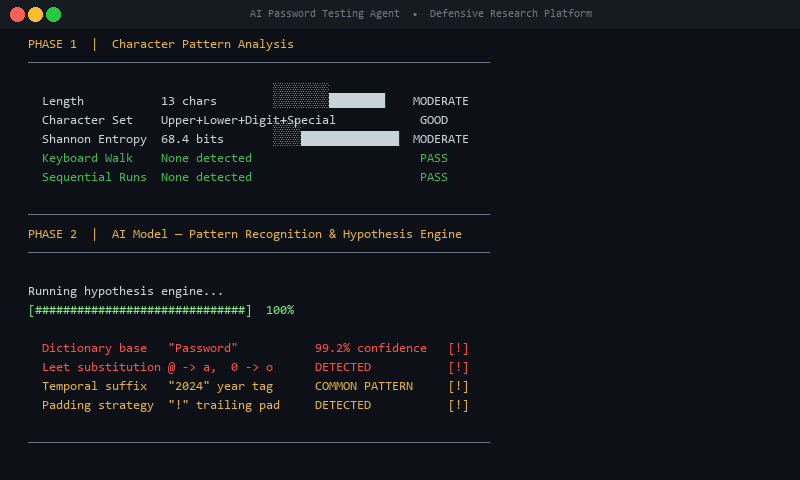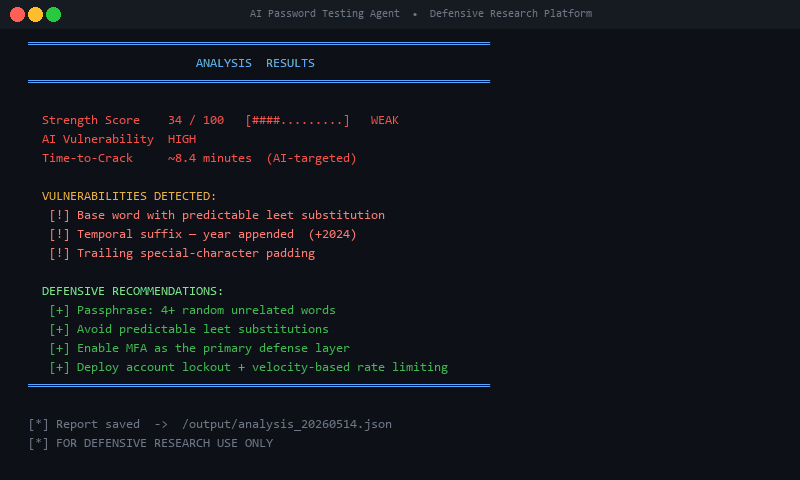 insider77circle/ai-password-testing-agent
一个用于测试密码强度、识别漏洞以及探索密码创建模式的智能代理。
 lukejenkins/cve-2022-24693
CVE-2022-24693的文档和复现步骤:Baicells Nova436Q和Neutrino 430固件中的硬编码凭据,允许远程SSH访问和权限提升。
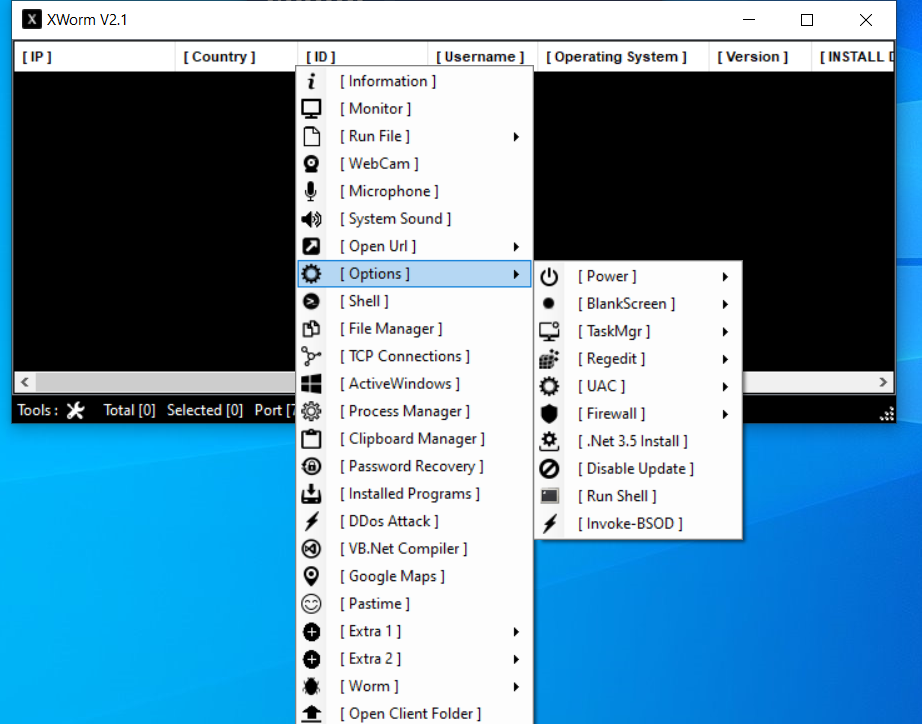
 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。
 danyw24/zyxel-p870hn-hardware-hacking
从裸 PCB 到 root:通过 UART 硬件破解 ZyXEL P-870HN (BCM6368) — CVE-2025-0890 + CVE-2024-40891,在我自己的硬件上。
 chron1k/oxide_hive
CVE-2021-36934 的漏洞利用
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
针对 CVE-2023-6063 的 Python PoC,该漏洞是 WP Fastest Cache <=1.2.2 中一个未认证的基于时间的盲 SQL 注入,可提取 WordPress 密码哈希和电子邮件。
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE复现:cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
KeePass 主密码提取 PoC(Linux 版)
 websecnl/cve-2021-36934
SeriousSAM自动利用器
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
教育性实验室,演示CVE-2024-21413 Outlook漏洞利用,使用Python电子邮件利用工具和Responder在受控Windows环境中捕获NTLM凭据。
 yucaerin/cve-2024-55555
Laravel 加密货币杀手批量扫描器 (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
TryHackMe 房间演练:CVE-2024-21413,涵盖 Outlook Moniker Link 保护视图绕过、NTLM 哈希泄露以及使用 Responder 进行凭据捕获。
 pugazhendii22/keepass-exfil-forensics
适用于 TryHackMe DFIR 挑战的网络取证 Writeup 及配套工具:从 PCAP 流量中逆向还原 hex→Base64→XOR 数据外泄链,然后利用 CVE-2023-32784 从进程内存转储中恢复 KeePass 主密码。