#1

 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 saqibnet/blackbox-pentesting-infsecos
针对 SecOS:1(VulnHub)的完整黑盒渗透测试——CSRF 利用、通过 CVE-2015-1328(OverlayFS)进行权限提升、后渗透
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
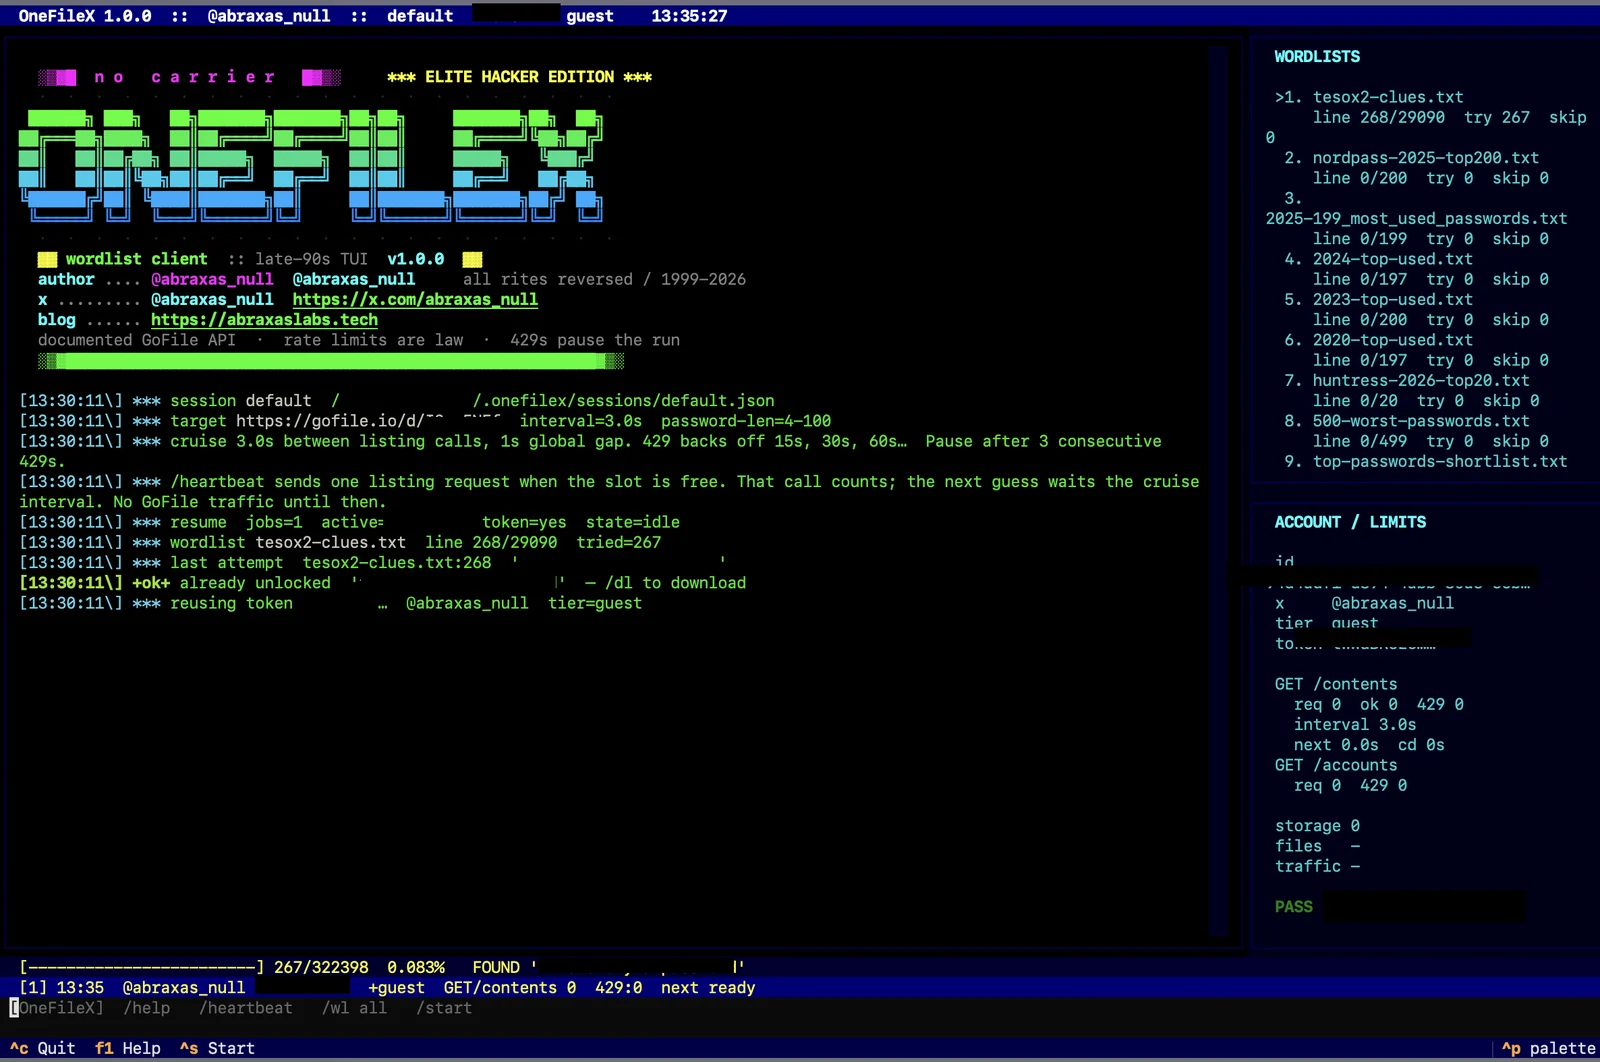 abraxas/gofilex
GoFile (gofile.io) 下载密码的字典暴力破解工具
 golem445/corporate_masks
基于渗透测试中破解的320万个NTLM哈希分析得出的8-14字符Hashcat掩码
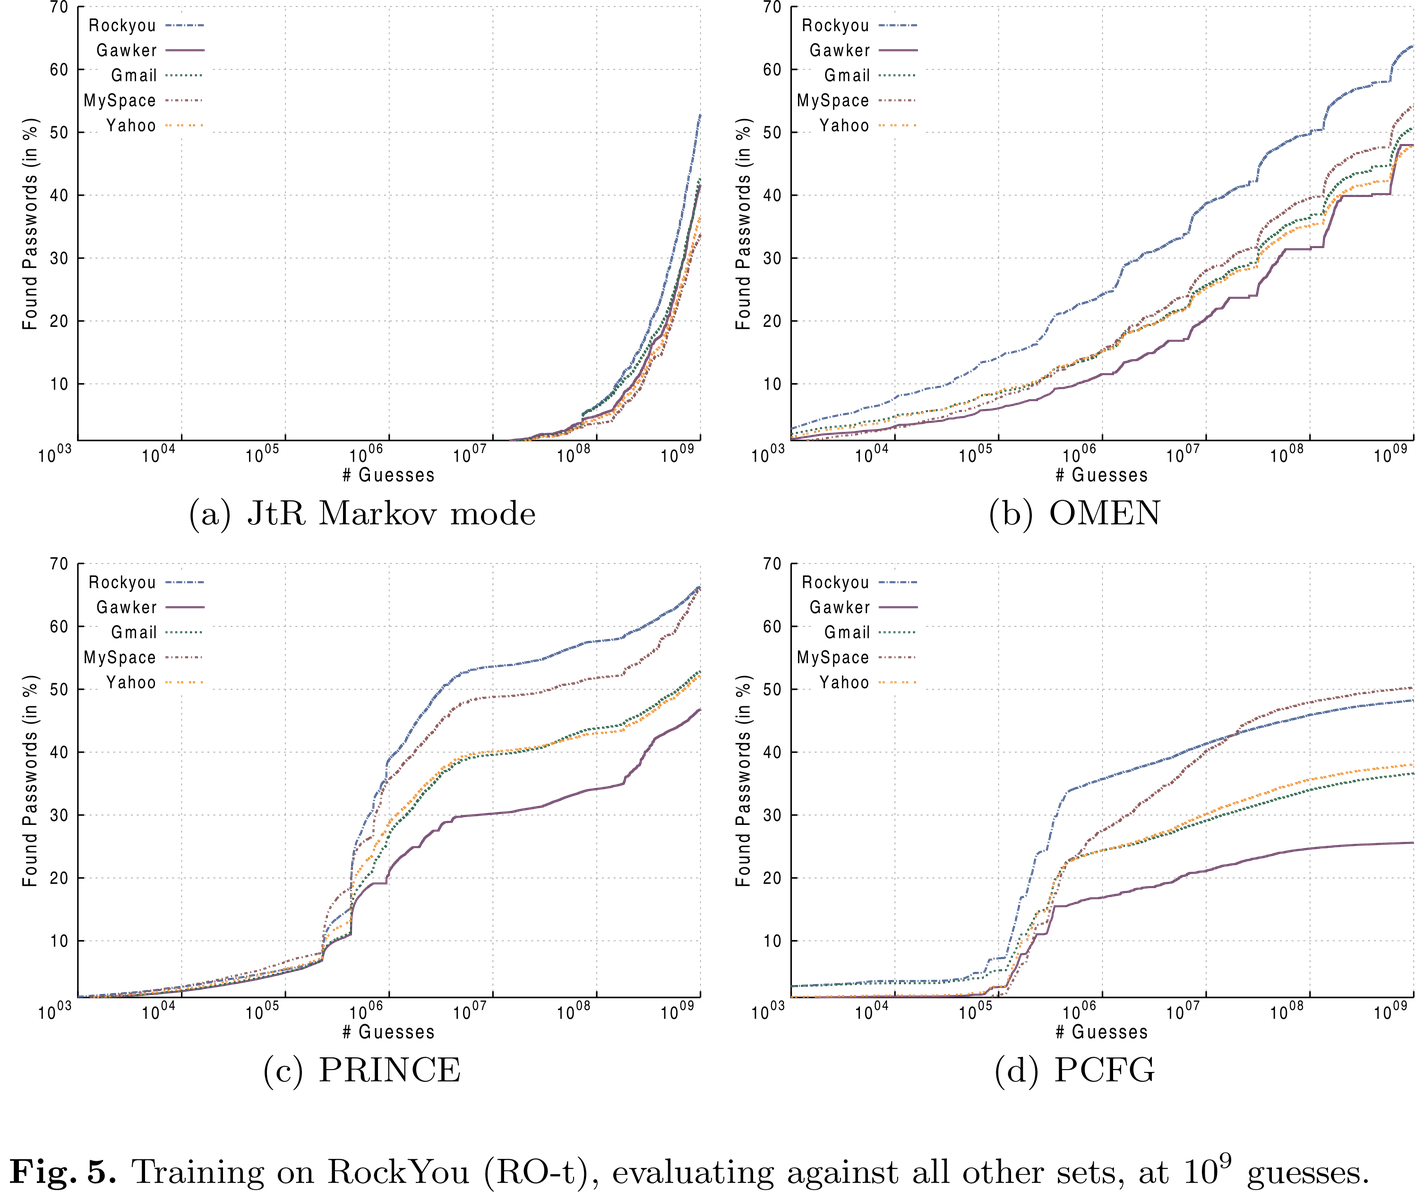 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords

 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
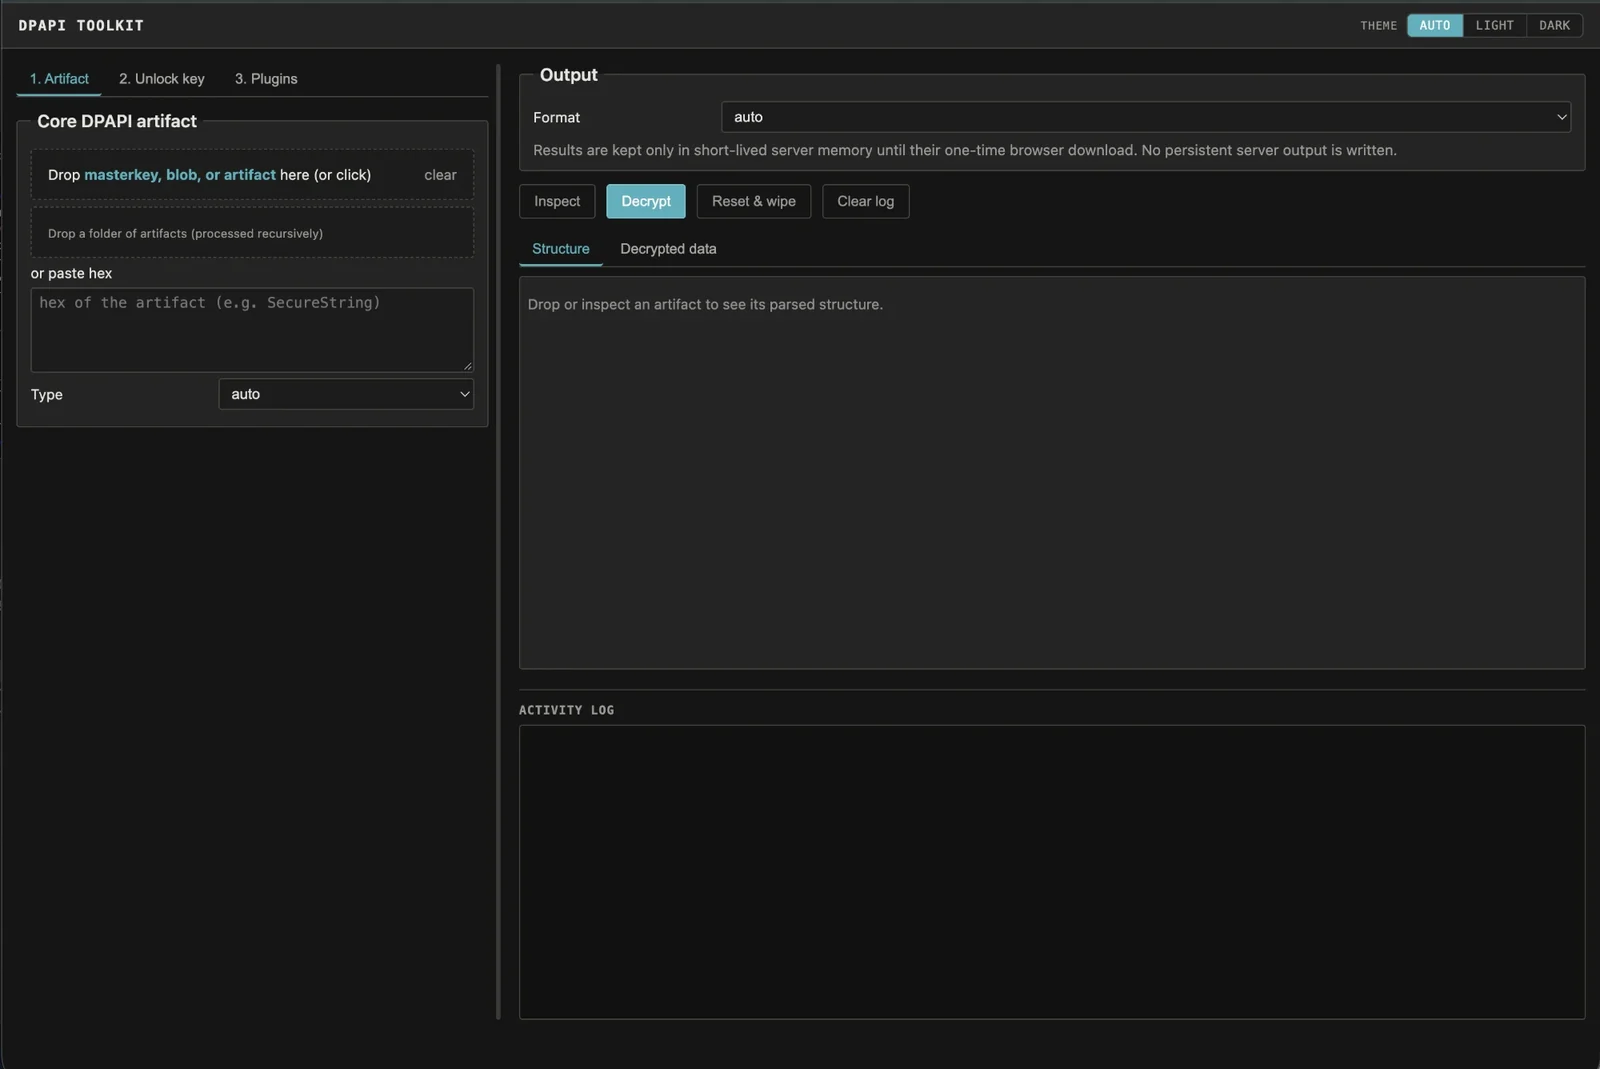 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 grepstrength/cve-2026-92680
解密 Araxis Merge 受 DPAPI 保护的服务器凭据的概念验证(CVE-2026-92680),展示了 Windows 上凭据存储保护不足的问题。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心
 4nner/cve-2019-9053
针对 CVE-2019-9053 的 Python 3 漏洞利用工具,该漏洞是 CMS Made Simple 中的 SQL 注入漏洞,可通过基于时间的盲注 SQLi 和字典破解实现凭据提取。