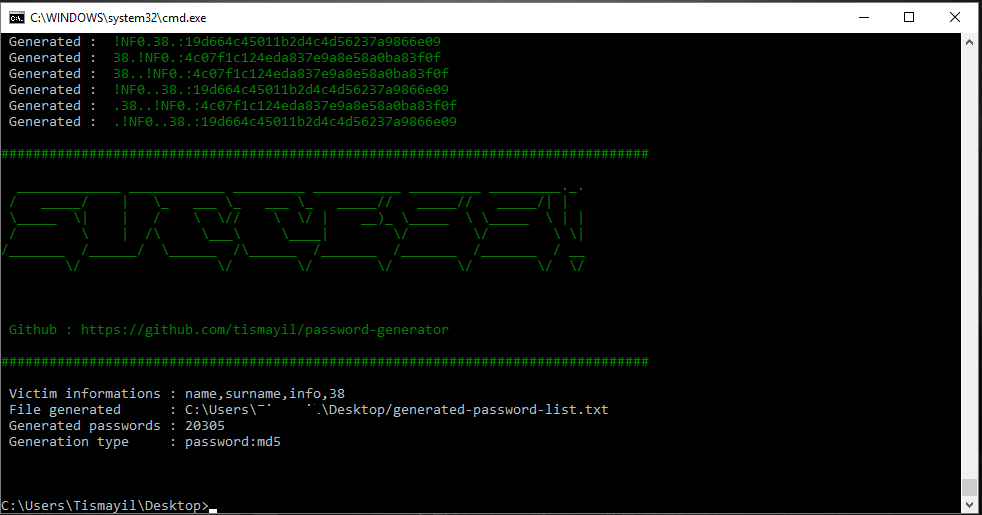
#1

 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 jas502n/nfc-ic-keys-dict
密钥用于IC
 hotpotcookie/cve-2022-44877-white-box
用于在CWP CentOS 7上设置负载及反弹Shell的红队工具(Red Team 9 - CW2023)
 farinap5/a-xex
这个项目是专注于网络安全的学校作业的一部分。
 naxg/cve-2020-1472
CVE-2020-1472复现流程

 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
Zyxel CPE/ONT/LTE/5G 固件中的超级管理员凭据泄露分析,附带适配的 VMG8825-B50B genpass 实验环境。
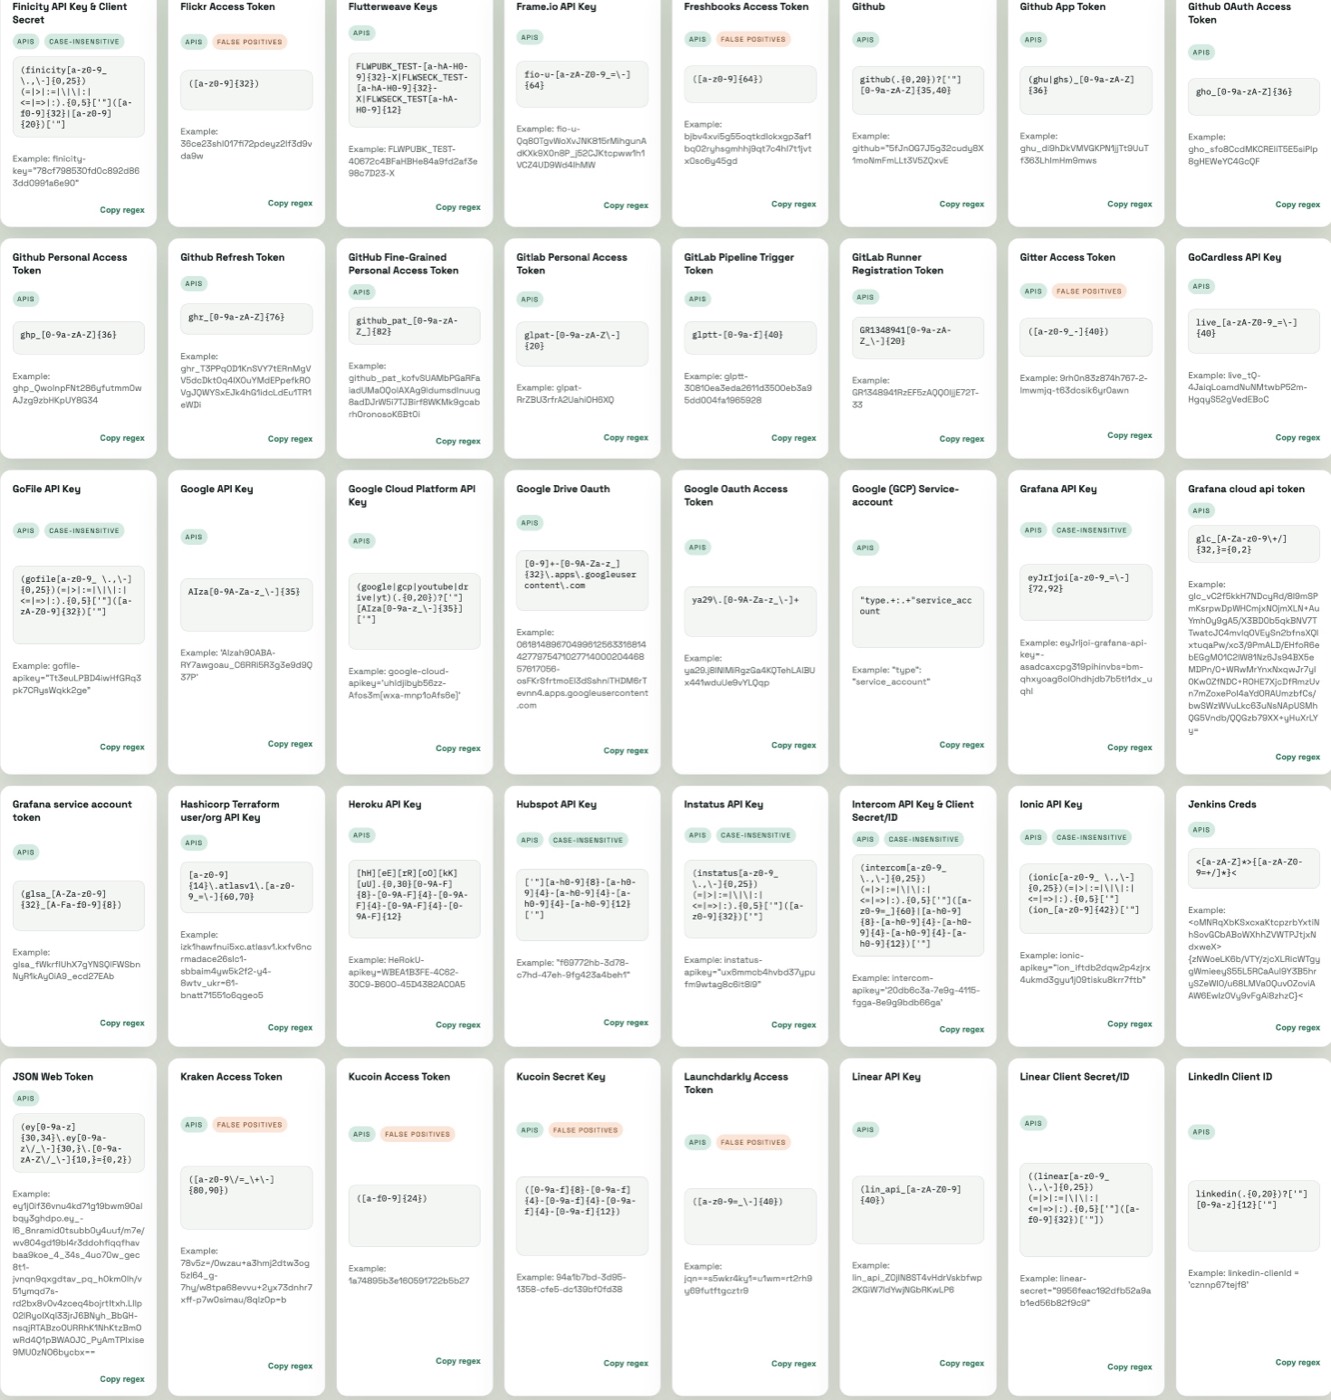 adversis/screenscrub
在截图中查找凭据,将它们保存到你的秘密管理器,并从图像中不可逆地编辑(涂黑)它们——本地、离线、基于OCR。
 0xblackash/cve-2026-47729
CVE-2026-47729
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - 未认证SQL注入。PoC。
 hantwister/o5logon-fetch
尝试利用存在漏洞的 Oracle 服务器上的 CVE-2012-3137
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords
 b1tbreaker/cve-2025-48708
由于缺乏参数清理,导致Ghostscript PDF版本10.05.0及之前版本出现密码泄露。
 und3sc0n0c1d0/bruteforce-to-keepass
该脚本用于补充在利用影响KeePass的CVE-2023-32784漏洞时,通过keepass-password-dumper工具获得的结果。
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
Python 漏洞利用工具,针对 CMS Made Simple 2.2.10 中的 CVE-2019-9053 SQL 注入漏洞,具备密码哈希破解和用户枚举功能。
 bytehackr/keepass_poc
KeePass [CVE-2022-0725] 的 POC
 randomuser1983/ikeabuser
一个简单的工具封装,用于自动化枚举、指纹识别和IPSec VPN网关的PSK提取。