


Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

论文与研究

用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。

Kitploit 推荐

精选工具

10 已选择
security-research preview#1

security-research

GitHubgoogle/security-research
4.6k13小时35分前
0days-in-the-wild preview#2

0days-in-the-wild

GitHubgoogleprojectzero/0days-in-the-wild
1.0k3个月前
MSRC-Security-Research preview#3

MSRC-Security-Research

GitHubmicrosoft/msrc-security-research
1.4k2年前
publications preview#4

publications

GitHubtrailofbits/publications
1.9k4天前
papers-we-love preview#5

papers-we-love

GitHubpapers-we-love/papers-we-love
111.6k20天前
criticality_score preview#6

criticality_score

GitHubossf/criticality_score
1.5k2个月前
attack-stix-data preview#7

attack-stix-data

GitHubmitre-attack/attack-stix-data
72512天前
Security-101 preview#8

Security-101

GitHubmicrosoft/security-101
6.8k2个月前
h4cker preview#9

h4cker

GitHubthe-art-of-hacking/h4cker
28.9k11小时58分前
offensive-ai-compilation preview#10

offensive-ai-compilation

GitHubjiep/offensive-ai-compilation
1.4k16天前
最新相关性最受欢迎最近更新
2266 结果
CVE-2024-38063 preview

CVE-2024-38063

GitHubhibanitt/cve-2024-38063

针对 CVE-2024-38063 的深入技术分析与概念验证,这是一个严重的 Windows IPv6 内核远程代码执行漏洞。内容包括根本原因剖析、基于 Scapy 的 PoC,以及用于教育研究的隔离实验室指南。

vulnerability-analysisexploitationpapers-research+3
2个月前
CVE-2026-59230 preview

CVE-2026-59230

GitHuboscerd/cve-2026-59230

针对 Apache Camel camel-mail MimeMultipart 标头注入(CVE-2026-59230)的概念验证复现器,演示在 Spring Boot 和 Quarkus 运行时中通过 CamelHttpUri 注入实现的 SSRF。

vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
CVE-2026-20516 preview

CVE-2026-20516

GitHubdingo97/cve-2026-20516

针对 CVE-2026-20516 的详细分析与 ADB 概念验证,该漏洞是 MediaTek Android TV MiracastService 中的混淆代理缺陷,允许本地更改 Wi-Fi Direct 状态。
android-securityprivilege-escalationvulnerability-analysis+5
2个月前
CVE-2026-60093 preview

CVE-2026-60093

GitHuboscerd/cve-2026-60093

针对 camel-azure-storage-datalake 中 Apache Camel 路径遍历漏洞(CVE-2026-60093)的概念验证复现程序,演示通过 downloadToFile 实现任意文件写入。

vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
huawei-p10-cve-2017-8890-unlock preview

huawei-p10-cve-2017-8890-unlock

GitHubsweatyrocket/huawei-p10-cve-2017-8890-unlock

Huawei P10 VTR-L29C432B151 CVE-2017-8890 漏洞利用研究与 Bootloader 解锁之旅

android-securityembedded-systems-securityprivilege-escalation+4
3个月前
Dirty-Frag-Analysis preview

Dirty-Frag-Analysis

GitHubak777177/dirty-frag-analysis

Dirty Frag (CVE-2026-43284/43500) - Bomb 的 Linux 内核 LPE 深度技术分析

privilege-escalationexploit-frameworksvulnerability-analysis+3
26个月前
CVE-2026-66730-Infinite-Loop-DoS-in-facil.io-MIME-Parser preview

CVE-2026-66730-Infinite-Loop-DoS-in-facil.io-MIME-Parser

GitHubtheopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser

安全公告:facil.io MIME 解析器中的无限循环拒绝服务(部分边界)

vulnerability-analysiscode-analysisweb-security+2
3个月前
cve-2026-86547-mrubyc-op-enter preview

cve-2026-86547-mrubyc-op-enter

GitHubharshrajsinghania/cve-2026-86547-mrubyc-op-enter

针对 CVE-2026-86547 的独立概念验证,该漏洞是 mrubyc op_enter() 在 4.0.0 及之前版本中的 NULL 指针解引用。

embedded-systems-securitymemory-forensicsvulnerability-analysis+3
2个月前
CVE-2023-36250 preview

CVE-2023-36250

GitHubbrunoteixeira1996/cve-2023-36250

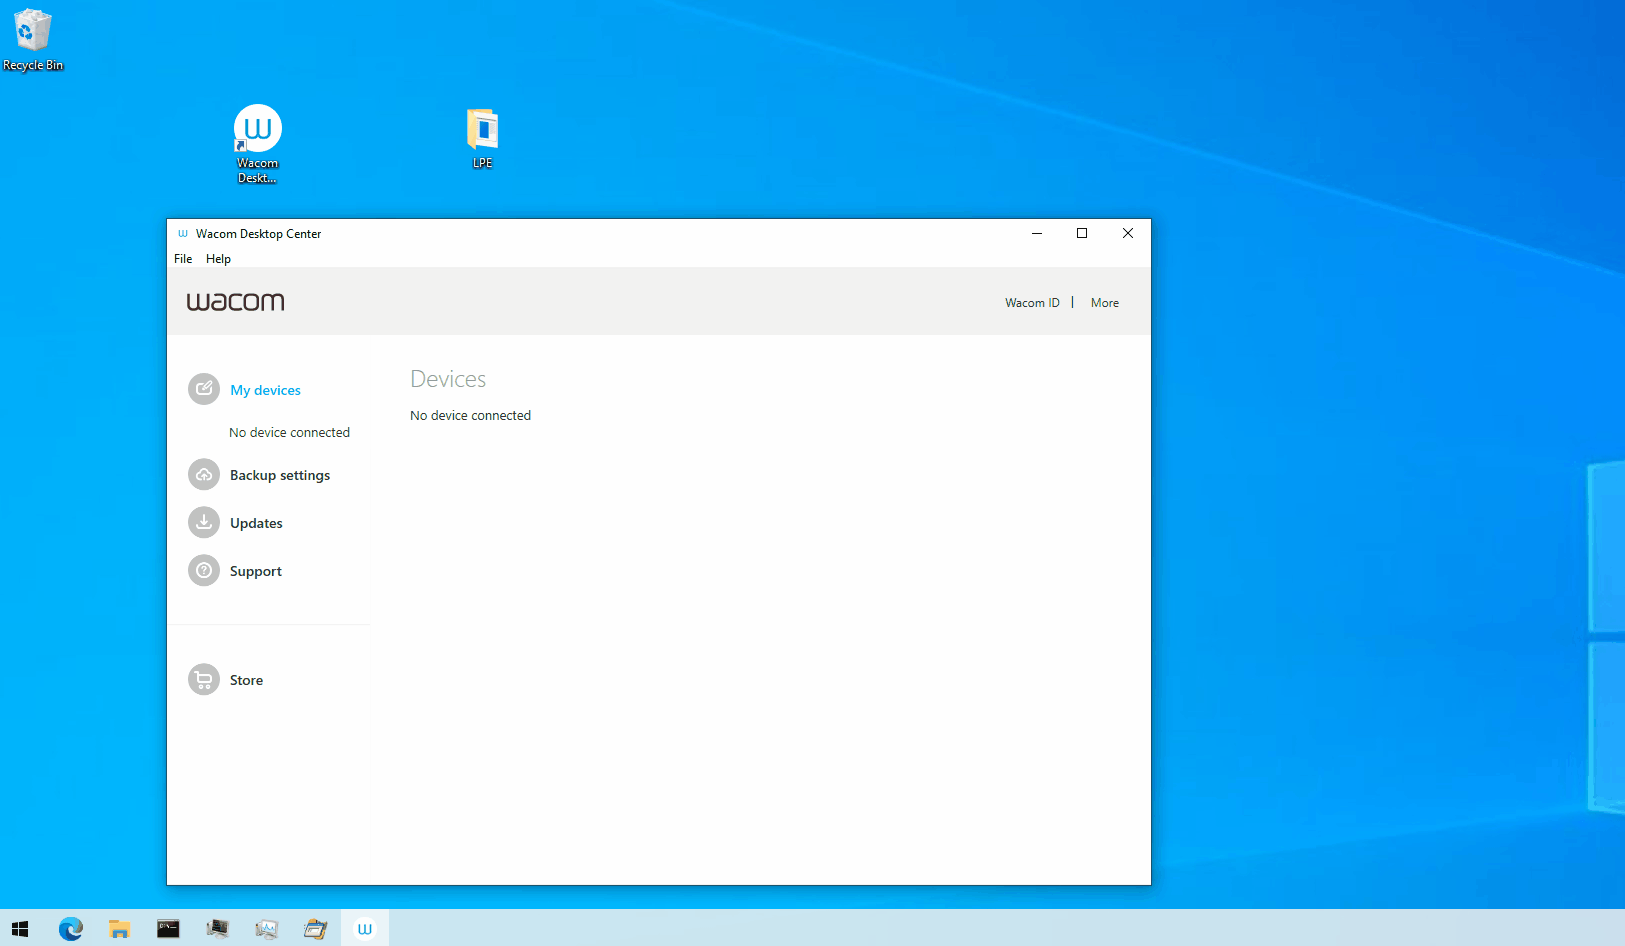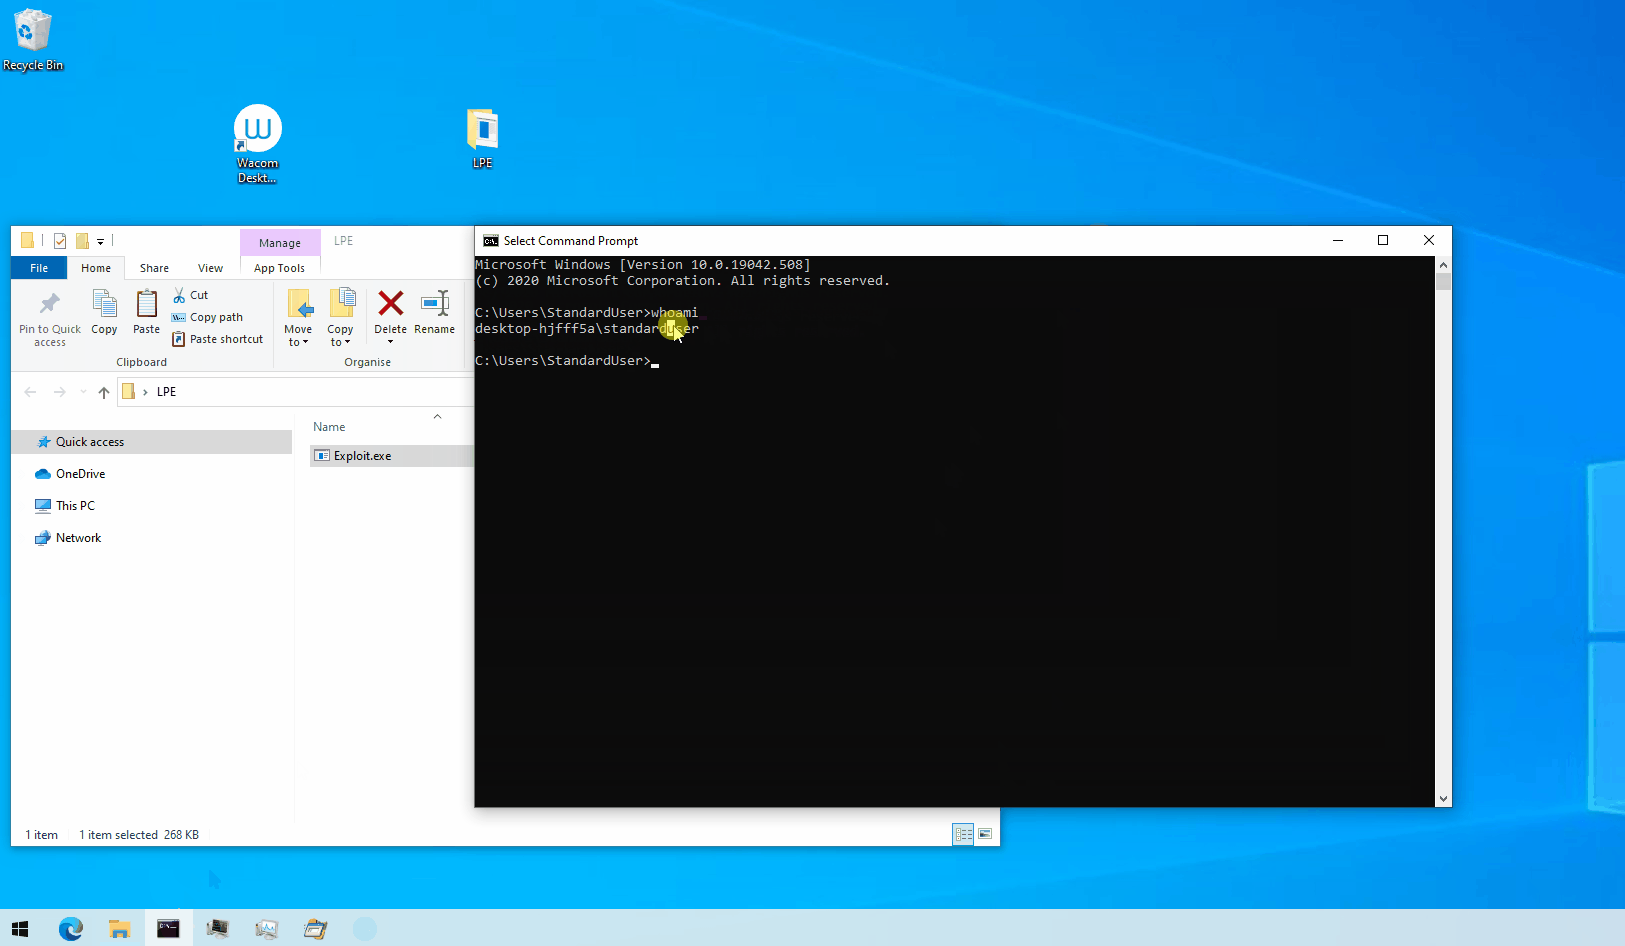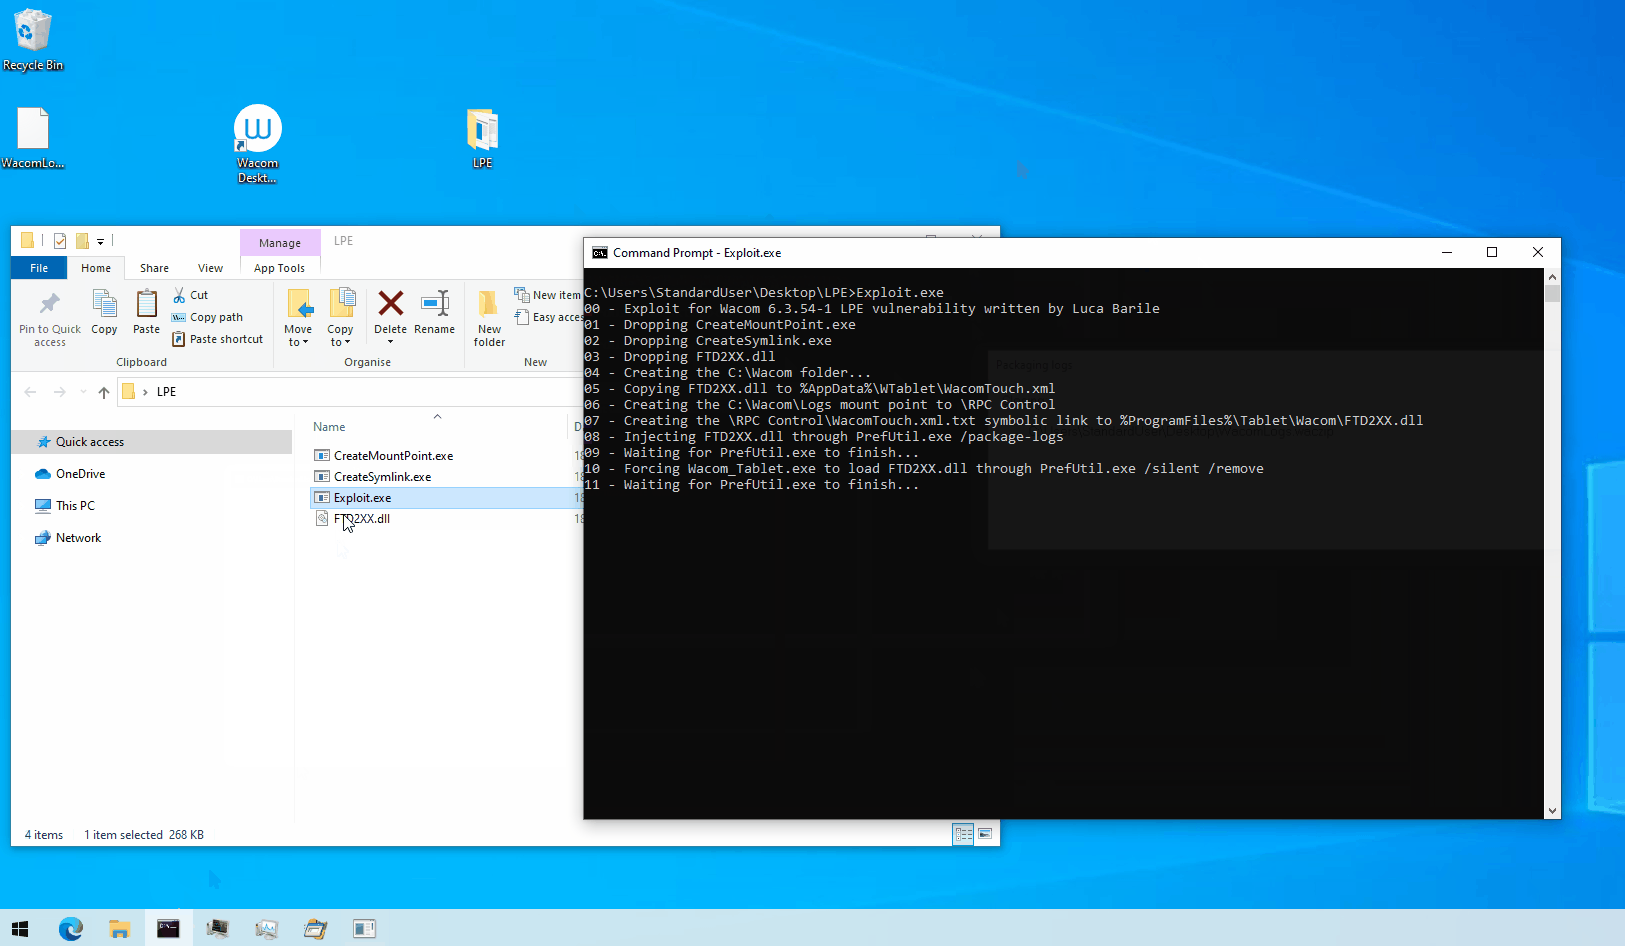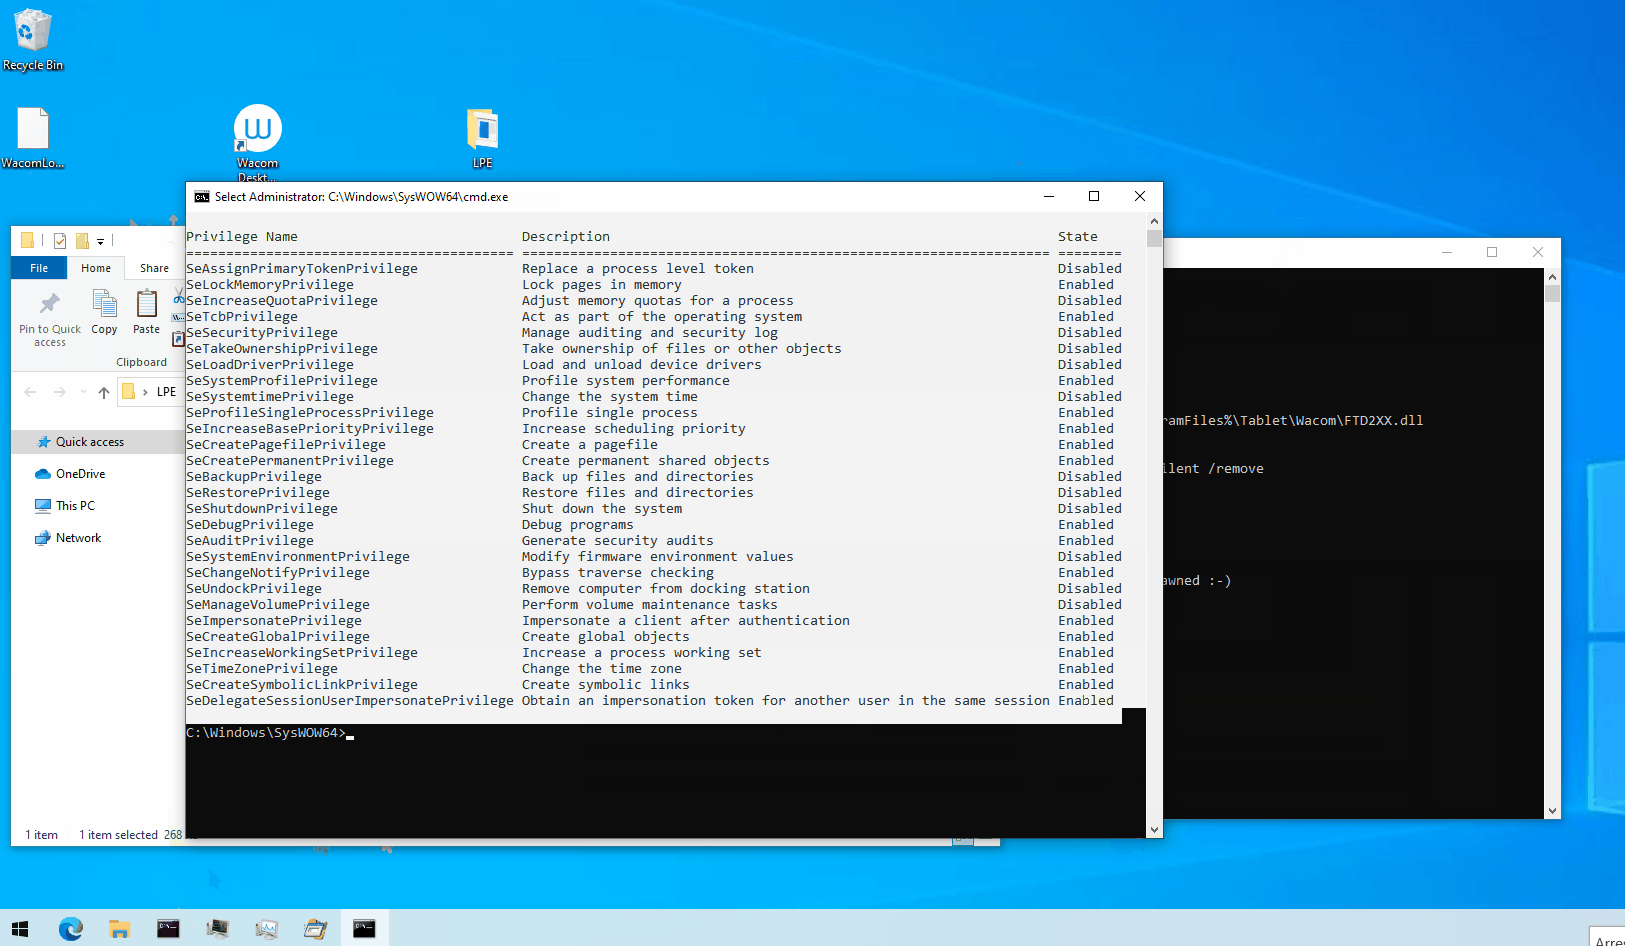
# GNOME Time Tracker 3.0.2 中 CSV 注入的概念验证 演示通过精心构造的 .tsv 文件和公式注入实现任意代码执行。
vulnerability-analysisexploitationweb-application-exploitation+2
33年前
ZDI-CAN-16857 preview

ZDI-CAN-16857

GitHublucabarile/zdi-can-16857

CVE-2023-32163的漏洞利用和报告

privilege-escalationvulnerability-analysisexploitation+3
33年前
CVE-2021-1675-PrintNightmare-Analysis preview

CVE-2021-1675-PrintNightmare-Analysis

GitHubvelessecurity/cve-2021-1675-printnightmare-analysis

PrintNightmare(CVE-2021-1675 / CVE-2021-34527)的技术文档与分析,涵盖 RCE/LPE 漏洞利用、通过 Windows 事件日志进行检测,以及针对打印后台处理程序(Print Spooler)的缓解措施。

privilege-escalationreconnaissancevulnerability-analysis+6
3个月前
CVE-2023-3350 preview

CVE-2023-3350

GitHubitres-labs/cve-2023-3350

针对 IBERMATICA RPS 密码学问题漏洞的利用程序 [CVE-2023-3350]
vulnerability-analysisexploitationweb-application-exploitation+6
3个月前
CVE-2021-3262 preview

CVE-2021-3262

GitHubl0lsec/cve-2021-3262

CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU 的 editOEN 参数中存在盲 SQL 注入漏洞。未经身份验证,面向互联网。包含载荷、带注释的请求和证据。
vulnerability-analysisexploitationweb-application-exploitation+4
3个月前
CVE-2026-34200 preview

CVE-2026-34200

GitHubskoveit/cve-2026-34200

概念验证,演示未经身份验证即可跨源接管 Nhost MCP Server,从而实现数据库数据外泄、删除数据表及重写权限。

vulnerability-analysisexploitationweb-security+2
47个月前
cve-2026-21440-writeup-poc preview

cve-2026-21440-writeup-poc

GitHubk0nnect/cve-2026-21440-writeup-poc

poc 和 writeup 针对 cve-2026-21440:@adonisjs/bodyparser 中的一个严重路径遍历漏洞,允许任意文件写入

vulnerability-analysisexploitationweb-application-exploitation+4
410个月前
CVE-2026-9335-keras-hdf5-externallink preview

CVE-2026-9335-keras-hdf5-externallink

GitHubpaparojonathan/cve-2026-9335-keras-hdf5-externallink

CVE-2026-9335:KerasFileEditor 与 load_weights 会跟随 h5py ExternalLinks,从而在 keras ≤ 3.14.0 中泄露任意本地 HDF5 文件内容。附安全公告及已验证的 PoC。

vulnerability-analysisexploitationpapers-research+2
2个月前
CVE-2026-82221-PoC preview

CVE-2026-82221-PoC

GitHubgabrielftanaka/cve-2026-82221-poc

针对 RegistrationMagic WordPress 插件未认证反射型跨站脚本(XSS)漏洞的 PoC

vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
CVE-2026-63039 preview

CVE-2026-63039

GitHuboscerd/cve-2026-63039

CVE-2026-63039 的概念验证,演示了 Apache InLong 的 AuditAlertRule 中通过 orderField/orderType 实现的 ORDER BY SQL 注入,并附带基于 Docker 的复现器与修复验证。


vulnerability-analysisexploitationweb-application-exploitation+2
2个月前
上一页1…686970…100下一页
论文与研究 — 第 69 页 | Kitploit







