
 #1

 owasp/ai-threat-modeler
OWASP 项目,用于 AI 辅助威胁建模,帮助团队识别、分析并记录系统设计中的安全威胁与缓解措施。
 manishrawat21/detection-rules
该仓库包含针对 APT29 模拟期间观察到的对手行为而验证的检测规则。每条规则均针对实际攻击数据进行了测试,转换为 Splunk SPL,并针对误报进行了验证。
 do4choo/cve-2026-92209_nomachine_lpe
针对 CVE-2026-92209 的公告文章,该漏洞是 NoMachine 的 Redis 组件中的身份验证不当缺陷,可导致本地权限提升;文中包含 CVSS 详情和已修复版本。
 lassnajmuldeen/balcony-jailbreaking
早期退出深度大语言模型中的越狱漏洞。发表于 NeurIPS 2026 的 FLMSec 研讨会
 quarkslab/slirp_snapshots_stateful
针对博文《Snapshotting our way to CVE-2026-9539》的 PoC
 rayo0009/cve-2026-35273-oracle-peoplesoft-peopletools-zero-day-
引用 CVE-2026-35273 的代码仓库,该漏洞是 Oracle PeopleSoft PeopleTools 中的一个零日漏洞,用于漏洞分析与利用研究。
 hannob/lololol
XML Billion Laughs Attack mutator / fuzzer
 mhackiori/cve-2021-3156
Baron Samedit 漏洞的可视化、模糊测试、利用与补丁
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit脚本
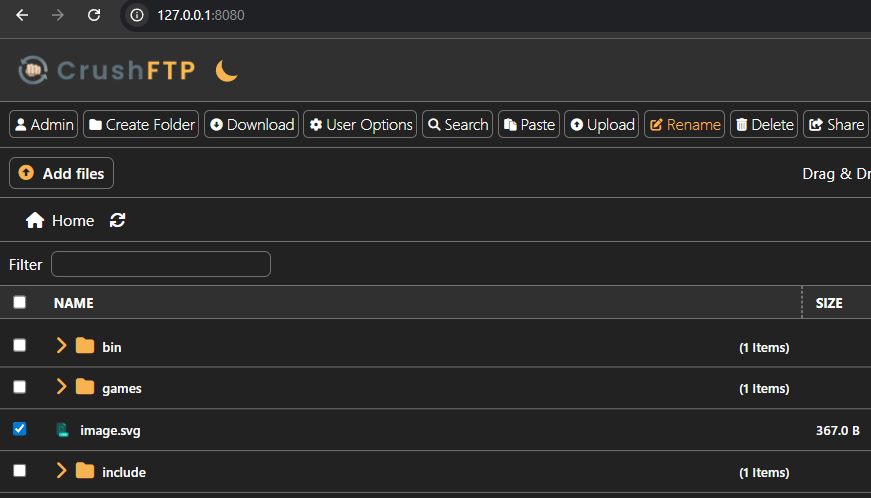 mmakingdom/cve-2025-63419
CrushFTP before 11.3.7_60 存在 HTML Injection 漏洞。基于Web的服务器具有用户共享文件的功能,该功能将文件名直接反映到邮件正文字段中,未进行任何清理,导致 HTML Injection。
 michel-dv/xz-utils-backdoor-case-study
XZ Utils 后门(CVE-2024-3094)技术案例研究,涵盖供应链信任滥用、恶意发布产物、构建阶段注入、sshd 依赖滥用、检测工程与红队经验教训。
 geamztheangrybirds727/transformers-forged-to-fight-offline-version
TRANSFORMERS: 锻造之战是一款3D格斗游戏,你将操控《变形金刚》宇宙中那些最具魅力的战士。没错,你听到的正是这些大名鼎鼎的角色——擎天柱、威震天、大黄蜂、救护车、声波和搅拌机。是的,你没看错。来自任何《变形金刚》系列的
 hyeonjun17/cve-2022-2590-analysis
对 CVE-2022-2590 的深入分析,这是 Linux 内核中共享内存(shmem)的一个竞态条件,可通过 userfaultfd 以及绕过 FOLL_FORCE/COW 实现对只读页面的任意写入。
 byt3n33dl3/clfs
这是 CVE-2023-28252(已修补),但你可以随意用它来检查任何过时的软件或进行研究。
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 和 CVE-2023-38831 的概念验证集成在一个脚本中
 xoffense/poc
精选的安全漏洞概念验证(PoC)漏洞利用分析文章仓库,提供教育资源和实用示例。
 lunacysoft/cve-2026-39987-poc-marimo
演示 Marimo 中 CVE-2026-39987 的 PoC 代码,包含复现步骤和漏洞利用细节,用于漏洞验证与研究。









