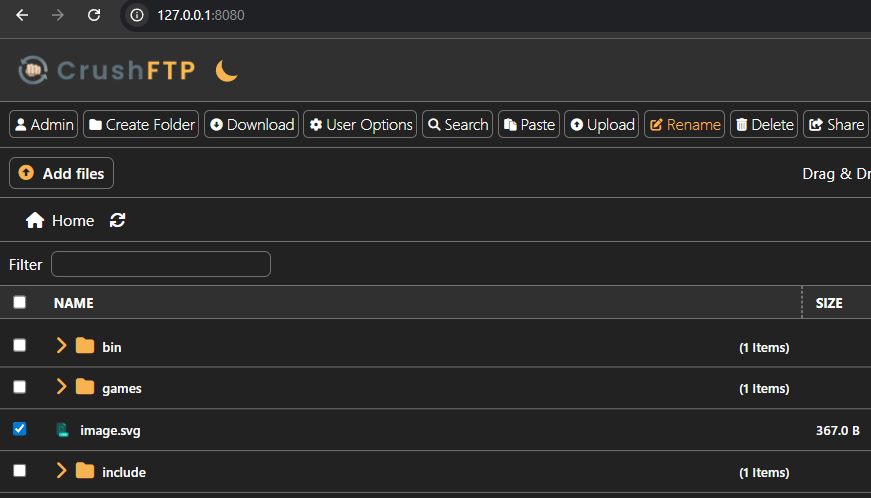
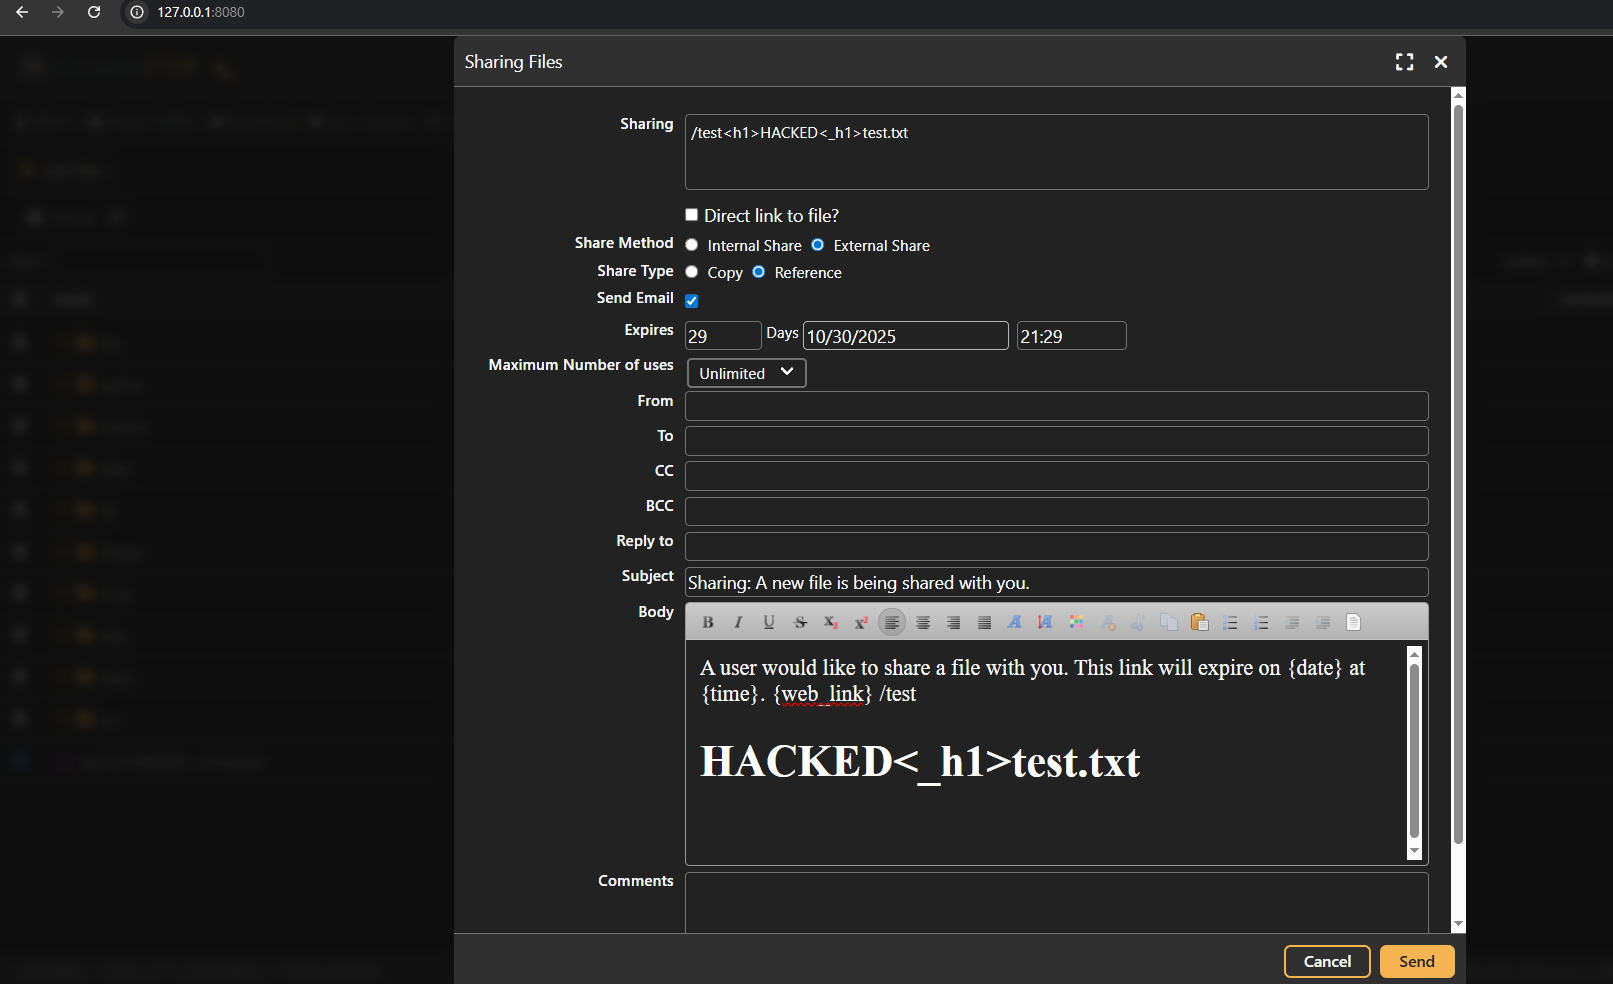
CrushFTP 11.3.7_60 之前的版本易受 HTML 注入攻击。该基于 Web 的服务器具有一项允许用户共享文件的功能,该功能会将文件名反射到电子邮件正文字段中,且未进行任何净化处理,从而导致 HTML 注入。
CWE-79 — 网页生成期间输入的不当中和(跨站脚本)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
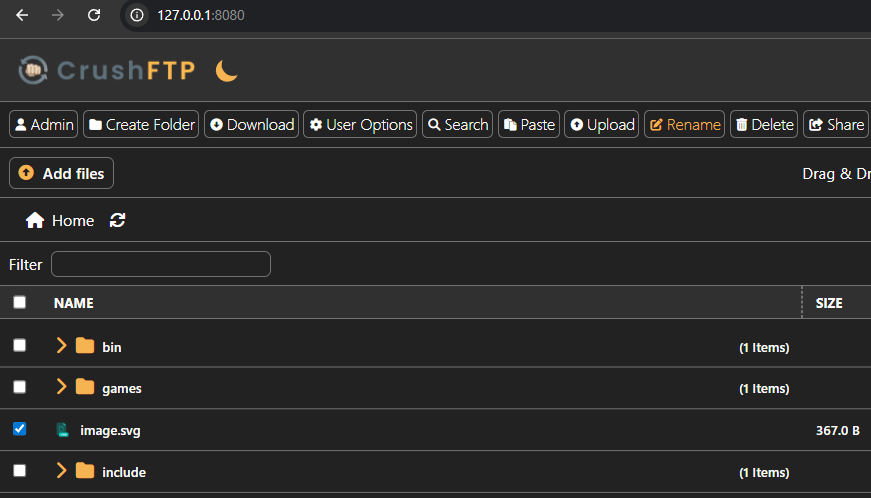
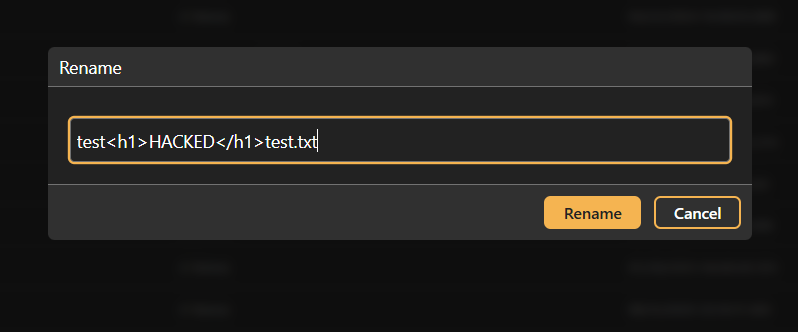
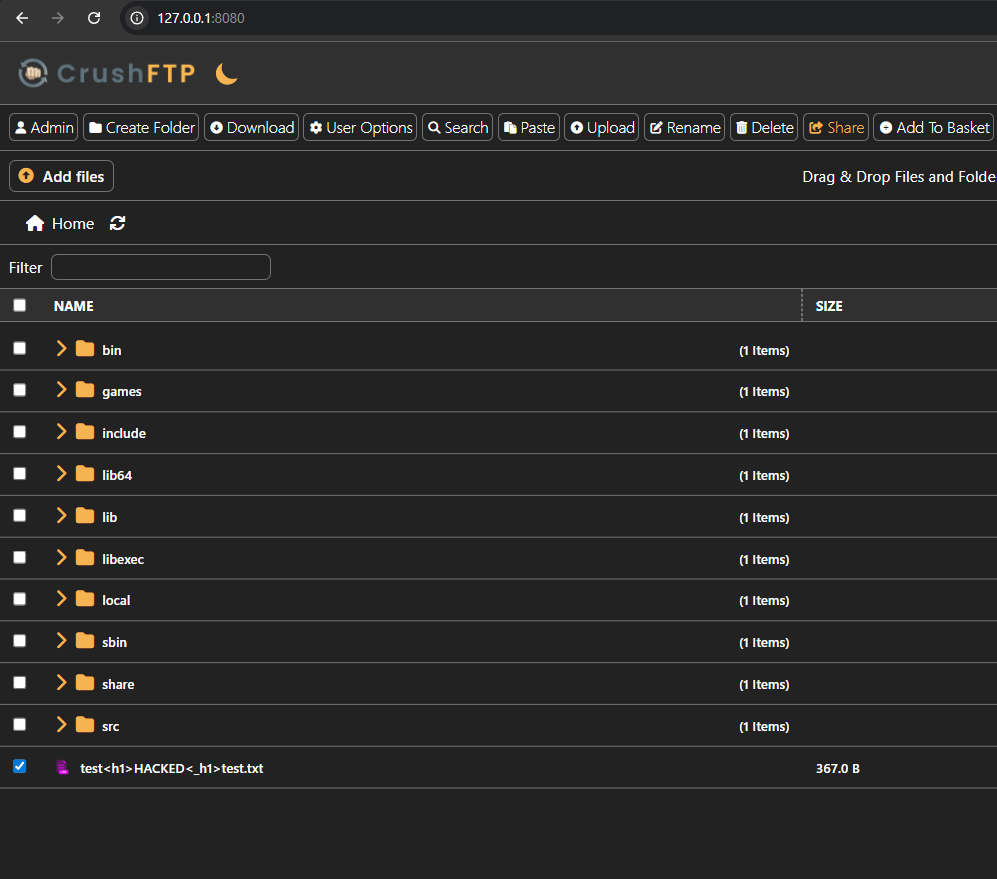
CrushFTP 基于 Web 的服务器具有一项允许用户共享文件的功能,该功能会将文件名反射到电子邮件正文字段中,且未进行任何净化处理,从而导致 HTMLi。虽然该功能有意支持有限的 HTML 代码使用,但缺乏净化处理使得此注入成为非预期行为,并造成较低的完整性影响。
test<h1>HACKED</h1>test.txt
Muntadhar Ahmed