

CVE-2026-31402:隐藏了 23 年的 Linux NFS 漏洞
CVE-2026-31402 是 Linux 内核 NFSv4.0 LOCK 重放缓存中的堆溢出漏洞。它源于对超过固定缓冲区大小的响应处理不当,可能导致内存损坏。
该漏洞的产生是因为 NFSv4 重放缓存将响应存储在固定大小为 112 字节的缓冲区中。某些 NFSv4 锁错误响应可能超过此大小(最多可达 1024 字节)。当这种情况发生时,多余的数据会溢出堆,可能导致服务器崩溃或内存损坏。
攻击向量:
影响:
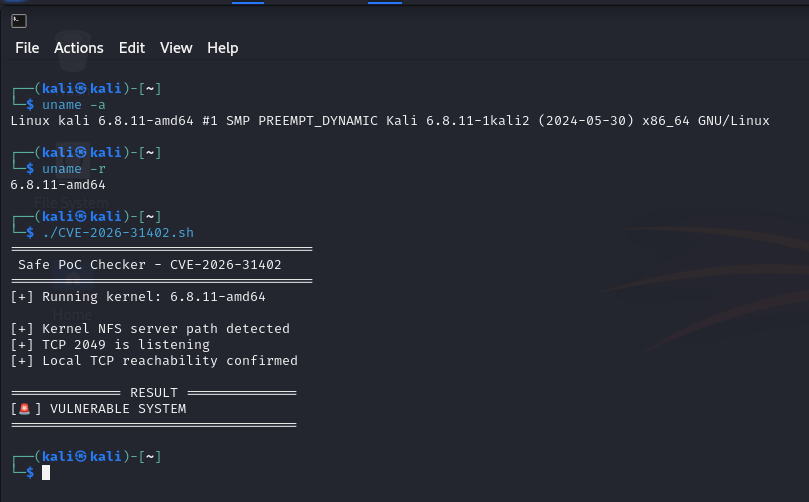
CVE-2026-31402 凸显了在网络面向服务中进行缓冲区大小检查的重要性。请保持系统更新,并监控 NFS 服务器的异常行为。
为提升网络安全意识而用 ❤️ 生成。










