


严重身份验证绕过漏洞(CVSS 9.8),影响客户自管理的 Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3。
CVE-2026-2699 是一个严重的身份验证绕过漏洞,影响 Progress ShareFile Storage Zones Controller(客户自管理部署)的 Web 界面。
未经身份验证的远程攻击者可以访问受限的配置页面,这可能导致系统配置更改,并且当与 CVE-2026-2701 结合利用时,可实现完整的预认证远程代码执行(RCE)。
本仓库包含检测脚本、技术分析以及概念验证材料(在法律和道德允许的范围内)。
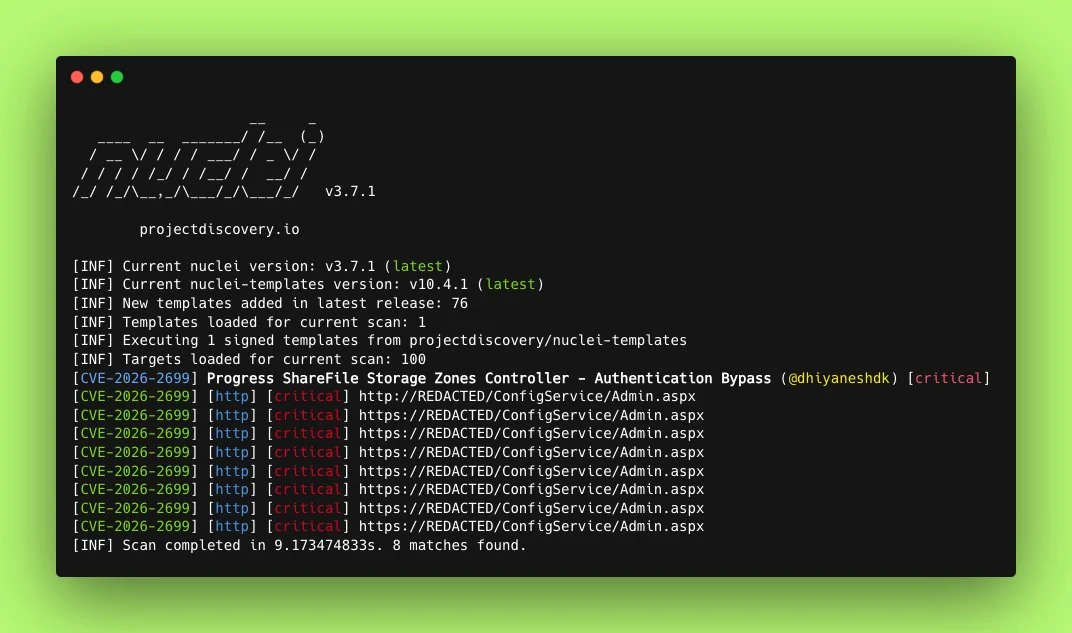
该漏洞源于 SZC Web 管理界面中访问控制不足以及重定向处理存在缺陷,使得未经身份验证的用户能够访问敏感的配置功能。
detection/ — 非破坏性检测脚本(Python)analysis/ — 详细的技术分析和根本原因说明poc/ — 概念验证(仅限教育 / 授权测试使用)exploit-chain/ — 与 CVE-2026-2701(RCE)结合利用的演示assets/ — 截图、图表和日志| 版本 | 状态 |
|---|---|
| ≤ 5.12.3 | 存在漏洞 |
| 5.12.4+ | 已修补 |
| 6.x | 不受影响 |
注意:仅客户自管理(本地部署)的 Storage Zones Controller 部署受到影响。
/Configuration/ 或类似端点的可疑访问。官方公告: Progress ShareFile 安全漏洞 – 2026 年 2 月
本仓库包含一个轻量级检测脚本:
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
受官方 watchTowr 检测工件启发。
本仓库中的所有材料仅供教育、研究和防御性安全用途。
未经授权对您不拥有或未获得明确测试许可的系统进行利用,属于违法且不道德的行为。
欢迎通过 Pull Requests 提交贡献、改进的检测规则或补充分析文章。
用 ❤️ 为安全社区打造



