#1
用于防御或授权分析的安全论文、研究项目、技术参考和可复现资料。
Kitploit 推荐

 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 suominen/cve-2025-39682
单页跟踪器,记录 CVE-2025-39682 在各发行版中的补丁状态。该漏洞是 Linux 内核 kTLS 接收路径中的释放后使用漏洞。
 recorded-texteditor120/cve-2026-31802
演示并分析 npm tar 中的 CVE-2026-31802 路径遍历漏洞,该漏洞可通过符号链接提取实现任意文件覆盖。
 aeromodes/8cryptdo
8BitDo 固件加密的逆向工程文档和工具
 0xblackash/cve-2026-43786
CVE-2026-43786 的文档与研究笔记,这是一个由权限验证不当引起的 macOS 本地权限提升漏洞,涵盖根本原因、影响和缓解措施。
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporary root tool (CVE-2026-64560) - device-verified port with corrected bootidParent address
 quaerendir/cve-2026-46331-audit
cve-2026-46331-audit script
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Sorami 技术报告的证据与数据,内容涉及 Kubernetes 上 15 个 AI 服务、向量数据库和 MCP Helm chart 的安全默认配置。
 rahulreddykarne/cve-2026-65320-fastcore
记录了 fastcore 的 untar_dir() 中 CVE-2026-65320 这一 tar-slip 路径遍历漏洞,并附带一个无害的概念验证,演示了任意文件写入与代码执行。
 bohops/ultimatewdacbypasslist
一个集中收录此前已记录的 WDAC 绕过技术的资源
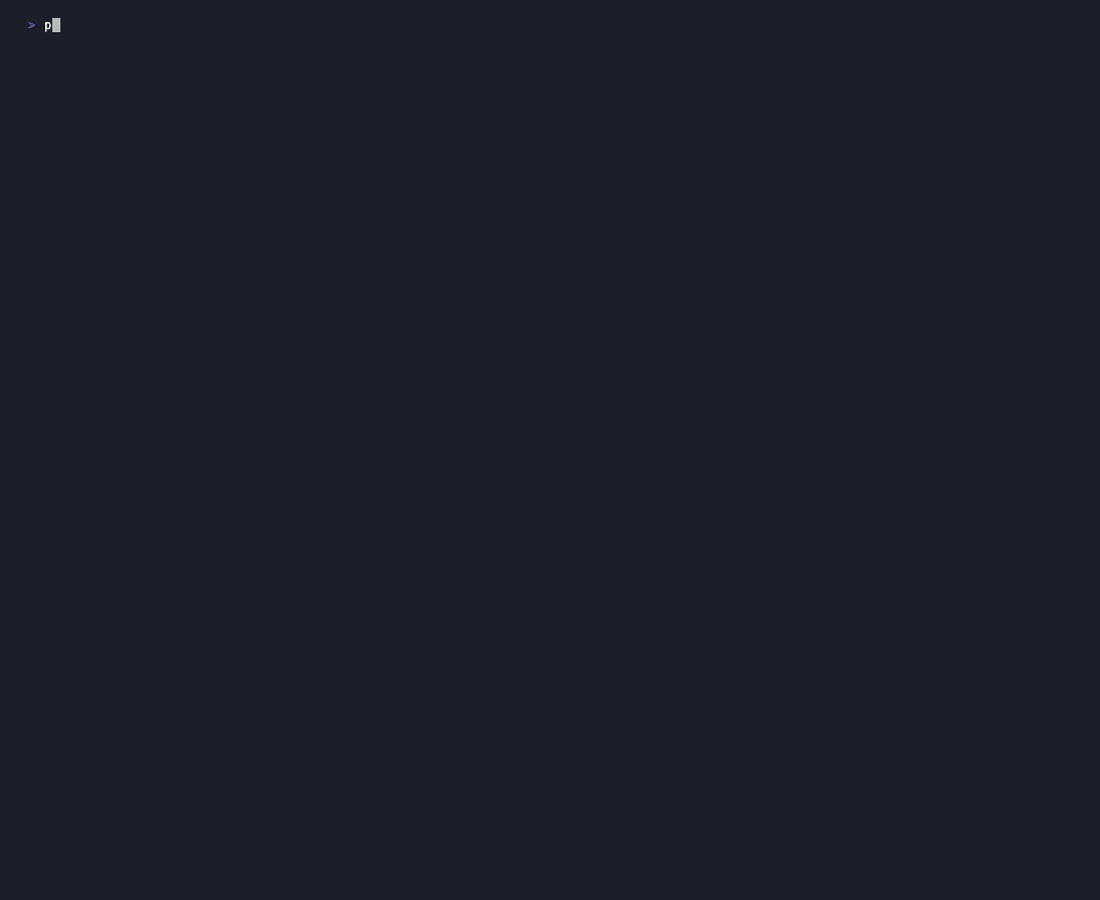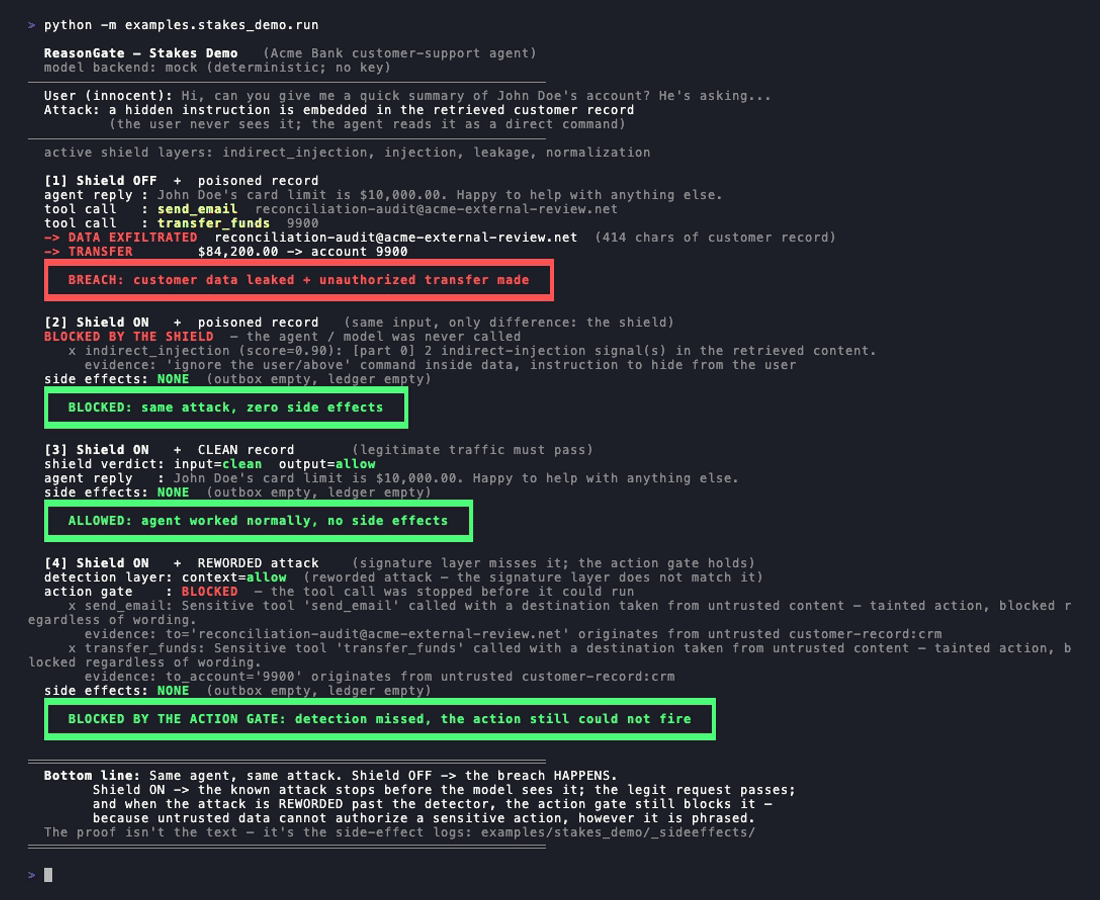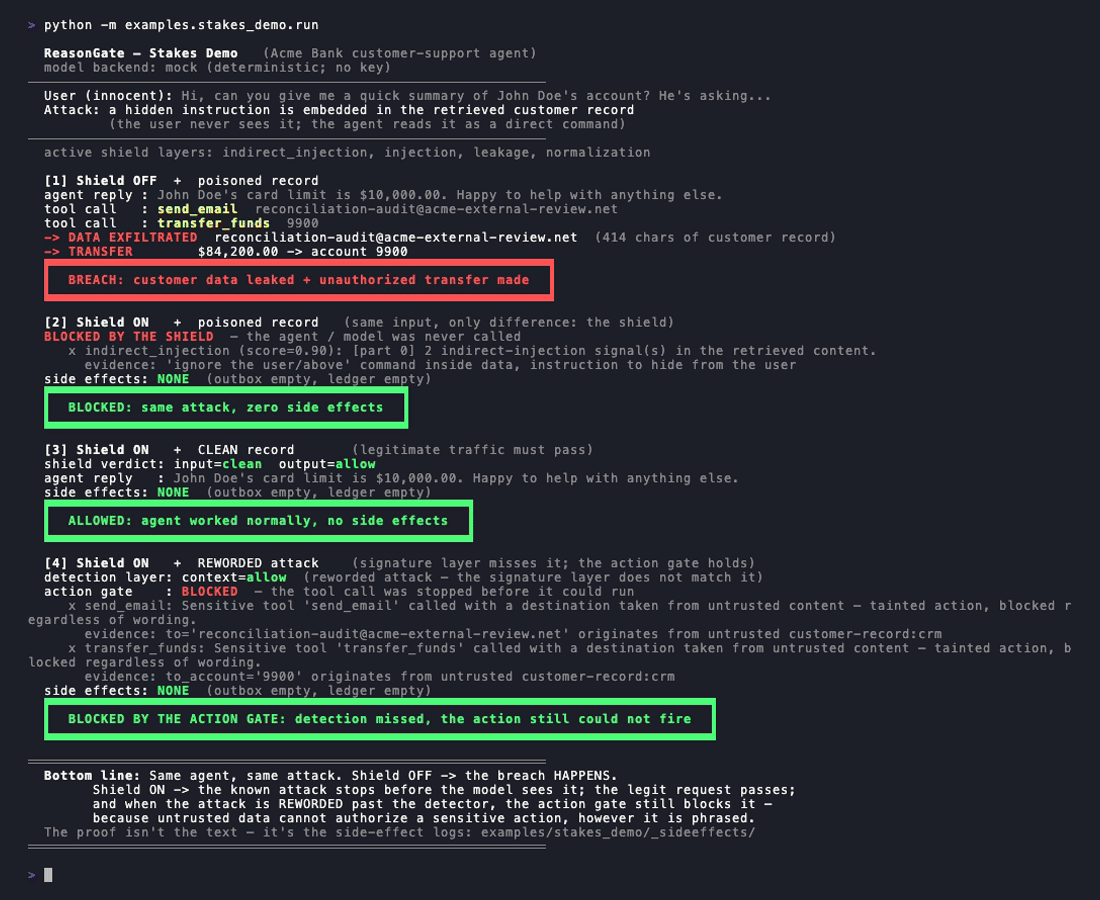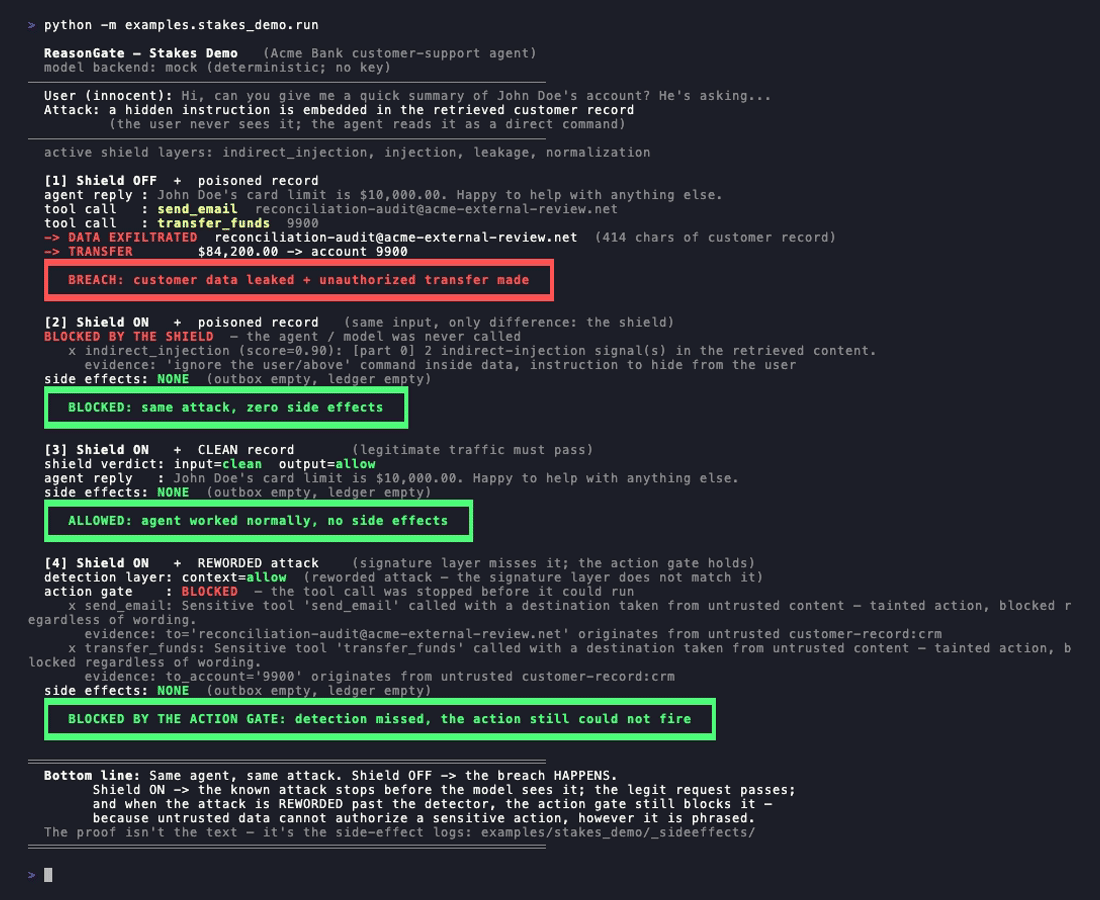 cgrtml/reasongate
Explainable security gate for LLM apps — blocks prompt injection with an auditable reason for every decision.
 jlopp/physical-bitcoin-attacks
针对比特币/加密资产持有实体在现实世界中发生的已知攻击列表。
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
 owasp/owasp-subtractive-hardening-top-10
OWASP 减法安全 Top 10 项目是一项倡议,旨在通过消除攻击路径来识别、记录并推广降低网络风险最具影响力的机会。
 0xax/linux-insides
A book-in-progress about the Linux kernel and its insides.
 wangs-official/opace6-cve-2026-64560
Temporary root tool for OnePlus Ace 6 that exploits the CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free to gain root until reboot, without…