
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
OWASP-Subtractive-Hardening-Top-10 — OWASP 减法安全 Top 10 项目是一项倡议,旨在通过消除攻击路径来识别、记录并推广降低网络风险最具影响力的机会。 | Kitploit

工具/GitHubGitHub/owasp/owasp-subtractive-hardening-top-10
容器安全网络安全云安全身份与访问管理 (IAM)论文与研究错误配置学习与教育精选资源AI 安全
分享
GitHubowasp/owasp-subtractive-hardening-top-10

OWASP-Subtractive-Hardening-Top-10

OWASP 减法安全 Top 10 项目是一项倡议,旨在通过消除攻击路径来识别、记录并推广降低网络风险最具影响力的机会。

查看仓库
125448天前Kitploit 审核通过

OWASP 减法安全 Top 10 项目

OWASP 项目级别 标准

概述

OWASP 减法安全 Top 10 项目是一项倡议,旨在识别、记录并推广通过消除攻击路径来降低网络风险的最高影响力机会。

与主要侧重于增加控制措施的传统安全指南不同,减法安全 Top 10 强调移除不必要的攻击面、信任关系、协议、权限、服务以及使攻击者得以推进的通信路径。

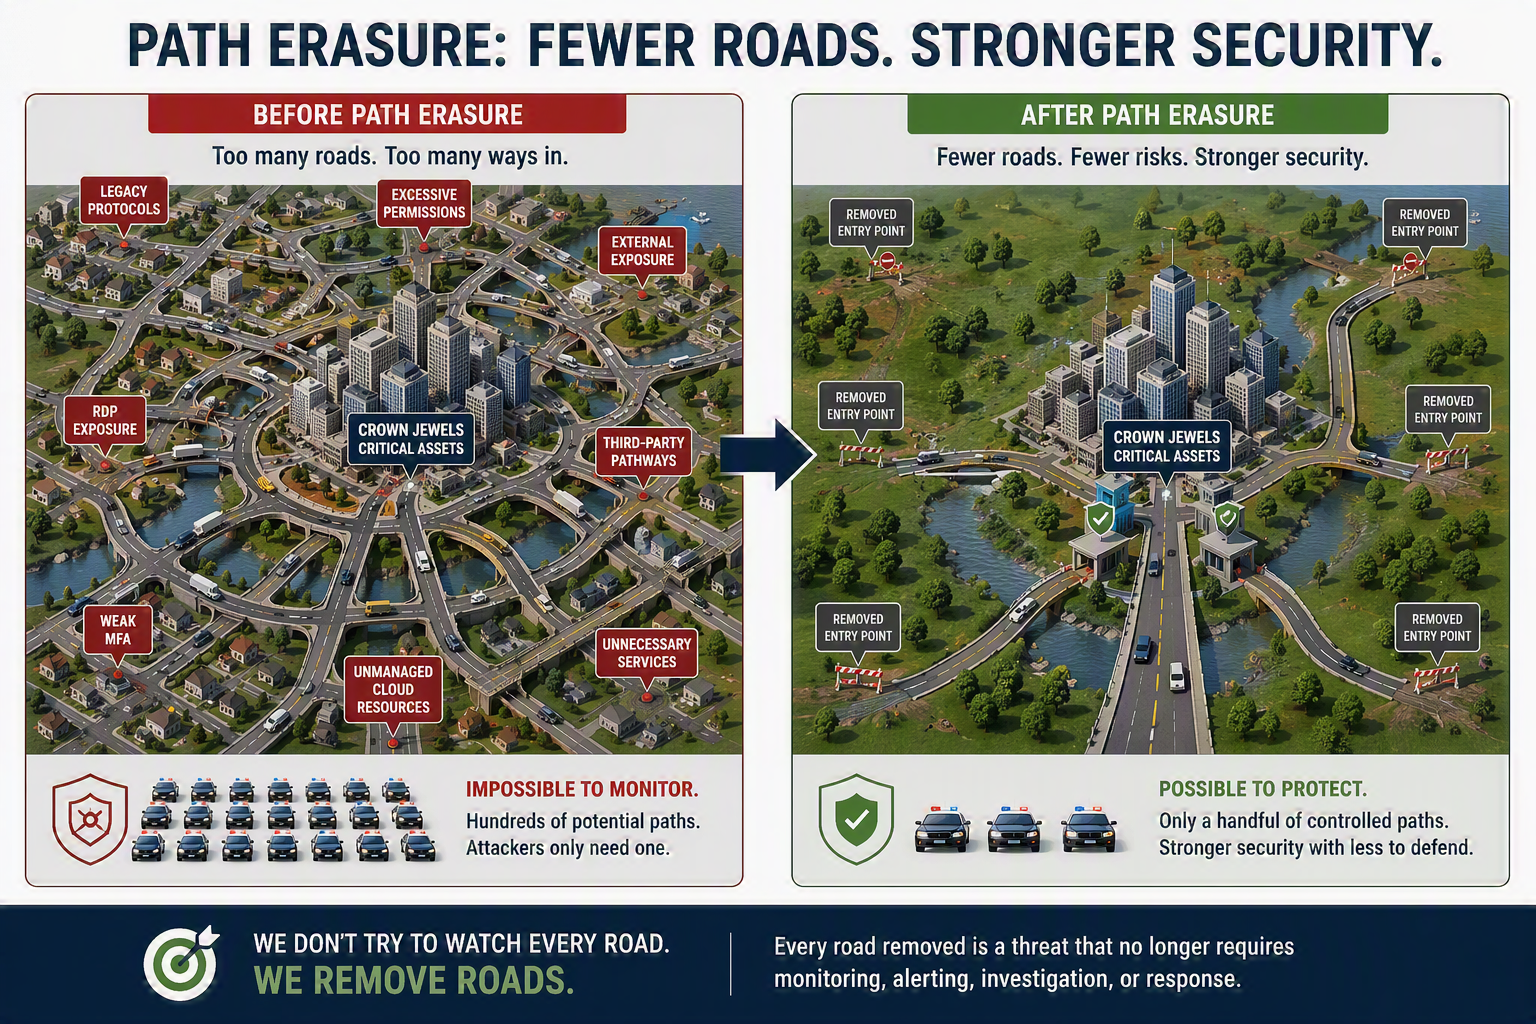
该项目基于这样一个原则:最有效的安全控制往往是对攻击路径的彻底移除,而非试图监控或管理它。

该项目的长期愿景是将攻击路径消除确立为一门基础性的安全工程学科,并通过路径消除率(PER)标准以可衡量的成果加以支撑。

指导原则

攻击者只能穿越存在的路径。

减法安全的目标是系统地消除或约束这些路径,直到攻击者的活动无法再组合成实质性的业务影响。 EraseRoads
目的

本项目的目的是提供实用、基于证据的指导,用于在操作系统、云平台、身份系统和企业环境中识别并消除常见的攻击者路径。

每个 Top 10 条目都聚焦于那些移除后能带来不成比例的风险降低、同时将运营影响降至最低的攻击路径。

该项目试图回答一个简单的问题:

可以移除什么,从而使攻击在实质上变得更加困难或不可能?

与路径消除率标准(PER 1.0)的关系

减法安全 Top 10 项目与路径消除率(PER)工程标准(https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md)以及路径消除优先级标准(https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md)保持一致。

PER 提供了一种方法,通过量化攻击者可访问攻击路径的减少量来衡量安全改进的有效性。

$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$

其中 $P_{\text{eligible}}$ 表示在范围内识别出的有效、可操作的攻击路径,而 $P_{\text{erased}}$ 表示其中可执行边已被结构性移除的子集。

PER 作为减法安全的定量测量框架。

减法安全 Top 10 识别那些消除后预期能显著降低攻击者能力的高价值攻击路径,而 PER 则提供了验证和衡量这些降低的机制。

二者共同建立了一个可重复的工程流程,用于攻击路径的发现、优先级排序、消除和测量。

  • 识别攻击路径
  • 测量攻击路径暴露面
  • 移除或约束攻击路径
  • 测量由此产生的降低
  • 持续改进安全架构

如何计算 PER 的参考实现可在(https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER)获取。

效能层级

该项目基于这样一个原则:安全控制措施所提供的风险降低水平并不相同。

该层级反映了一个简单的原则:

架构性删除 > 架构性约束 > 监控

只要攻击路径可以被消除,就优先选择消除。如果消除不可行,则应对路径加以约束。监控仅保留给无法移除或无法充分约束的残余路径。

减法安全优先考虑:

1. 架构性删除

彻底移除攻击路径。

示例:

  • 移除遗留协议
  • 移除不必要的权限
  • 移除公开暴露
  • 移除休眠身份
  • 移除不必要的信任关系

2. 架构性约束

约束无法消除的攻击路径。

示例:

  • 分段隔离
  • 权限边界
  • 条件访问
  • 私有端点
  • 权限限制

3. 监控与检测

监控无法删除或约束的残余风险。

示例:

  • 日志记录
  • 告警
  • SIEM
  • IDS/IPS
  • 端点检测

这一层级反映了本项目的理念:消除攻击路径通常比检测其被利用更为有效,详见假设负担原则。

来源与谱系

减法加固框架与路径消除率(PER)指标,其正式谱系可追溯至一条不间断、带时间戳的演进脉络,涵盖自 2015 年至今的同行评审研究、生产环境测试与公开披露。

如需查阅该框架带时间戳的公开记录、同行评审基础及历史发展,请参阅谱系与现有技术(Lineage.md)。

项目结构

OWASP 减法加固 Top 10 是一系列平台特定的安全工程标准,它们共同遵循一套通用的架构法则。

该框架的基础是 OWASP 通用减法安全法则 Top 10,它定义了与平台无关的攻击路径削减原则,适用于操作系统、云平台、身份系统、SaaS 环境、网络、嵌入式设备以及未来的技术领域。

环境特定标准则在特定技术栈内提供这些通用法则的参考实现。

通用基础

  • (通用减法安全法则 Top 10)
  • (作为失效模式的攻击路径)
  • (架构性 Kerckhoffs 测试)
  • (攻击者可选性原理)
  • (维护面原理)

治理标准

OWASP 减法安全 Top 10 项目包含若干治理标准,用于在安全计划中落实攻击路径削减。

这些标准为以下方面提供指导:在攻击路径尚无法消除时管理风险、依据攻击者能力削减程度确定修复工作的优先级,以及治理会引入新攻击路径的外部关系。

已发布的治理标准:

  • (减法式异常与安全债务管理标准)
  • (减法式漏洞与路径消除管理标准)
  • (减法式第三方风险与集成治理标准)
  • (减法式控制验证标准)
  • (减法式基线标准)
  • (减法式群体免疫标准)
  • (减法式告警根因分析标准)
  • (安全供应商评估)
  • (减法式威胁建模)

这些标准共同将攻击路径削减从架构框架转变为切实可行的安全运营模式。

已发布平台标准

  • (Active Directory 减法式加固 Top 10)
  • (AI 减法式加固 Top 10)
  • (应用加固 Top 10)
  • (AWS 减法式加固 Top 10)
  • (CI/CD 流水线减法式加固 Top 10)
  • (数据存储减法式加固 Top 10)
  • (HPC 减法式加固 Top 10)
  • (IoT 减法式加固 Top 10)
  • (Linux 减法式加固 Top 10)
  • (macOS 减法式加固 Top 10)
  • (Microsoft 365 减法式加固 Top 10)
  • (网络减法式加固 Top 10)
  • (物理安全减法式加固 Top 10)
  • (Salesforce 安全减法式加固 Top 10)
  • (Windows 减法式加固 Top 10)

计划与未来标准

  • 身份与访问管理 (IAM) 减法式加固 Top 10
  • Azure 减法式加固 Top 10
  • Google Cloud Platform (GCP) 减法式加固 Top 10
  • 容器与 Kubernetes 减法式加固 Top 10
  • 医疗设备减法式加固 Top 10
  • 随着新架构领域的出现而制定的其他标准

安全运营模式

OWASP 减法安全 Top 10 项目不仅仅是一系列加固指南的集合。

该项目将以下内容整合在一起:

  • 通用安全法则
  • 路径消除率(PER)
  • 平台加固标准
  • 治理标准

形成一个可重复的安全工程运营模型。

平台标准识别应当被消除的攻击路径。

治理标准决定攻击路径的优先级排序方式、残余路径的管理方式,以及第三方关系的治理方式。

这些标准共同提供了一个完整框架,通过可度量的架构改进来降低攻击路径的可用性。

架构关系

Universal Security Laws
        ↓
Path Erasure Rate (PER)
        ↓
Platform Standards + Governance Standards
        ↓
Implementation Controls
        ↓
Measured Risk Reduction

每个平台标准都应用相同的底层架构原则:

  • 减少不必要的可达性。
  • 减少不必要的信任关系。
  • 减少凭据暴露。
  • 减少权限传播。
  • 减少可执行攻击路径。
  • 减少控制平面暴露。
  • 减少攻击面范围。
  • 强制执行确定性通信。
  • 约束残余攻击路径。
  • 通过 PER 衡量结构性改进。

具体实现细节因平台而异,但底层架构法则保持一致。

这些标准旨在支持并行采用和分层部署。当组合使用时,它们可在端点、服务器、身份、云、SaaS、网络和嵌入式系统环境中实现企业范围的攻击路径削减。

栈组合与并行采用

OWASP 减法加固 Top 10 系列旨在支持可组合、并行执行。

单个 Top 10 出版物并非设计为孤立实施。现代企业系统由多个技术层组成,每一层都会贡献独特的攻击路径、信任关系以及对手推进的机会。

保护企业资产需要在所有相关层中同时应用平台特定的减法控制。

示例包括:

  • AWS 减法加固 + Linux 减法加固
  • Active Directory 减法加固 + Windows 减法加固
  • Kubernetes 减法加固 + Linux 减法加固
  • SaaS 减法加固 + 身份与访问管理减法加固
  • Azure 减法加固 + Active Directory 减法加固

攻击路径不会尊重架构边界。

被攻陷的云工作负载可能利用操作系统攻击路径。被攻陷的工作站可能利用身份攻击路径。被攻陷的身份可能利用云控制平面攻击路径。

因此,减法安全提倡在技术栈的所有适用层中并行削减攻击路径。

通过分层路径擦除实现纵深防御

减法安全认识到,所有控制措施(包括减法控制)都可能因配置错误、运营漂移、实施不完整或业务需求变化而失效。因此,减法安全通过强调跨多个架构层移除攻击路径,扩展了传统的纵深防御概念。

组织不应仅依赖独立的监控或预防技术,而应设法在栈中出现的任何位置消除、减少或约束同一攻击路径。

示例包括:

  • 在 Linux 中减少管理信任,同时在网络层分割横向移动。
  • 限制云身份信任关系,同时消除操作系统级权限提升路径。
  • 在端点、网络和云控制平面层强制执行出口确定性。

这种方法创建了多个独立的不导电边界,攻击者必须克服这些边界。其结果是:通过分层路径擦除而非分层检测实现纵深防御。

目标不仅仅是加固单个组件。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    435
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    260

探索所有工具

浏览我们的工具集合

查看所有工具 →






