
 #1

 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) exploit research: S9280 Android 14 GKI 6.1 — UAF trigger + zero-write primitive + SELinux Permissive.…
 blkph0x/cve-2026-109619-zendpipelinelab
PHP CVE-2026-109619 过期会话状态:经过校准的 mod_php 实验环境复现、证据与求解器
 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 可用 PoC — 针对 Linux 内核 csum_start 漏洞的真实虚拟机逃逸(CVSS 9.3)。客户机到主机的堆内存泄漏。另见:CVE-2026-99999-analysis(教育用途)。
 01luyicheng/cve-2026-99999-analysis
CVE-2026-99999 Educational Analysis — attack chain simulation of Linux kernel csum_start bug (CVSS 9.3). See also: CVE-2026-99999-exploit (Working…
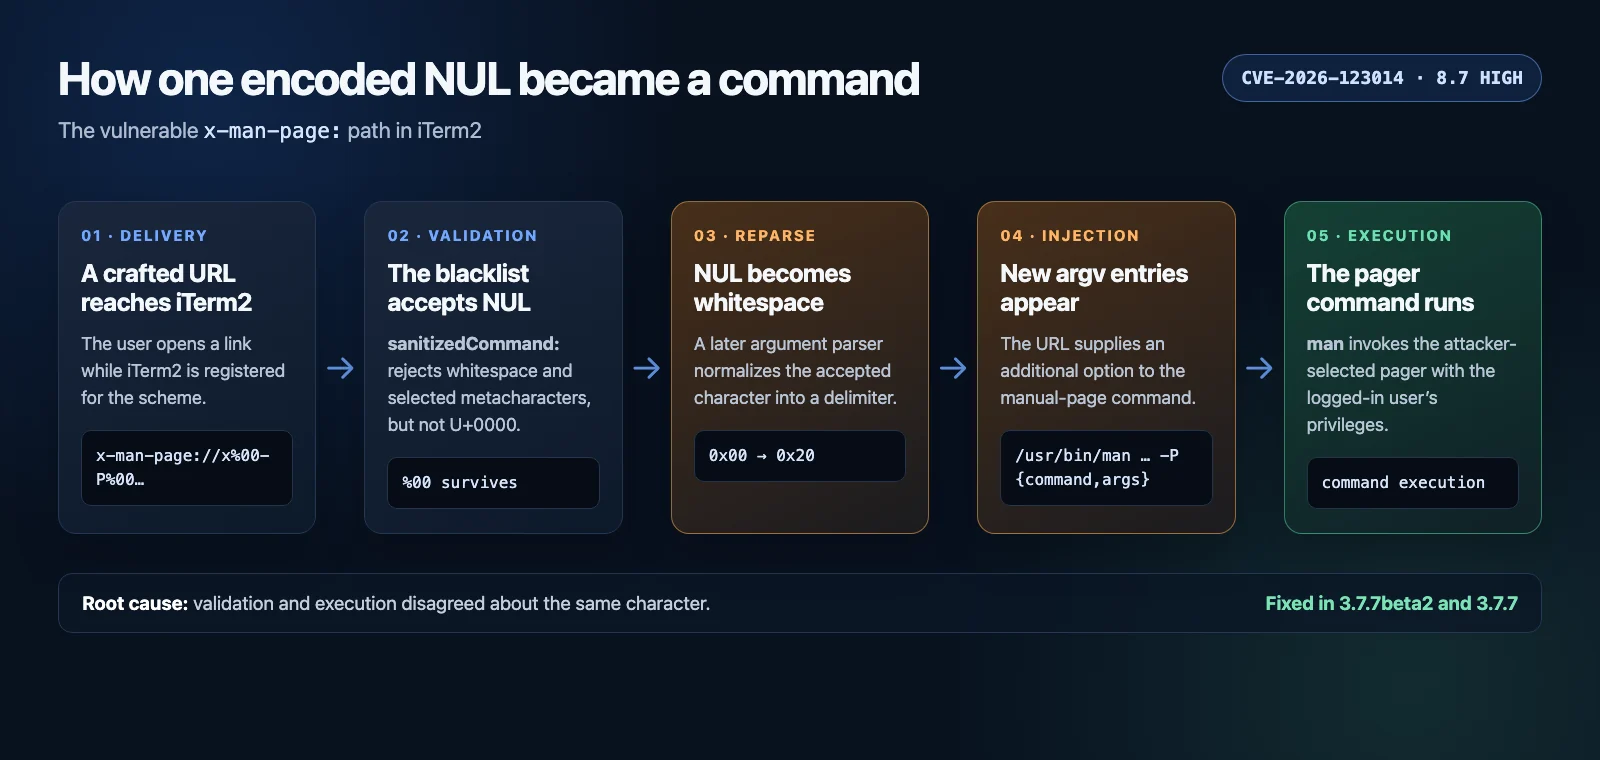 giki-shergill/cve-2026-123014---iterm2-terminal
针对 CVE-2026-123014 的 PoC 与研究:iTerm2 x-man-page NUL 字节参数注入。
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 sable-research/cve-2026-118423-wp-libre-form
Sable Research — Analysis of CVE-2026-118423: Unauthenticated Arbitrary File Upload to RCE in WP Libre Form (≤ 1.5.0.1)
 the-knell/thirty-one-bits
针对 InfiniteWP Client 的 NOSSL 分支的已签名研究论文与实时密钥恢复演示,该分支通过公开前缀上的 31 位秘密来派生其签名密钥。
 cyllex-framework/cyllex-argus
本地 AI 辅助威胁情报流水线,可摄取 Web、RSS 和文档来源,提取经引文验证的声明,并将对手画像映射到 MITRE ATT&CK,支持 STIX 和 Sigma 导出。
 tianlansedexiaoniu/cve-2026-19971_guest
LB-LINK WR1210M (CVE-2026-19971) 未授权配置泄露漏洞与访客网络扩展攻击链分析
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 secprbench/secprbench
针对九个 C、C++ 和 Rust 项目中 265 个真实引入漏洞的代码变更的基准测试,包含配对的审查任务、Docker 沙箱、评判器和评估框架。
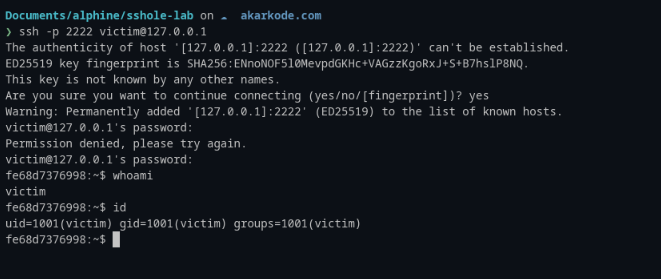 akarkode/alpine-openssh-sshole-auth-bypass
针对 Alpine Linux OpenSSH 身份验证绕过(CVE-2026-123158 / sshole)的漏洞研究、PoC 复现实验环境及技术分析
 ansonhsu-ai/sshhole-cve-2026-123158-ste
Static single-page advisory site documenting CVE-2026-123158 (sshhole), an OpenSSH password authentication bypass on musl Linux without PAM, with…
 capivara-research/cve-2026-122158
针对 CVE-2026-122158 的分析与仅限回环地址的 PoC,该漏洞是 InvoiceShelf 中的跨租户权限提升漏洞,允许所有者(owner)在另一个租户中分配任意角色。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。










