 giki-shergill/cve-2026-123014---iterm2-terminal
针对 CVE-2026-123014 的 PoC 与研究:iTerm2 x-man-page NUL 字节参数注入。

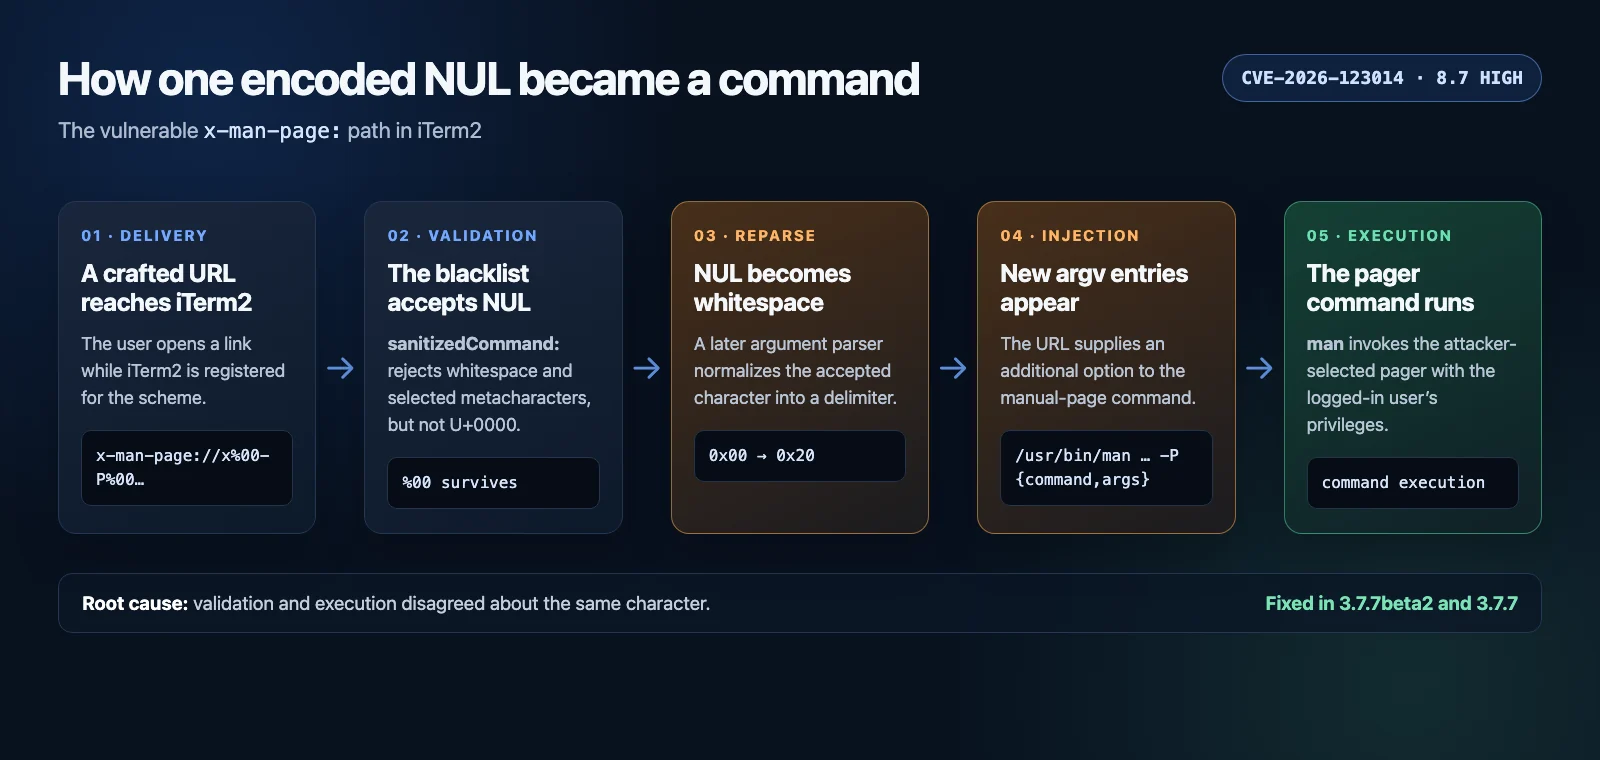
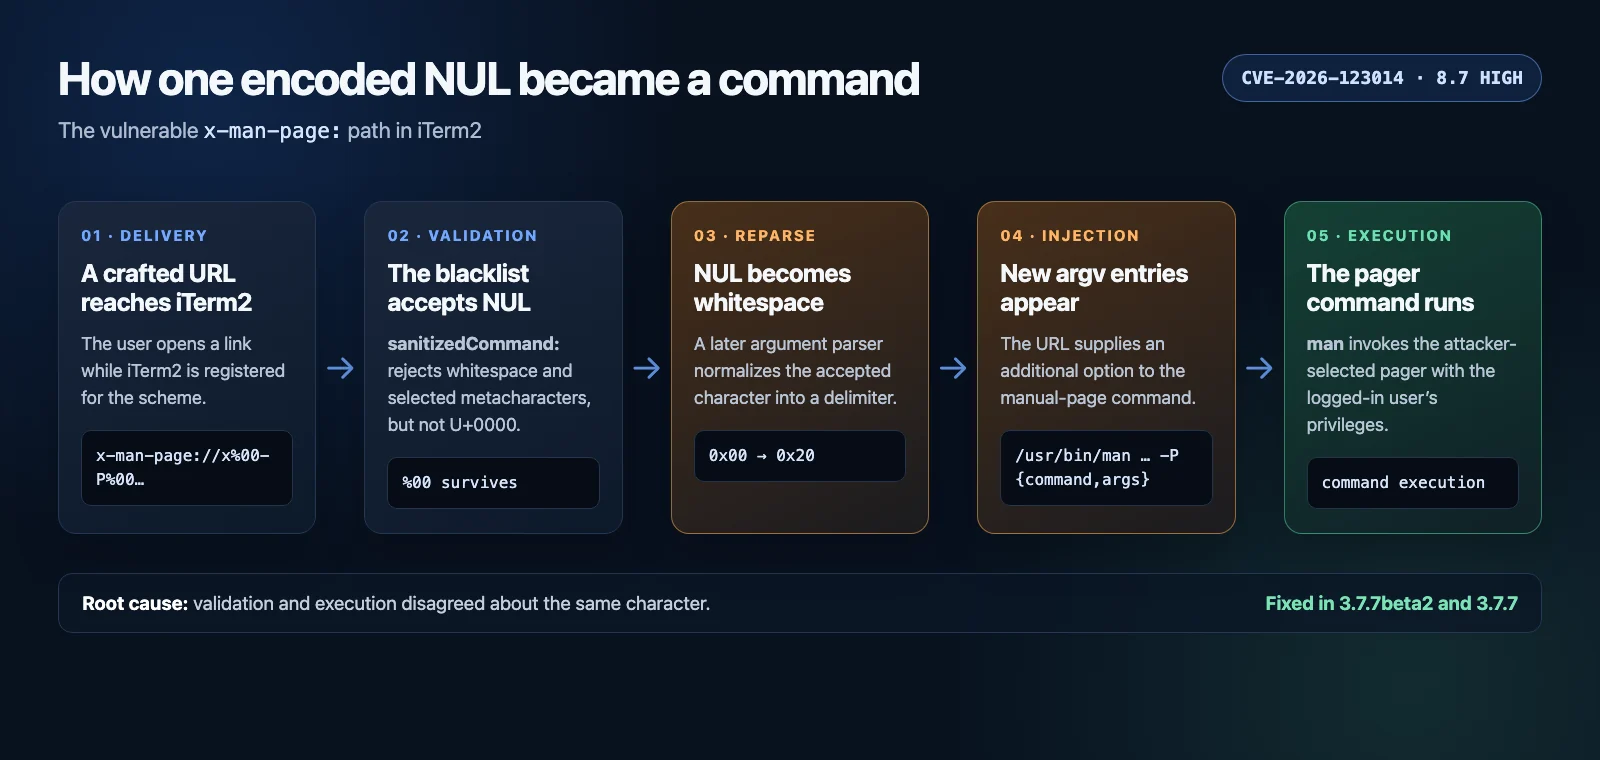
针对 iTerm2 x-man-page: NUL 字节参数注入漏洞的无害概念验证材料。一个经过百分号解码的 NUL 字节在 sanitizedCommand: 处理后仍然保留,随后在命令行解析过程中被转换为空格,从而允许附加一个 /usr/bin/man -P 选项,并以已登录用户的身份执行命令。
仅在你拥有或获得明确授权测试的 Mac 和 iTerm2 安装环境中运行:
zsh poc.zsh
在存在漏洞的版本上,脚本会输出:
VULNERABLE: command execution confirmed
该载荷仅创建一个临时的空金丝雀文件。脚本退出时会删除该文件。修复后的版本应拒绝该 URL,且不应创建金丝雀文件。
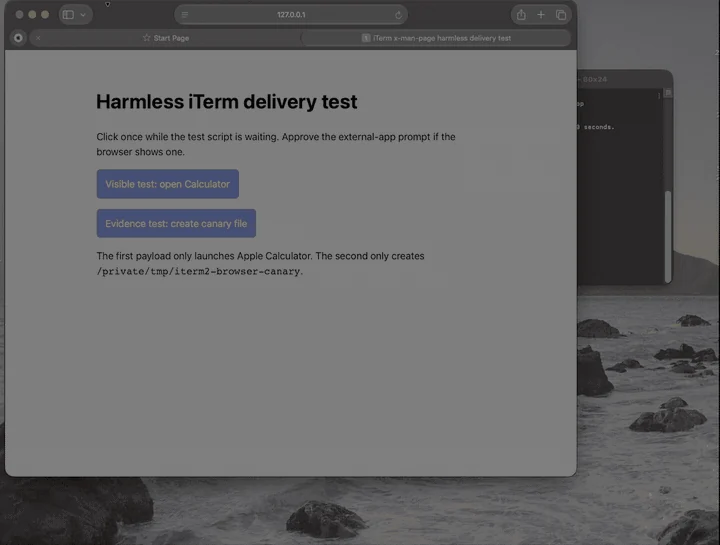
浏览器测试脚本会临时将 iTerm2 设为 x-man-page: 的处理程序,在 127.0.0.1 上提供随附页面,在 Safari 中打开该页面,并在退出时恢复原始处理程序:
zsh browser_delivery_test.zsh
Safari 或 macOS 可能会显示外部应用程序确认提示。该用户交互是已记录攻击模型的一部分。
由 Gurpreet Shergill(@giki-shergill)报告。






