#1

 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 naved124/cve-2024-28397-js2py-sandbox-escape
关于CVE-2024-28397的详细分析,这是js2py中的一个沙箱逃逸漏洞,通过Python对象遍历实现远程代码执行(RCE)。包含代码分析、PoC(概念验证)以及针对防御性研究的修复建议。

 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
基于独立Docker的CVE-2024-23897重现与分析,该漏洞通过args4j @-syntax参数扩展实现Jenkins CLI任意文件读取。
 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 owasp/sbom-vex-taint-analysis
Automated SBOM-to-VEX pipeline using a secure multi-agent AI system to analyze CVEs, reason about exploitability, and generate signed CycloneDX VEX…
 zunak/cve-2024-22641
针对CVE-2024-22641的概念验证:TCPDF <=6.7.4中由特制SVG文件触发的ReDoS漏洞,演示了正则回溯限制耗尽。
 lirantal/cve-2024-21532-poc-ggit
CVE-2024-21532的概念验证漏洞利用,这是ggit npm包的fetchTags API中的一个命令注入漏洞,演示了不安全的exec()使用。
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi 到 RCE PoC (CVE-2026-63030 & CVE-2026-60137)
 sahil3276/cve-2024-10930
CVE-2024-10930的公开披露
 luisbuilds-data/cve-2024-1086-writeup
根因分析和概念验证利用,针对CVE-2024-1086,这是一个Linux内核netfilter双重释放漏洞,可通过堆喷射实现任意内存写入。
 notselwyn/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升概念验证漏洞利用程序,适用于 v5.14 至 v6.6 之间的大多数 Linux 内核,包括 Debian、Ubuntu 和 KernelCTF。在 KernelCTF 镜像中的成功率为 99.4%。
 insaida/cve-2024-0519-rca-research
CVE-2024-0519 根本原因分析
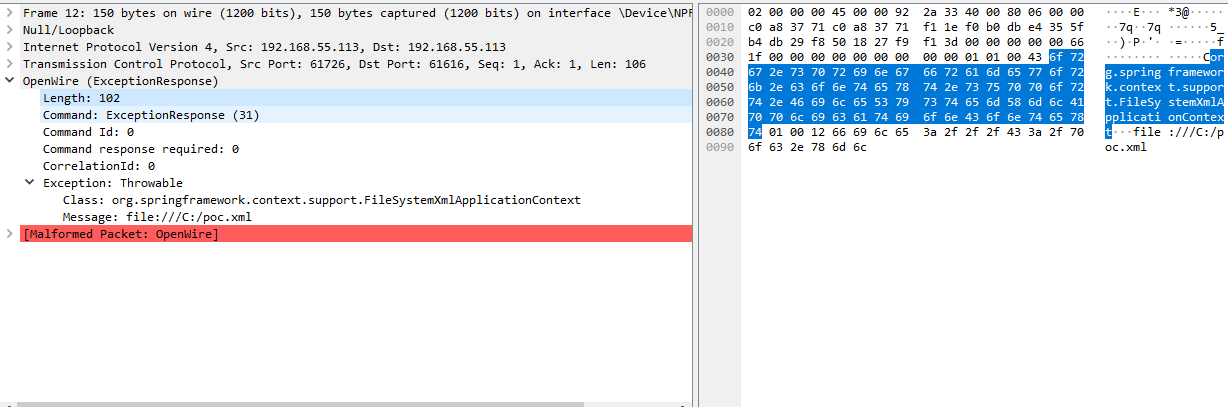 skrkcb2/cve-2023-46604
深入的技术分析CVE-2023-46604,即Apache ActiveMQ的OpenWire协议中的一个RCE漏洞,涵盖数据包结构解析和利用机制。
 mbadanoiu/cve-2023-49964
CVE-2023-49964: Alfresco 中的 FreeMarker 服务端模板注入
 jacklosingheart/cve-2023-46442_poc
针对CVE-2023-46442中发现的Soot拒绝服务漏洞的POC
 windecks/cve-2023-46404
CVE-2023-46404 的 PoC 和 Writeup