#1
用于实时或从捕获文件中捕获、检查和分析网络流量的工具。
Kitploit 推荐
 owasp/intrusion-alert-educational-network-ids
基于 Python 的轻量级入侵检测系统,使用 Scapy 实时监控网络流量,通过按 IP 统计请求速率检测 DoS/DDoS 攻击,并配备 GUI 告警系统。
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
隔离的教育实验室,模拟CVE-2025-4679 OAuth凭证泄露。通过动手练习、流量分析和CTF挑战,在100%安全的环境中学习进攻性和防御性安全。
 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 wrong-commit/cve-2010-4669
基于Python的针对CVE-2010-4669的漏洞利用程序,使用Scapy发送精心构造的数据包进行网络漏洞测试。需要root权限和Python 2。
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
使用 Nessus、OWASP ZAP 和 Wireshark 对多 VLAN 企业网络进行漏洞评估。确认 WebGoat 上存在存储型 XSS,以及 Metasploitable 3 上存在 EternalBlue(CVE-2017-0144),并通过 PCAP 进行验证。
 freddierice/cve-2020-35498-flag
基于 C 语言的漏洞利用工具,用于通过带 BPF 过滤器的原始套接字注入检测并触发 CVE-2020-35498,针对无线接口进行漏洞验证。
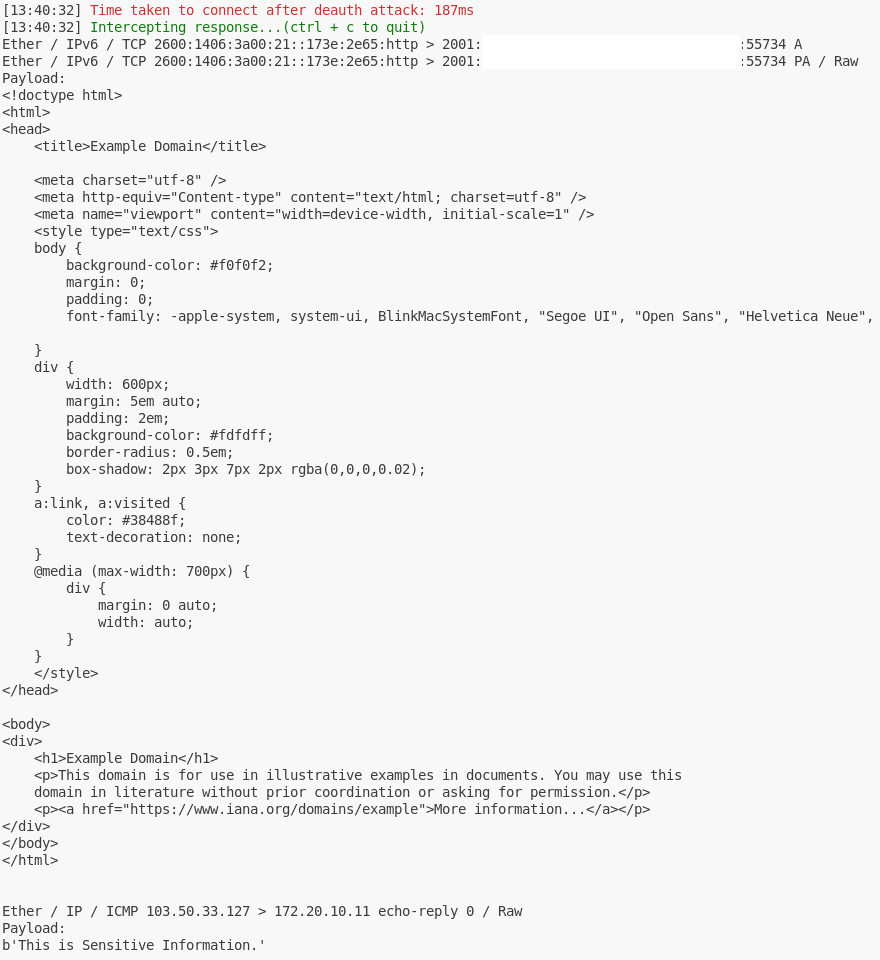 toffeenutt/cve-2022-47522-poc
针对CVE-2022-47522的概念验证漏洞利用程序,演示通过去认证攻击和MAC地址欺骗实现Wi-Fi帧拦截,以捕获HTTP和ICMP响应。
 jminis/cve-2023-50257
该仓库仅供研究目的(2025 Sejong Univ. Capstone Design)
 gozn/detect-cve-2019-15107-by-pyshark
学校项目
 dlee35/curveball_lua
包含 Lua 脚本和 PCAP 的仓库,用于通过网络流量发现 CVE-2020-0601 的利用尝试。
 trinadh465/external_tcpdump_cve-2018-14880
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 trinadh465/external_tcpdump_cve-2018-14469
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查、分析和安全审计。
 trinadh465/external_tcpdump_cve-2018-14879
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-concept for CVE-2020-13777 (GnuTLS TLS 1.3 reconnect vulnerability). Parses pcap files to demonstrate the flaw for educational and technical…
 diegovargasj/cve-2025-32407
针对CVE-2025-32407的概念验证漏洞利用:三星Galaxy Watch上的三星互联网浏览器中的TLS证书验证绕过,使得能够对HTTPS流量进行中间人攻击。
 martinvks/cve-2022-45059-demo
CVE-2022-45059 Varnish Cache 请求走私漏洞的交互式演示。包含 Spring Boot Web 应用、易受攻击的代理、自动化受害者机器人以及用于教育性利用练习的数据包捕获。
 quynhold/detect-cve-2017-0144-attack
一款用 Python 编写的网络流量跟踪与监控程序,它会在检测到 CVE-2017-0144 攻击时发出警报。