#1
 initconf/cve-2020-16898-bad-neighbor
Zeek检测针对CVE-2020-16898"坏邻居"
 jenderal92/ddos-traffic-monitor
一款实时流量监控工具,可检测并显示每个 IP 地址的网络流量,以识别潜在的 DDoS 攻击。
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
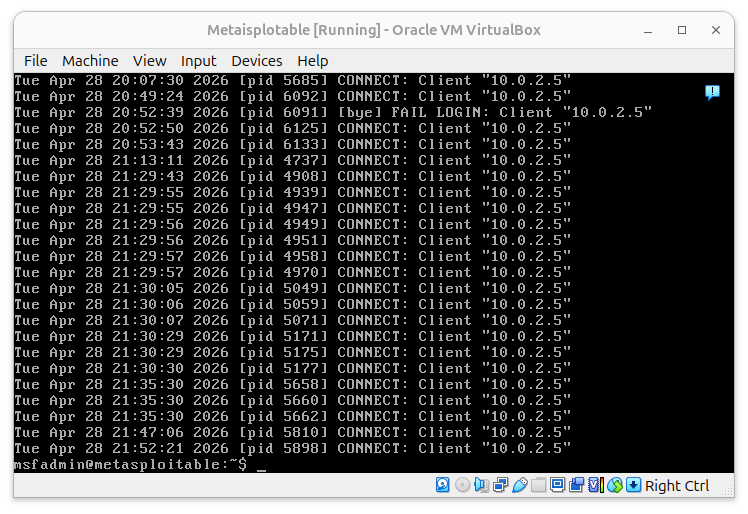 ivoalbacete/kali-metasploitable
漏洞扫描、使用 Wireshark 进行流量分析,以及在安全网络环境中对 CVE-2011-2523(vsftpd 2.3.4)进行受控利用。
 themson/shellshock
与 Bourne shell EVN 函数解析漏洞 CVE-2014-6271 关联的脚本
 alexanderortizscript/evillcode
用于Kali Linux的网络审计和分析工具。
 aidilzlkfli/scanning
网络扫描结果分析、服务漏洞、操作系统指纹识别以及包括 Ghostcat (CVE-2020-1938) 在内的关键 Nessus 发现。
 nicholasc03/dns-poisoning-triage-lab
对老旧硬件中 DNS 缓存投毒的取证分诊。包括对 839 字节未经请求记录注入的 PCAP 分析、CVE-2025-40778 映射,以及通过 Arch Linux 上加固的 Unbound(DoT)进行的修复。
 jip-0-0-0-0-0/cve-2024-38063-scanner
一款利用Shodan和Scapy识别并利用存在CVE-2024-38063漏洞的Windows系统的Python工具,可实施定向拒绝服务攻击。
 lixiang957/cve-2021-33959
CVE-2021-33959的概念验证漏洞利用,演示通过端口32410和32414上的特制M-SEARCH数据包对Plex Media Server进行UDP反射放大攻击。
 siddharth2440/network-detection-engine
轻量级网络入侵检测引擎,使用libpcap捕获实时流量。实时检测SYN/ICMP洪水攻击、端口扫描以及基于签名的Web攻击(SQL注入、XSS、命令注入)。
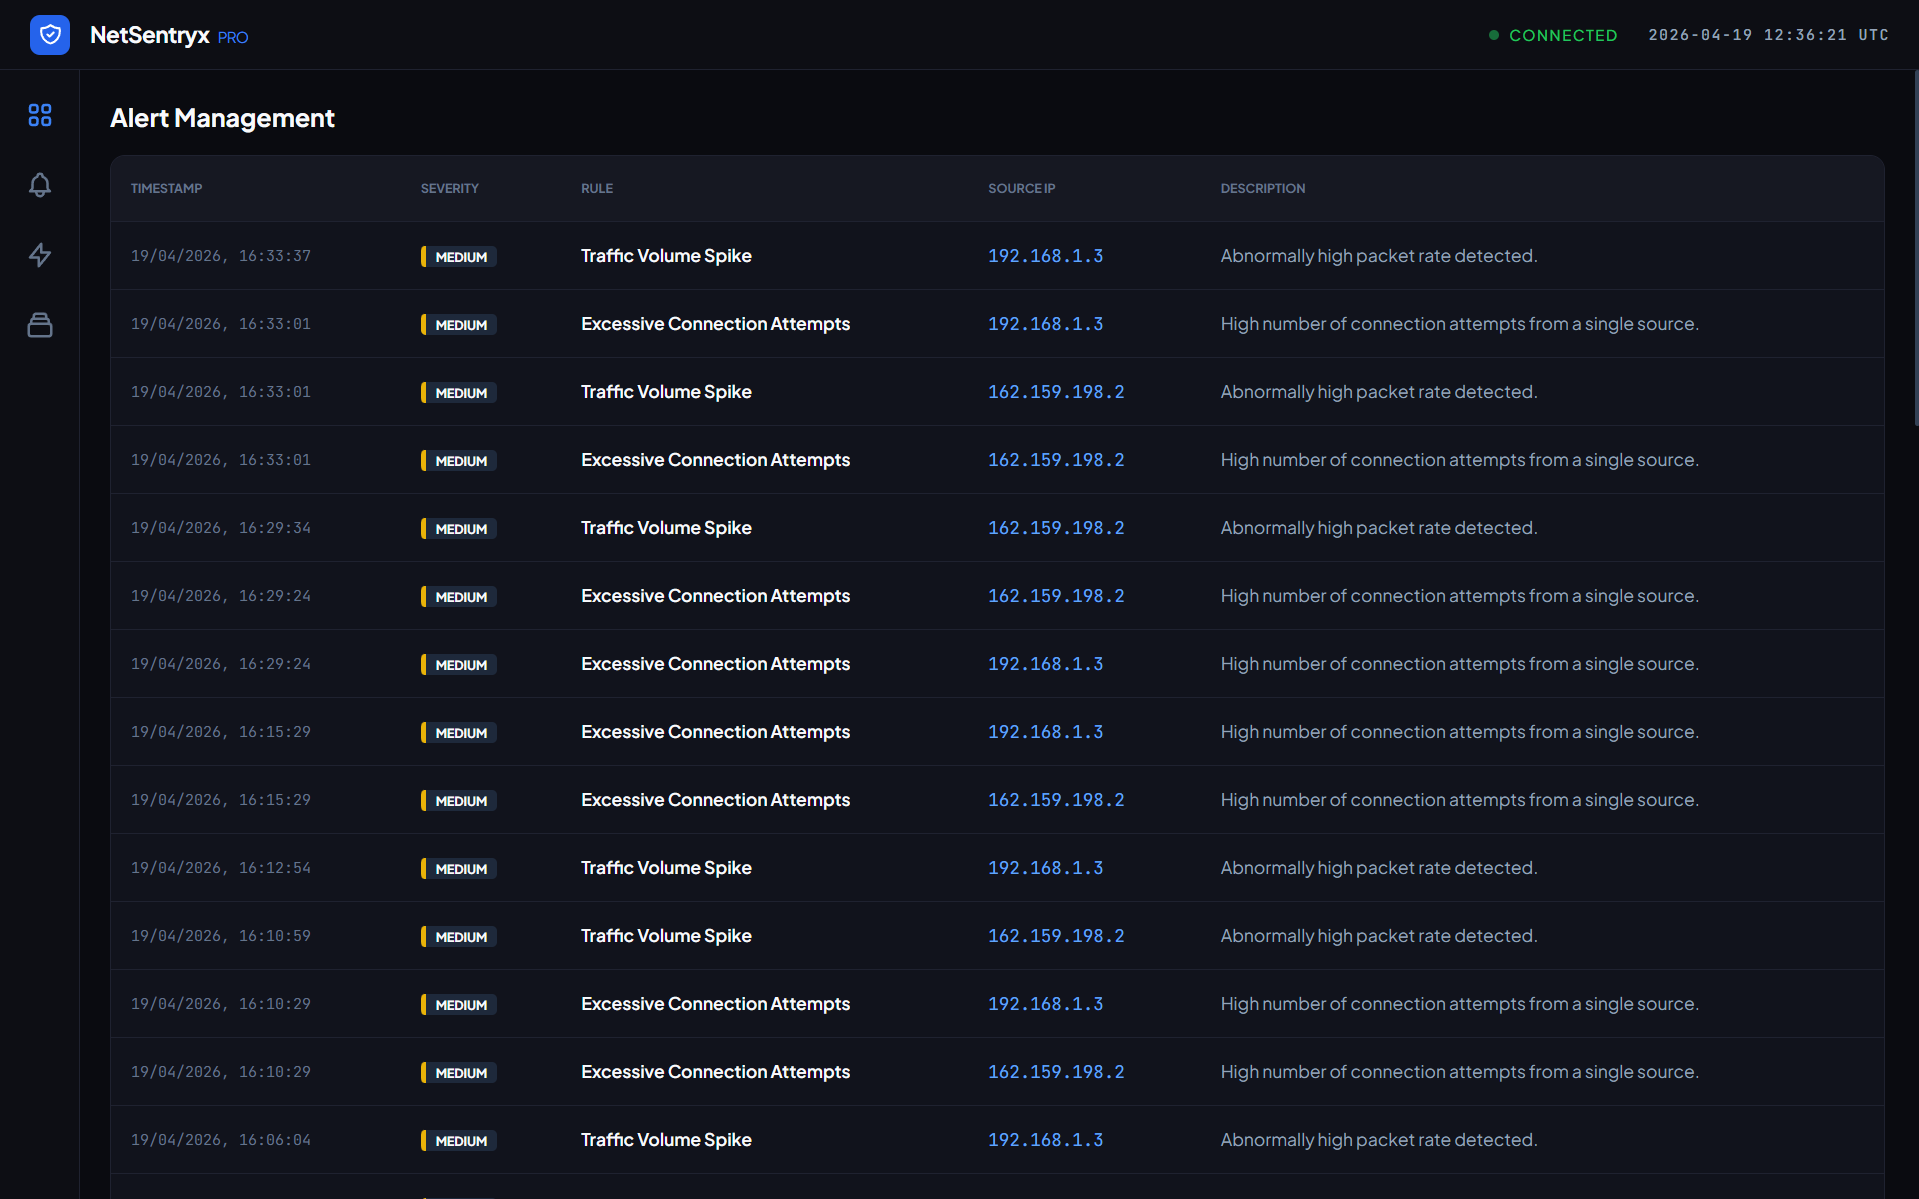 aman-sharma-dev/netsentryx
一个事件驱动的网络监控平台,通过PyTorch自编码器执行实时数据包捕获(Npcap)、低延迟流量分析和无监督威胁检测,并由异步多通道告警引擎提供支持。
 s_r_e_e_r_a_j/netraptor
NetRaptor 是一款基于 GUI 的 ARP 欺骗工具,使用 Python 构建,可让你扫描网络、选择目标和网关,并执行中间人(MITM)攻击。
 apipia/log4j-pcap-activity
利用log4j漏洞(CVE-2021-44228)的抓包文件进行的有趣活动。
 emilebarnard242/pentest-metasploitable2
结构化渗透测试实验室,记录了从网络侦察到利用vsftpd 2.3.4后门获取root权限的完整攻击链,包含蓝队检测笔记和MITRE ATT&CK映射。
 d0rb/packetpirate
一款无头、可脚本化、基于命令行的 MITM 代理,专为在 Windows 系统上进行网络流量拦截、分析和修改而设计。
 mretallack/dronecamera
适用于 Android 的 Drone HASAKEE FPV 视频应用