
 #1

 seladb/pcapplusplus
跨平台C++库,用于高性能网络数据包捕获、解析、构建和分析。支持libpcap、DPDK、AF_XDP、PF_RING,并包含TCP重组、TLS指纹识别和协议解码。
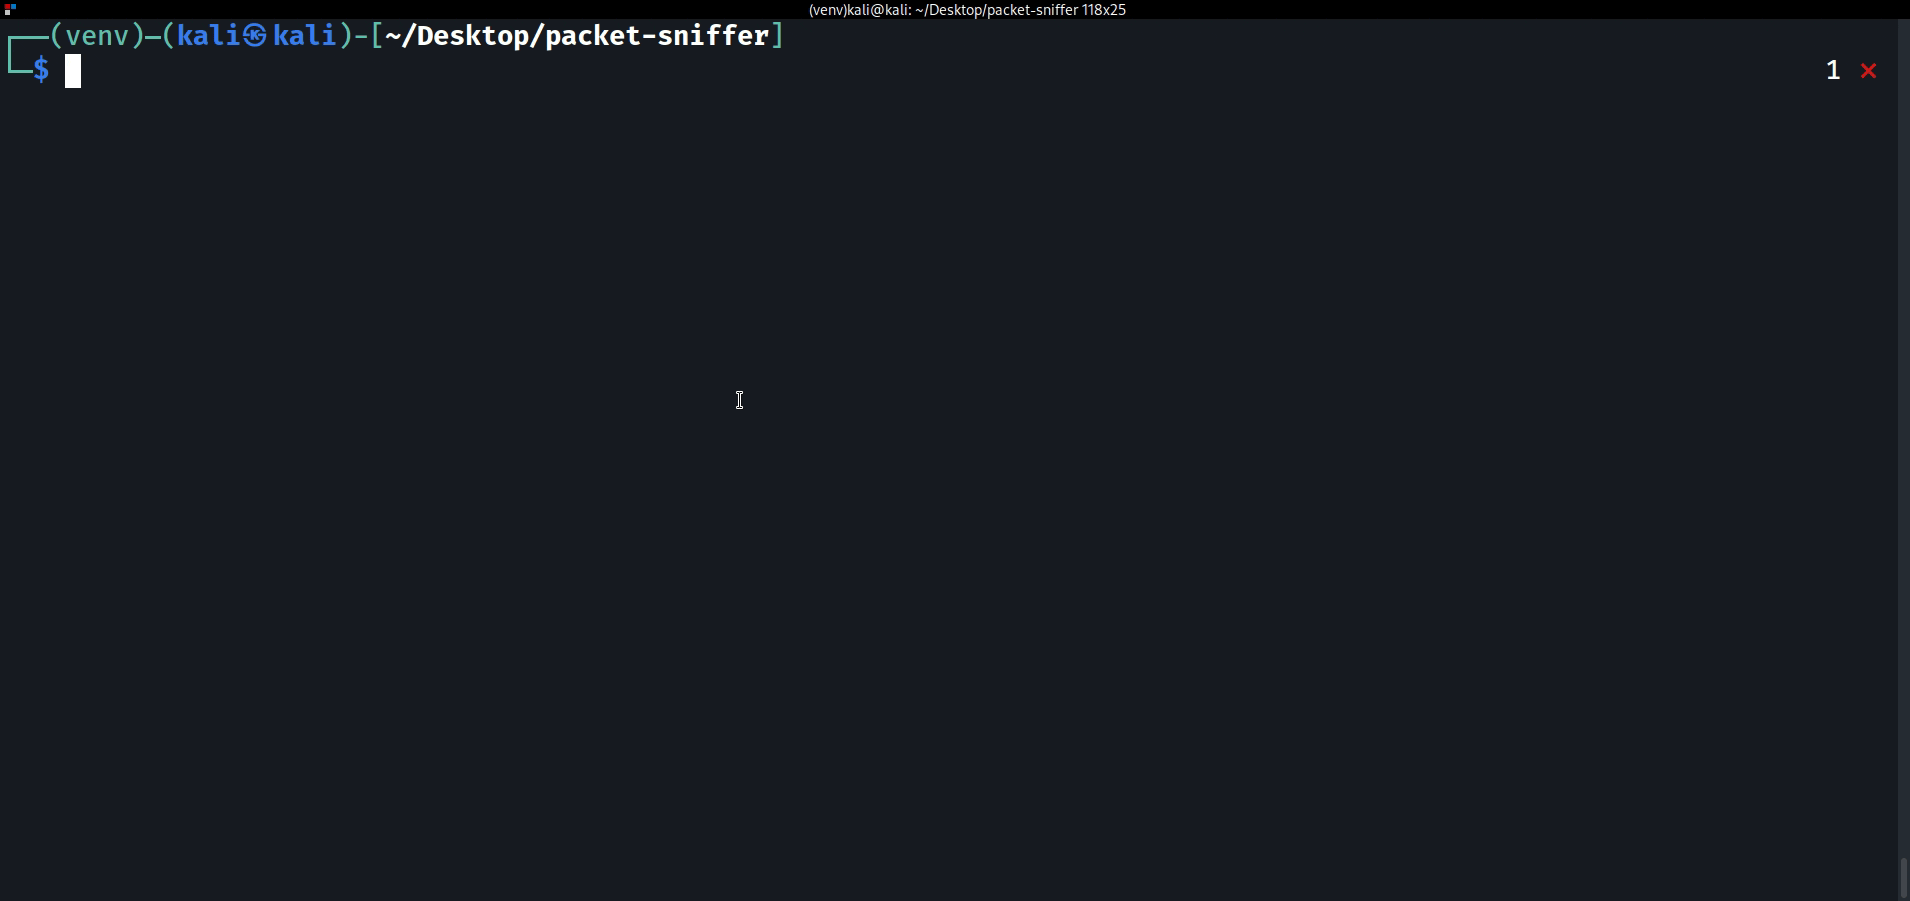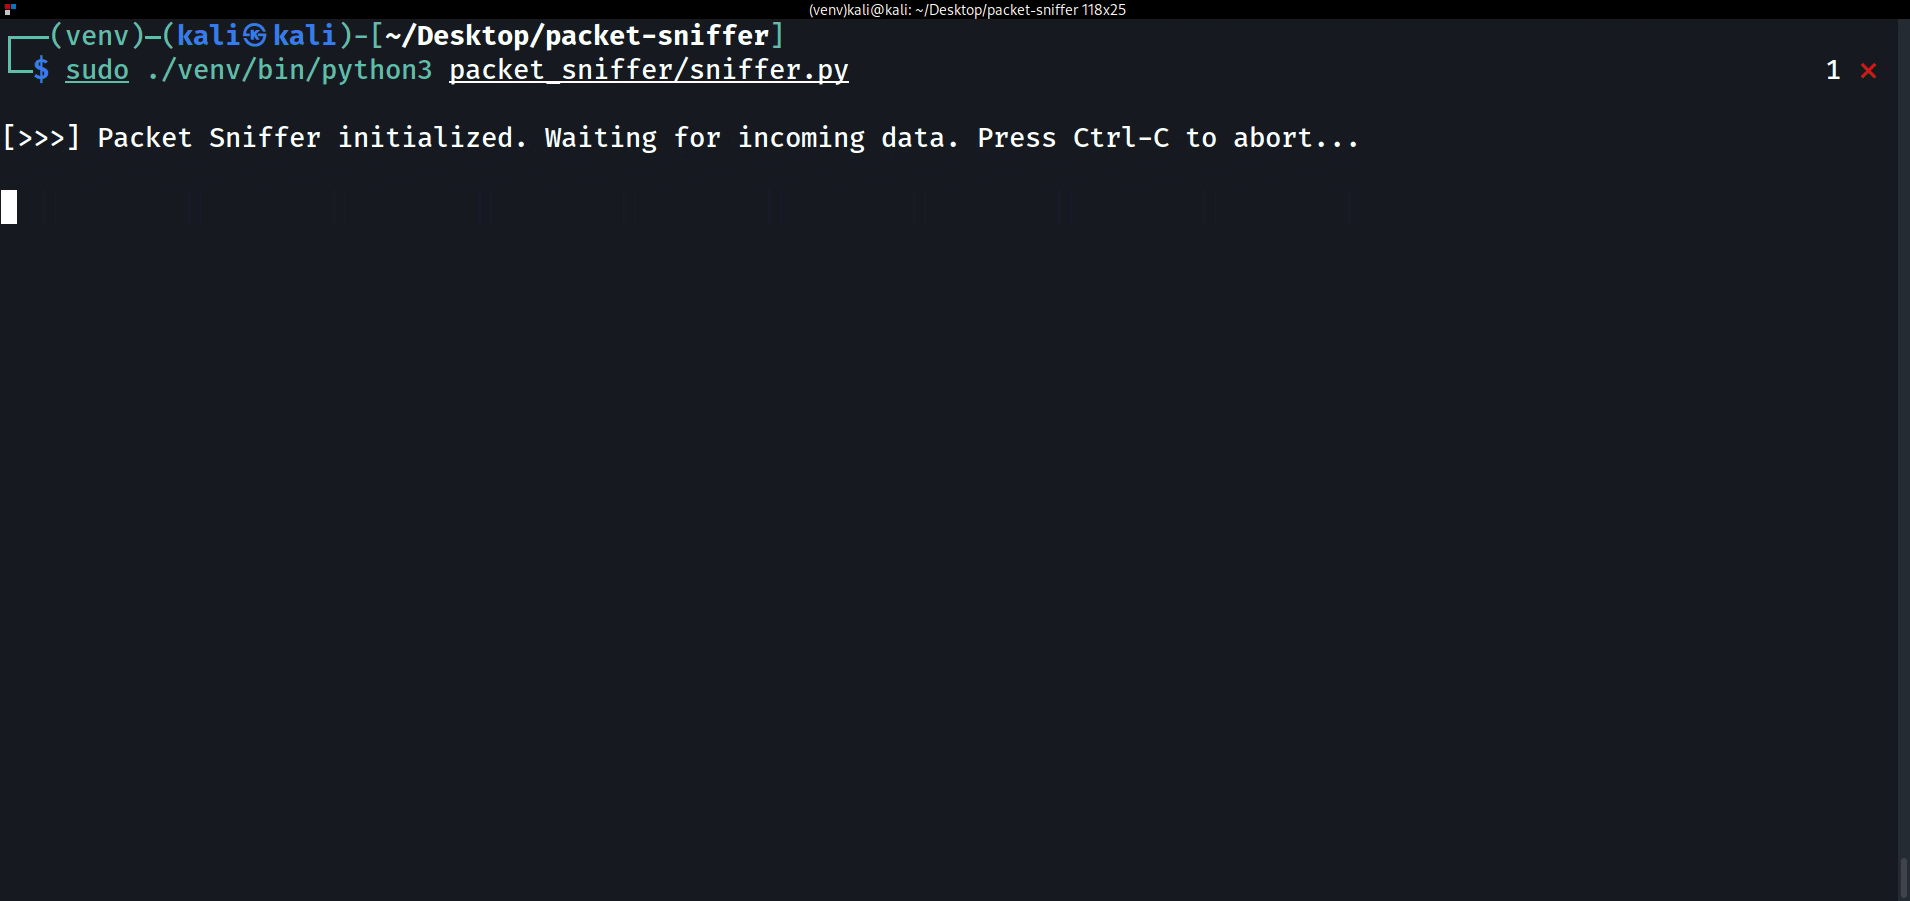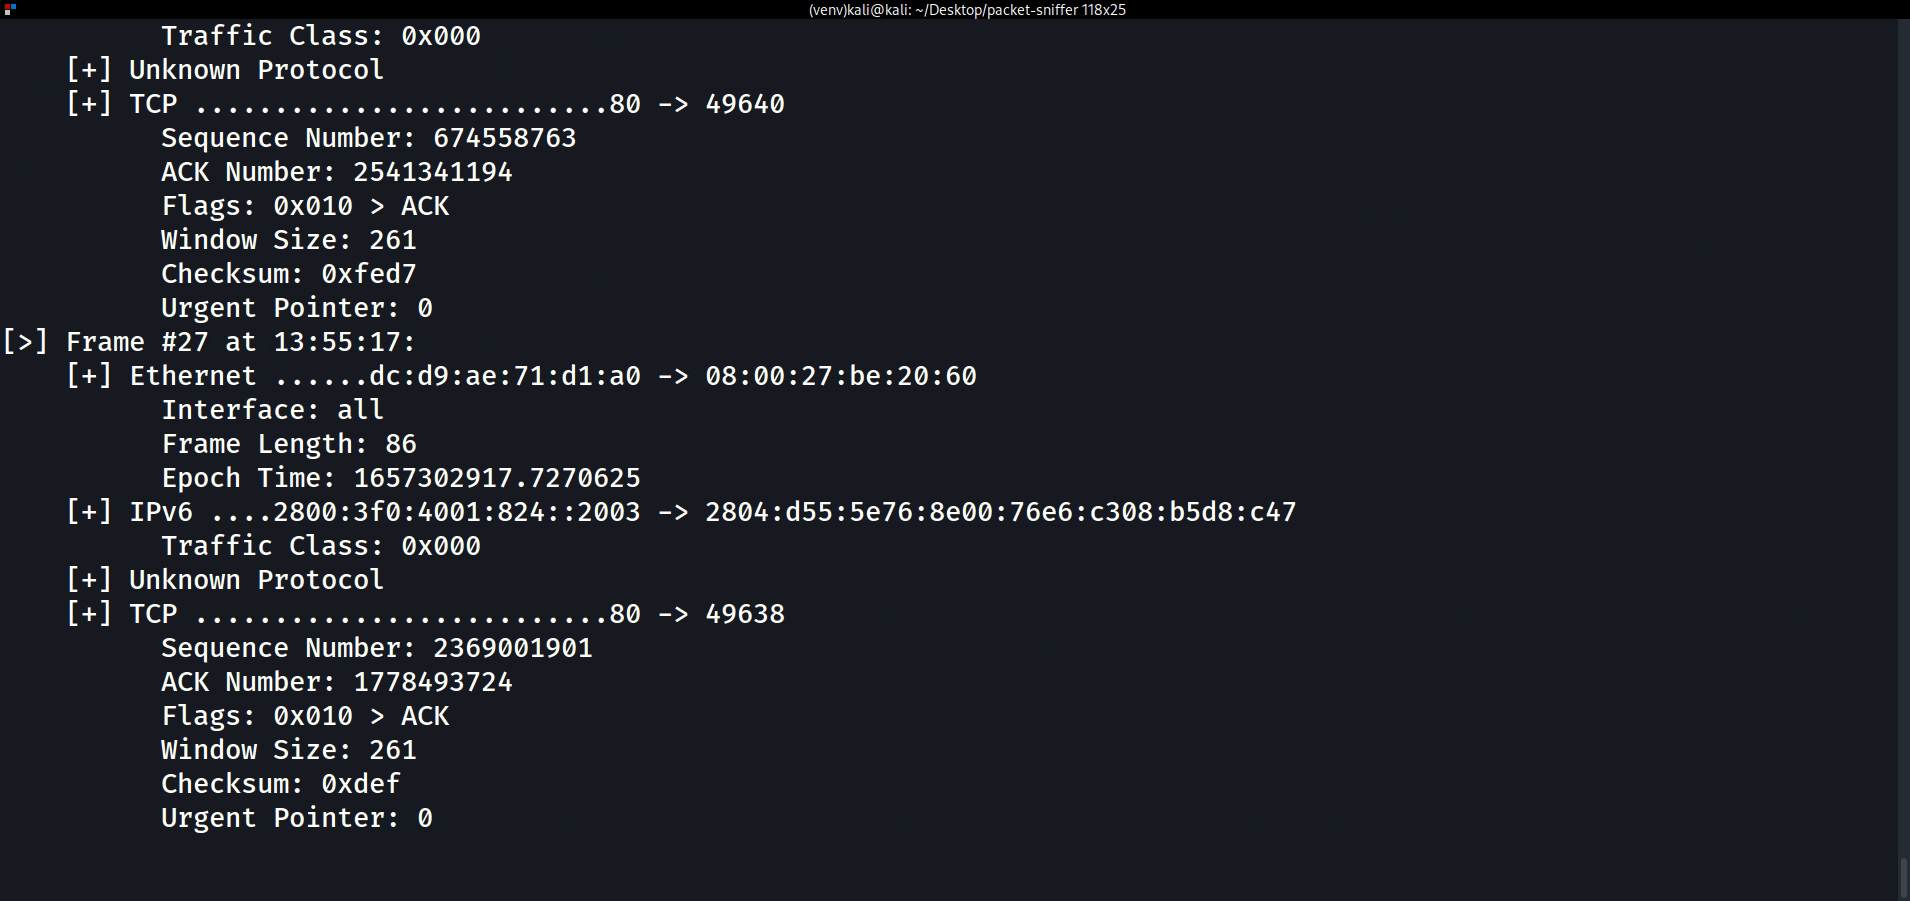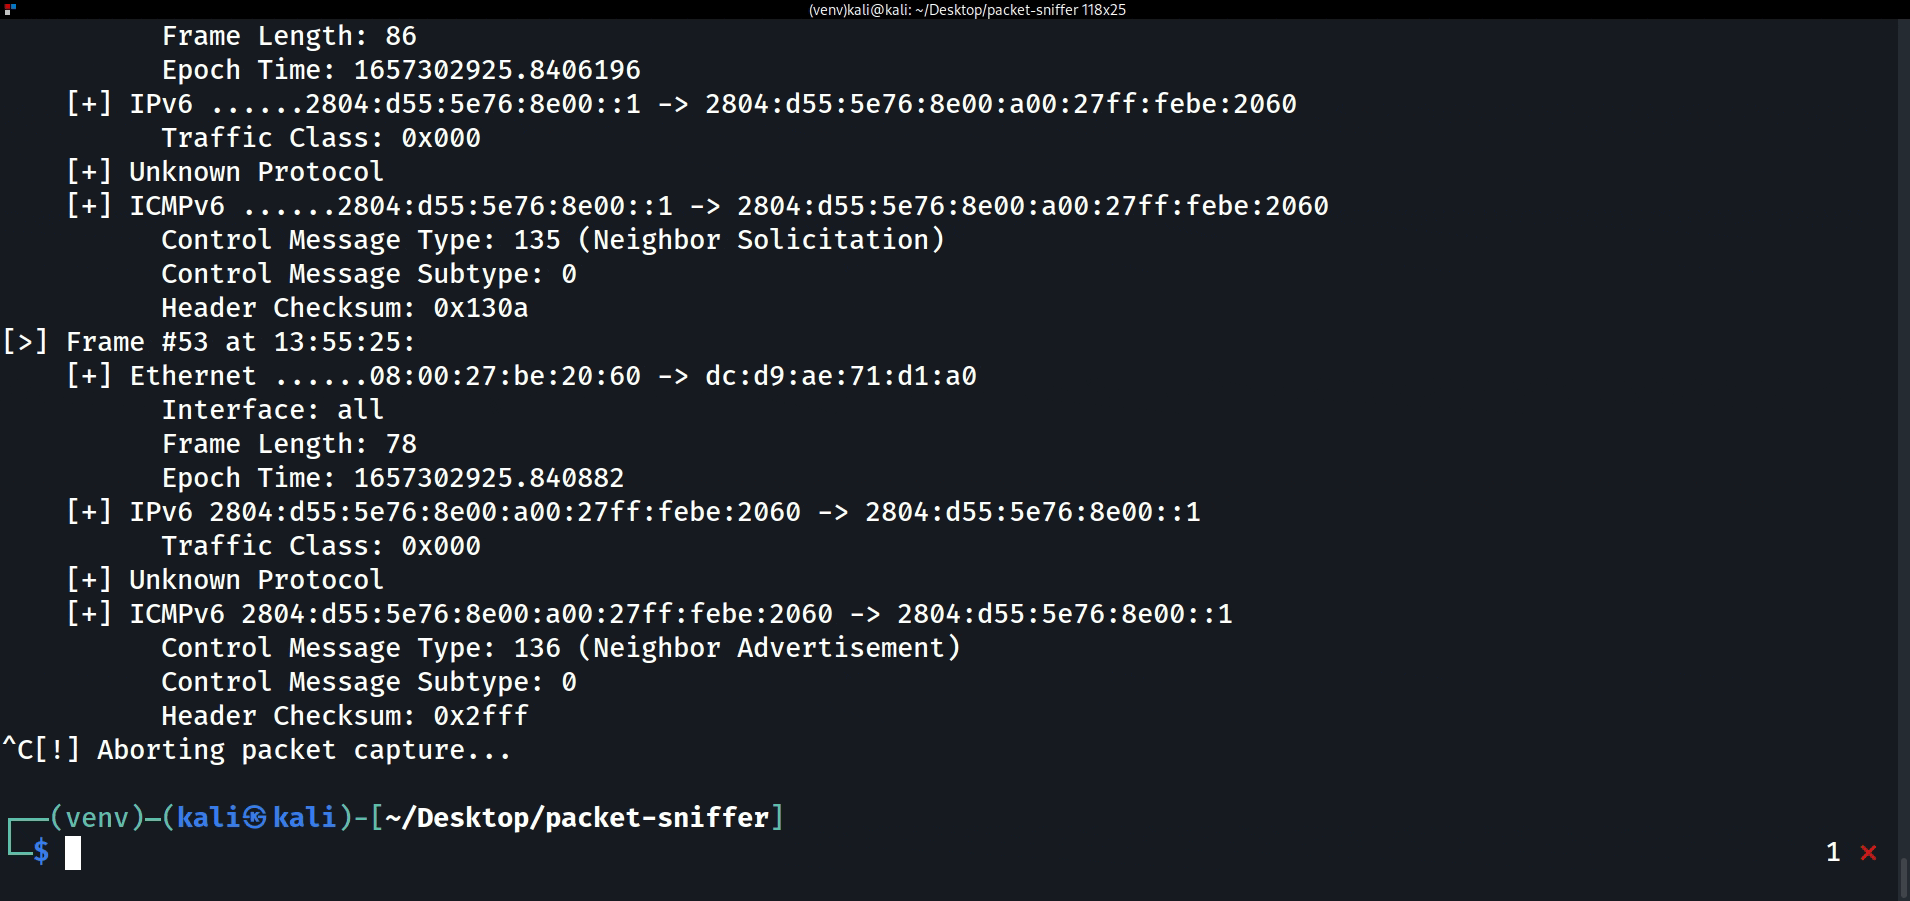 eonraider/packet-sniffer
基于原始套接字的网络数据包嗅探器,可从网络接口捕获并解析 TCP/IP 数据包,用于安全分析与教学用途。
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 pavel-odintsov/fastnetmon
支持 sFlow/Netflow/IPFIX/SPAN 的极速 DDoS 传感器
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
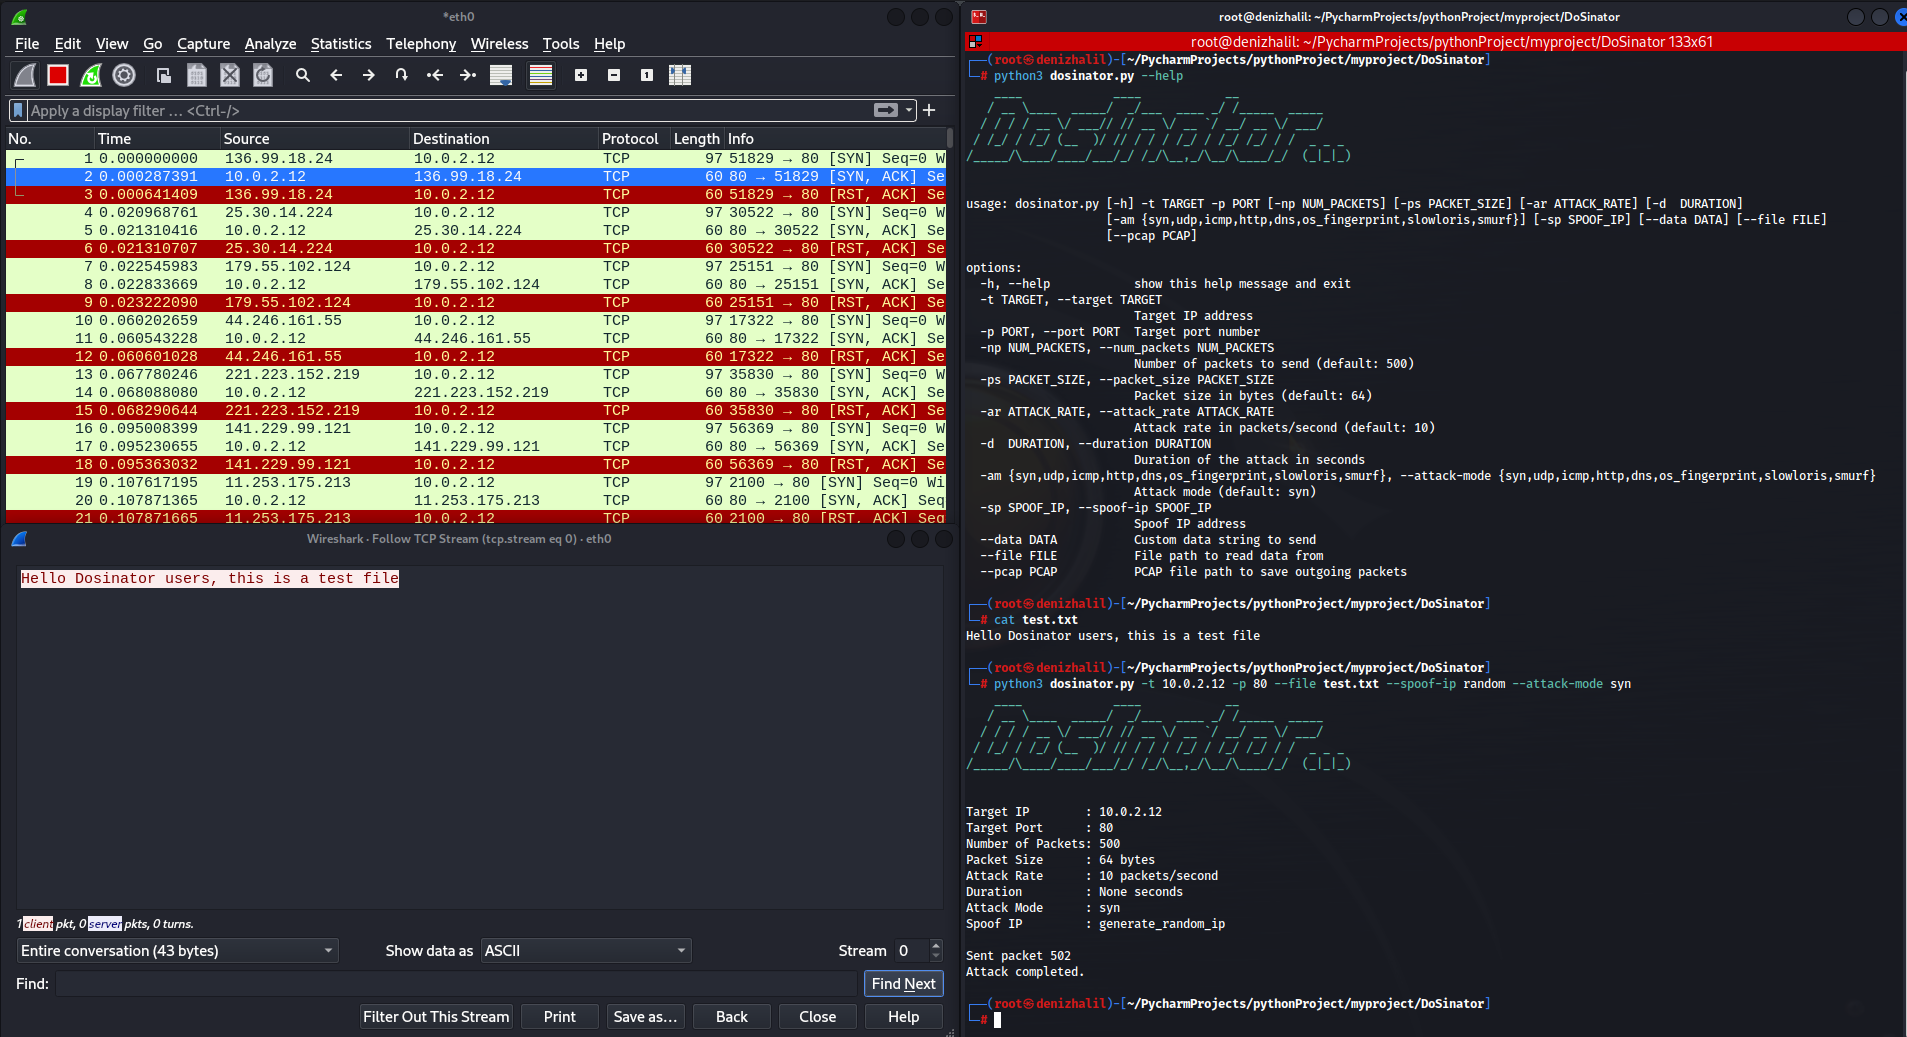 halildeniz/dosinator
DoSinator 是一款功能强大的拒绝服务(DoS)测试工具,使用 Python 开发。
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 7etsuo/tetsuo-pulse
Tetsuo 套接字库
 the-tcpdump-group/tcpdump
TCPdump 网络解析器
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
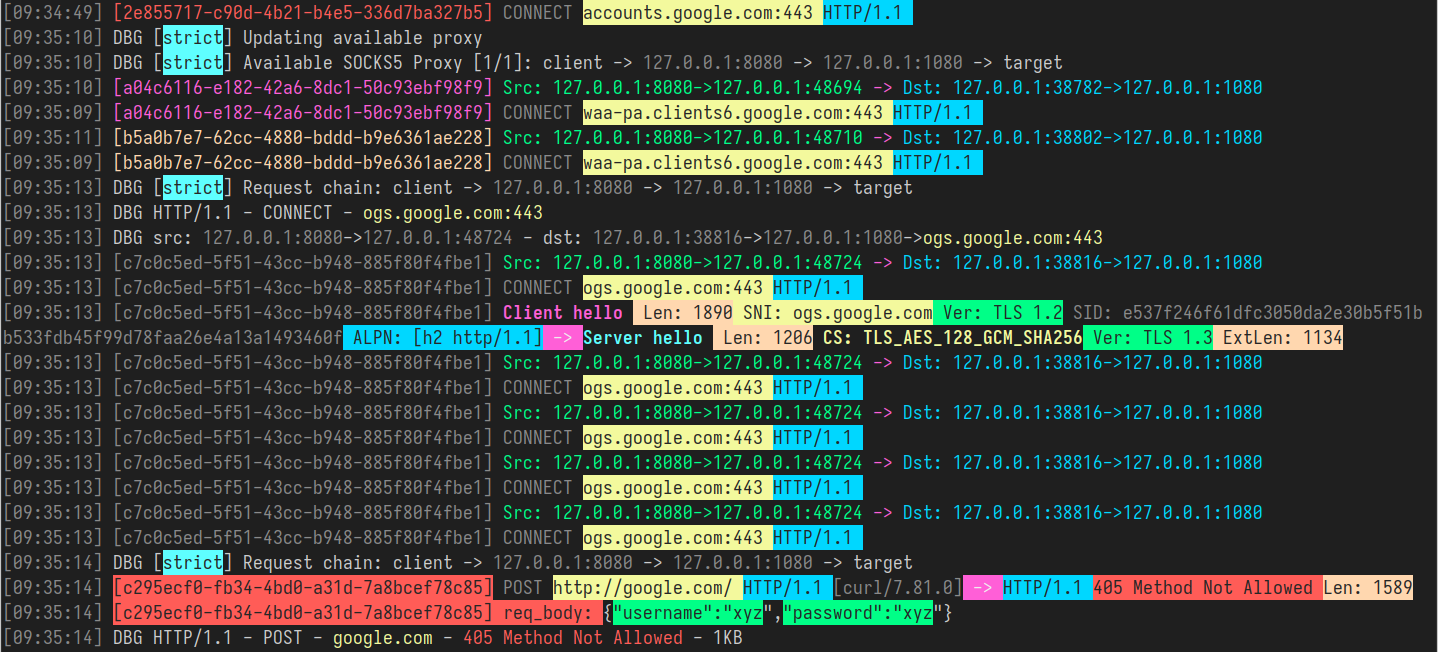 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM代理,将SOCKS4/SOCKS5转换为HTTP/HTTPS/HTTP2/HTTP3代理,具有透明TCP/UDP重定向、ARP/NDP/DNS欺骗、流量嗅探和数据包捕获功能。纯Go实现,无需libpcap。
 gcla/termshark
一个终端界面的 tshark,灵感来自 Wireshark
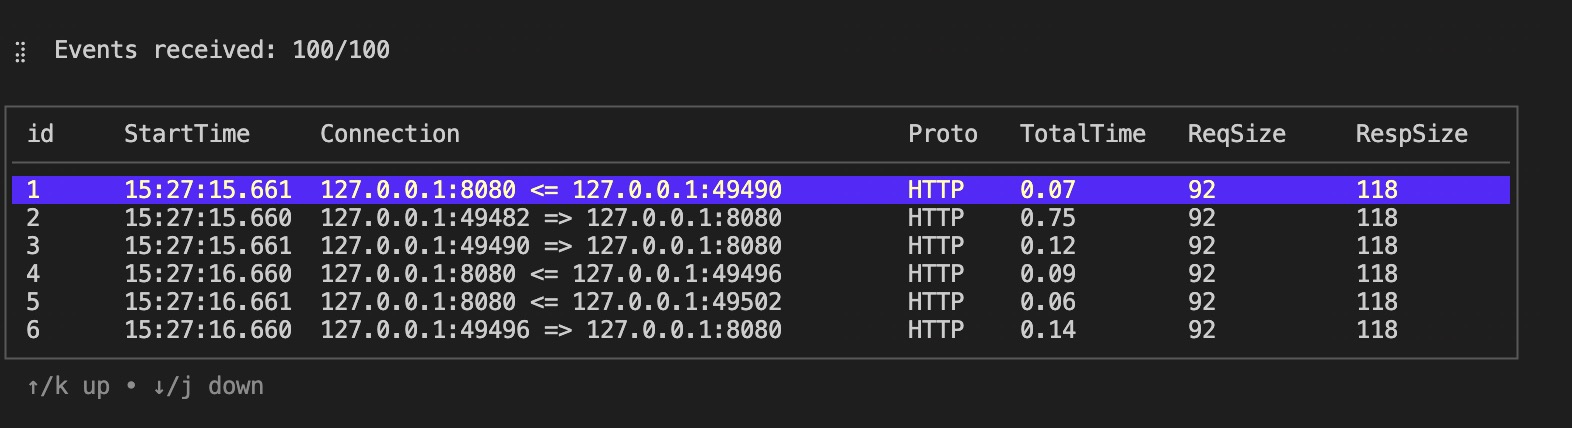 hengyoush/kyanos
Kyanos 是一款基于 eBPF 的网络分析工具。它可以将数据包在内核中花费的时间可视化,捕获请求/响应,让你的故障排查更高效。
 dougburks/so-crates
SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。
 netsniff-ng/netsniff-ng
用于日常 Linux 网络管理的瑞士军刀。







