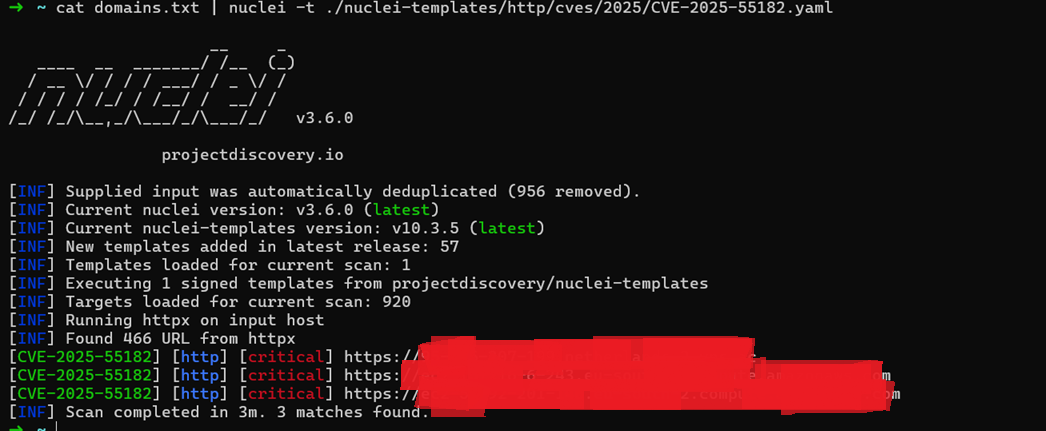
#1


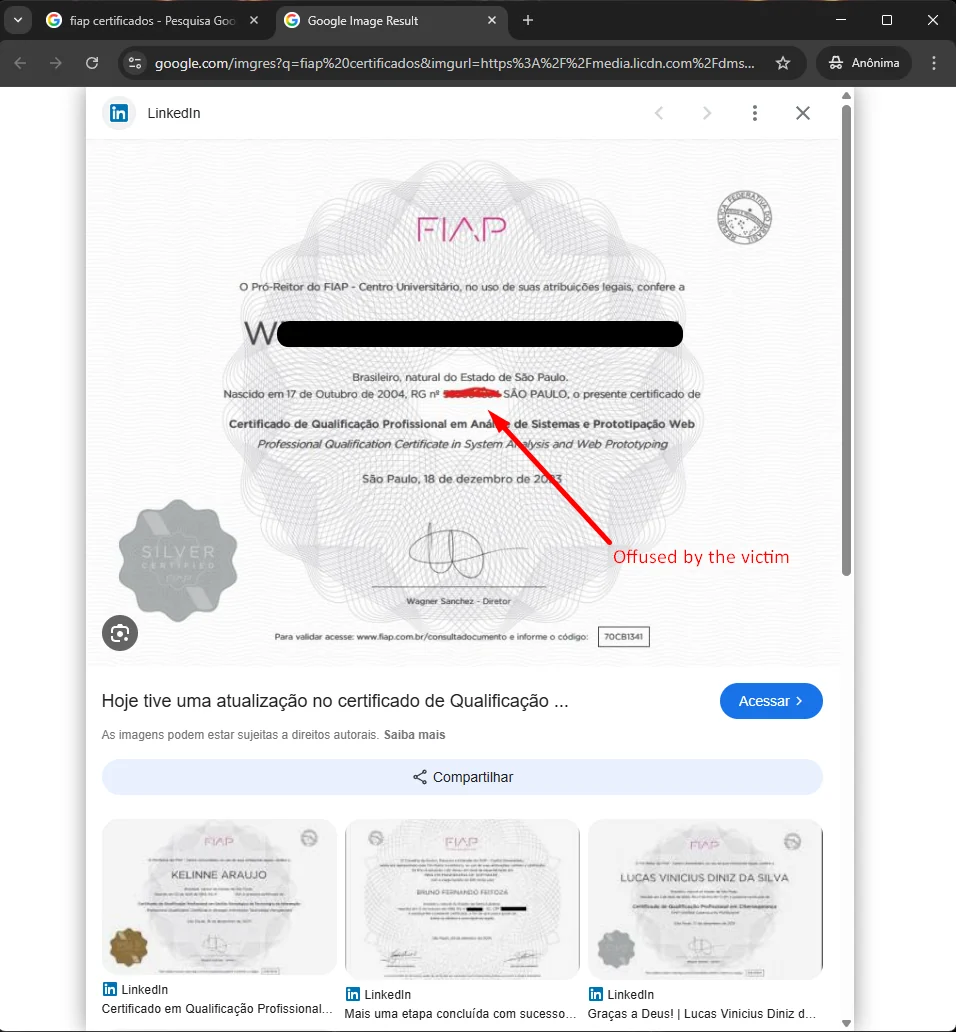
 rrespxwnss/cve-2026-36374
演示了公共证书查询端点中存在的未认证枚举漏洞,该漏洞会暴露诸如CPF和RG等个人数据。包含使用Google dorks和LinkedIn收集标识符的PoC,并附有影响与缓解措施详情。
 manyaigdtuw/cve-2025-68613_scanner
基于 Shodan 的 GUI 扫描器,用于识别暴露于 CVE-2025-68613(版本范围 0.211.0–1.122.0)的 n8n 实例


 gmh5225/dark_ledger
一个保存暗网市场数据的仓库,包含供应商列表、PGP密钥、商品列表等内容,用于研究与情报目的。
 timborin0/log4j-dork-scanner
一个使用 Google dorks 搜索、抓取和扫描受 Apache Log4j CVE-2021-44228 影响文件的脚本

 iitoneloc/sigint
实时 OSINT 情报仪表板:7 个实时数据源(飞机、AIS 船只、地震、火灾、天气、GDELT 事件、新闻)显示在交互式地球上。关联引擎、评分警报、监视模式。Bun + React 19 + Canvas 2D Web Worker 渲染。支持离线功能的…
 anjai7/tryhack3m-bricks-heist
TryHackMe CTF 解题报告 — 通过 CVE-2024-25600 实现的 WordPress 远程代码执行 (RCE)、加密货币矿工取证以及 LockBit 勒索软件团伙识别
 teambugsbunny/wpusersscan
Wordpress 用户名枚举 /CVE-2017-5487,WordPress < 4.7.1 -
 gmh5225/domain-enumeration-sicarius
另一个带有一些魔法的子域名枚举工具 🧙🏻♂️
 n3ph0s/onionscan
扫描并分析 Tor 隐藏服务(.onion),提取元数据、SSH 横幅、电子邮件地址,以及通过 mod_status 泄露的潜在 IP 信息,并提供用于可视化的关联实验室。
 mad3e7cat/cve-2023-5612
用于检查 CVE-2023-5612 的 Nmap NSE 脚本
 352926/shellshock_crawler
使用谷歌扫描站点以查找 "ShellShock" (CVE-2014-6271)