#1
 jakejarvis/awesome-shodan-queries
🔍 一个有趣、滑稽且令人沮丧的搜索查询集合,可插入到 shodan.io 中使用 👩💻
 techchipnet/camphish
仅通过发送一个链接,即可获取目标手机前置摄像头或PC网络摄像头的快照及GPS位置。

 kingofbugbounty/kingofbugbountytips
我们的主要目标是分享一些知名漏洞猎人的技巧。通过使用侦察方法论,我们能够找到已经可利用的子域名、API和令牌,以便我们报告它们。我们希望影响Onelinetips并解释这些命令,以便新手猎人更好地理解。
 shmilylty/oneforall
多源子域名枚举工具,拥有50+个收集模块,支持DNS暴力破解、被动DNS分析、证书透明度、搜索引擎抓取以及子域名接管检测,适用于侦察任务。
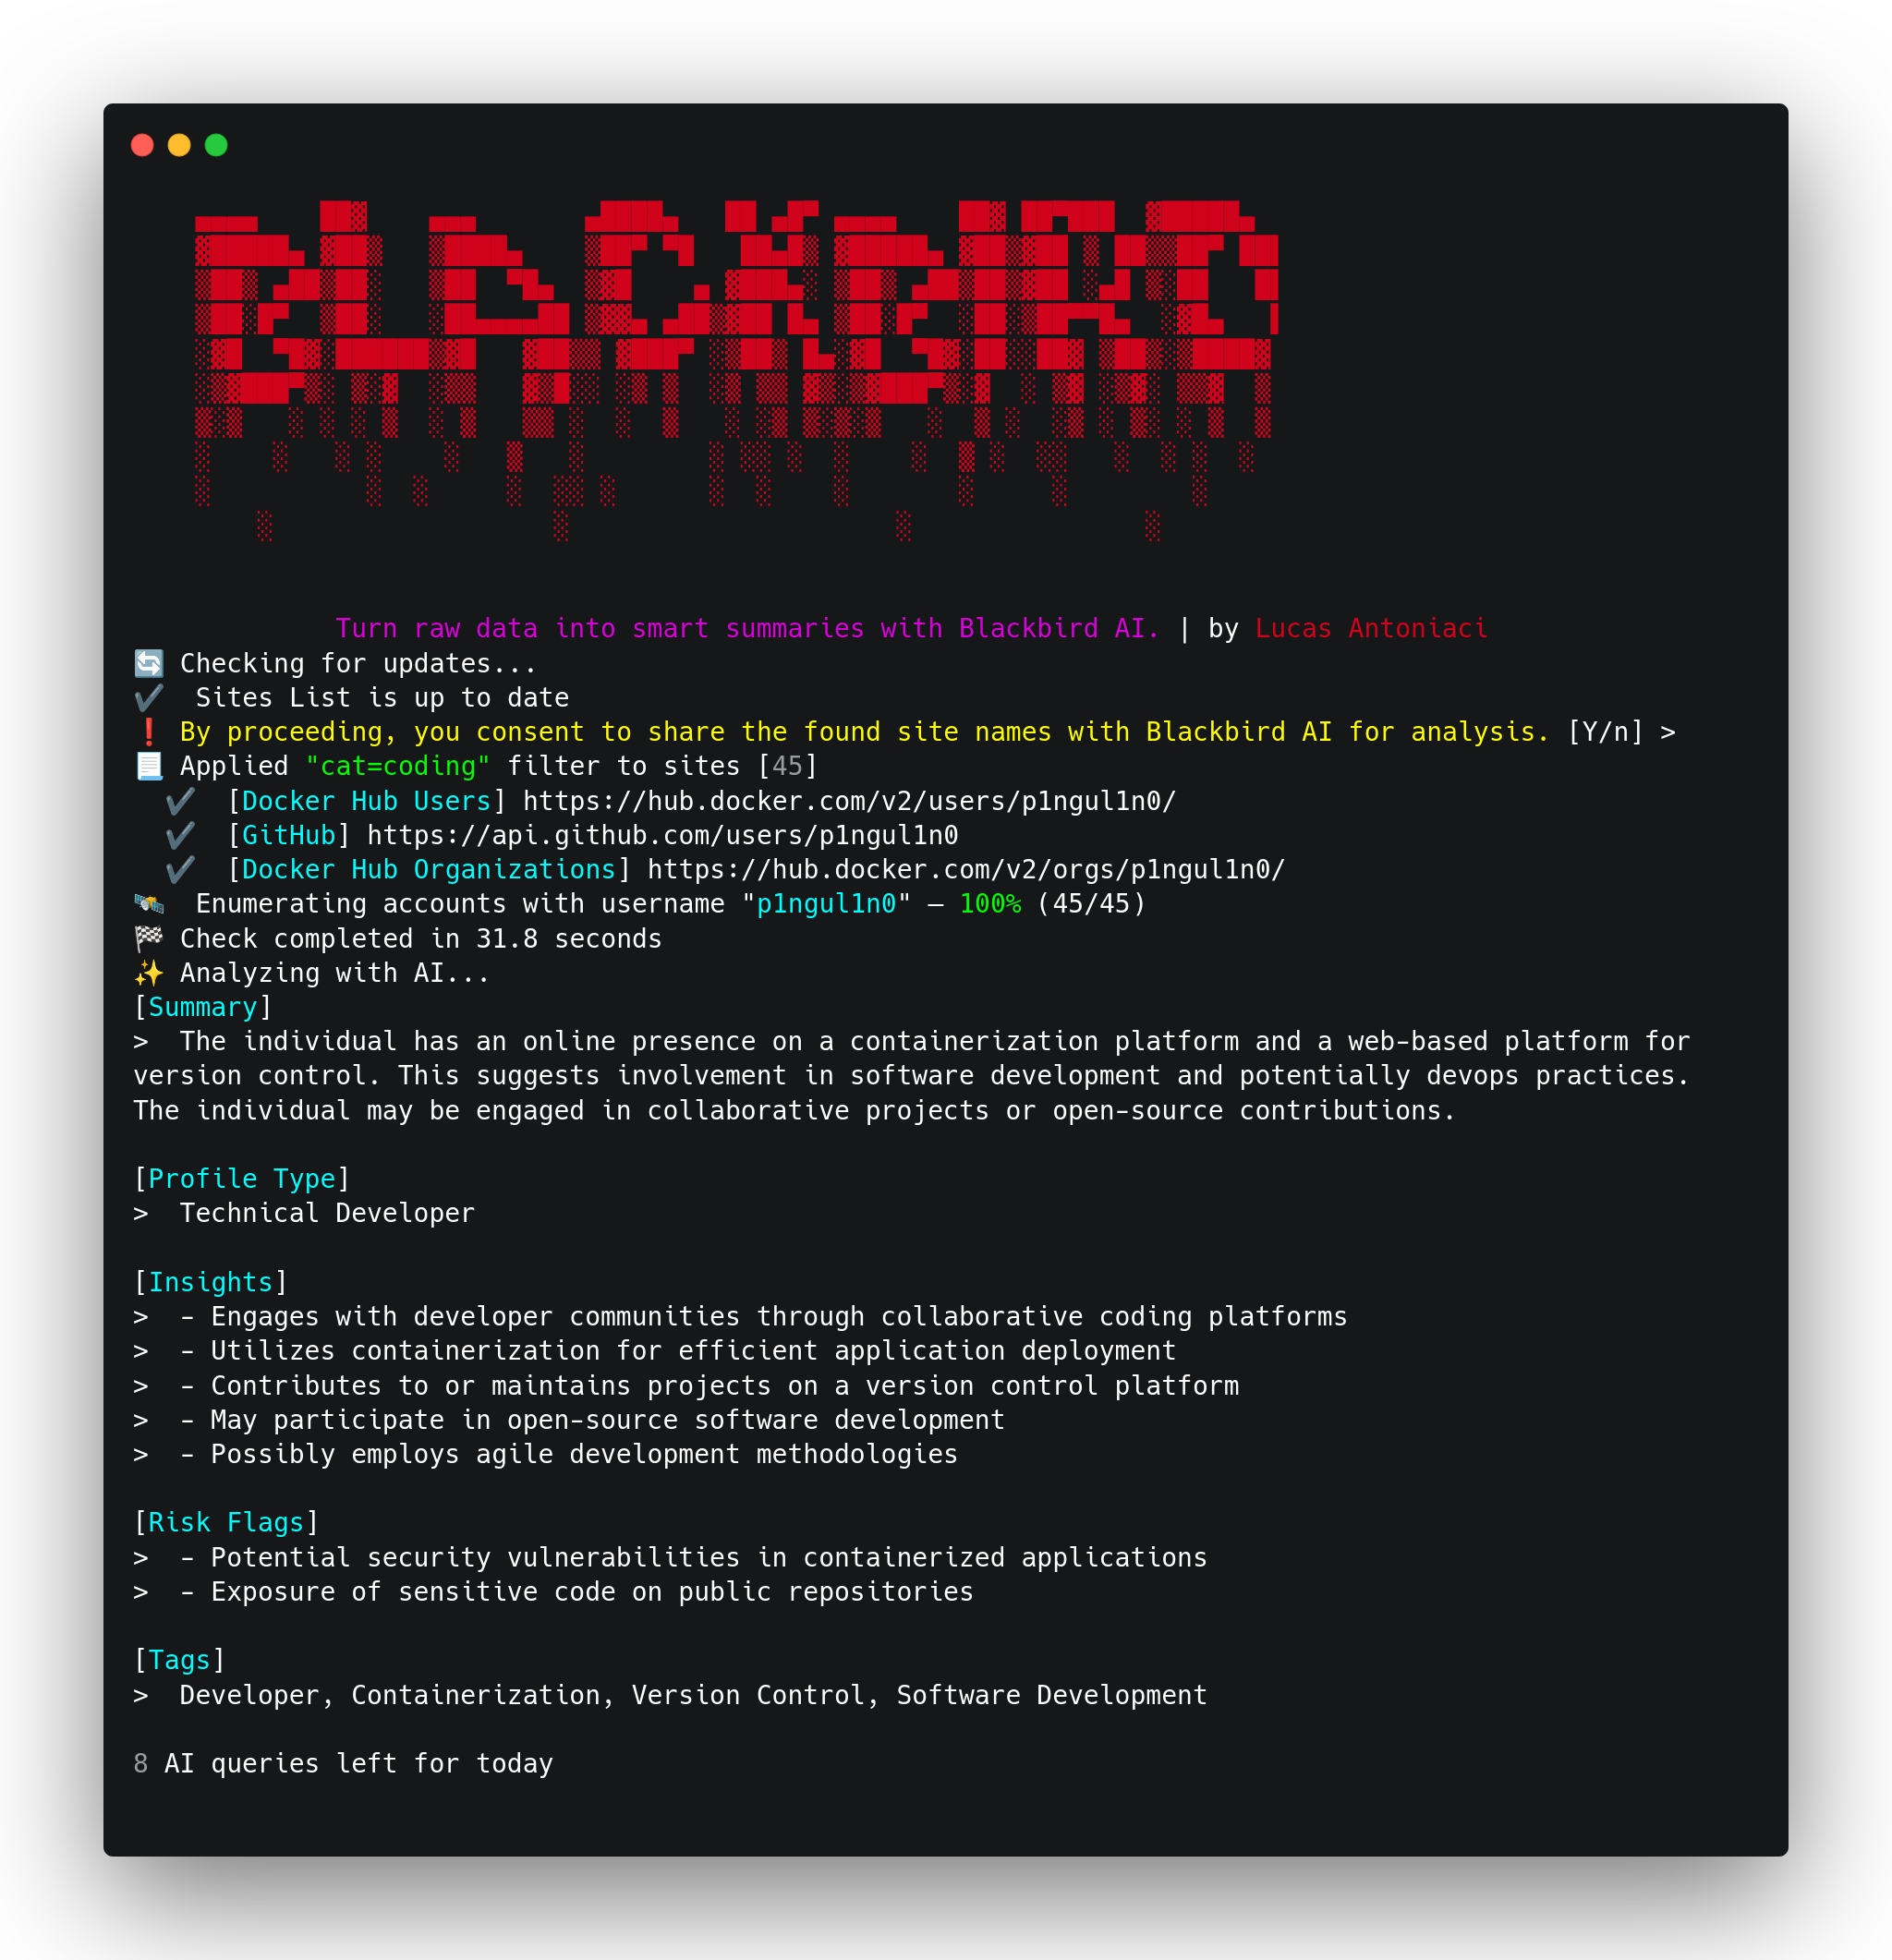
 webbreacher/whatsmyname
Community-maintained dataset of 700+ websites for finding accounts by username — powers OSINT and digital footprint tools.
 olivierlaflamme/cheatsheet-god
渗透测试参考库 - OSCP / PTP & PTX 速查表
 osintbrazuca/osint-brazuca
创建一个用于收集巴西背景下OSINT信息、来源(网站/门户)和技巧的仓库。
 fr0gger/awesome-gpt-agents
网络安全 GPT 代理精选列表
 shuvonsec/claude-bug-bounty
基于 AI 的漏洞赏金狩猎工具包,无论是否订阅均可使用。
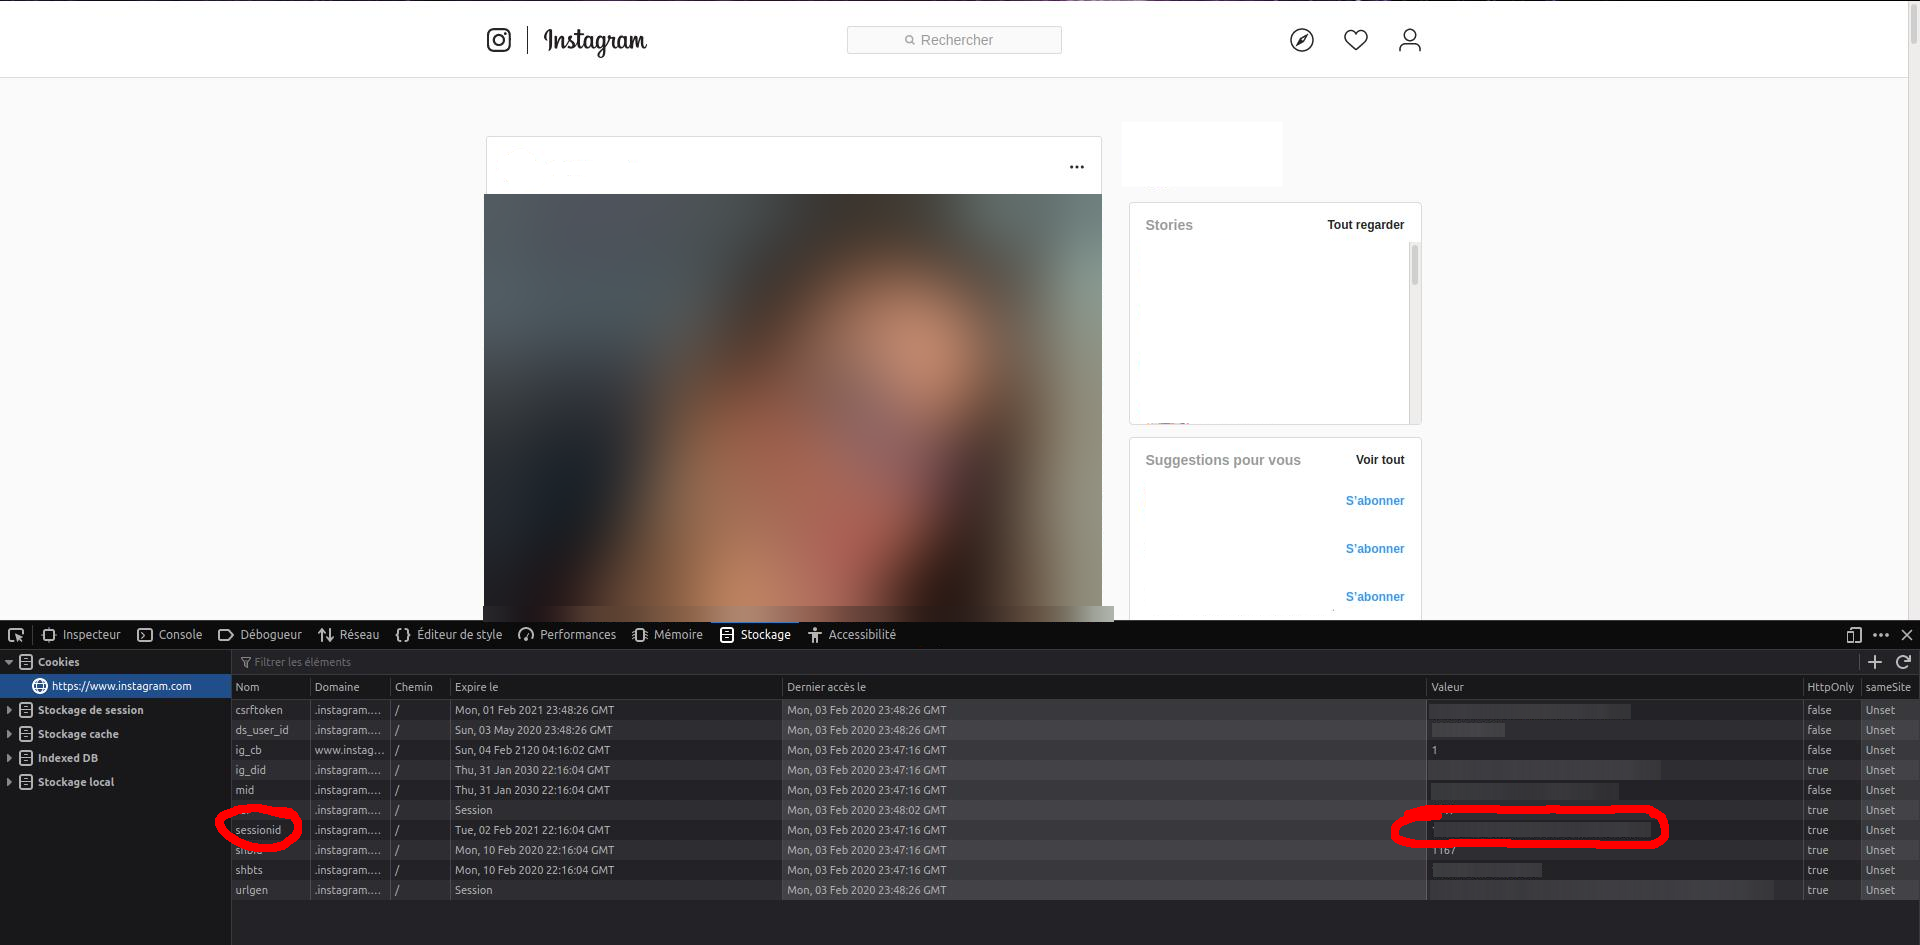 megadose/toutatis
Toutatis 是一款工具,允许你从 Instagram 账户中提取信息,如电子邮件、电话号码等。
 bee-san/pywhat
🐸 识别任何内容。pyWhat 能轻松识别邮箱、IP地址等。给它一个 .pcap 文件或一些文本,它就会告诉你是什么!🧙♀️
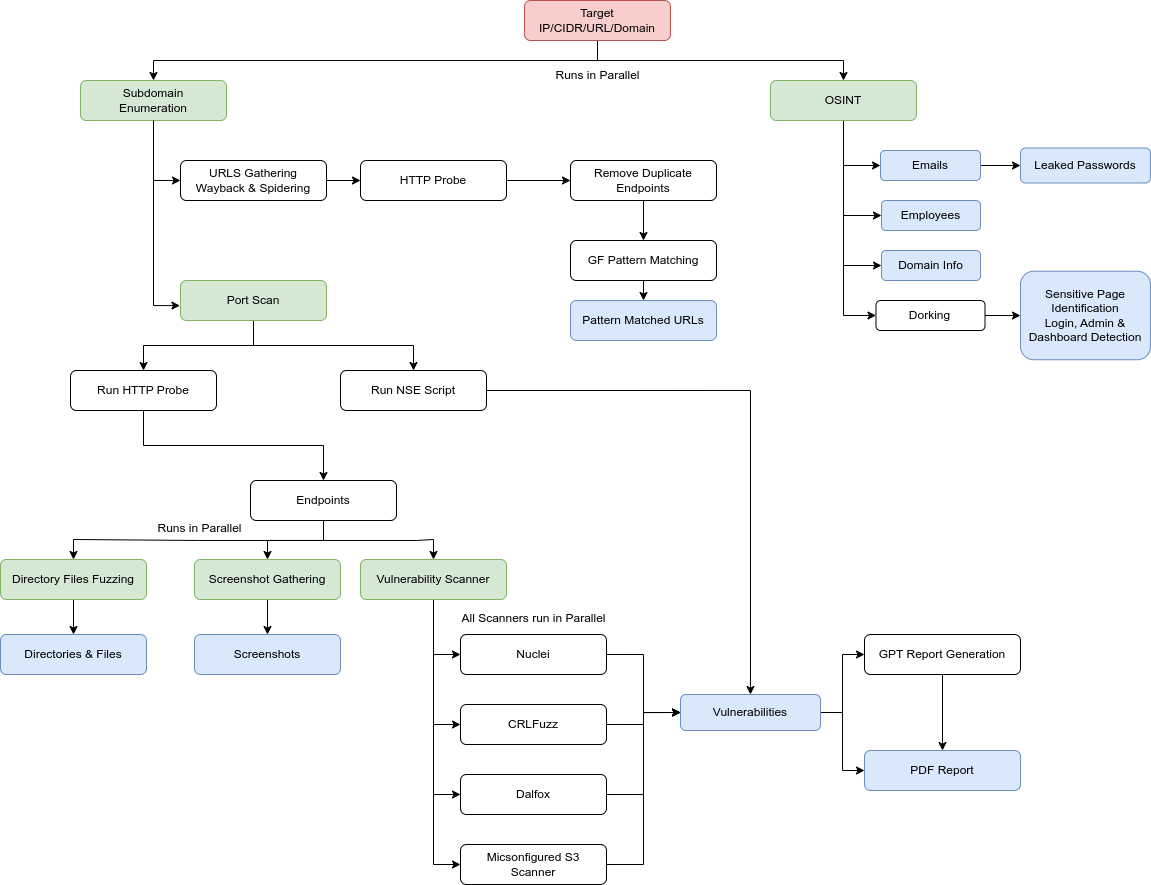 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
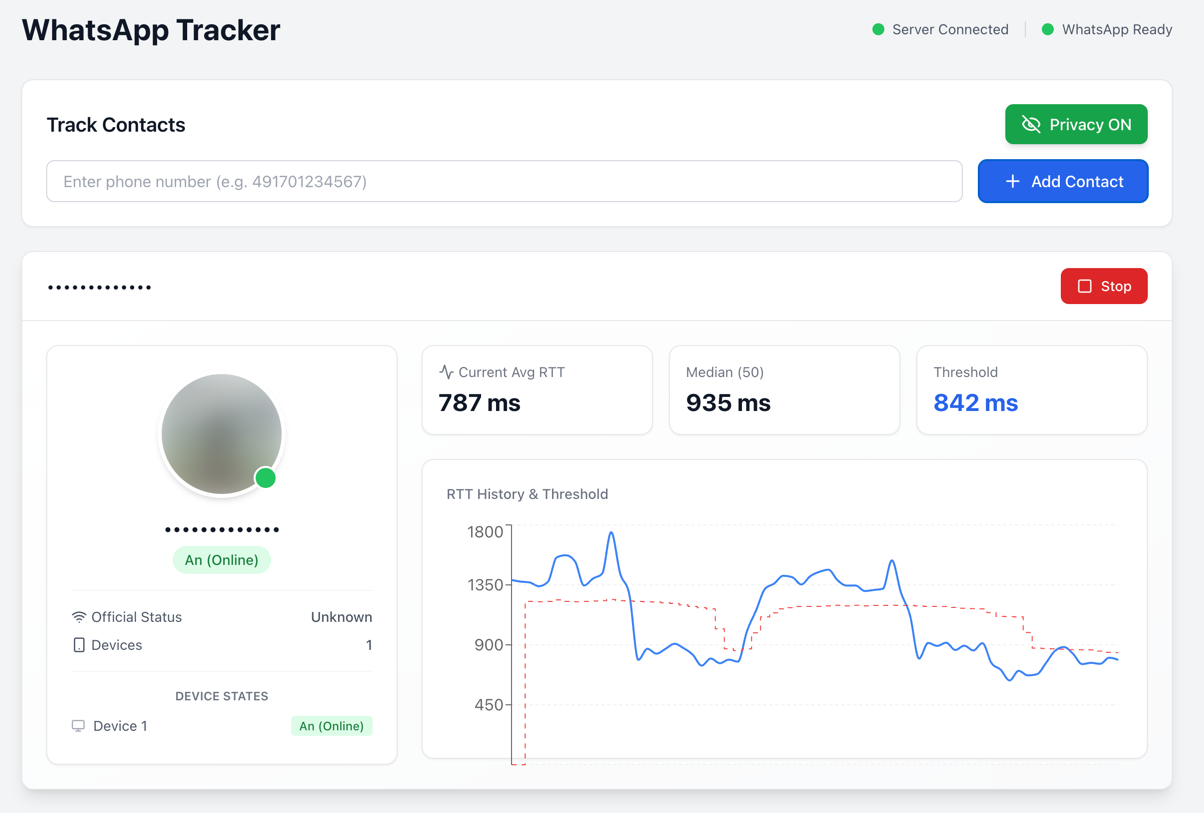 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)
 lc/gau
从 AlienVault's Open Threat Exchange、Wayback Machine 和 Common Crawl 获取已知 URL。
 thoughtfuldev/eagleeye
跟踪你的朋友。使用图像识别和反向图像搜索查找他们的 Instagram、FB 和 Twitter 资料。