
 #1

 cyllex-framework/cyllex-argus
本地 AI 辅助威胁情报流水线,可摄取 Web、RSS 和文档来源,提取经引文验证的声明,并将对手画像映射到 MITRE ATT&CK,支持 STIX 和 Sigma 导出。

 citcheese/odbparser
OSINT工具,用于搜索、解析并仅转储您关心的暴露数据所在的开放Elasticsearch和MongoDB目录。
 gromhacks/payload-and-polyglot-lists
GromHacks Labs -- 那些他们不想让你拥有的 payload 列表。母舰降下 1,324 个注入探测,检测 20 种常见漏洞类别的可注入点。我们不利用漏洞,只是敲门看看谁会在里面回应。每个 payload 都经过真实解析器测试,因为外星人要求证据。不要信任任何输入。质疑一切!
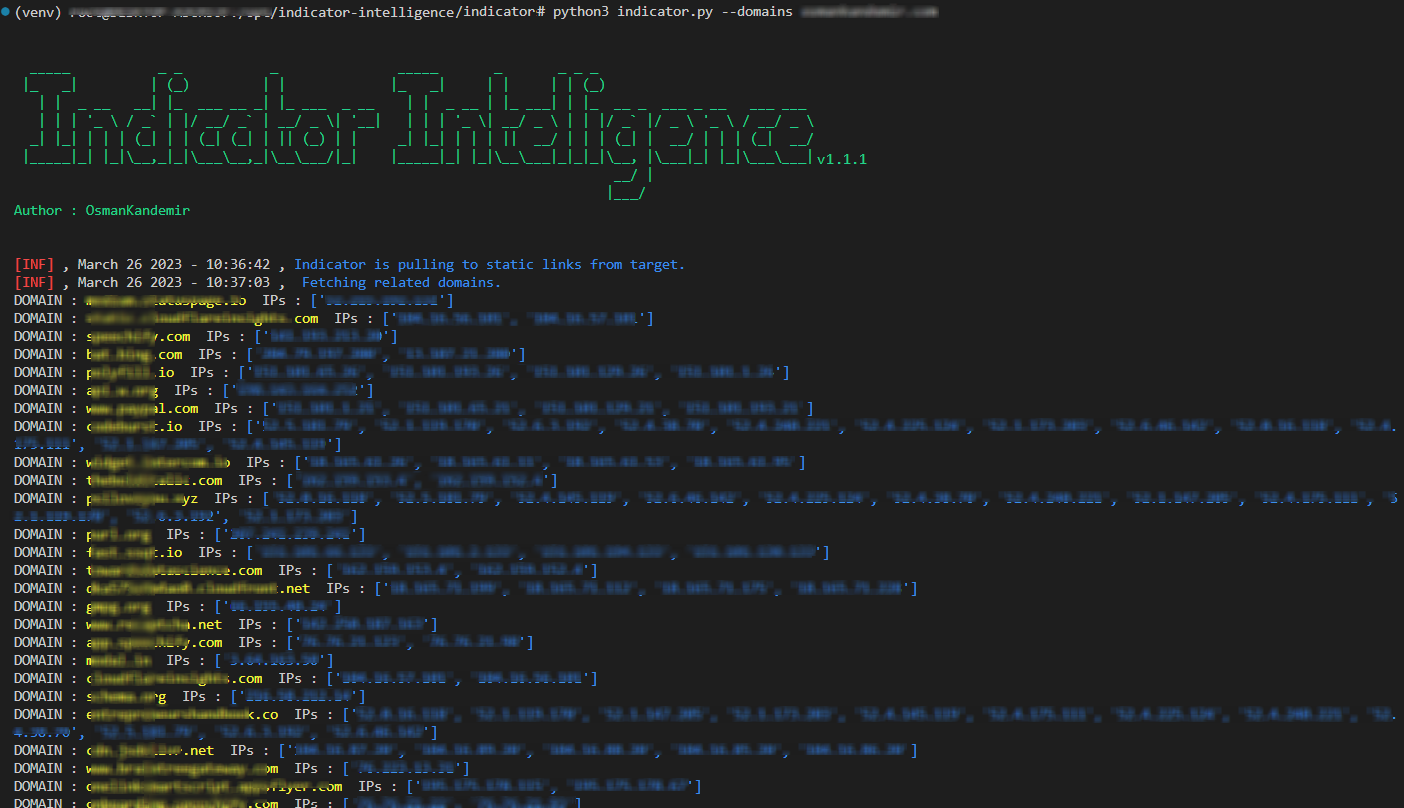 osmankandemir/indicator-intelligence
从目标域收集静态文件,以发现相关域名和 IPv4 地址,用于威胁情报和 IOC 富集。
 tegal1337/mapsdumper
从 Google Maps 导出地点的详细信息,如电话、电子邮件、网站和评论。
 spyboy-productions/spyboy-productions
Discord 机器人,为安全爱好者和 CTF 参与者提供网络安全工具、信息收集以及社区驱动的资源。


 salespeak-ai/buyer-eval-skill
针对Claude Code的B2B软件供应商评估技能——领域专家提问、供应商AI代理对话、基于证据的评分
 fareedfauzi/mantis
Multi-Source Analysis & Threat Intelligence Search
 liodeus/swaggerhole
一个用于在 SwaggerHub 上搜索机密的 Python3 脚本
 mirsamantajbakhsh/onionharvester
一个用于检查TOR洋葱地址是否可用的小型收集器。
 a3-n/xpfarm
在漏洞赏金中获取免费经验,通过封装维护良好的工具进行漏洞扫描,执行自动化测试。同时配合AI代理进行二进制分析,包括连接外部安卓设备或模拟器以执行动态分析。
 trickest/github-logs
从 15TB 的 GitHub 事件日志中提取 OSINT 洞察
 tg12/phantomstars
自动检测和追踪GitHub上的虚假互动——每日持续集成,零基础设施









