#1
 morpheuslord/nmap-api
封装Nmap的RESTful API,用于自动化网络扫描、端口检测、服务枚举和漏洞分析,并提供可选的AI驱动报告生成功能。
 montysecurity/infrahunter
利用 URLScan 数据过滤 Shodan 结果,主动搜寻攻击者基础设施。
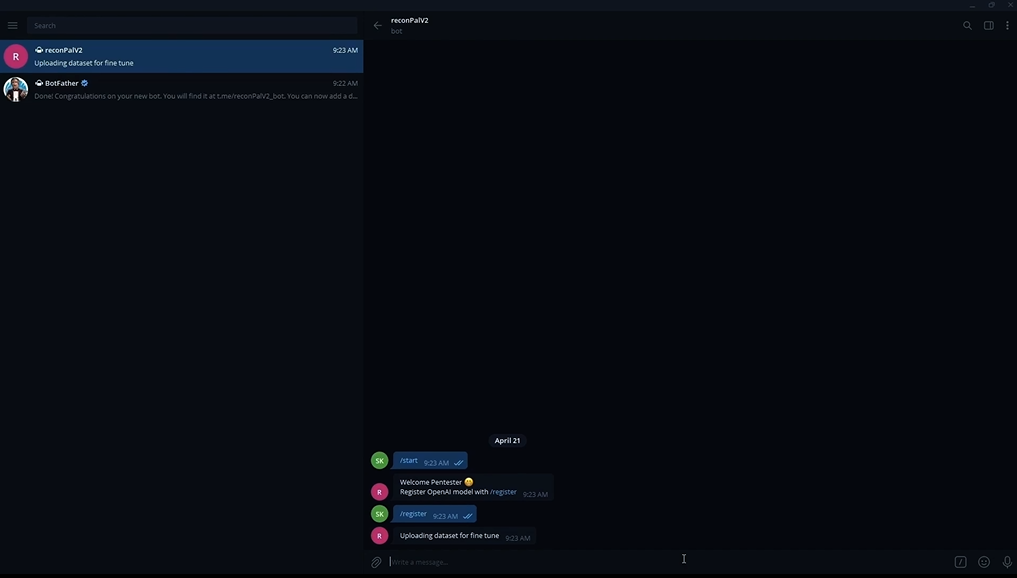 pentesteracademy/reconpal
ReconPal: 利用自然语言处理助力信息安全
 daudmalik06/reconcat
一个小型Php应用程序,用于从archive.org获取存档URL快照。使用它,您可以获取任何年份的快照URL完整列表,或所有可能年份的完整列表。专为渗透测试目的而制作。
 albertrg99/redditosint
按用户名进行 Reddit OSINT。发现已索引的帖子、评论、已删除和实时内容、活动模式、暴露的标识符以及总体暴露评分。
 d4vinci/twitter-info
一个简单的 Python 脚本,只需通过用户名或个人资料链接即可获取 Twitter 账户信息。
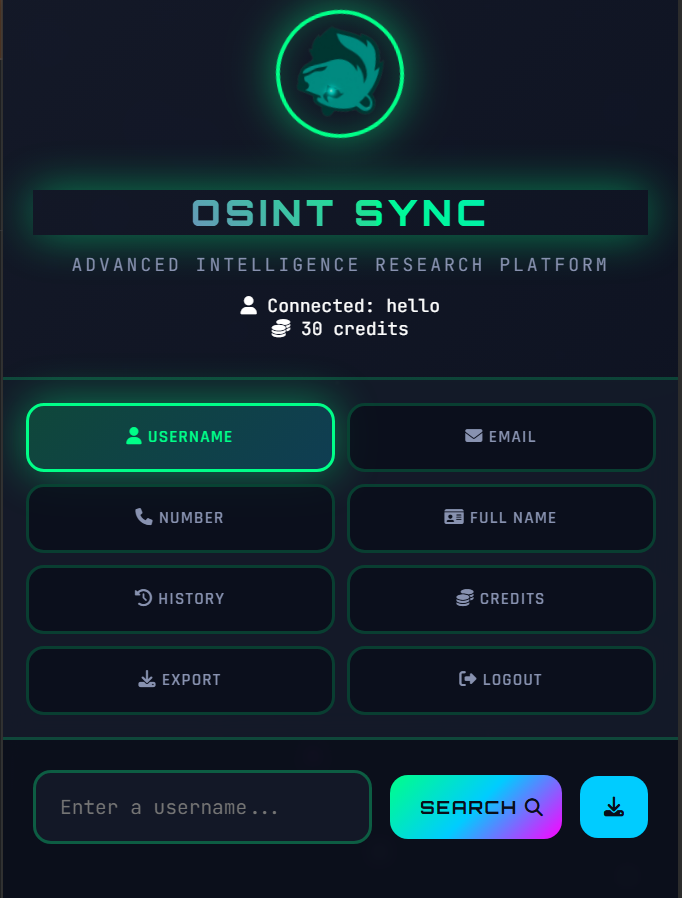 mixaoc/osint-sync
用于OSINT研究的浏览器扩展,支持在20多个平台上搜索用户名、电子邮件和电话号码,并集成了GHunt、IntelX、Epieos和Holehe API的访问。
 logisek/azureadenumeration
Microsoft Entra ID (Azure AD) 未认证枚举
 s4vitar/airdroidpwner
理想的工具,可通过 AirDroid 应用远程窃取设备上的所有信息。 [CVE-2019-9599] (https://www.exploit-db.com/exploits/46337)
 huntdownproject/koodousfinder
一款简单的工具,允许用户搜索和分析Android应用,以查找潜在的安全威胁和漏洞。
 wiz-sec-public/githunt
Black Hat Europe 2025 的 The Forensic Trail On GitHub 演示:追踪供应链活动
 besioo/hackerone
一个通过HackerOne公开API暴力抓取其已披露报告的工具,收集报告ID、链接、标题和状态,用于安全研究和学习。
 jamalrfordii-arch/vanguard-map
3D多域战术情报地图——在浏览器中实时查看船舶、航班、卫星、海底电缆与太空天气。支持时间擦洗、场景回放、基于物理的异常检测。
 ajayantoisdev/wasonar
WhatsApp情报与资源耗尽工具。特点包括实时设备追踪、静默RTT探测以及用于安全研究的协议压力测试。
 zyn3rgy/clickoncehunter
用于识别已发布的 ClickOnce 部署的 Golang 搜索引擎抓取器
 notdodo/pastego
使用 GO 和表达式语法 (PEG) 爬取/解析 Pastebin