#1

 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
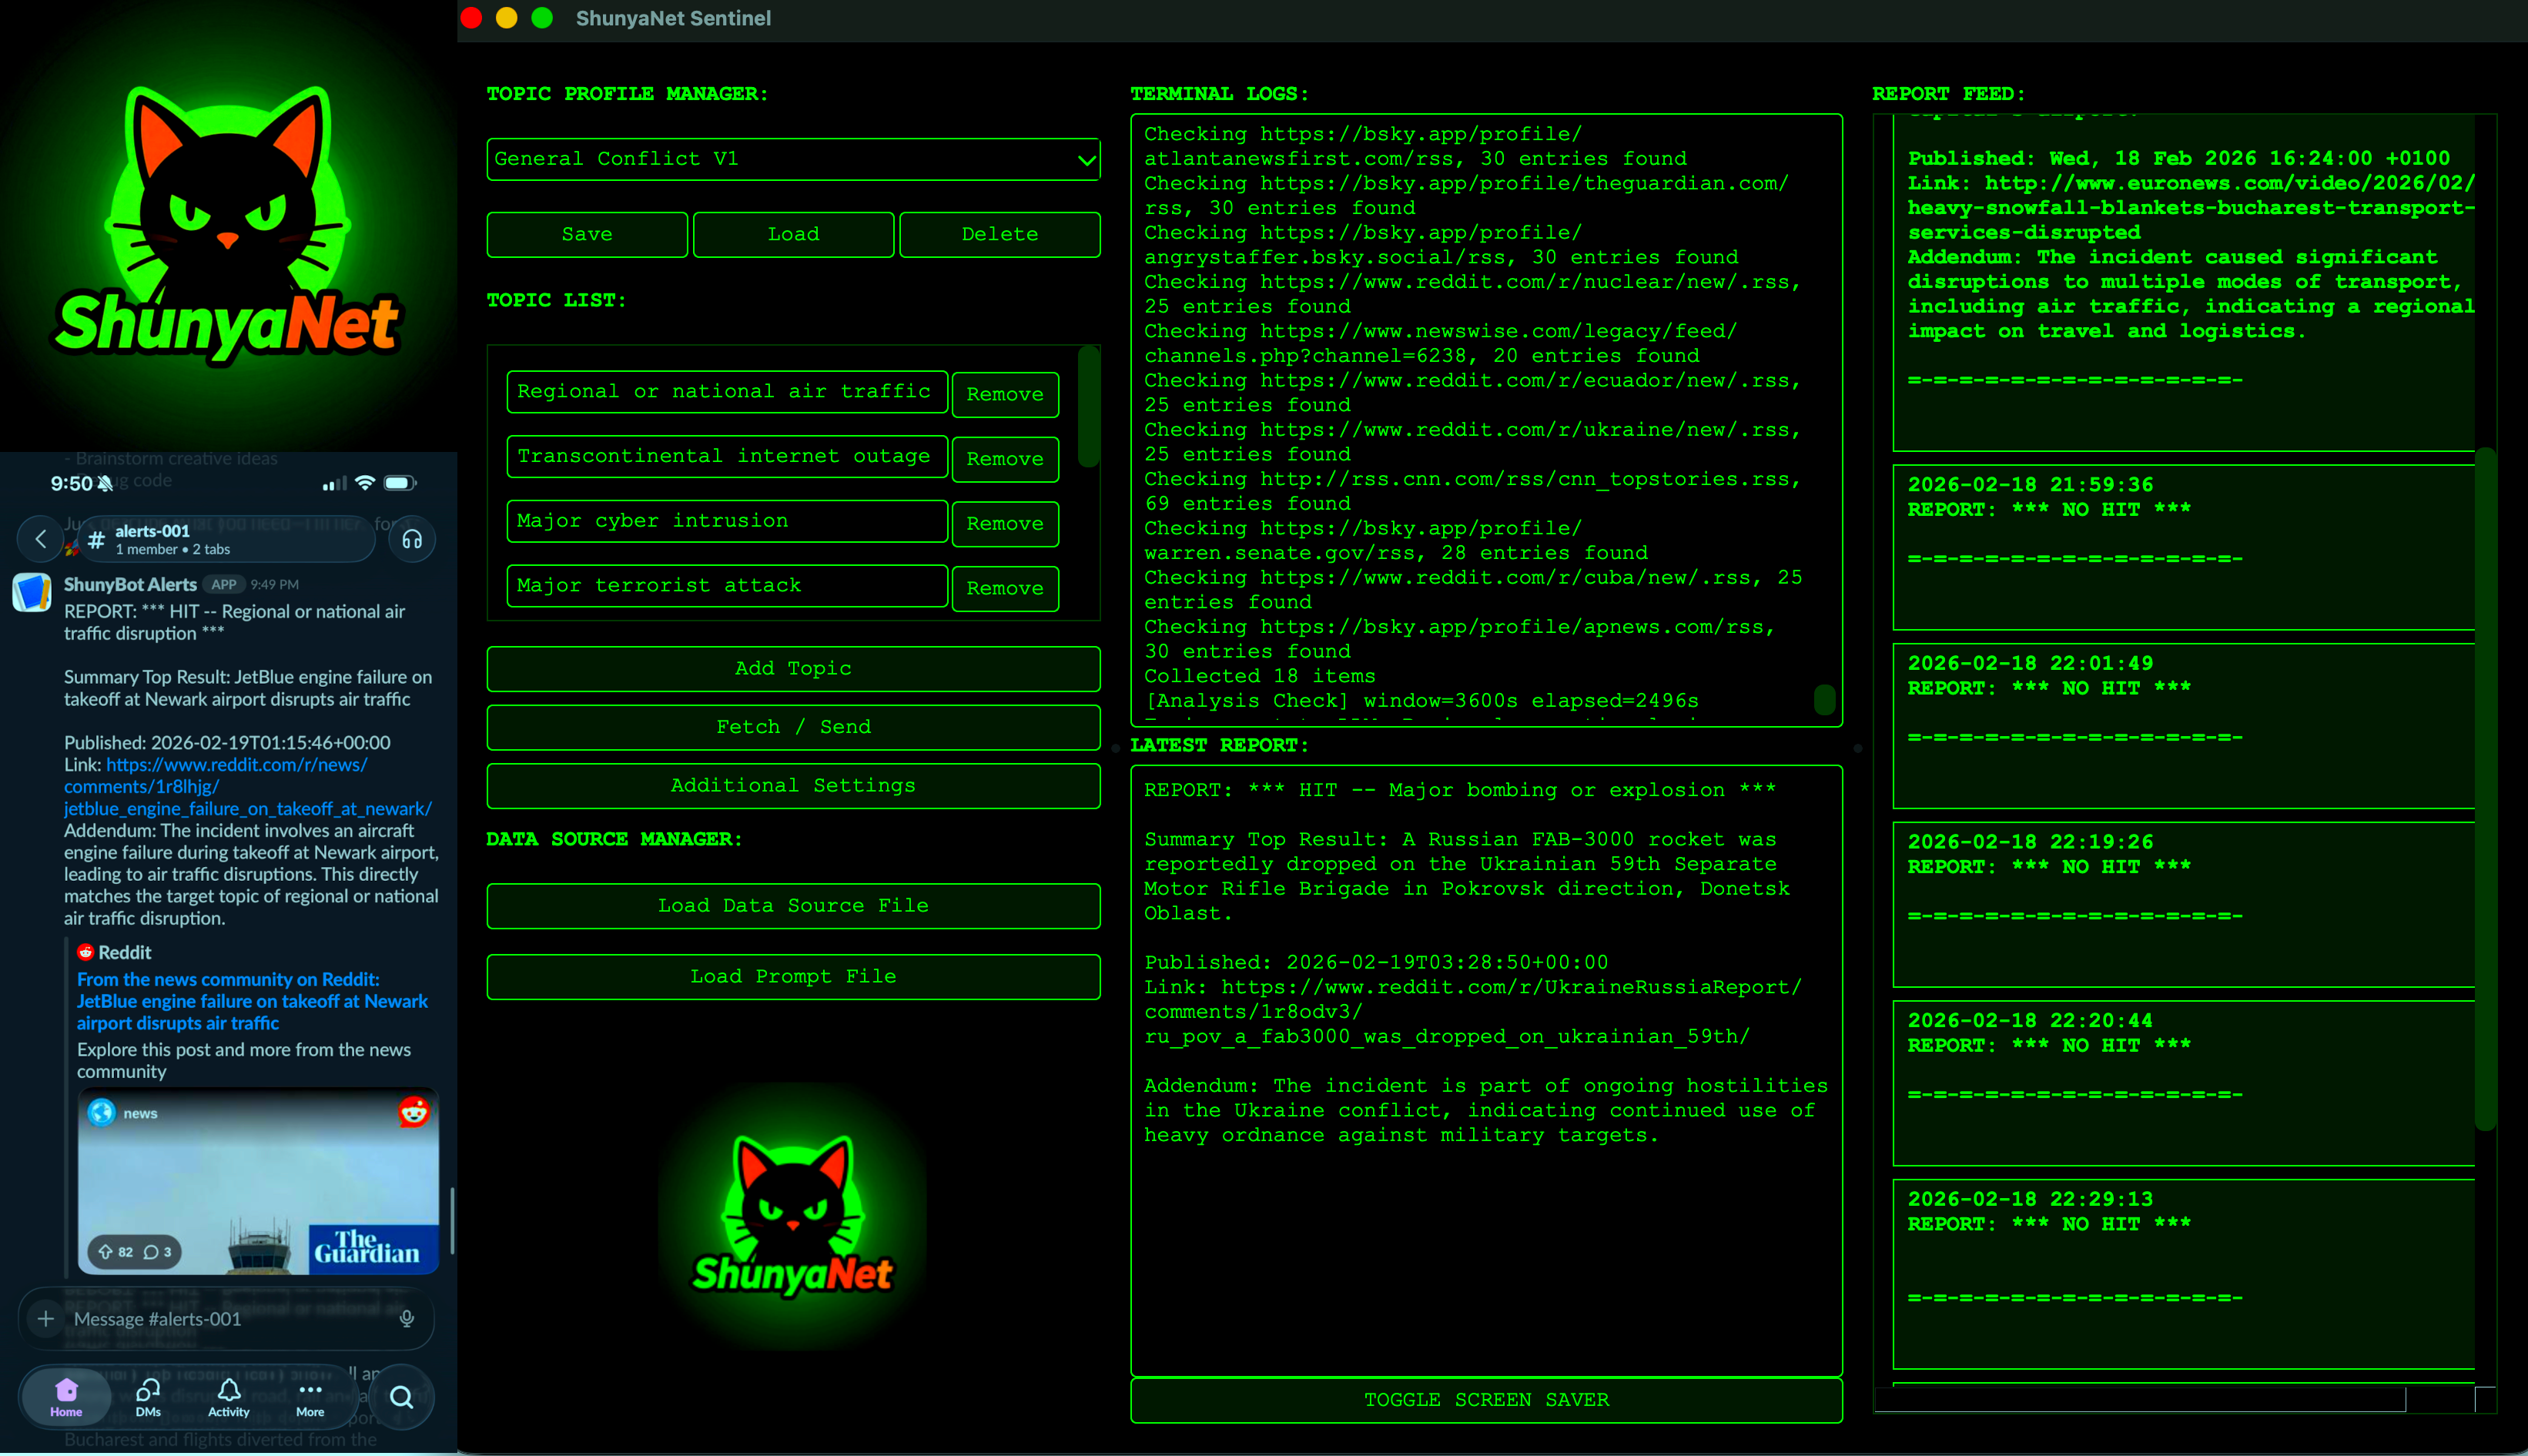 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel 是一个轻量级程序,用于监控 RSS 订阅源,将其发送给 LLM 进行分析,并直接将摘要或警报传送到 GUI 和 Slack。
 saatvik333/what-you-reveal
一款隐私分析工具,旨在精确展示你的浏览器向网站暴露了哪些信息。
 hueristiq/xsubfind3r
被动子域名发现工具,通过CLI聚合多个在线源的结果,支持stdin/stdout、JSONL输出以及API密钥配置,用于自动化侦察工作流。
 mouna23/osint-with-llm
这是一个由本地 LLM(Ollama)驱动的 OSINT 侦察 POC。你可以向它输入邮箱、域名或 IP,它会自动执行多种类型的侦察,然后使用本地 LLM 生成一份清晰易读的报告。
 halildeniz/pathfinder
基于Python的Web侦察工具,用于提取网站元数据、DNS记录、子域名、防火墙名称、技术栈以及证书详细信息,以进行安全评估。

 a3h1nt/subcert
被动子域名枚举工具,使用Python从证书透明度日志中提取有效子域名,非常适合侦察和漏洞赏金工作流。
 fs0c131y/cve-2018-20555
CVE-2018-20555 漏洞利用工具:通过易受攻击的 Social Network Tabs WordPress 插件中泄露的 API 密钥,自动发现并接管 Twitter 账户,具备抓取和大规模利用能力。
 lgggreg/skype-log-viewer
下载并查看Skype历史记录,无需安装Skype
 esecuritylab/kostebek
自动化侦察工具,通过查询Google、Bing、Yahoo和商标注册机构的商标数据库,发现组织域名。
 typosquatter/ail-typo-squatting
使用域名置换引擎生成潜在仿冒域名(typo squatting)列表,以馈送至 AIL 及其他系统。
 mthbernardes/fses
Fucking Search Engines Scraper - 一个用于从搜索引擎抓取URL的Python库
 san-tus/dorkwright
从 Dork 到下载:使用 Playwright 自动化 Google Dorks

 woj-ciech/daily-dose-of-malware
该脚本让您能够从开源平台(如 Malshare、Malcode、Google、Cymon - vxvault、cybercrime tracker 以及 Pony 的 C2 服务器)收集恶意软件及 C&C 服务器。
 joelgmsec/azuregraph
用于通过 Microsoft Graph API 枚举 Azure AD 用户、设备、应用程序和域,并具备离线数据导出功能的 PowerShell 工具。