
 #1
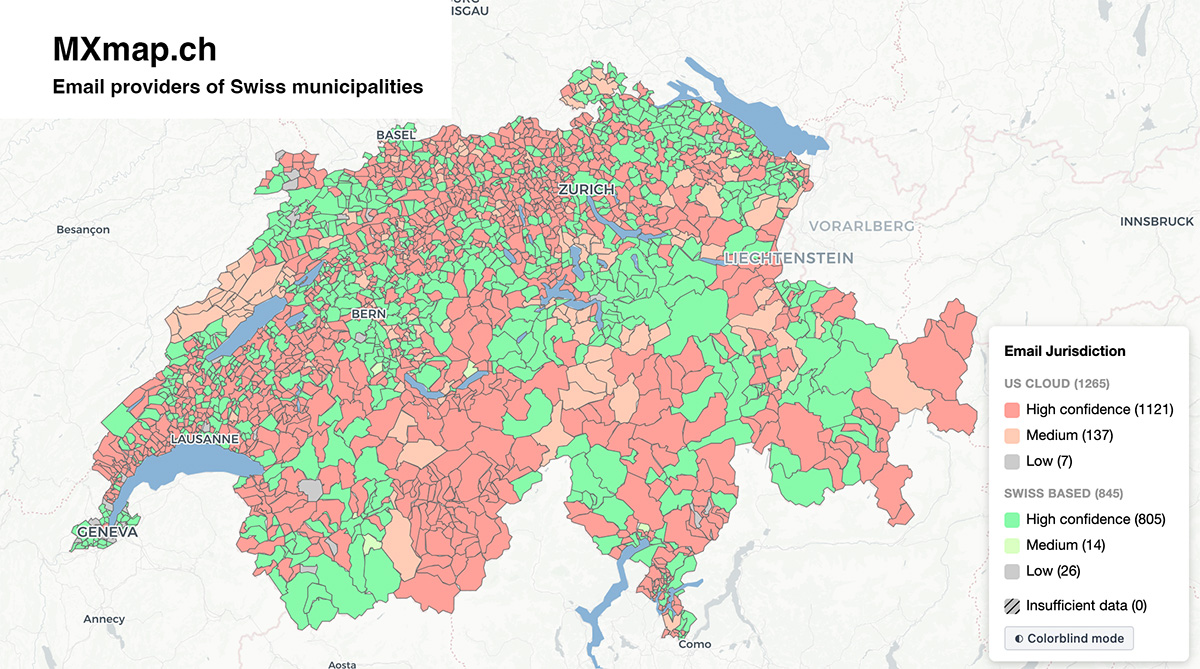
 davidhuser/mxmap
自动化管道,用于解析瑞士市政域名、抓取网站上的电子邮件地址,并通过 MX、SPF、DKIM、DMARC 和 SMTP 探测对电子邮件提供商进行分类,从而映射数字依赖关系。
 mazenelzanaty/twlocation
获取 Twitter 用户推文位置的 Python 脚本
 sobri3195/pegasus-neo
PEGASUS-NEO是一个全面的渗透测试框架,专为安全专业人员和道德黑客设计。它集成了多种安全工具和自定义模块,用于侦察、漏洞利用、无线攻击、Web黑客等等。

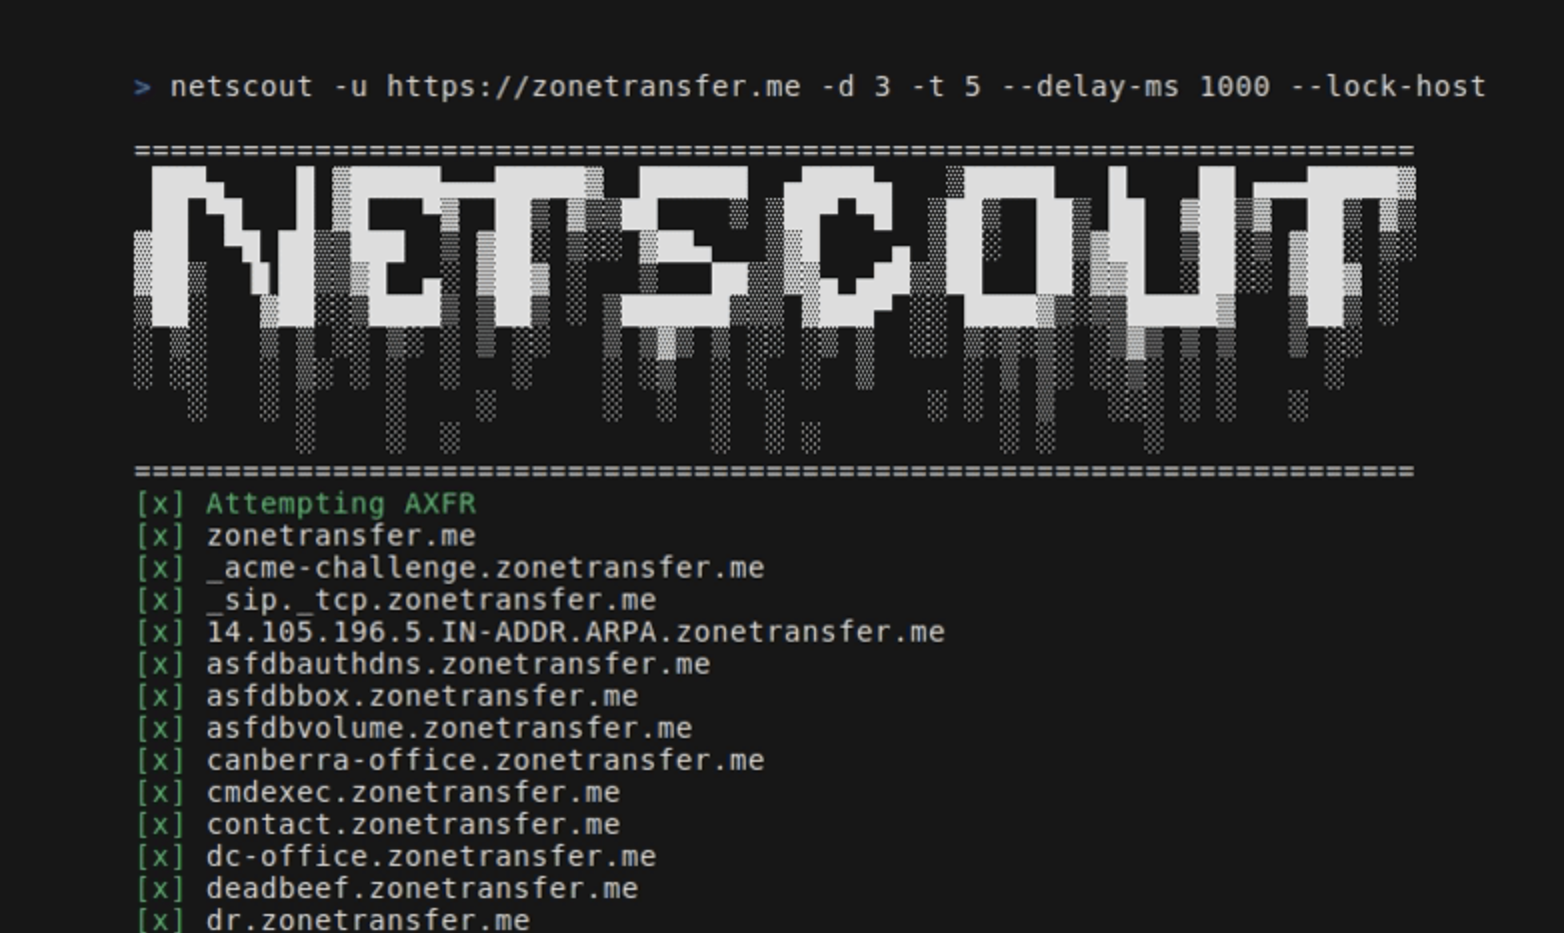 caio-ishikawa/netscout
一款 OSINT 工具,可根据给定的种子 URL 发现域名、子域名、目录、端点和文件。
 jimywork/certstreamcatcher
该工具基于正则表达式,运用有效标准通过certstream实时检测钓鱼网站,并且还能检测punycode(IDNA)攻击。
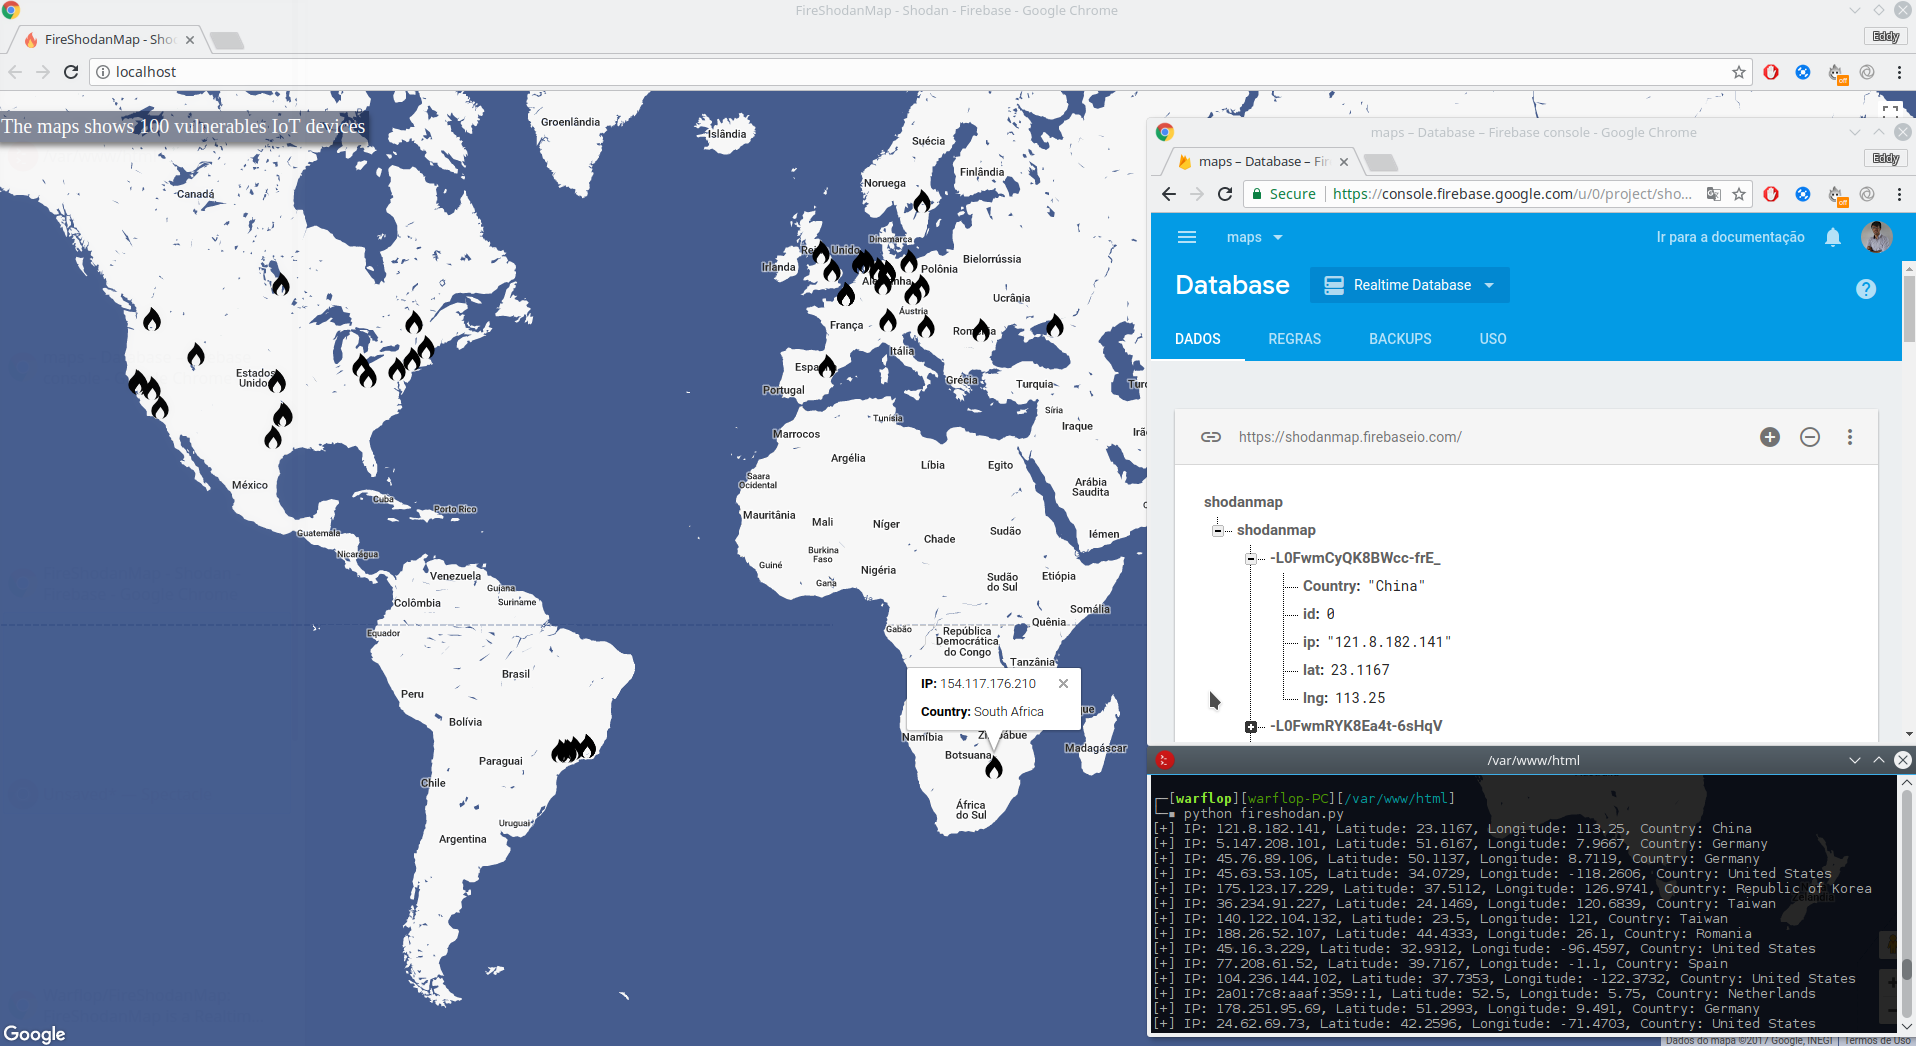 warflop/fireshodanmap
FireShodanMap 是一个集成了 Firebase、Google Maps 和 Shodan 的实时地图。通过 Shodan 搜索易受攻击的设备,并将其显示在地图上以供分析。所有更新至 Firebase 的数据均为实时数据。
 shubhamshubhankar/dumpthegit
扫描公共 GitHub 仓库,查找意外上传的敏感数据,如凭据、密钥和令牌,使用个人访问令牌。
 z4l4mi/ipgeo
从 pcap/pcapng 网络流量文件中提取 IP 地址,并生成包含每个 IP 的地理位置、ISP 和组织信息的 CSV 报告。
 keithjjones/fileintel
一个模块化的Python应用程序,用于获取恶意文件的情报。
 jimywork/stretcher
旨在帮助识别暴露敏感信息的开放Elasticsearch服务器的工具
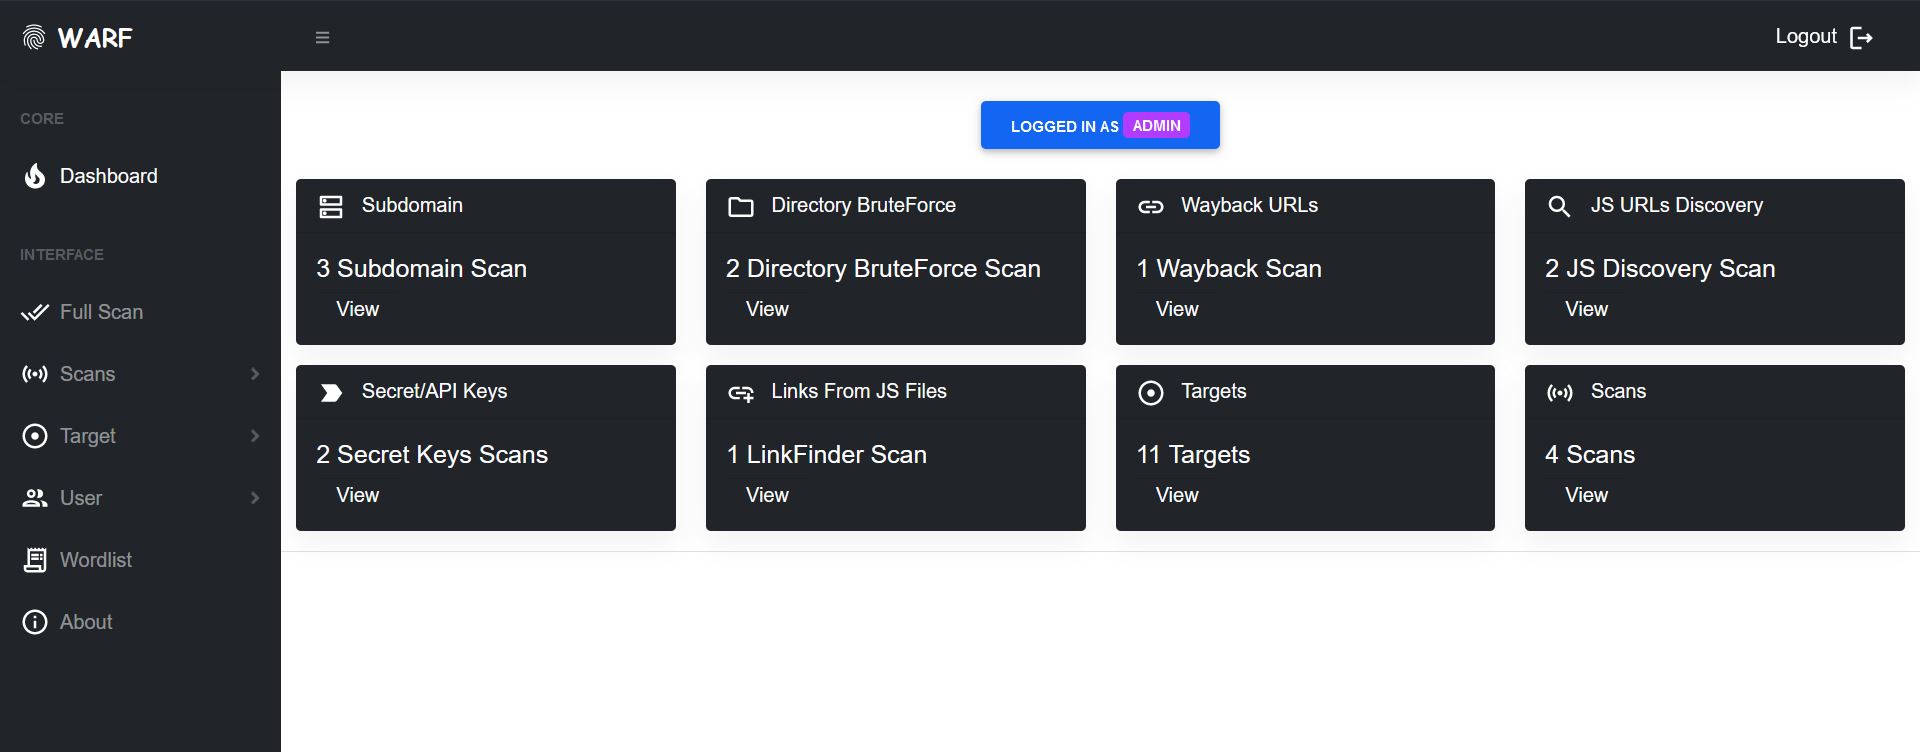 iamnihal/warf
模块化Web应用程序侦察框架,用于自动子域名枚举、目录暴力破解,以及从目标Web应用中提取端点、JS URL和API密钥。
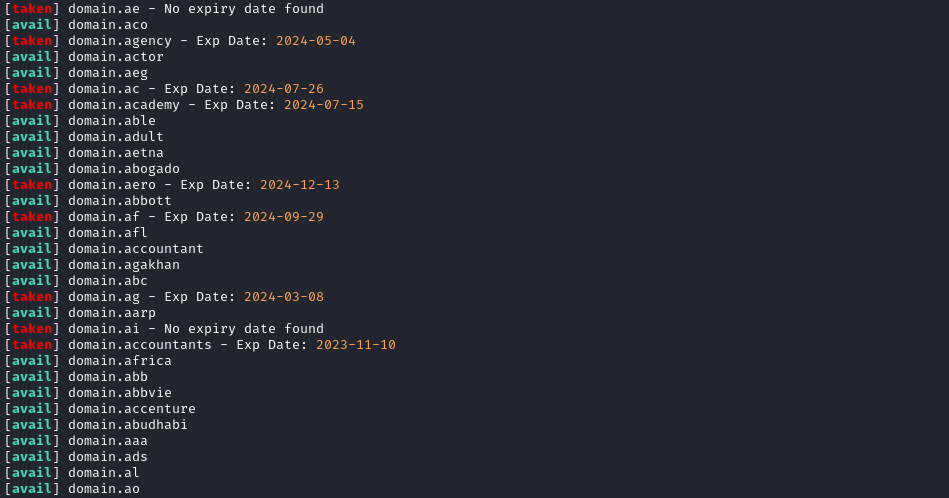 yuyudhn/tldhunt
基于Bash的域名可用性检查器,扫描多个顶级域名的WHOIS记录以查找未注册域名,用于红队演练和钓鱼基础设施搭建。
 hash1da1/gotanda
用于OSINT的浏览器扩展,可从选定的IOC(IP、域名、URL、哈希、SNS)中搜索威胁情报和侦察数据,支持通过VirusTotal、Shodan和SecurityTrails等多个引擎进行查询。
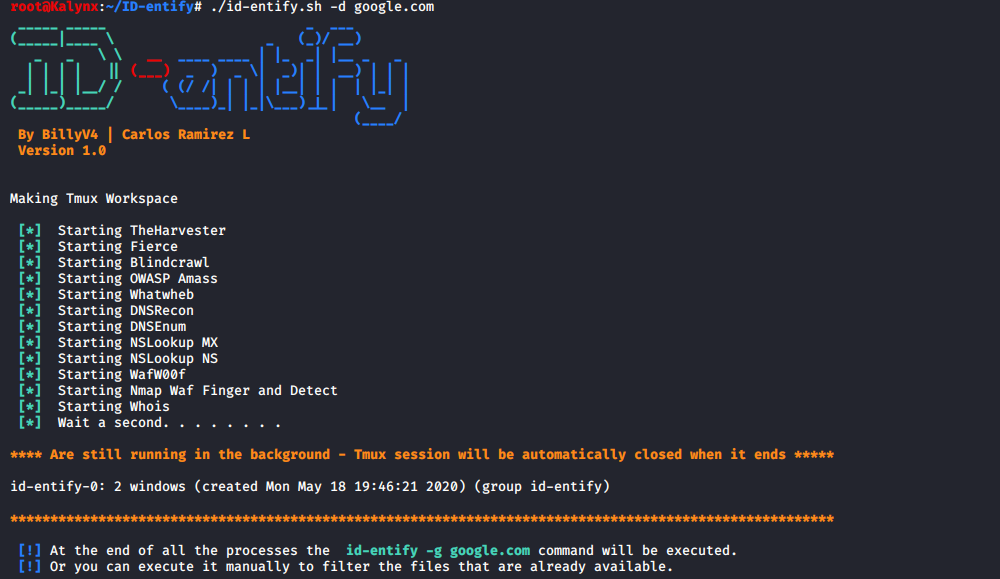 billyv4/id-entify
搜索与域名相关的信息:电子邮件 - IP地址 - 子域名 - 网络技术信息 - 防火墙类型 - NS和MX记录。









