#1
 opensecurityresearch/ciphertest
一个基于 gnutls 的更好的 SSL 密码套件检查器
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 dovughs/mora-hwbp
基于硬件断点(DR0-DR7)的无补丁用户模式挂钩与遥测插桩引擎(AMSI、WLDP 和 ETW PoC)。
 corelight/zeek-community-id
Zeek 对 Community ID 流哈希的支持。
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - High - Remote - RCE - QinQ parent-if ifconfig
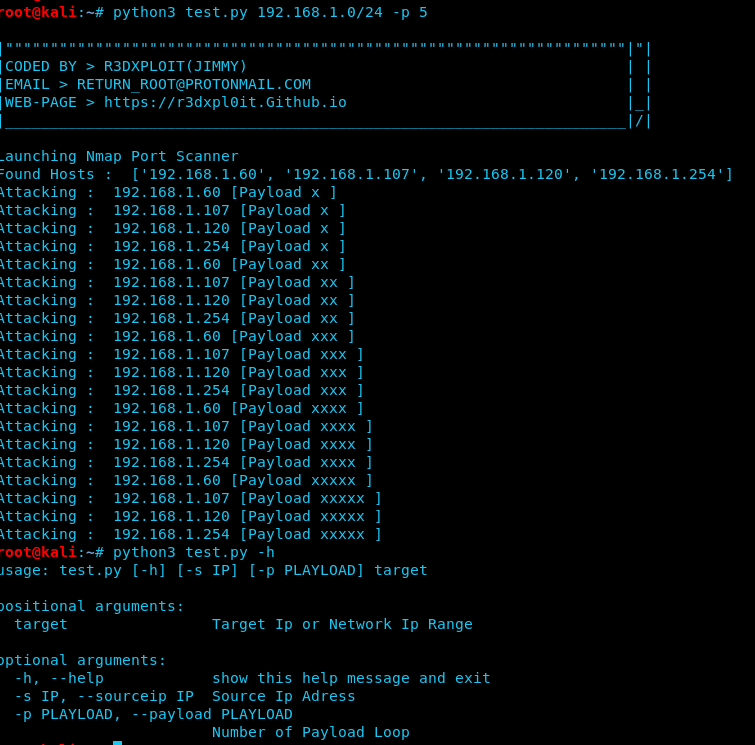 r3dxpl0it/cve-2018-4407
IOS/MAC 拒绝服务 [用于对网络中 IOS/MAC 设备发起大规模攻击的 POC/EXPLOIT]
 abbbe/sslcaudit
用于检测胖客户端、移动应用和网络设备中 MITM 漏洞的自动化 SSL/TLS 客户端安全测试工具。
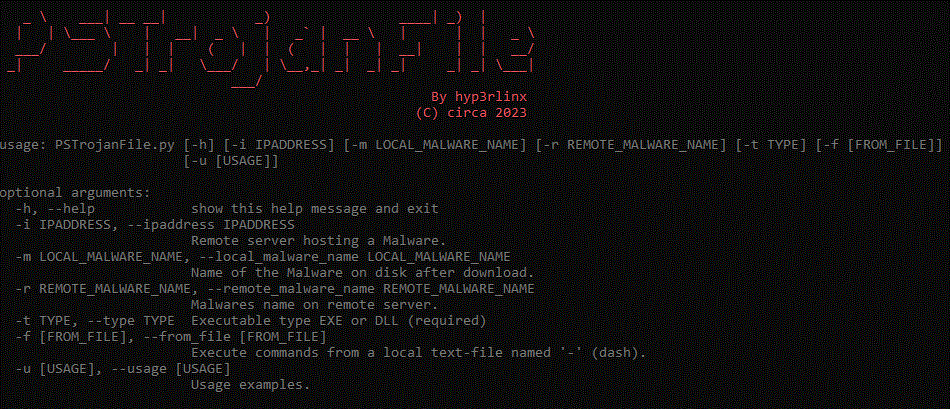 hyp3rlinx/pstrojanfile
未修复的 Windows PowerShell 文件名代码执行 POC
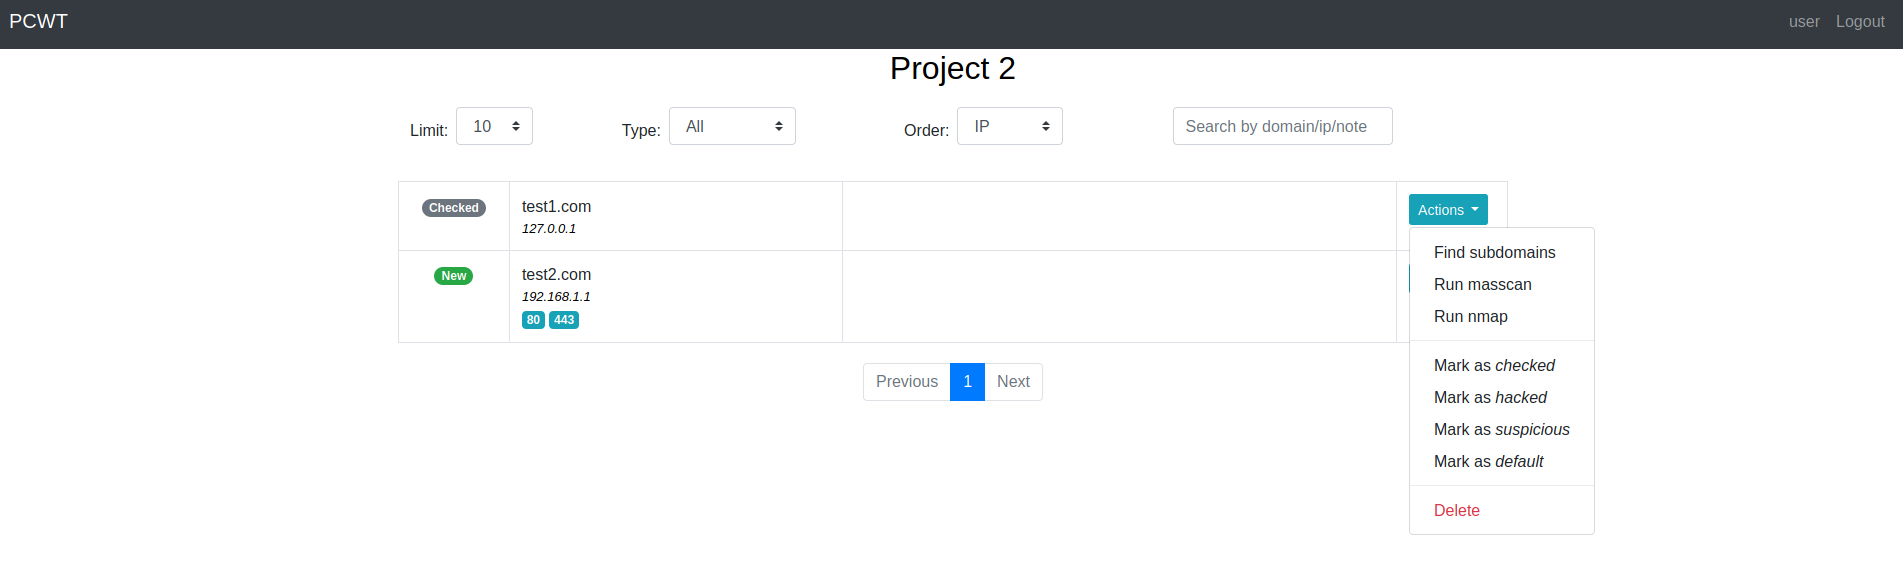 ascr0b/pcwt
基于Web的项目管理界面,用于渗透测试和漏洞赏金工作流,自动化端口扫描(使用Nmap/Masscan)和子域名枚举(通过Amass和Findomain)。
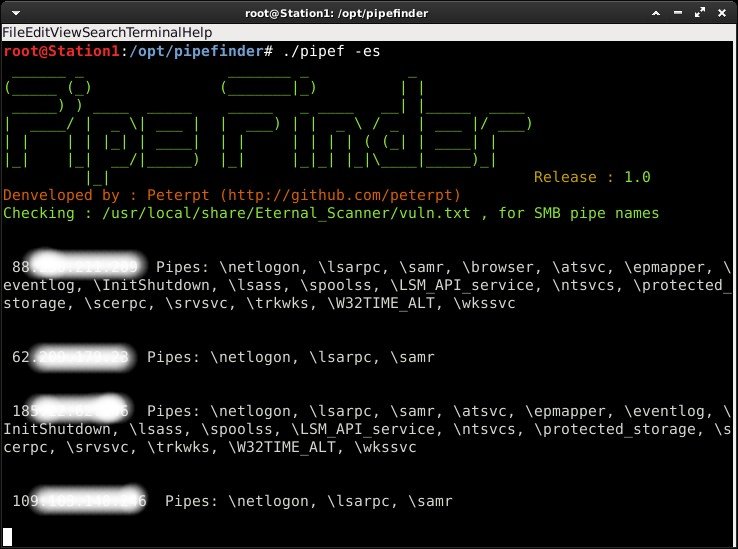 peterpt/pipe_finder
在SMB协议中搜索可用管道名称的自动化脚本
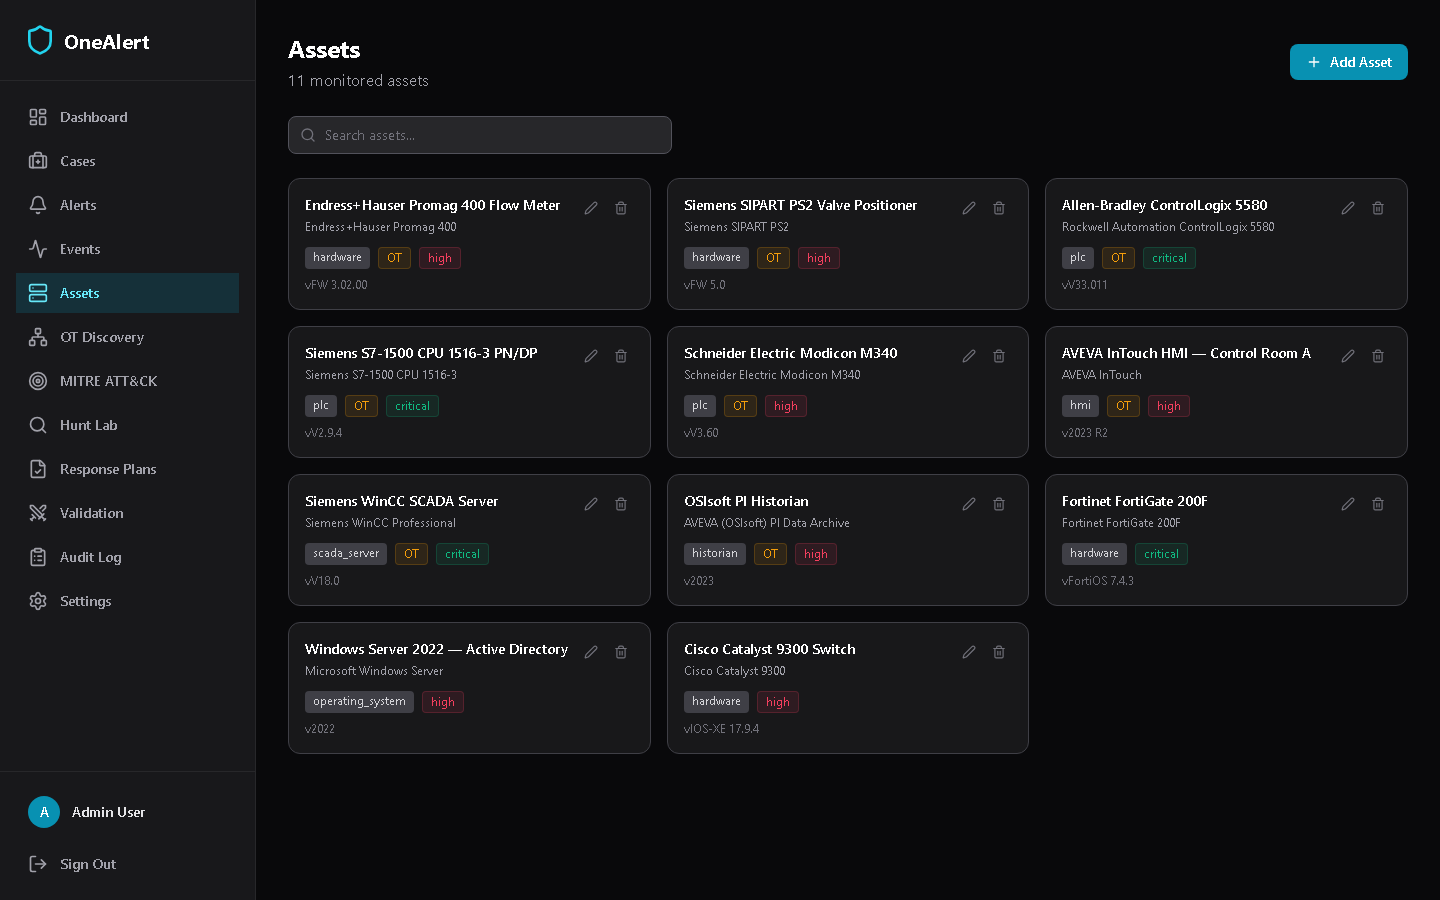 mangod12/onealert
针对OT/ICS网络的AI驱动SOC——6个自主代理,MITRE ATT&CK映射,Suricata/Zeek数据摄取,人机协同响应,330多项测试。面向中小企业的Claroty/Dragos开源替代方案。
 deauther890/cve-2024-54772
基于 Python 的 CVE-2024-54772 漏洞利用,可在 MikroTik RouterOS v6.43 至 v7.17.2 版本上使用字典或单目标模式进行用户名枚举。
 baiyibai/pico-usb-wifi
为Raspberry Pi Pico W设计的固件,可创建一个免驱动的USB Wi-Fi适配器,具有透明二层桥接、WPA2/WPA3认证和带外管理控制台功能。
 vulncheck-oss/cisco-ios-xe-implant-scanner
基于Go的扫描器,通过发送精心构造的HTTP请求来检测被植入后门的Cisco IOS XE系统,以识别受感染的设备和存在漏洞的版本。
 kdbugk/game-of-kingshot-re
Educational reverse engineering study of a Unity/IL2CPP Android game. Documents gateway protocol decoding, native anti-tampering SDK analysis, SSL…