
 #1

 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。
 chaelsoo/hollow
一个支持多种注入技术的shellcode加载器生成器,专为红队演练而构建。
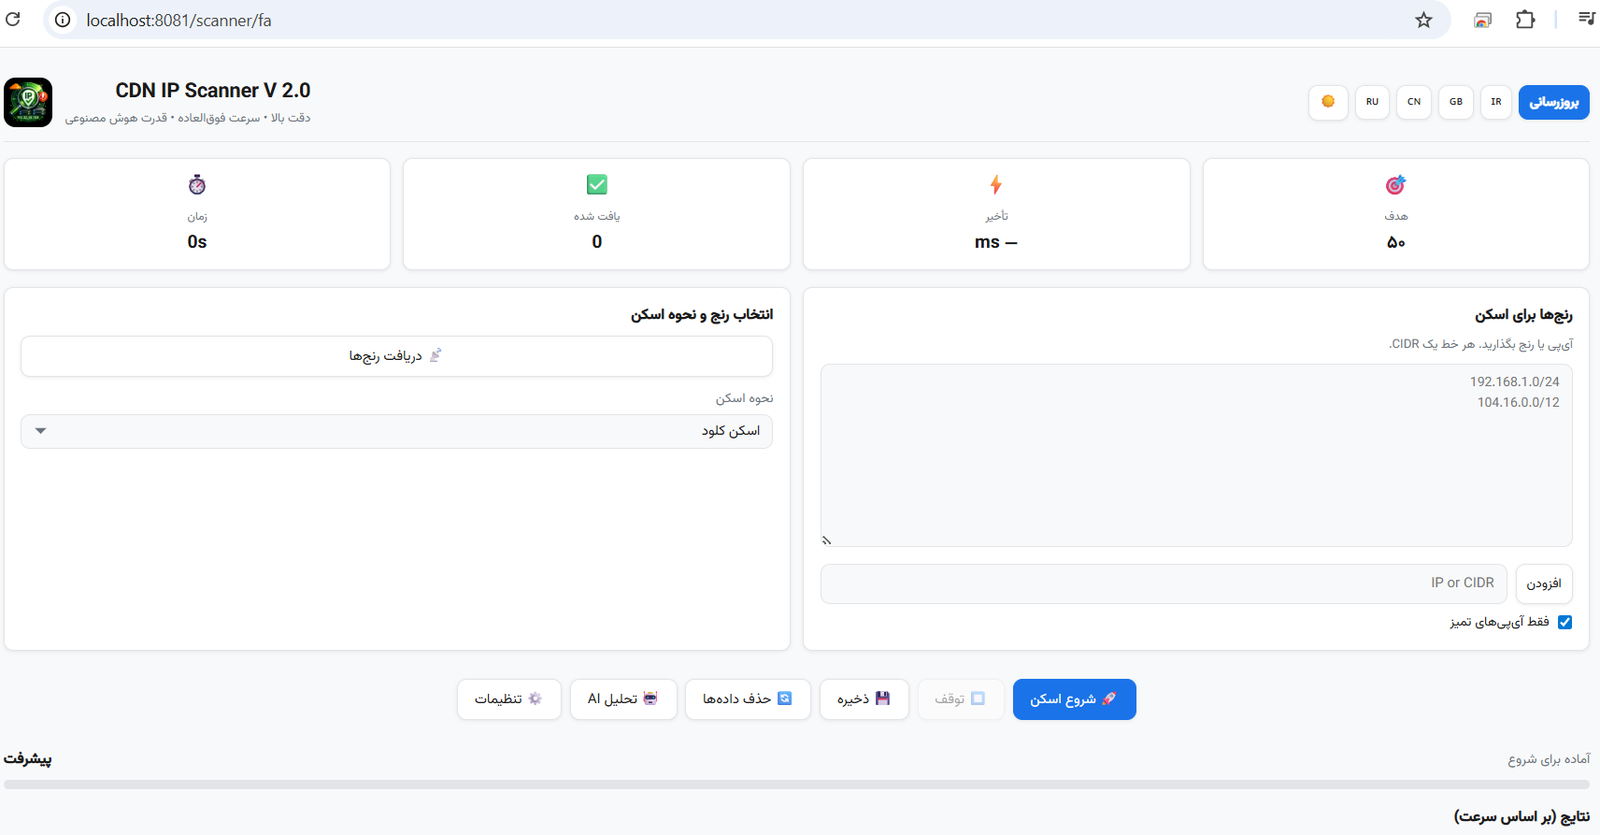 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 hikari-systems/slater
低内存图数据库,支持 Bolt+TLS、静态加密与向量,专为本地副本图(local replica graph)使用场景设计。
 eshlomo1/cloudsec
精通云利用艺术。一个面向进攻性安全研究员和红队成员的专用资源,专注于武器化漏洞并跨Azure、Entra ID、AWS和M365模拟高级攻击。
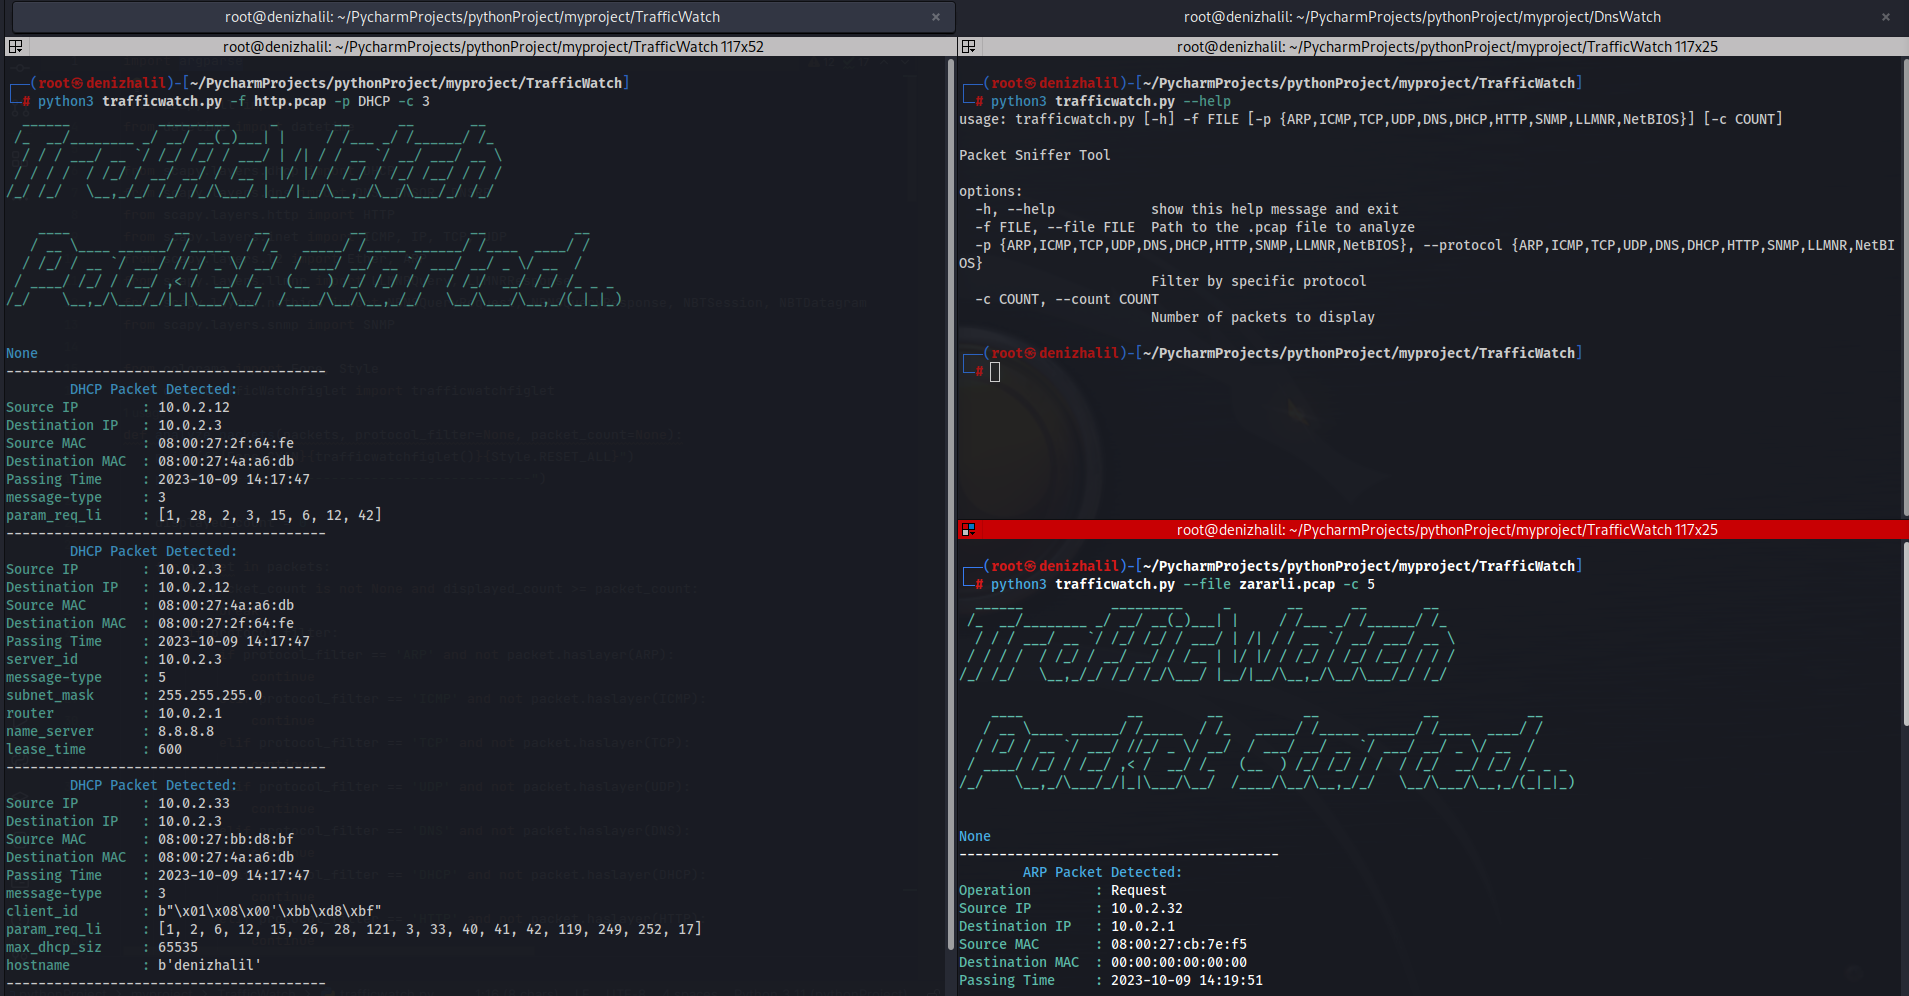 halildeniz/trafficwatch
基于PCAP的数据包嗅探与分析器,支持ARP、ICMP、TCP、UDP、DNS、DHCP、HTTP、SNMP、LLMNR和NetBIOS协议检测,具备过滤和汇总统计功能。

 busescanfly/rpi-hunter
自动发现并利用局域网中的树莓派

 silentisvox/syscallrevenant
使用系统调用篡改实现干净的间接系统调用。
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.

 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 框架,对 neocloud 和 AI 数据中心基础设施中的十大安全风险进行编目,涵盖硬件、网络、隔离、管理平面和供应链。
 h21lab/tsharkvm
tshark + ELK 分析虚拟机
 lucthienphong1120/full-60-ddos-tools
包含60款基于Python的DDoS攻击工具,用于网络压力测试和安全评估,具备自动化数据包洪泛脚本,以评估服务器在负载下的弹性。
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。









