
 #1

 proxymanapp/atlantis-android
捕获 Android 应用中的 HTTP/HTTPS 流量并发送至 Proxyman 进行调试。
 noahoksuz/osripper
跨平台反病毒规避后门与加密器框架,集成轻量级webUI
 projectdiscovery/retryabledns
用 Go 编写的可重试 DNS 客户端
 virtualalllocex/payload-download-cradles
这些是不同类型的下载载体(download cradle),可以作为灵感来试验和创建新的下载载体,从而在下载载体检测的背景下绕过 AV/EPP/EDR。

 yassineaboukir/cve-2018-0296
测试 Cisco ASA 路径遍历漏洞 (CVE-2018-0296) 并提取系统信息的脚本。
 sq5bpf/etherify
Etherify - 将以太带回以太网
 g0ldencybersec/easyeasm
零美元攻击面管理工具

 flangvik/azurec2relay
Azure Function,用于使用可塑C2配置文件验证和转发Cobalt Strike beacon流量,将无效请求重定向到诱饵站点,并通过SSH将经过验证的流量转发到团队服务器。
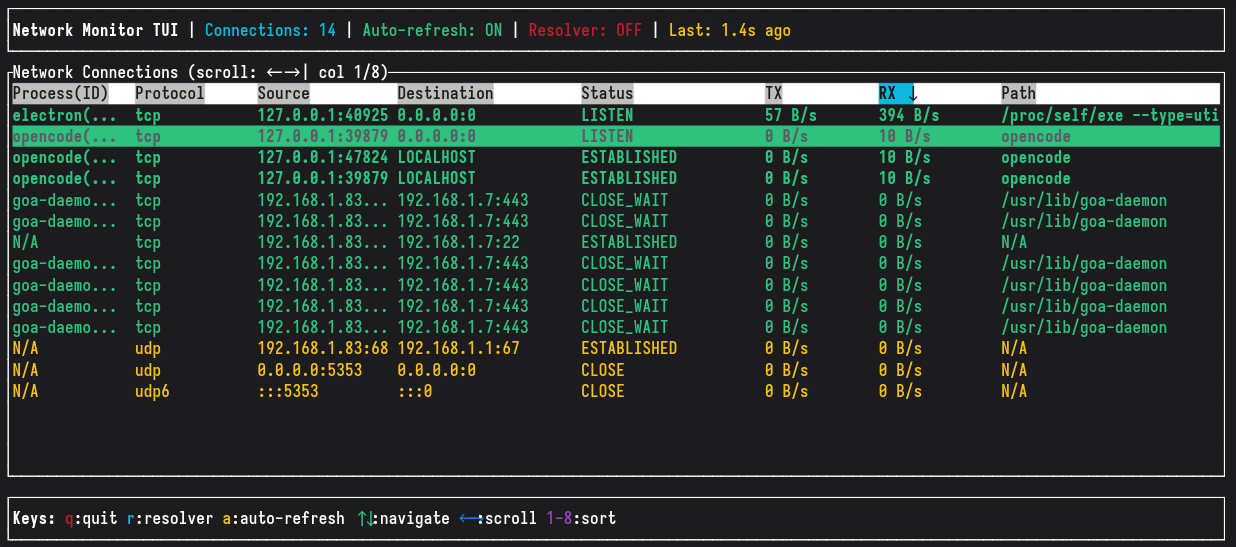 grigio/network-monitor
一款使用 Rust 和 GTK4 构建的实时网络连接监控工具,在现代图形界面中显示活动连接及实时 I/O 统计信息。
 postmodern/ruby-nmap
nmap(探索工具和安全/端口扫描器)的Ruby接口。允许自动化nmap并解析nmap XML文件。
 ariary/fileless-xec
Stealth dropper:远程执行二进制文件但不将其写入磁盘(支持 HTTP3、ICMP、隐形痕迹、跨平台等)
 maldev-academy/maldevacademyldr.2
RunPE 实现,具有多种规避技术 (2)
 strozfriedberg/ssh-weak-dh
审计SSH服务器中弱Diffie-Hellman密钥交换组,通过测试多种客户端配置,识别存在Logjam漏洞的端点,并提供详细的扫描分析。
 maldev-academy/christmas
演示旨在远程执行 shellcode 的多进程注入链的 PoC









