#1

 xx0hcd/malleable-c2-profiles
Cobalt Strike - 可塑C2配置文件。用于不同项目中Cobalt Strike的配置文件集合 https://www.cobaltstrike.com/。
 funnywolf/pystinger
使用Webshell绕过防火墙进行流量转发
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 p3nt4/invoke-socksproxy
使用 PowerShell 实现的 SOCKS 代理和反向 SOCKS 服务器。
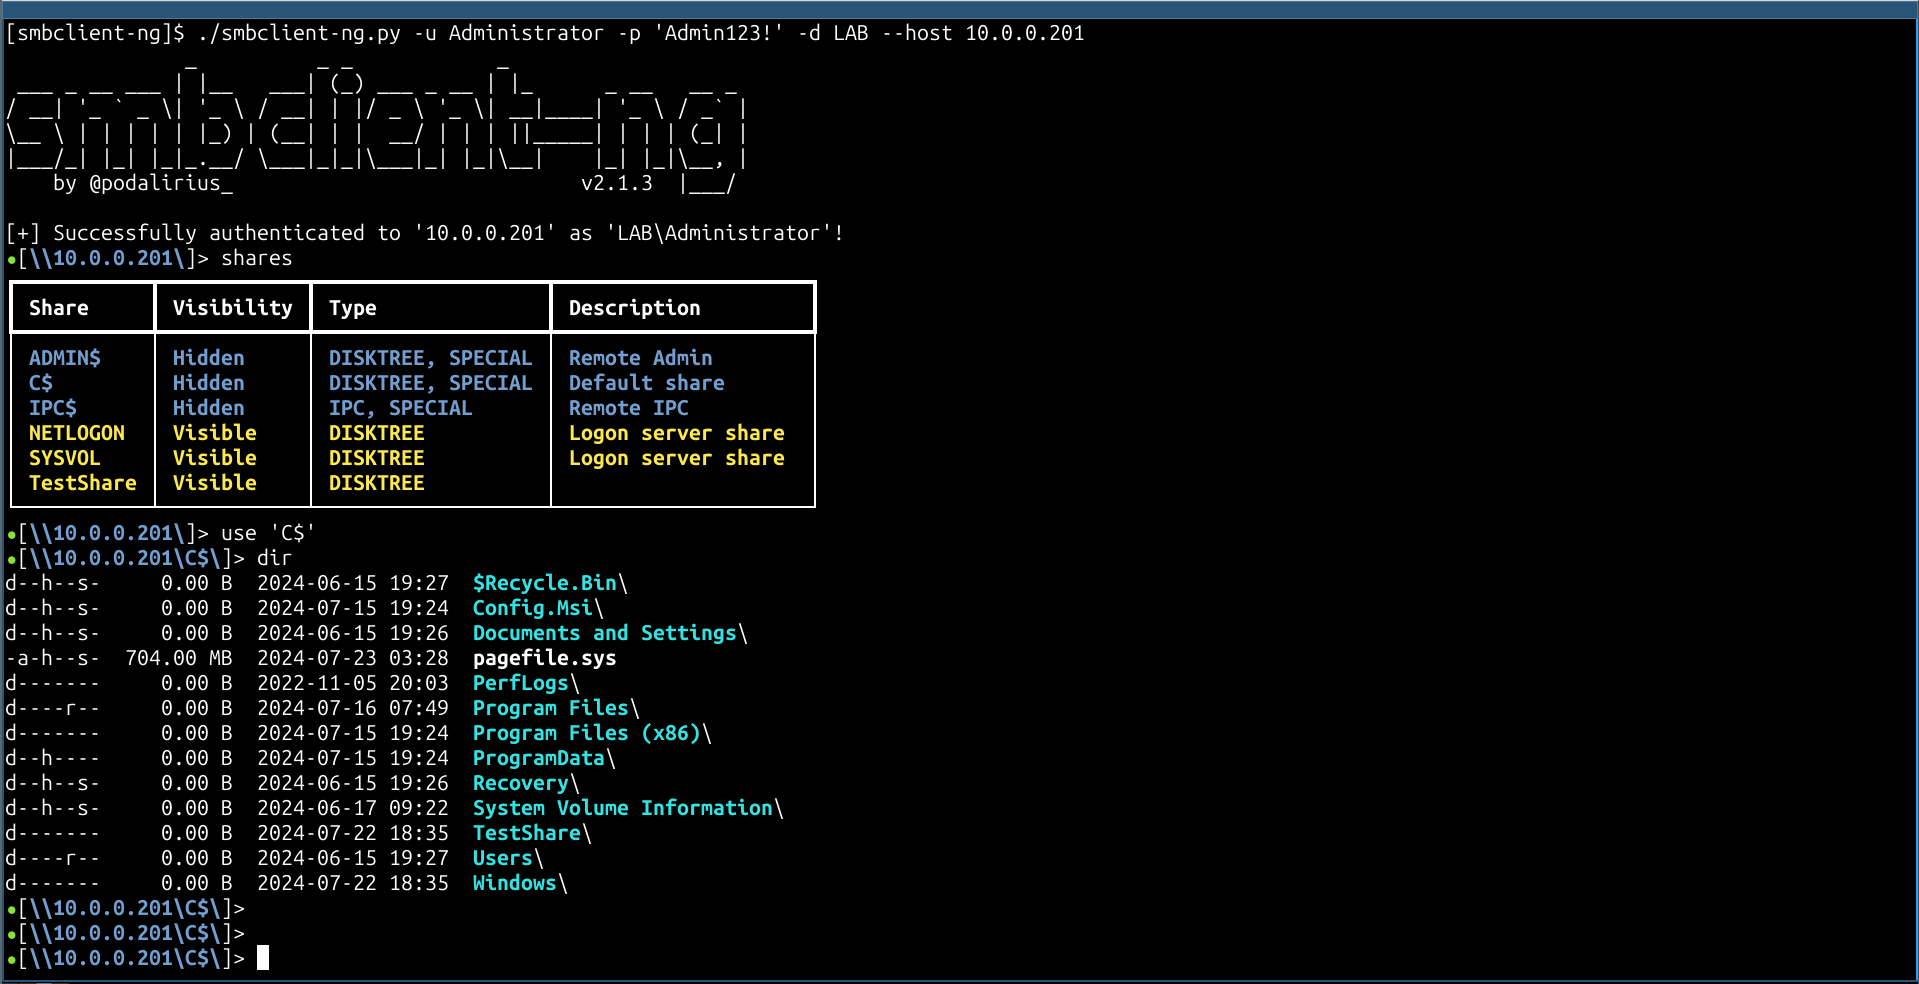 p0dalirius/smbclient-ng
smbclient-ng,一种快速且用户友好的方式来与 SMB 共享进行交互。
 royhills/arp-scan
基于 ARP 的快速网络扫描器,用于发现本地网络中的 IPv4 主机并对其进行指纹识别,支持厂商查询、可调扫描速率,并提供灵活的输出,适用于网络审计。
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 vanhoefm/fragattacks
面向 Wi-Fi 客户端和接入点的自动化漏洞测试工具,通过帧注入、混合模式测试和数据包捕获分析,检测 FragAttacks 分片/聚合缺陷。

 wikiz/redguard
C2前端流量控制工具,具备JA3/JARM指纹随机化、域名前置、可塑性C2配置文件验证以及IP白名单功能,用于规避蓝队、反病毒软件、端点检测与响应及网络空间映射。
 alphasoc/flightsim
一种安全生成恶意网络流量模式并评估控制措施的工具。
 tugcantopaloglu/openclaw-dashboard
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 aixisstudio/snitch
实时网络监控 + 出站防火墙——查看并拦截每一个连接。隐私优先、本地优先、Rust 集群代理、SIEM 导出、8 种语言。/ 实时网络监控 + 出站防火墙、Rust 集群代理、SIEM 导出。100% 本地。
 bishopfox/h2csmuggler
基于HTTP/2明文(h2c)的HTTP请求走私
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
 brainfucksec/kalitorify
通过 Tor 的透明代理,适用于 Kali Linux 操作系统
 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。