#1
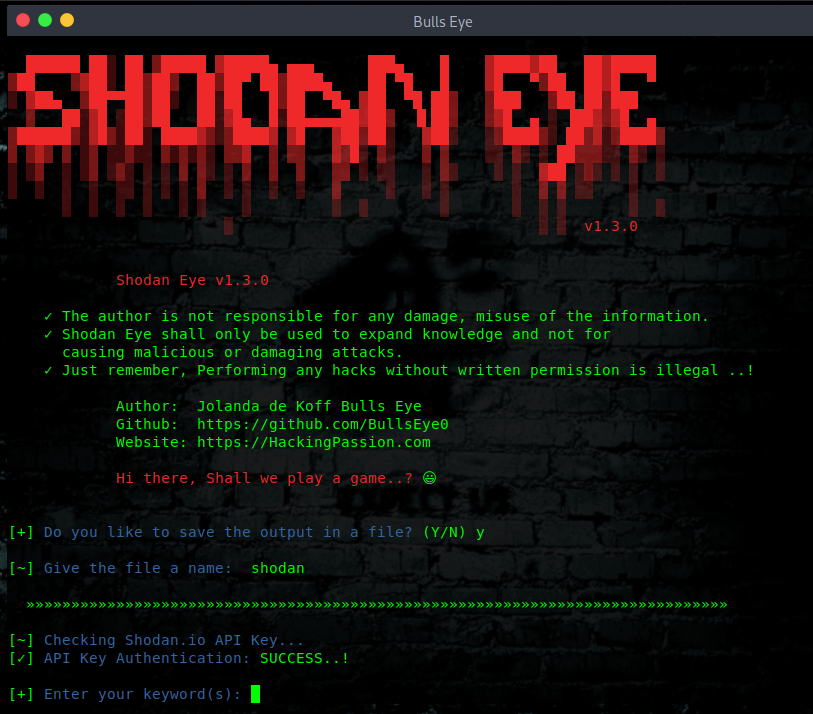
 bullseye0/shodan-eye
Shodan Eye 这个工具会收集所有直接连接到互联网的设备的信息,根据你输入的关键词进行搜索。作者:Jolanda de Koff
 josevnz/suricatalog
解析、过滤和可视化 Suricata eve.json 日志,使用 CLI 工具处理警报、流量、DNS 和负载。包含一份用于学习 Suricata 和测试规则的教程。
 mervent/cve-2026-98432
幂等的 shell 脚本,用于安装一条持久化的 iptables 规则,丢弃带有 IP 选项的 IPv4 TCP 数据包,以在 Ubuntu 和 Debian 上缓解 CVE-2026-98432,直至可用的已修补内核发布。
 zombiepm/cve-2026-98432-mitigation
针对 CVE-2026-98432 的临时 nftables 缓解措施、自动回滚以及俄语管理员指南。并非内核补丁。
 soroushneshati/cve-2026-98432-ubuntu-mitigation
检查 Ubuntu 主机是否存在 CVE-2026-98432,并在确认后应用 Red Hat RHSB-2026-016 的临时缓解措施。适用于 Ubuntu 20.04 至 26.10。
 grayhatkiller/keyeroo
将强制触发的 NTLM 身份验证中继到 LDAP,并通过 Netlogon 安全通道恢复受害者的会话密钥,以受害者身份执行写入操作,从而绕过 LDAP 签名。
 jankammerath/bogusmips
用于 Android 应用反汇编、重组、逆向工程和审计的取证分析
 sevaepsteyn/cve-2026-98432-ebpf
针对 CVE-2026-98432 / RHSB-2026-016 的 eBPF(XDP/tc)缓解措施 - 草案
 ndeet/cve-2026-98432
用于评估 Ubuntu 内核针对 CVE-2026-98432 的补丁状态的 Shell 脚本,并应用持久的 nftables 或 iptables 临时缓解措施,丢弃携带 IP 选项的 IPv4 TCP 数据包。
 nakagami/grdpwasm
一个基于 Web 的 RDP 客户端
 antonyantony/cve-2026-98432-nft
用于缓解 CVE-2026-98432 释放后使用漏洞的 nftables ingress 规则集,可丢弃携带 IP 选项的 IPv4 TCP SYN 报文,并带有按来源统计的计数器和日志记录。
 nfodor/cve-2026-98432-nft-mitigation
针对 Linux 内核 CVE-2026-98432(tcp_v4_syn_recv_sock 中的 IPv4 选项 UAF)的临时 nftables 缓解措施,以可复现的 agent skill 形式提供
 mirage/qubes-mirage-firewall
适用于 QubesOS 的极简 unikernel 防火墙,可过滤网络流量、实现 NAT,并通过 Qubes DB 和 qrexec 进行通信。
 umputun/reproxy
轻量级边缘HTTP(S)服务器和反向代理,具有自动SSL、Docker/Consul发现、按路由认证、速率限制和基于健康检查的故障转移。
 raahilmw/synipopt
针对 CVE-2026-98432 研究的 IPv4 SYN(带 IP 选项),每次运行一个实验目标。包含头部偏移解析器、回归测试,以及一次失效的自动漏洞利用工具的事后分析。
 thewhiteh4t/finalrecon
自动化的Web侦察工具,在一个模块化框架中提供标头分析、DNS枚举、子域名发现、目录扫描、SSL检查和端口扫描。
 qyvora/qyvora-toha3ee
基于 Go 语言的网络利用与中间人(MITM)框架,适用于授权渗透测试、网络侦察、流量拦截、无线安全测试及第 2/3/7 层攻击研究。