
 #1
用于分析、监控和保护网络基础设施和协议的工具。
Kitploit 推荐

 bogglo/zx-ddos
基于Python的DDoS工具,用于教育性网络压力测试。支持针对IP/URL目标的多线程攻击,可配置工作线程数量和请求量。


 muhammad-usama-sardar/intra-handshake-fail
分析远程认证 TLS 握手中早期认证风险的 IETF 互联网草案,记录了 CVE-2026-33697,并为机密计算提出了协议缓解措施。
 bluez/bluez
Linux Bluetooth 协议栈,包含守护进程、命令行客户端、HCI 监视器,并支持 BR/EDR、LE、Mesh、音频配置文件,提供设备管理和底层跟踪。
 ovh/the-bastion
SSH 访问的身份验证、授权、可追溯性和可审计性。
 honeylabshq/spip-go
用 Go 编写的 Spip 网络传感器
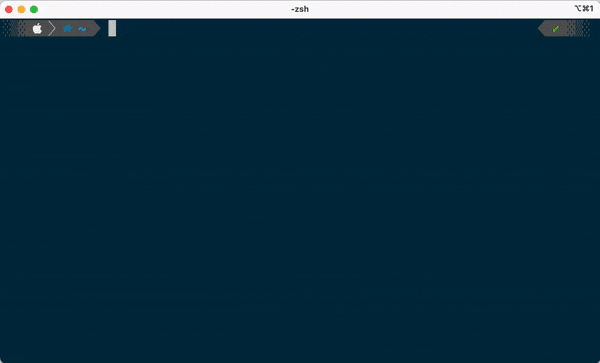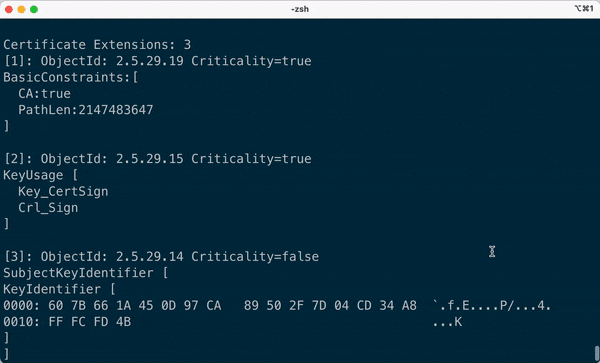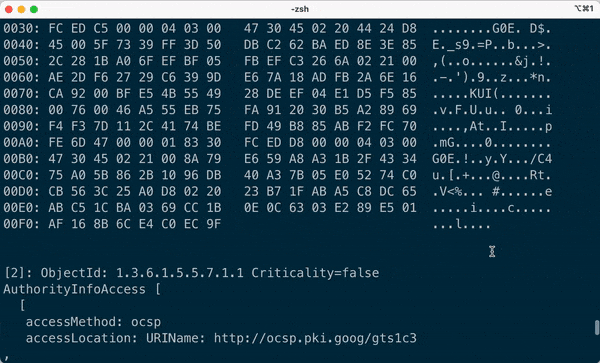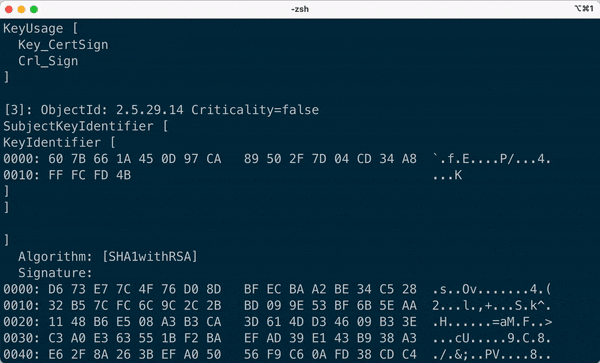 hakky54/certificate-ripper
🔐 用于提取服务器证书的 CLI 工具
 crypt0p3g/pass-the-device
用于测试在端点被攻陷后 VPN/SASE 设备信任能否被移植的侦察工具和 Sigma/KQL 检测规则,并附会议幻灯片。
 google/tsunami-security-scanner
Tsunami是一个通用型网络安全扫描器,具有可扩展的插件系统,用于高可信度地检测高危漏洞。
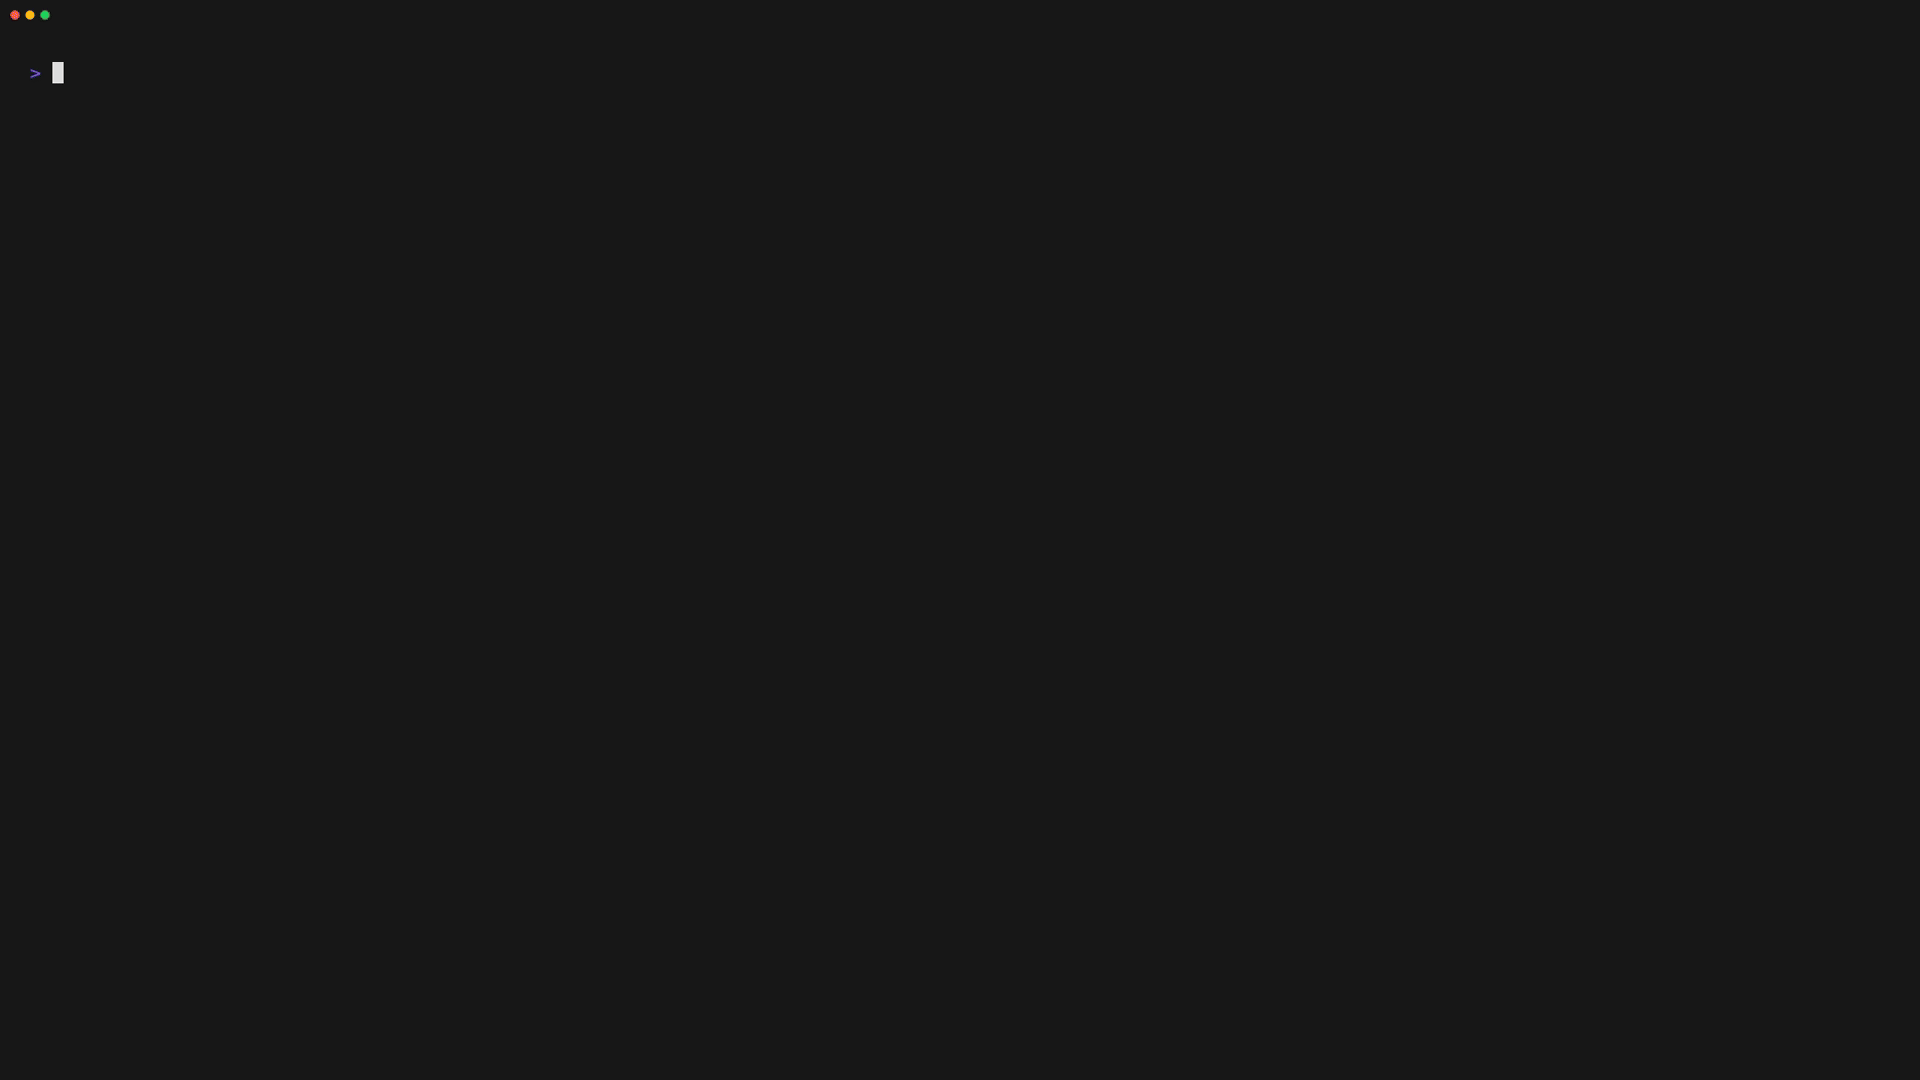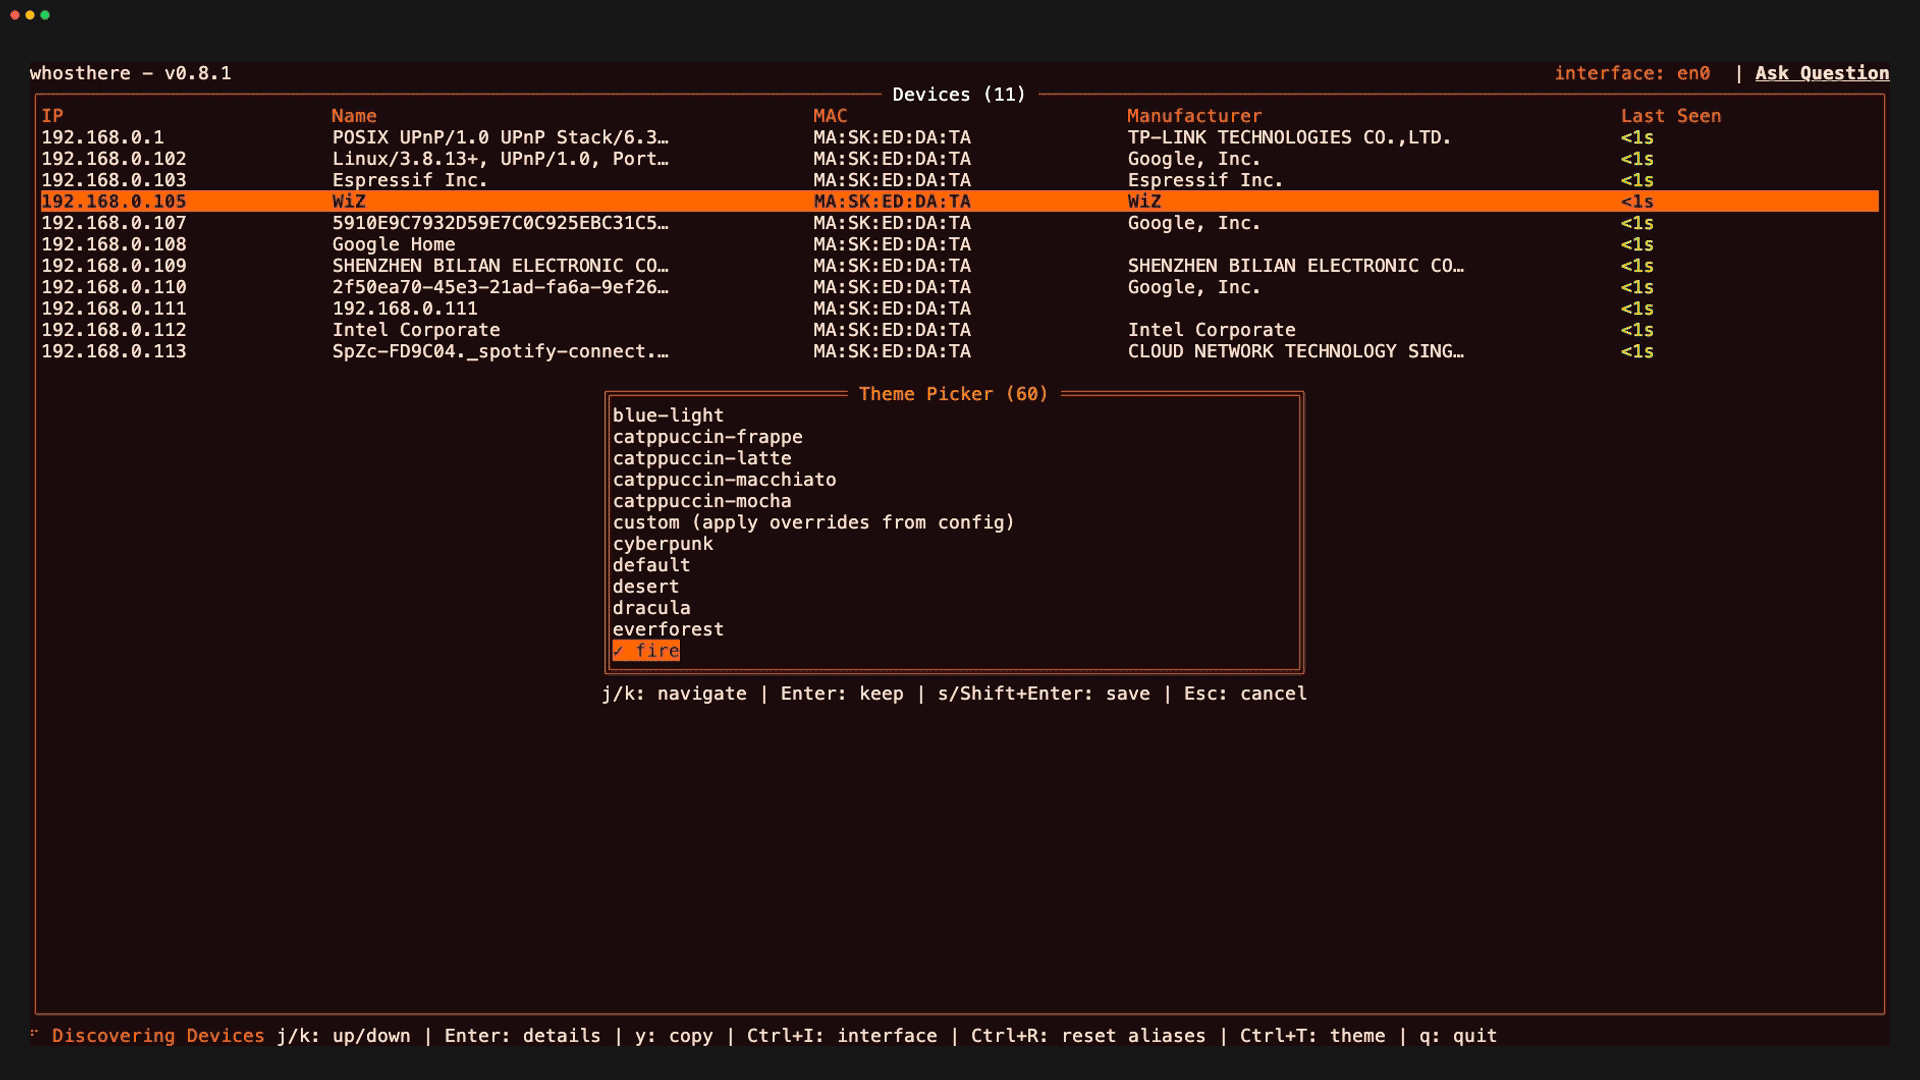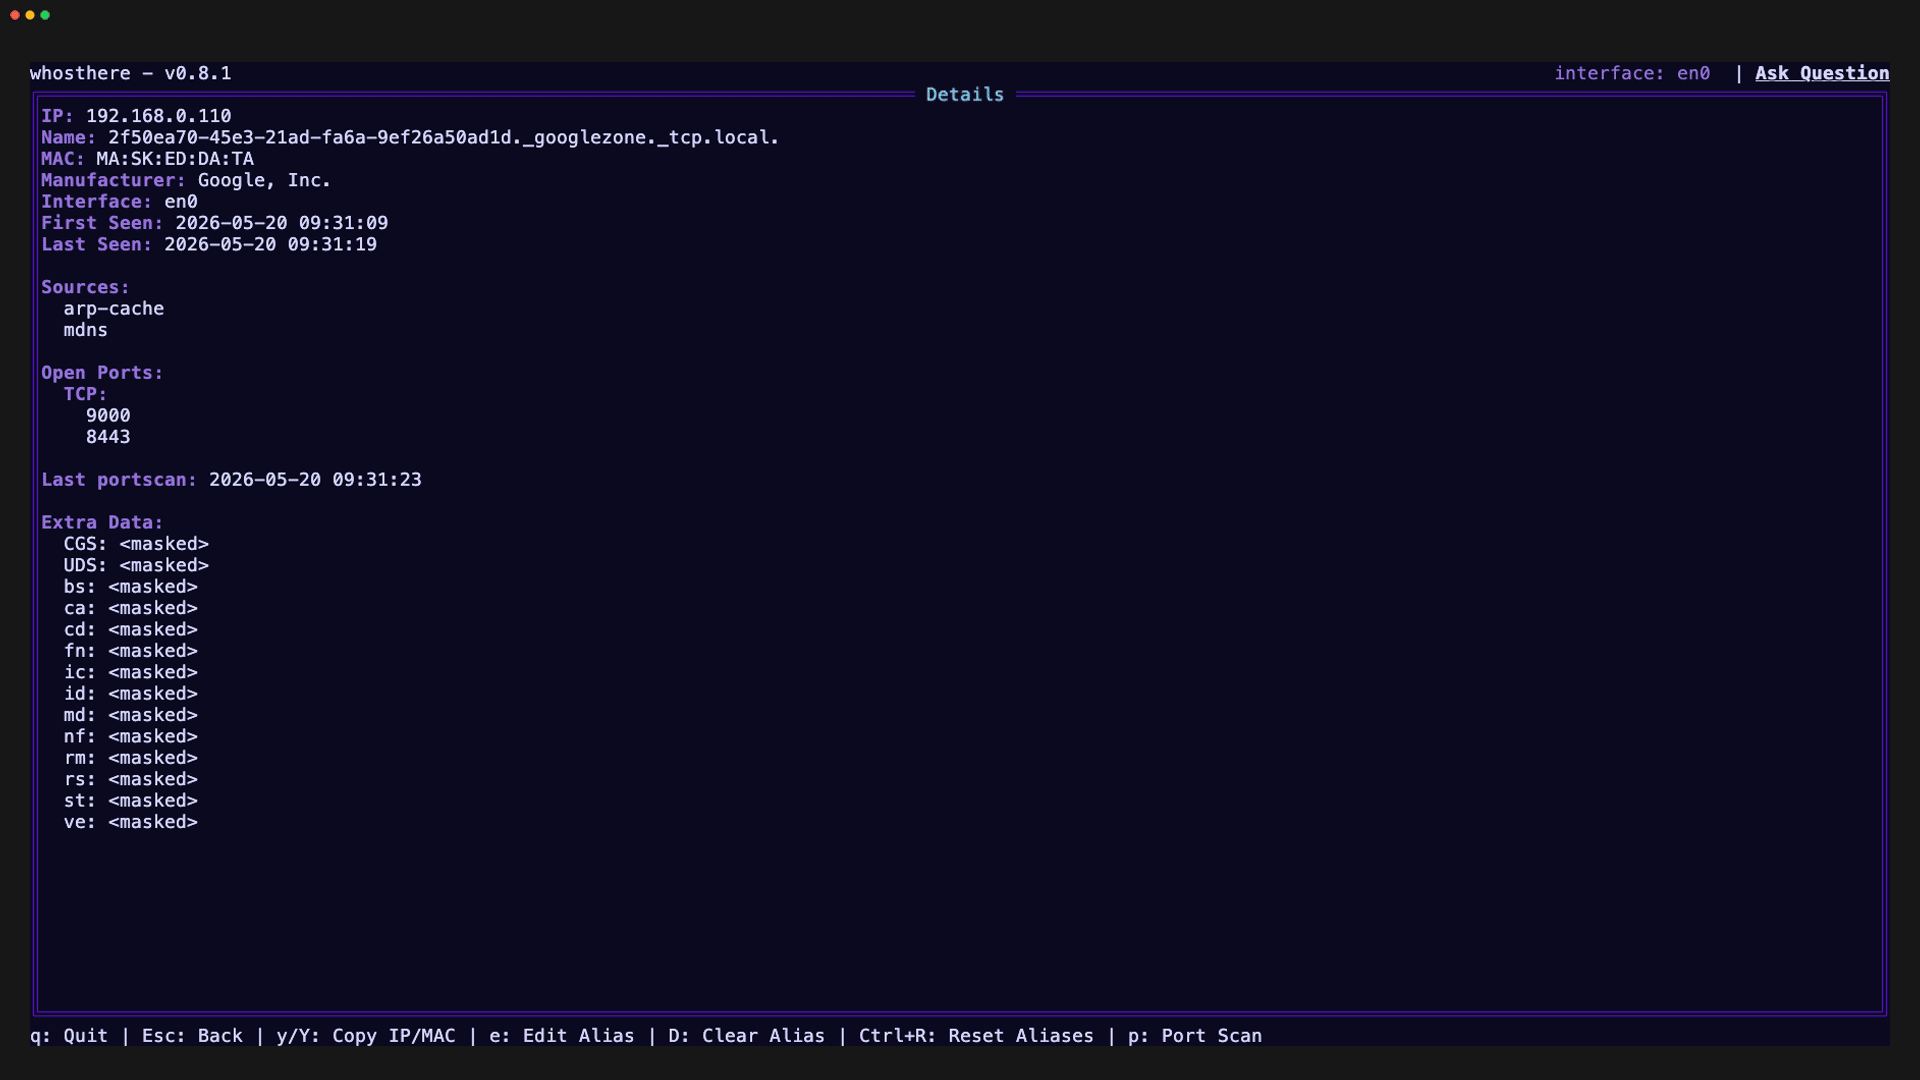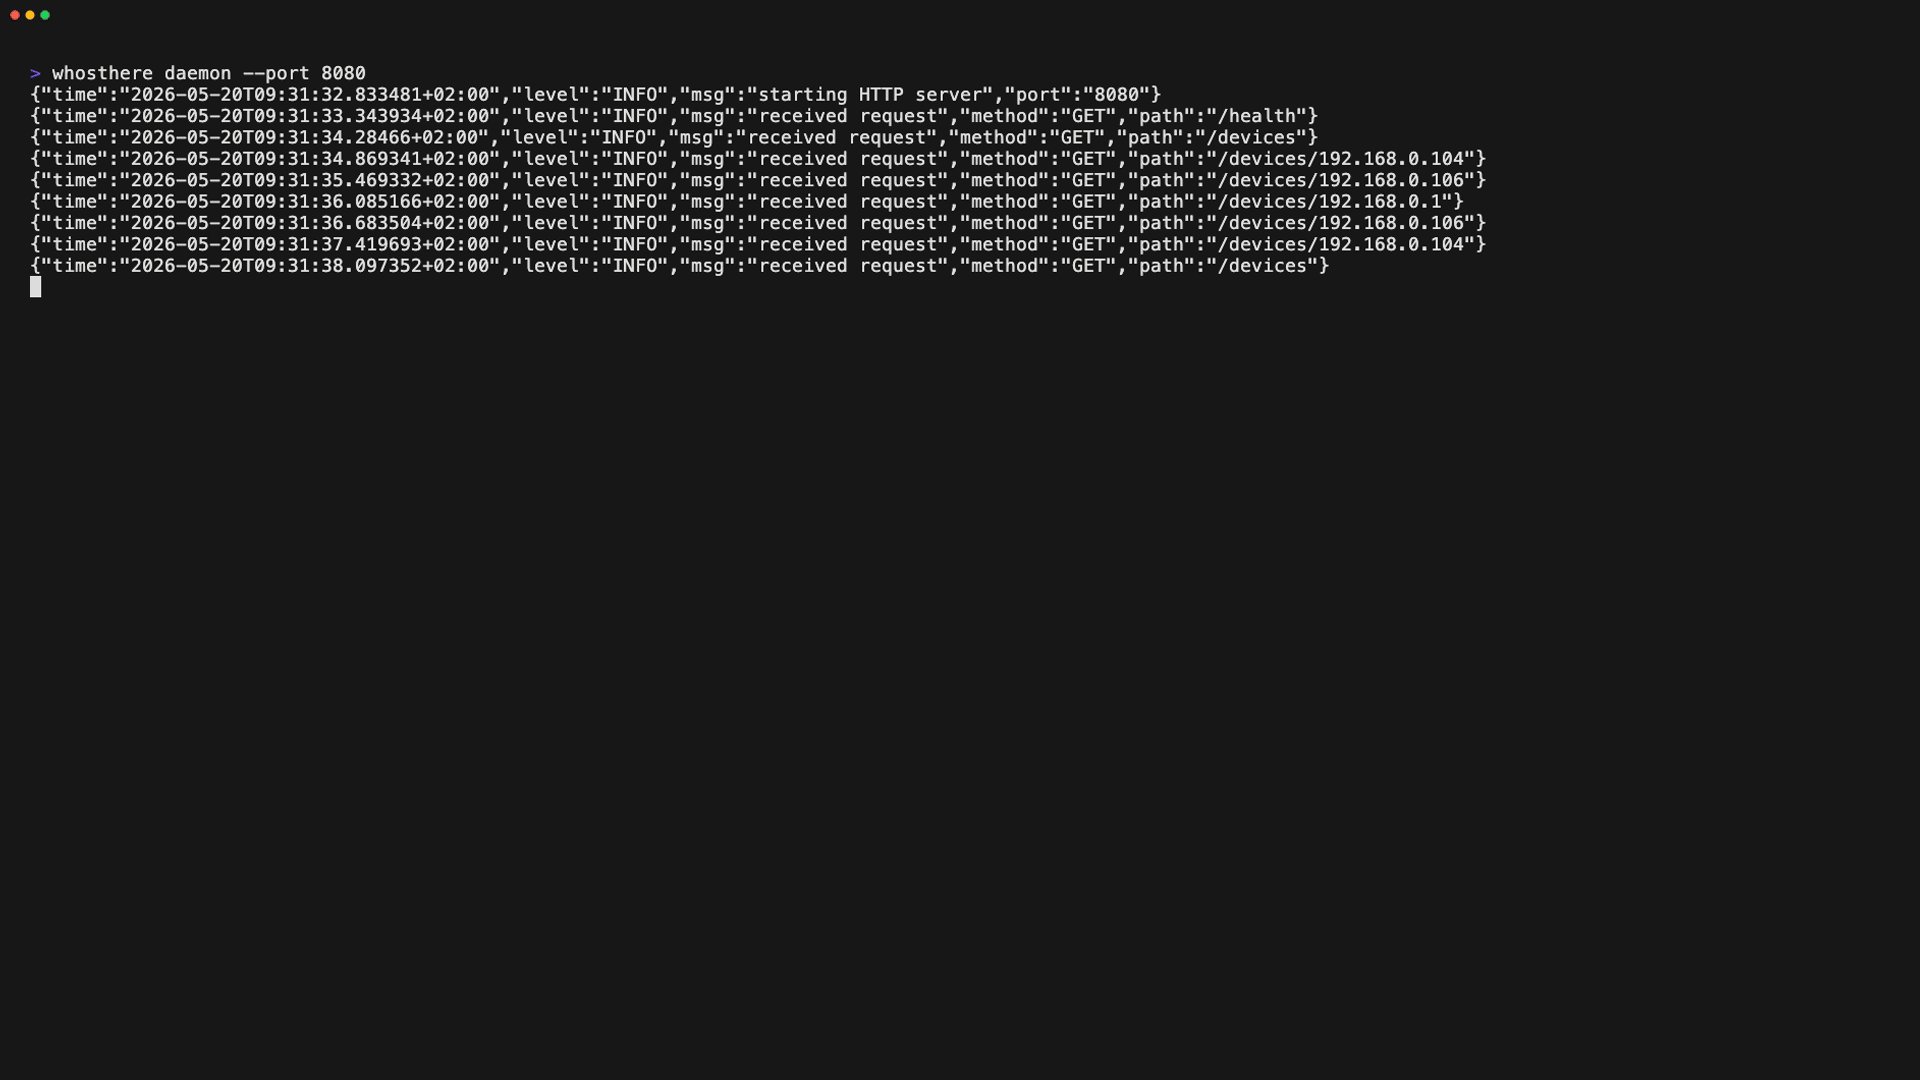 ramonvermeulen/whosthere
用Go编写的局域网发现工具,具有交互式终端用户界面(TUI)。以直观的方式发现、探索和理解你的局域网。咚咚咚.. 谁在那儿?🚪
 ullaakut/nmap
用于调用网络扫描器二进制的惯用 Go 库,支持主机发现、端口扫描、服务/操作系统检测,以及为安全审计而设的脚本化漏洞检查。

 pet-projects2845224/open-souce-soc
开源 SOC 实验室,使用 Fluent Bit 和 Vector 收集并规范化日志,通过 Suricata 和 OpenSearch 检测异常,并在 Znuny 中自动创建 ITSM 事件工单。
 ghostesp-revival/ghostesp
面向 ESP32 的开源无线研究平台。
 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement for GitLab Runner CI/CD job containers — community edition data plane https://leitwacht.eu/
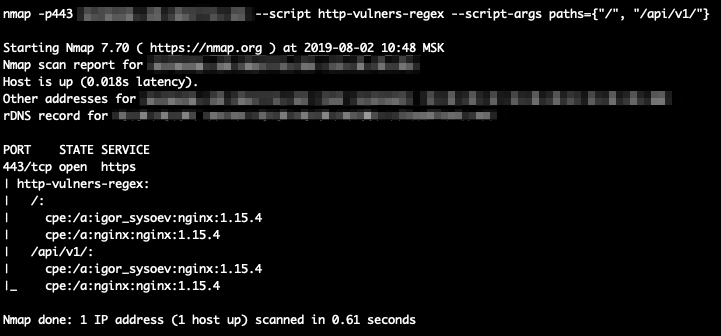 vulnerscom/nmap-vulners
Nmap NSE 脚本,可查询 Vulners API,识别检测到的网络服务中的已知漏洞(CVE),通过自动 CVE 查找和 CVSS 评分增强标准端口扫描。
 devnw/zig/tls
Zig 实现的 TLS 1.3,用于 QUIC,符合 RFC 8446/9001 标准,零外部依赖,具备 AEAD 保护、X.509 验证以及 1000+ 项测试。
 antoniomika/sish
HTTP(S)/WS(S)/TCP 隧道到 localhost,仅使用 SSH。








