#1

 offxec/pavelow
PAVELOW Exploit Toolbox 是一个 BASH 脚本,与你的 KALI 发行版配合使用,更好地帮助你进行漏洞搜寻和利用过程,并添加了一些额外的小工具来辅助你的行动。
 devarshishimpi/cve-2024-6387-check
快速、高效、可靠的 regreSSHion 漏洞检测,零依赖即可在数秒内扫描多个目标。
 benadia/an-integrated-wireless-network-forensic-analysis-framework
该框架将一组现有的开源工具整合为一个集成套件,可自动化取证调查流程。它能够捕获无线网络流量,根据调查需求分析所捕获的流量,并从分析后的流量中提取和记录数字证据。
 felmoltor/freakvulnchecker
此脚本检查您的服务器列表是否接受导出密码套件,并且可能易受CVE-2015-0204漏洞攻击。
 corelight/cve-2021-38647-noimages
Zeek 包,通过监控 OMI/WMI 流量中缺失的 Authorization 头及恶意 SOAP 载荷来检测 CVE-2021-38647 (OMIGOD) 漏洞利用尝试,支持可配置端口及事件响应分类数据。
 affolter-engineering/mqattack
用于MQTT渗透测试的Rust CLI:订阅/发布、broker指纹识别、ACL探测、主题枚举、凭据暴力破解,以及通过TLS/mTLS进行Last Will注入。
 chaostoolkit/chaostoolkit-kubernetes
Chaos Toolkit 探针与操作 API 的 Kubernetes 驱动扩展
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。
 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
 hasherezade/pe_to_shellcode
将PE转换为shellcode
 tihanyin/pssw100avb
一系列有用的 PowerShell 脚本,100% 免杀(在发布时)。
 umputun/reproxy
轻量级边缘HTTP(S)服务器和反向代理,具有自动SSL、Docker/Consul发现、按路由认证、速率限制和基于健康检查的故障转移。
 softscheck/tplink-smartplug
TP-Link WiFi 智能插座客户端和 Wireshark 解析器
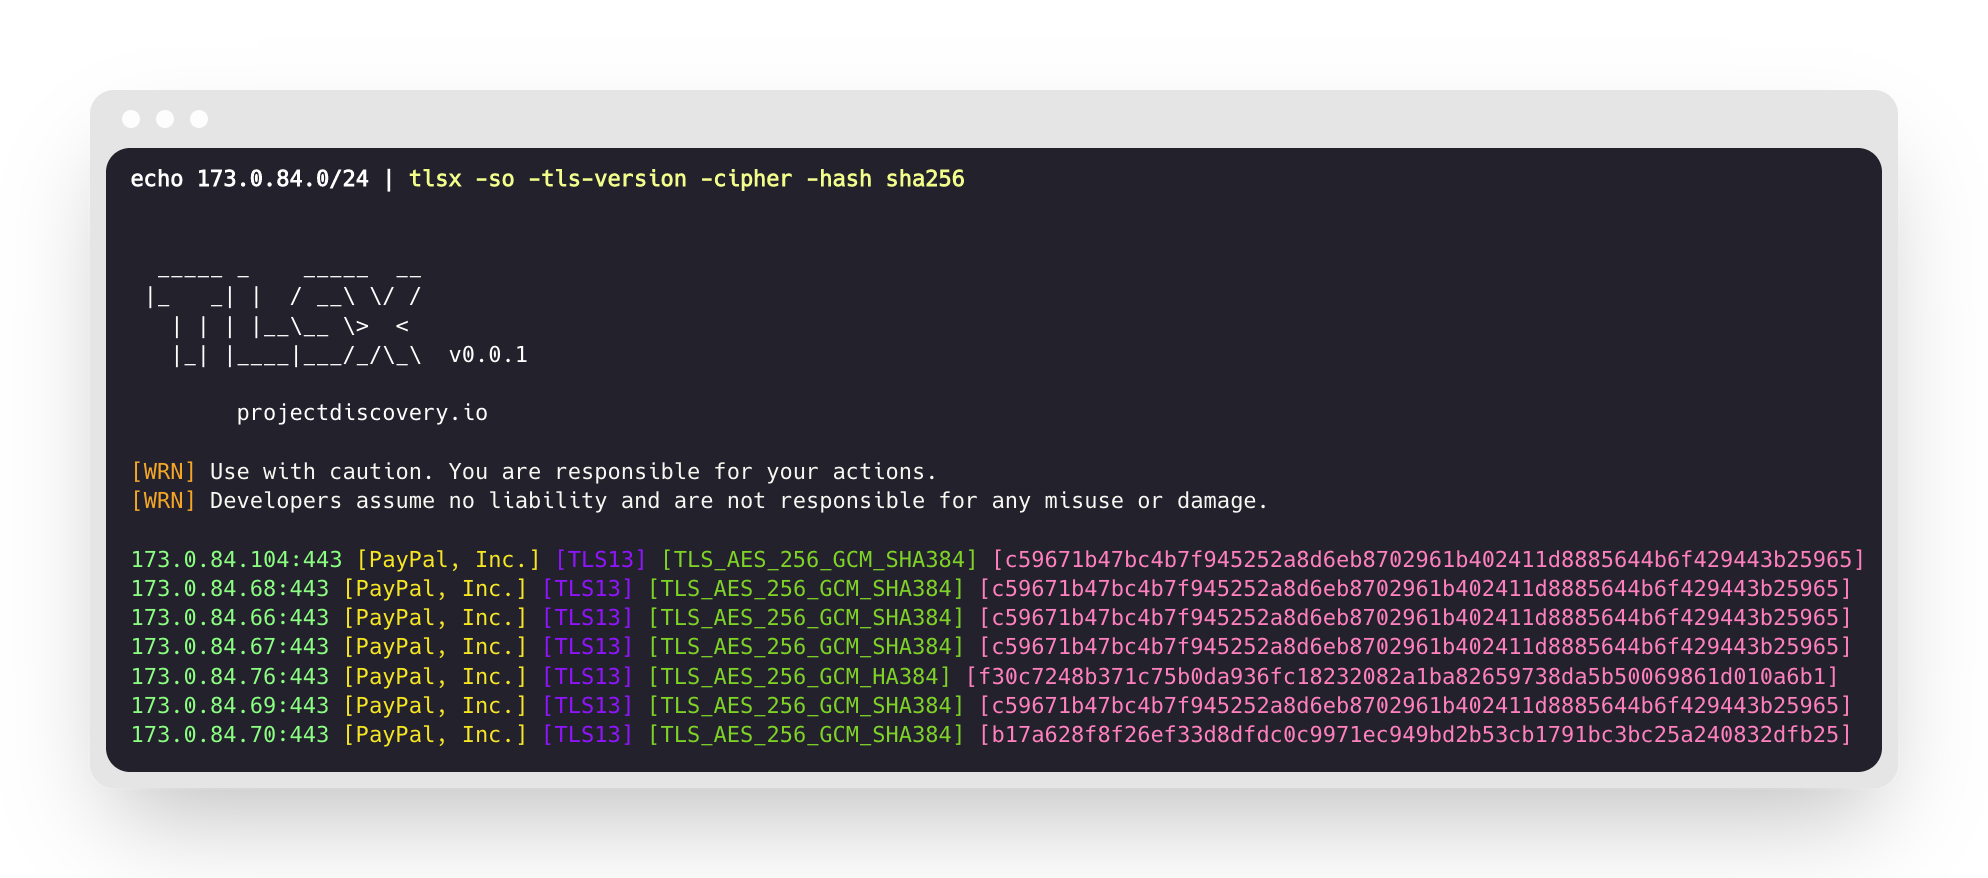 projectdiscovery/tlsx
快速且可配置的TLS抓取器,专注于基于TLS的数据收集。
 blacksnufkin/byovd
BYOVD研究用例,重点介绍易受攻击驱动程序的发现与逆向工程方法论。(CVE-2025-52915、CVE-2025-1055、CVE-2026-3609、CVE-2026-8501)
 heimdal/heimdal
Kerberos、PKI 和 ASN.1/DER 的实现,为安全网络提供认证、授权和加密服务。