#1

 joasasantos/php2shell-scanner
针对 CVE-2026-109618 / CVE-2026-109619(PHP 核心 RCE)的非破坏性扫描器。通过 crt.sh + subfinder 进行子域名侦察,稳健的 banner 抓取,基于版本的检测。
 pybluez/pybluez
Python 扩展模块,提供蓝牙访问功能:设备查询、SDP 服务浏览、RFCOMM/L2CAP 套接字,以及实验性的 BLE 扫描和信标发现。
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
 affolter-engineering/snmpen
SNMP 枚举工具,通过查询 SNMPv1/v2c 主机来提取系统信息、TCP 连接和写入权限,用于渗透测试和侦察。
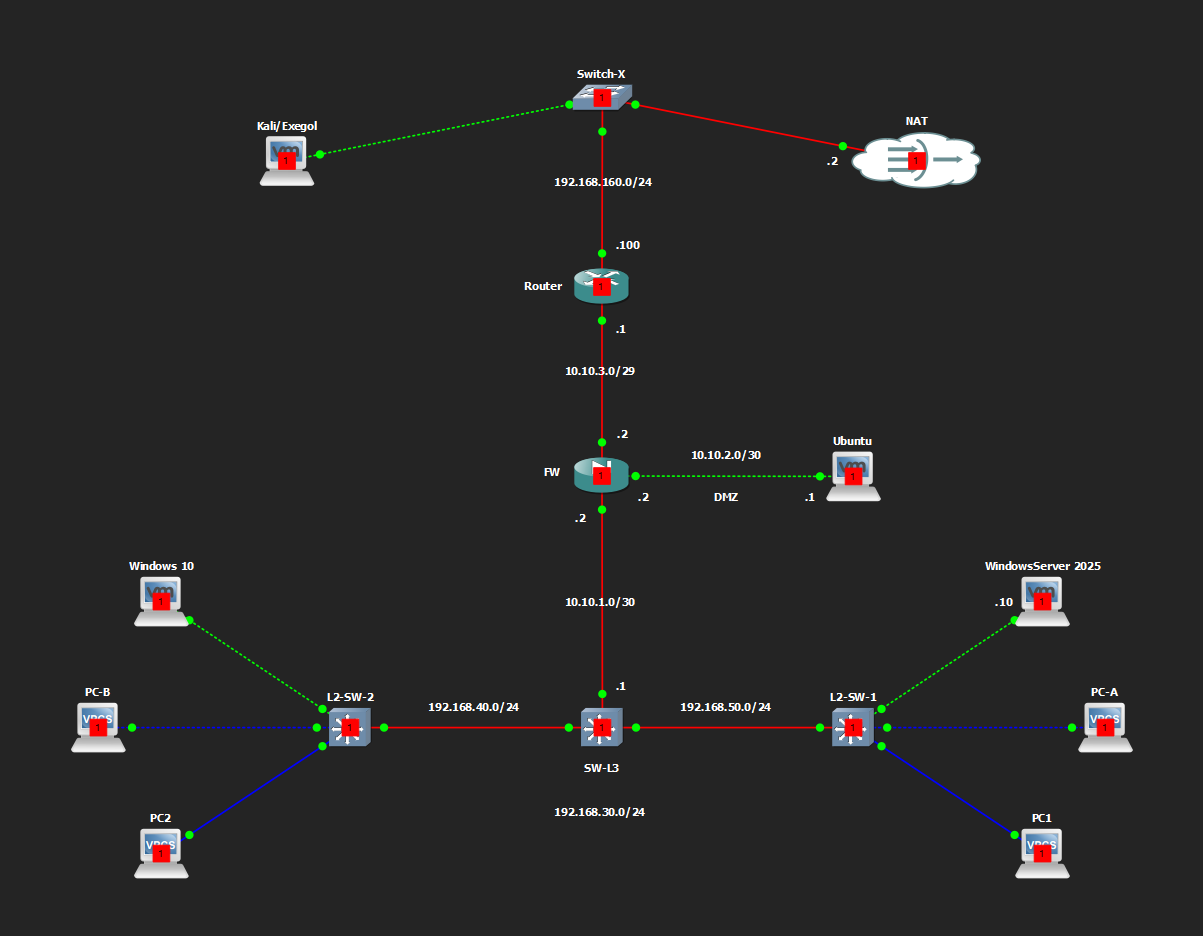 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 constantinefedorov/review.cve-2023-5612
CVE-2023-5612(GitLab CE/EE webhook SSRF)的概念验证与分析。包含 curl PoC 步骤以及用于验证和暴力破解内部 URL 的自定义 NSE 脚本。
 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 cartography-cncf/cartography
从 30 多个云、身份和 SaaS 平台拉取基础设施资产及其关系,导入 Neo4j 图,用于安全查询和基于规则的分析。
 darkrx1/rxscan
用于有界网络侦察的 Rust CLI:TCP/UDP 端口发现、服务识别、DNS/TLS/HTTP 证据收集,以及带关联分析的公开来源用户名搜索。
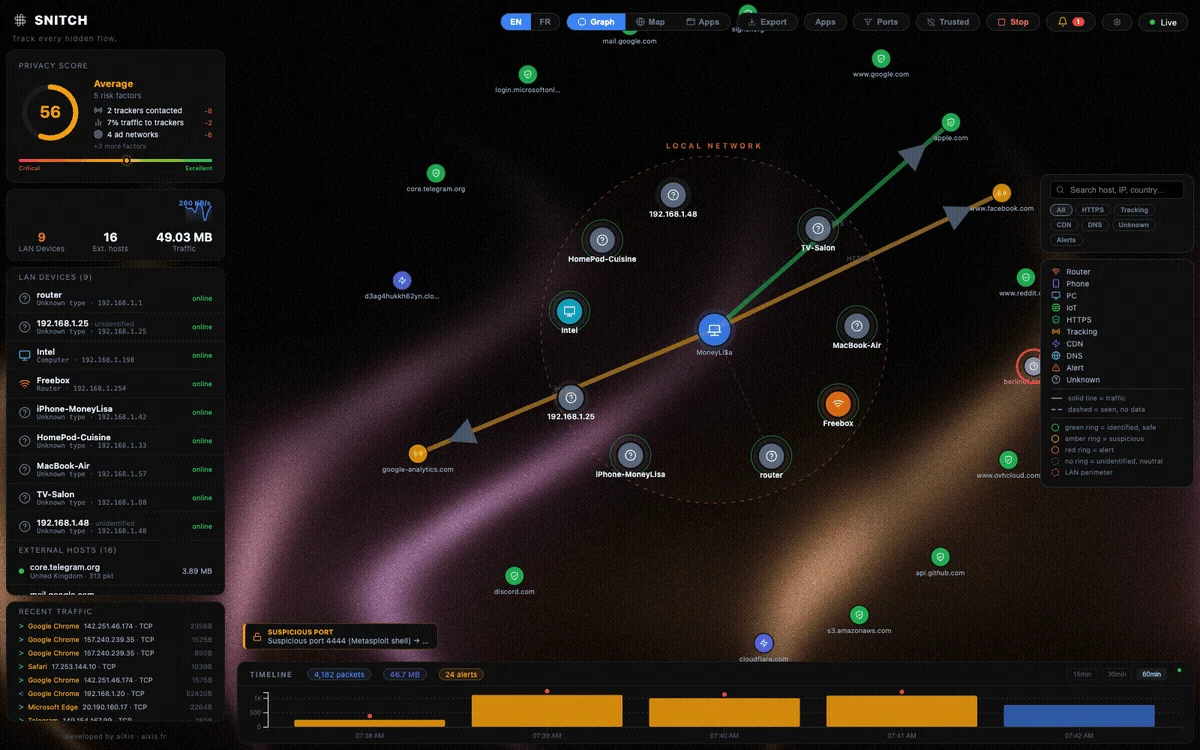 aixisstudio/snitch
Real-time network monitor + outbound firewall — see & block every connection. Privacy-first, local-first, Rust fleet agent, SIEM exports, 8…

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 qyvora/qyvora-anansi
终端优先的攻击面情报引擎。为速度、可移植性和原始技术信号而构建。
 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。