
 #1
 happy0717/cve-2023-27703
CVE-2023-27703 pikpak版本V1.29.2的Android版本元素调试接口泄露漏洞
 b0b0505/cve-2016-0846-poc
CVE-2016-0846的概念验证漏洞利用程序,一个Android权限提升漏洞,演示了用于安全研究的利用技术。
 hasan-al-hussein/android-workprofile-exploit
针对 CVE-2025-22442 工作配置文件配置、策略时序和企业隔离的受控防御性分析。
 lewason/mhl-off-hook-writeup
针对 Mobile Hacking Lab Off-Hook Android 挑战的 Writeup 与漏洞利用产物,通过串联 DOM-XSS、路径遍历和恶意插件,实现 system_server 代码执行。
 skorpion96/cve-2026-40000
ZTE 文件管理器(zte.com.cn.filer)中一个漏洞的 PoC,该漏洞允许以该文件管理器的权限读取其他应用中的任意文件。
 lienby/pssroot
基于CVE-2016-5195的One-Click-Root程序,适用于旧的“PlayStation Certified”安卓设备
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
CVE-2026-22012 的 Python 模拟,展示了 Diameter 信用控制中缺失 Final-Unit-Indication 如何在 5G 网络中实现无限配额和服务绕过。
 imeiplus/galaxy-a37-root
Samsung Galaxy A37(A376BXXS4AZG4,内核 6.1.138-android14-11)的 CVE-2026-43499 漏洞利用载荷
 miapatsune/cve-2026-43499
内核漏洞利用,适用于 Redmi Pad Pro (dizi) / POCO Pad 5G,提供基于浏览器的上传与执行界面、用于日志管理的管理面板,以及预编译的共享对象载荷。

 gimminse/firmware-analysis
重新发现CVE-2020-25279,这是三星Exynos芯片组所使用的Shannon基带中的一个严重漏洞。
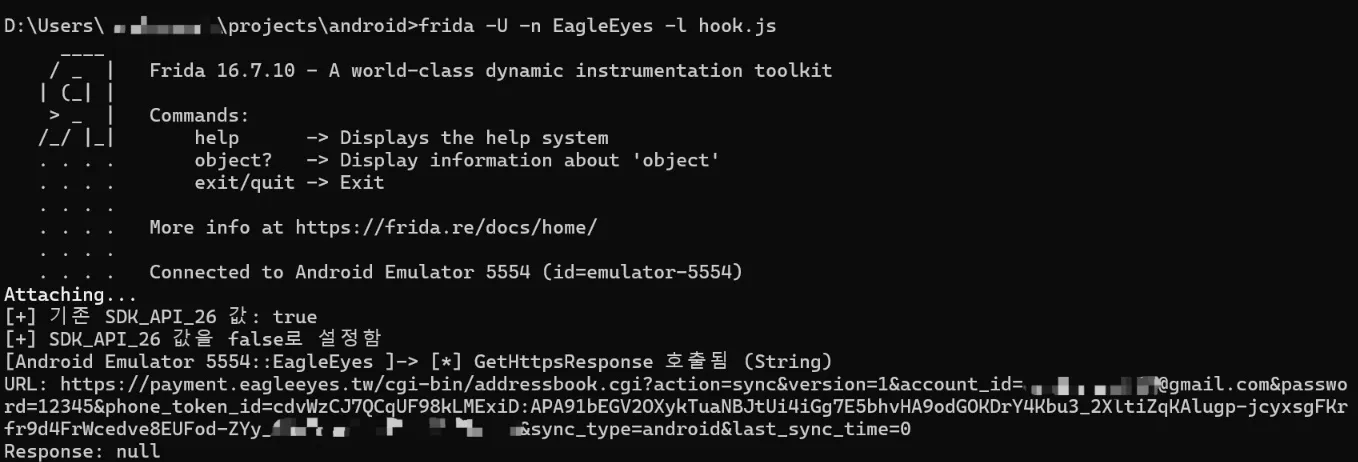 shinycolumn/cve-2025-46408
EagleEyes Lite Android 应用程序中的不当主机名验证
 sgswzglwlx/vivo-root-build
为vivo/iQOO设备构建针对CVE-2026-43499的root漏洞利用,利用KASLR绕过和CFI操纵等内核技术实现权限提升。
 nictjh/threatdemos
全面的 Android 安全漏洞演示,涵盖 CVE-2017-13156 (Janus)、广播接收器利用、外部存储威胁和 root 设备攻击。面向开发者和研究人员的教育性 PoC,包含可运行代码、利用脚本和安全控制。待更新...
 gmh5225/frida-vmprotect-bypass
Frida 脚本,用于绕过移动平台上的 VMProtect 运行时保护,从而对受保护的二进制文件进行动态插桩和分析。
 fredevsec/cve-2026-0073
零点击RCE 安卓 ADB TLS 无线调试









