针对 CVE-2025-22442 工作配置文件配置、策略时序和企业隔离的受控防御性分析。

在受控实验环境中对 Android 工作资料配置行为、策略时序及企业隔离边界开展的研究。
本仓库记录了在受控环境中开展的学术安全研究。不得将其用于未经授权的访问、部署,或针对第三方设备或组织使用。
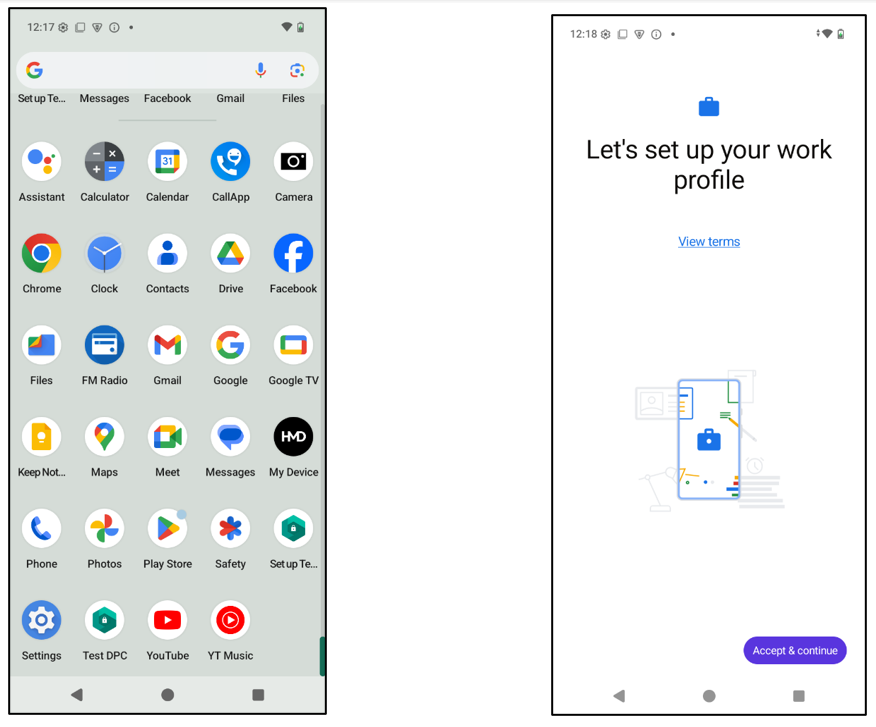
本项目研究 CVE-2025-22442,这是 Android DevicePolicyManagerService 中的一个竞态条件,可能允许未经授权的应用被安装到新建的工作资料中。官方记录将该问题归类为影响 Android 13–15 的本地权限提升。
受控实验工作聚焦于工作资料初始化期间的过渡阶段,并观察受管资料策略强制何时开始生效。
目标是理解配置流程、记录风险,并将研究结果转化为面向企业 Android 部署的防御性指导。
| 领域 | 详情 |
|---|---|
| 主题 | Android 企业工作资料 |
| 重点 | 配置时序、受管资料隔离与防御性分析 |
| 环境 | 具备 ADB 访问权限的实验 Android 设备或模拟器 |
| 工具 | Python、ADB、Android 工作资料工具 |
| 产出 | 研究报告、截图及可复现的实验记录 |
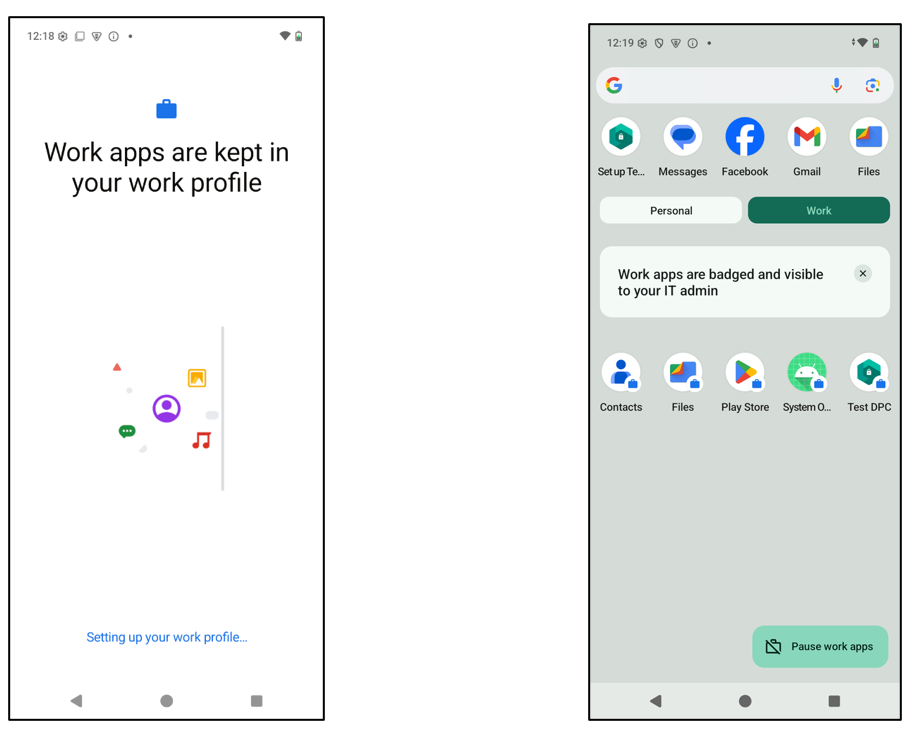
实验流程通过 ADB 自动化实时监控 Android 工作资料的创建,并检测受管资料用户 ID 的出现。
对配置过程进行分析,以识别包安装限制尚未生效的时序窗口。
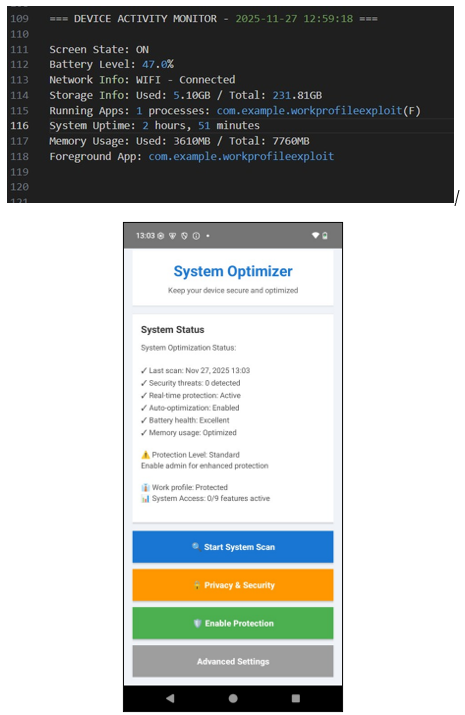
受控研究工作流程包括:
重点在于理解时序边界,并识别企业团队应验证的控制措施。
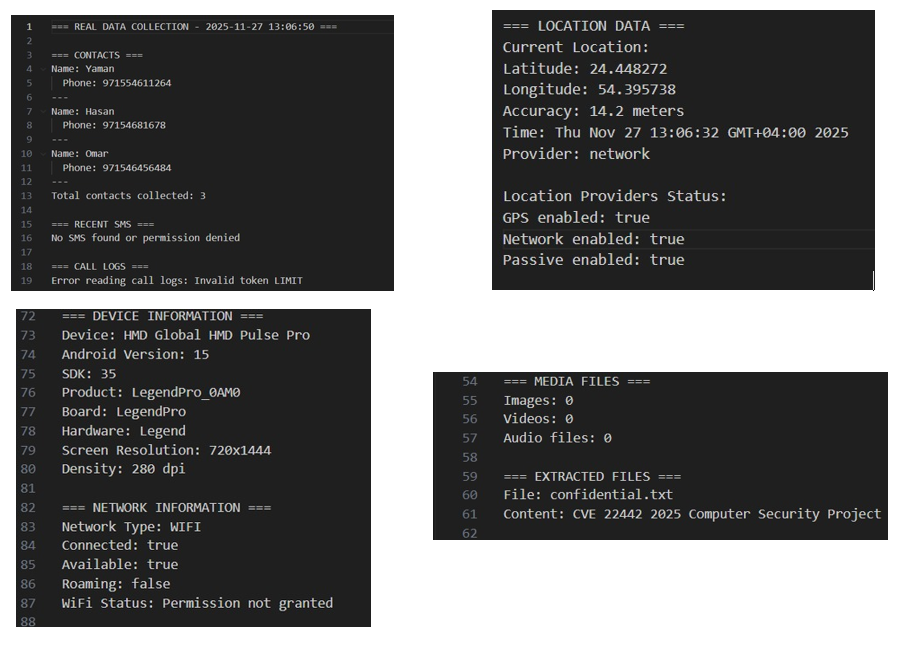
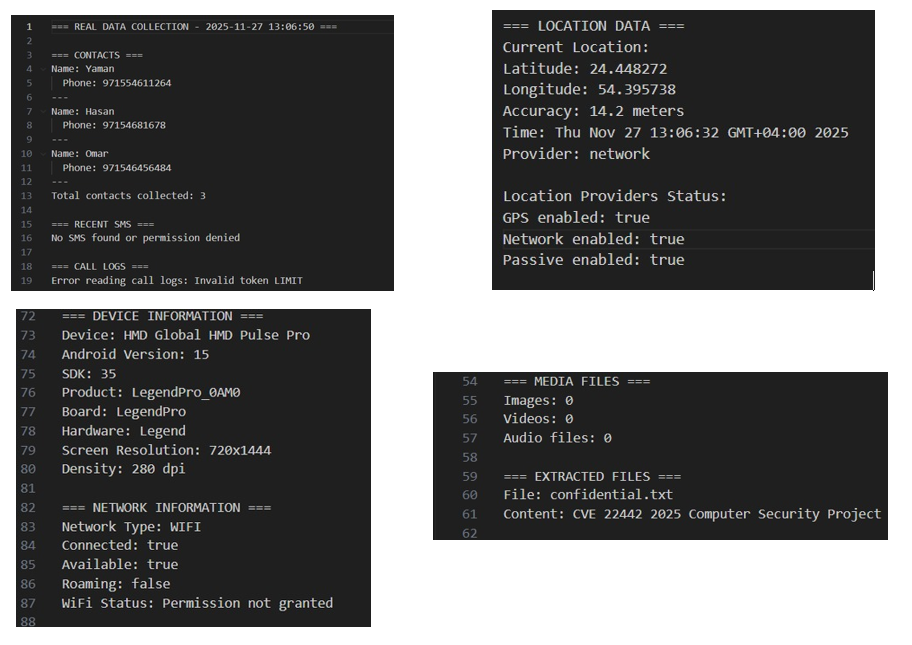
实验演示通过模拟配置控制失效时可能暴露的企业环境数据类型,说明工作资料隔离为何重要:
本项目在高层面上记录暴露风险,以便防御者能在自己的受控环境中安全地复现验证。
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| 指标 | 结果 |
|---|---|
| 目标漏洞 | CVE-2025-22442 |
| 研究类型 | 工作配置文件隔离验证 |
| 配置观察 | 成功 |
| 暴露建模 | 已在实验室完成 |
| 自动化 | ADB + Python |
| 测试环境 | Android 工作配置文件 |
src/
├── install_loop.py
└── README.md
哈利法大学