
 #1
用于评估、测试和利用移动应用程序和设备(Android、iOS)的工具。
Kitploit 推荐

 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911漏洞和CVE-2014-4322漏洞用于获取root权限!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM,适用于 Lenovo TB365FC(ZUXOS / Android 16,内核 5.15.170)
 bizdak/silverboxcc
逆向工程的安卓恶意软件,这是它的 C&C 服务器
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
CVE-2025-31200 的公开披露 – 通过 AudioConverterService 和恶意音频文件在 iOS 18.X 上实现零点击远程代码执行。
 crackercat/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215 (反向 root shell) + 数据外泄
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044:一个影响 Android 12 和 13 版本的高严重性“以任意应用身份运行”漏洞。此仓库演示了如何利用 CVE-2024-0044。仅用于教育和测试目的。
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。
 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) reproduction notes for vivo iQOO 11 Pro (PD2254) - authorized research
 vighnesh91/ipaforge
无依赖的 Python CLI,用于解包、检查、编辑和重建 iOS .ipa 归档文件,在保留 Mach-O 二进制文件和签名包的同时将 plist 和字符串转换为 XML。
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 与 DirtyCOW 漏洞利用自动化 + root 后精简 + 适用于 Sony BRAVIA KDL-43W800C 的 Magisk 模块
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android intent 重定向的概念验证:演示了导出的 activity 将 intent 转发到攻击者控制的内部组件、绕过权限检查的过程,并包含存在漏洞的 Java 代码和 adb 利用步骤。
 0xblackash/cve-2026-86950
针对 CVE-2026-86950(Apple CoreGraphics 越界写入漏洞)的防御性研究文档,涵盖漏洞分类、受影响版本、检测方法及补丁指导。
 isciurus/hexacon2022_appleavd
Hexacon 2022 研究工件,涵盖 AppleAVD 攻击面分析与针对 Apple 平台安全的利用技术。

 aa22396584/ghostmap-research
针对 Android 15-17 的独立复现:GhostMap ZIP 元数据解析器崩溃,包含原生崩溃分析、脱敏证据以及离线 APK Guard 预检扫描工具。
 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
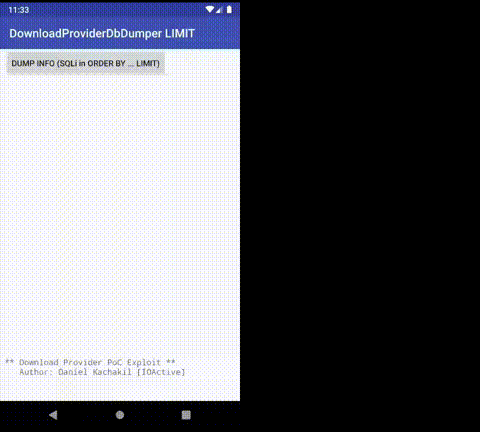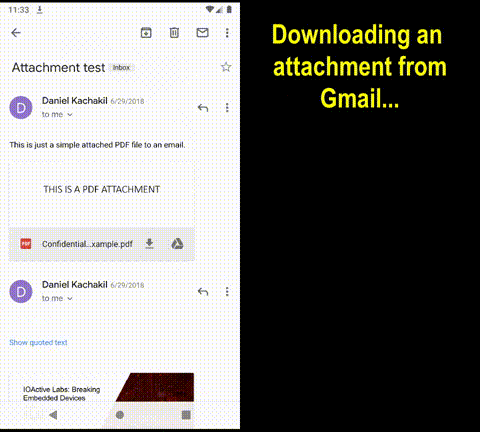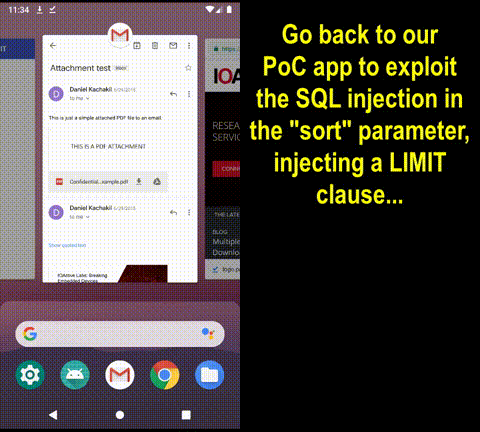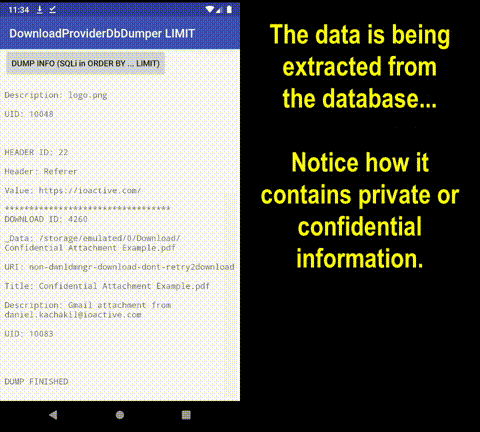 ioactive/aosp-downloadproviderdbdumpersqlilimit
利用Android下载提供程序排序参数中SQL注入漏洞的PoC(CVE-2019-2196)
 seqred-s-a/cve-2019-14514
Microvirt MEmu 中的远程代码执行








