#1
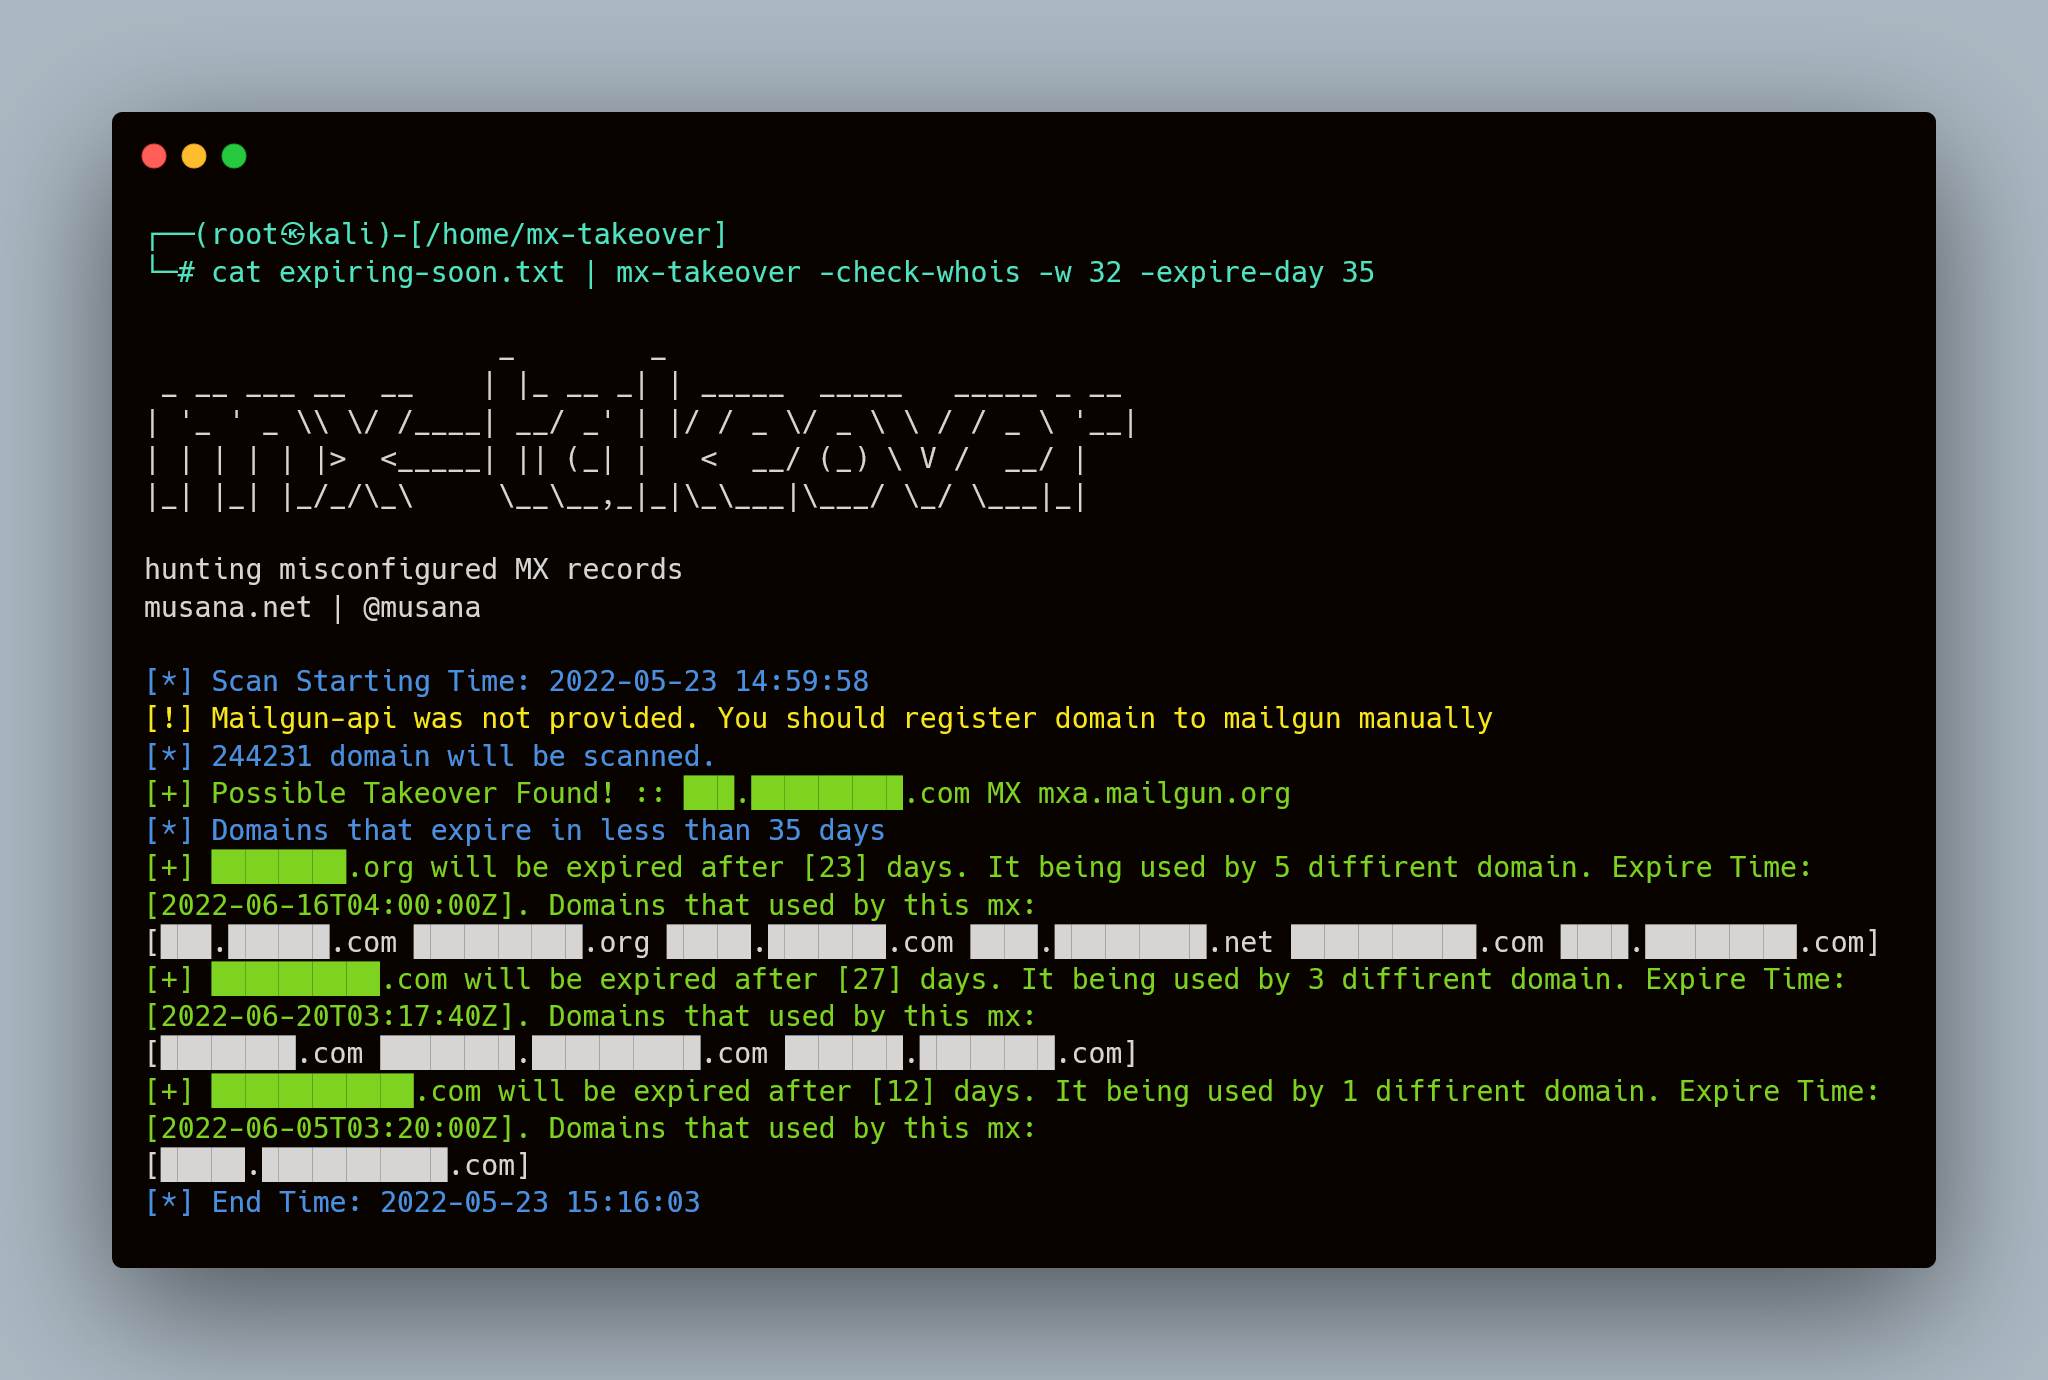
 musana/mx-takeover
扫描 DNS MX 记录,以检测配置错误、过期或未注册的域名,这些域名容易受到电子邮件接管攻击,并支持自动回收(Mailgun)。
 xmcyber/xmgoat
基于 Terraform 的 Azure 安全实验室,其中包含故意配置错误的环境,用于实践攻击与入侵。包含场景流程和解决方案指南。
 fairwindsops/polaris
在您的 Kubernetes 集群中验证最佳实践
 secuproject/adenum
AD Enum 是一个渗透测试工具,允许通过 LDAP 协议发现错误配置,并利用 Kerberos 利用这些弱点中的一部分。
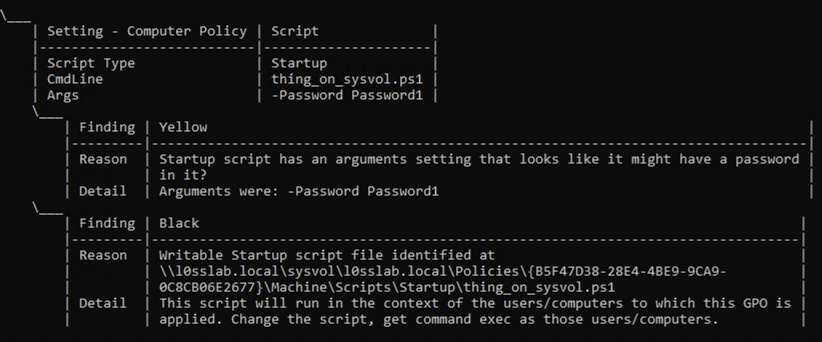 group3r/group3r
在AD组策略中发现漏洞,但要比Grouper2做得更好。
 firefart/stunner
测试和利用STUN/TURN服务器的错误配置,通过SOCKS代理实现内网横向移动、内存泄漏攻击以及内网端口扫描。
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
 skyscanner/cfripper
用于分析 CloudFormation 模板并检查其安全合规性的库和 CLI 工具。
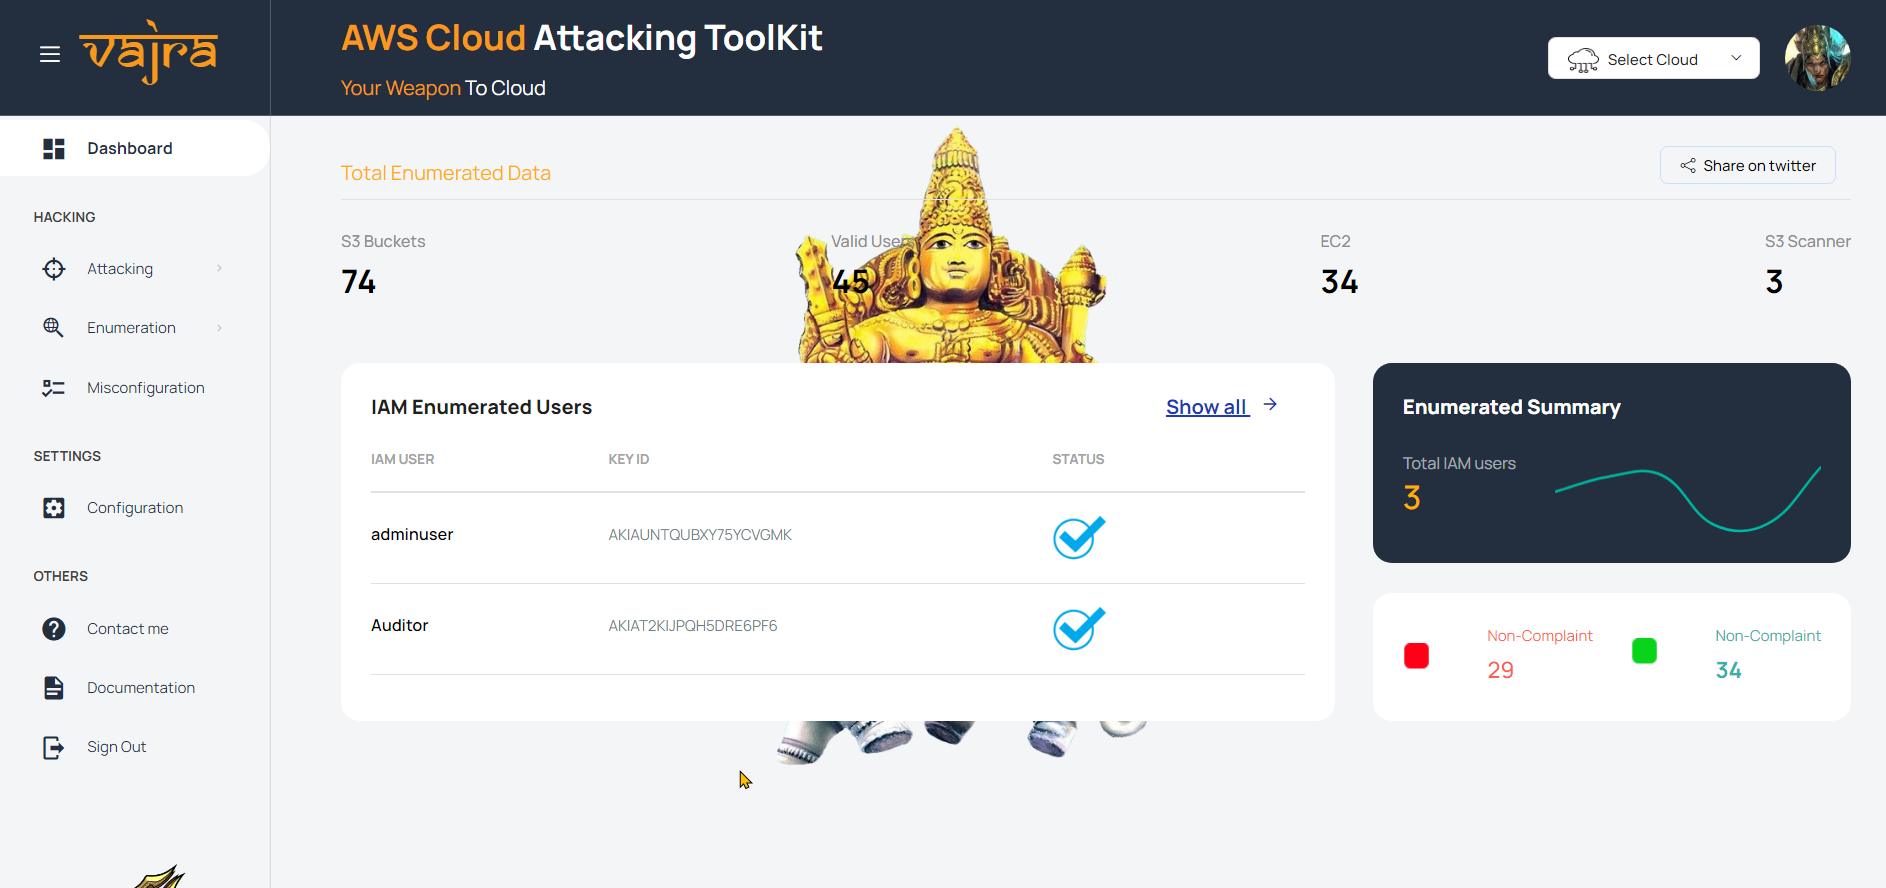 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 chen-keinan/mesh-kridik
自动化安全检查器,用于带有Istio服务网格的Kubernetes集群,通过OPA策略强制执行最佳实践,并生成配置错误的修复报告。
 bridgecrewio/terragoat
用于学习云配置错误检测和DevSecOps实践的故意存在漏洞的Terraform基础设施,涵盖AWS、Azure和GCP。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。
 santandersecurityresearch/corsair_scan
自动化CORS错误配置扫描器,用于测试跨Web应用和API的Origin头注入、通配符反射以及凭证泄露。
 cyberark/kubiscan
用于扫描Kubernetes集群中风险权限的工具
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。