工作原理 • 功能 • 安装 • 使用 • 运行 mx-takeover
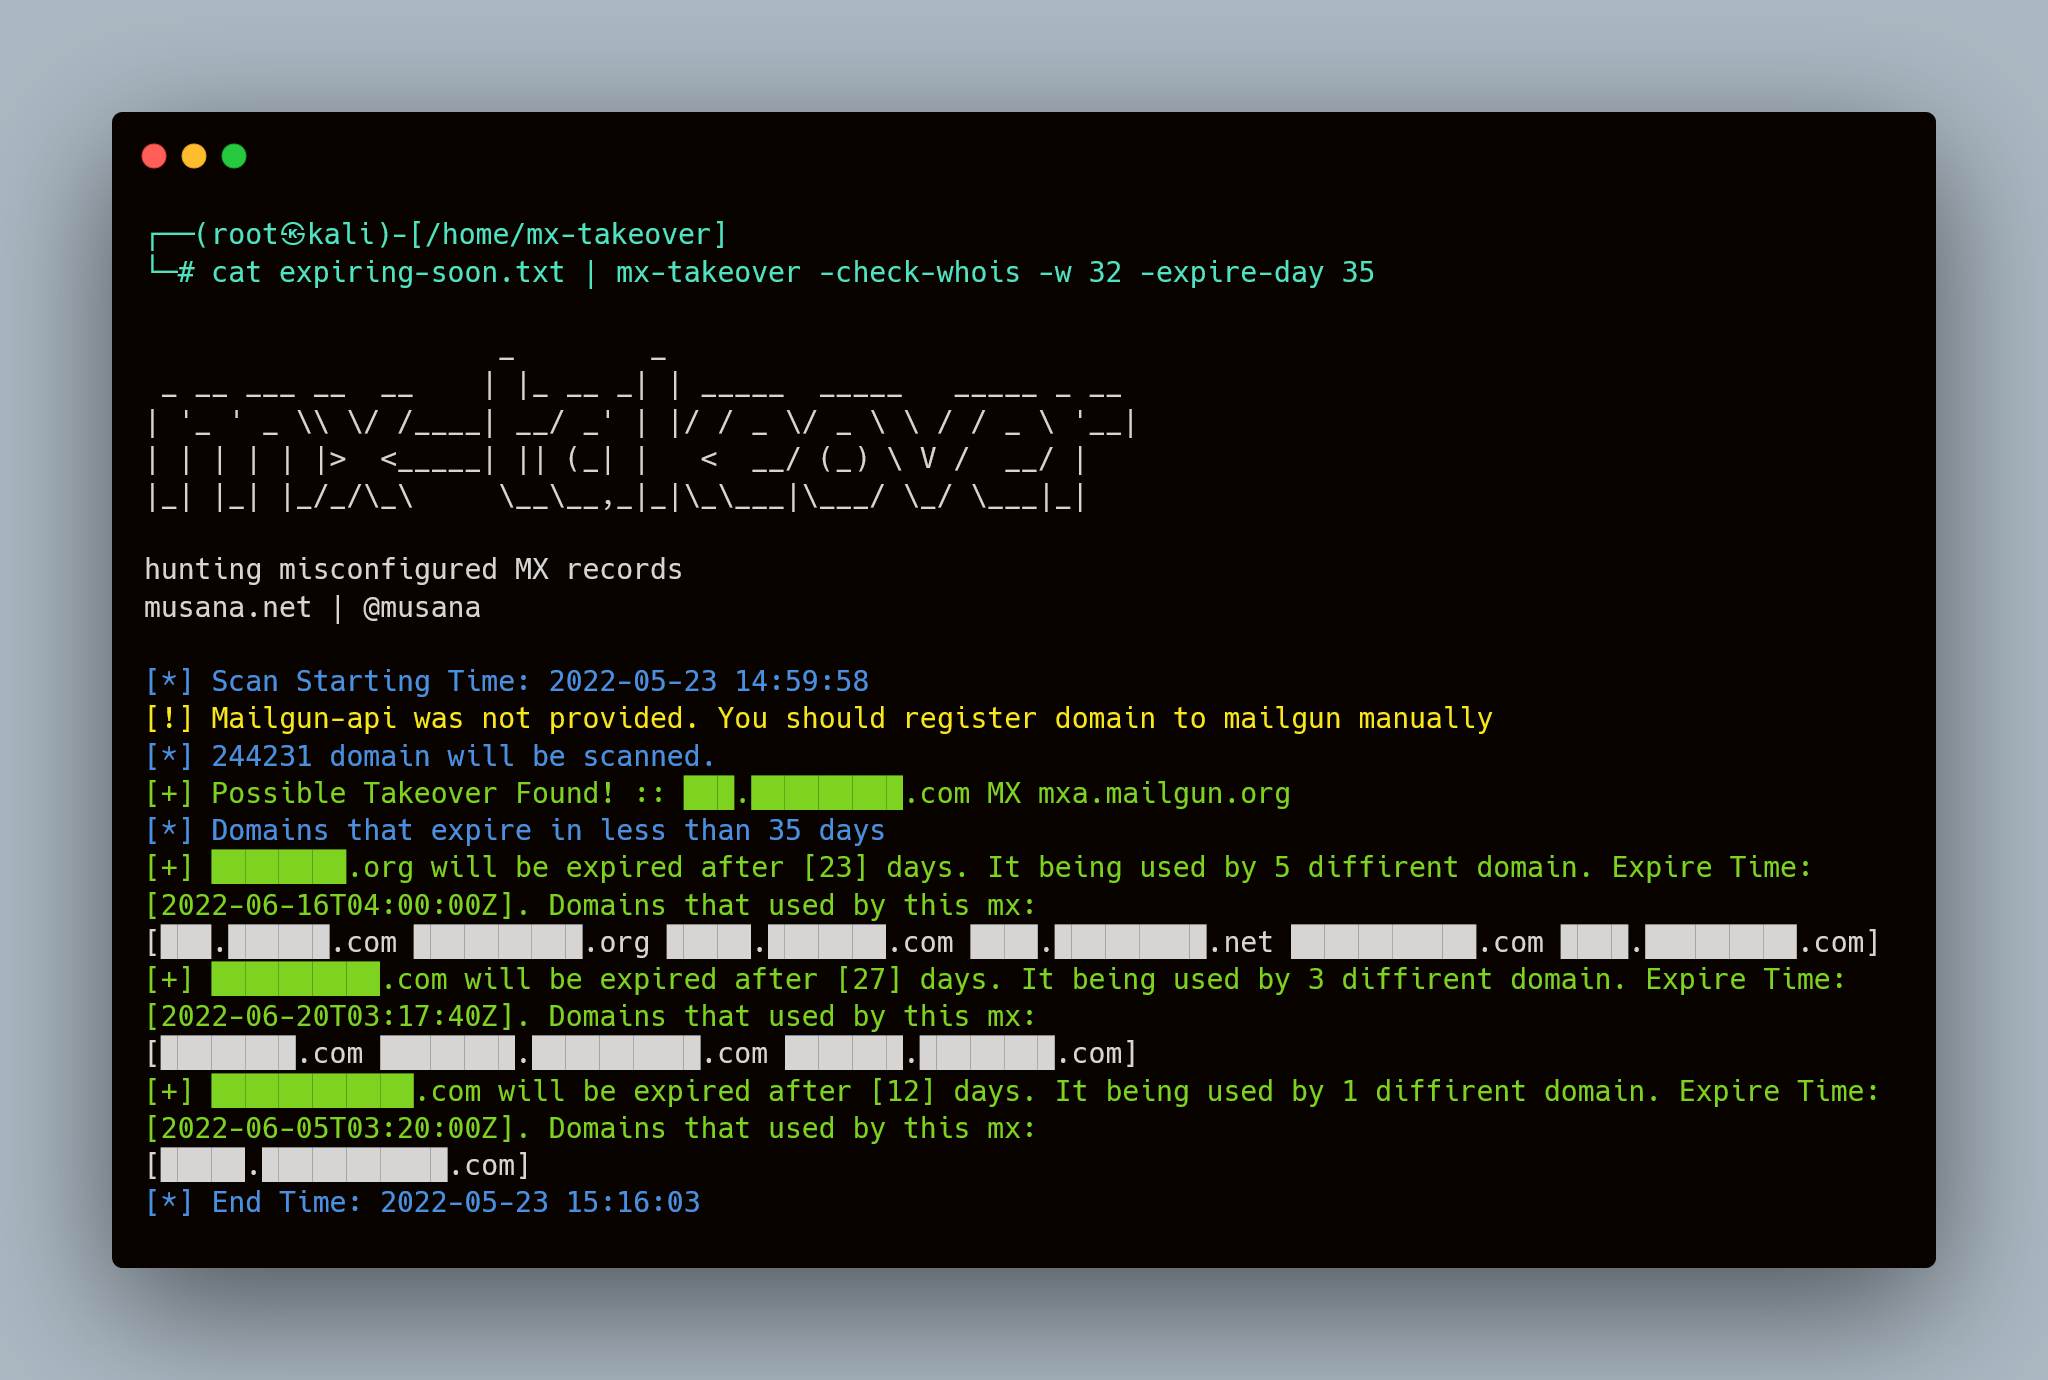
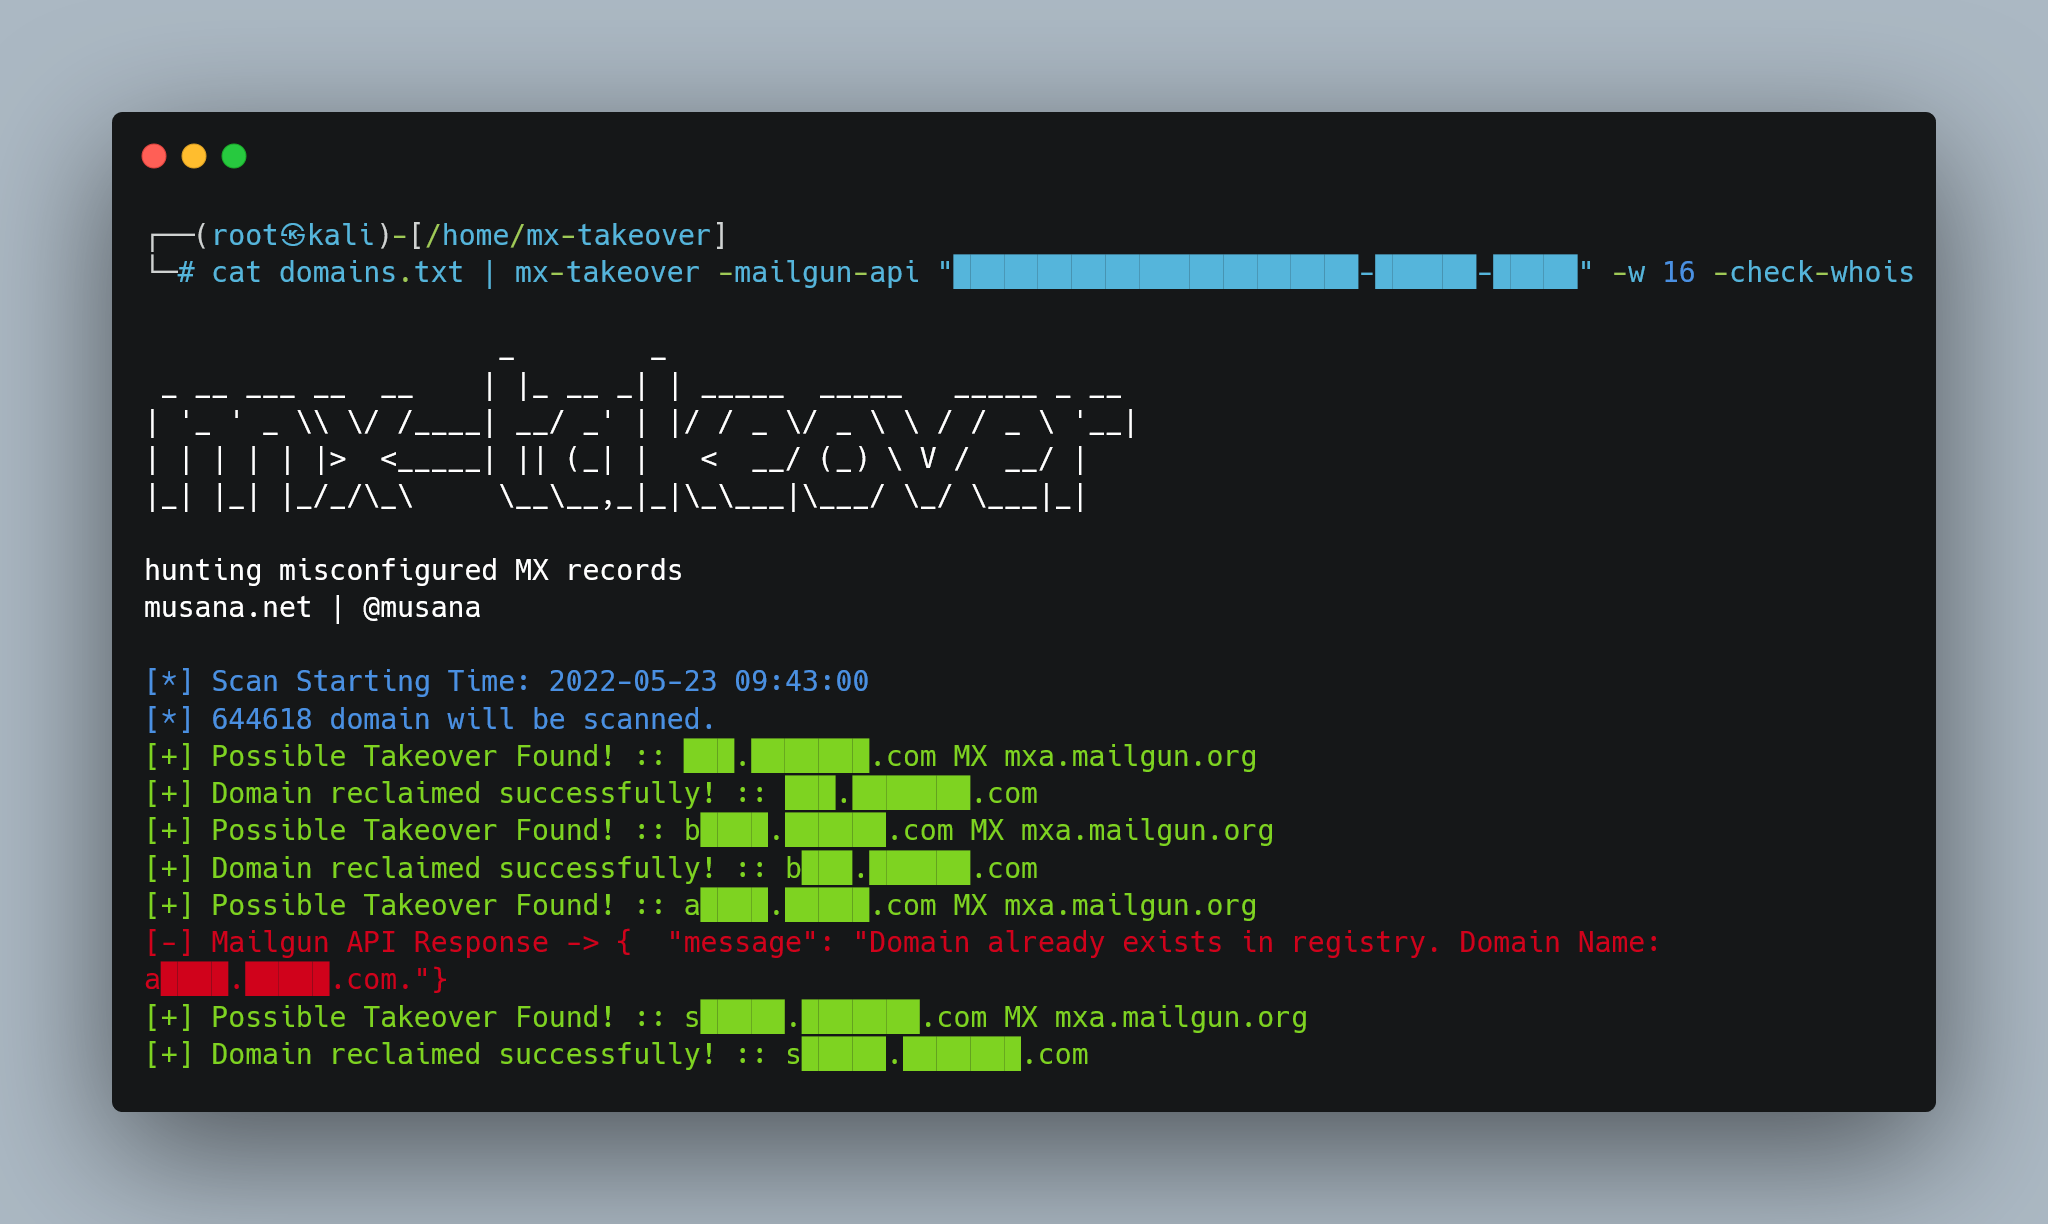
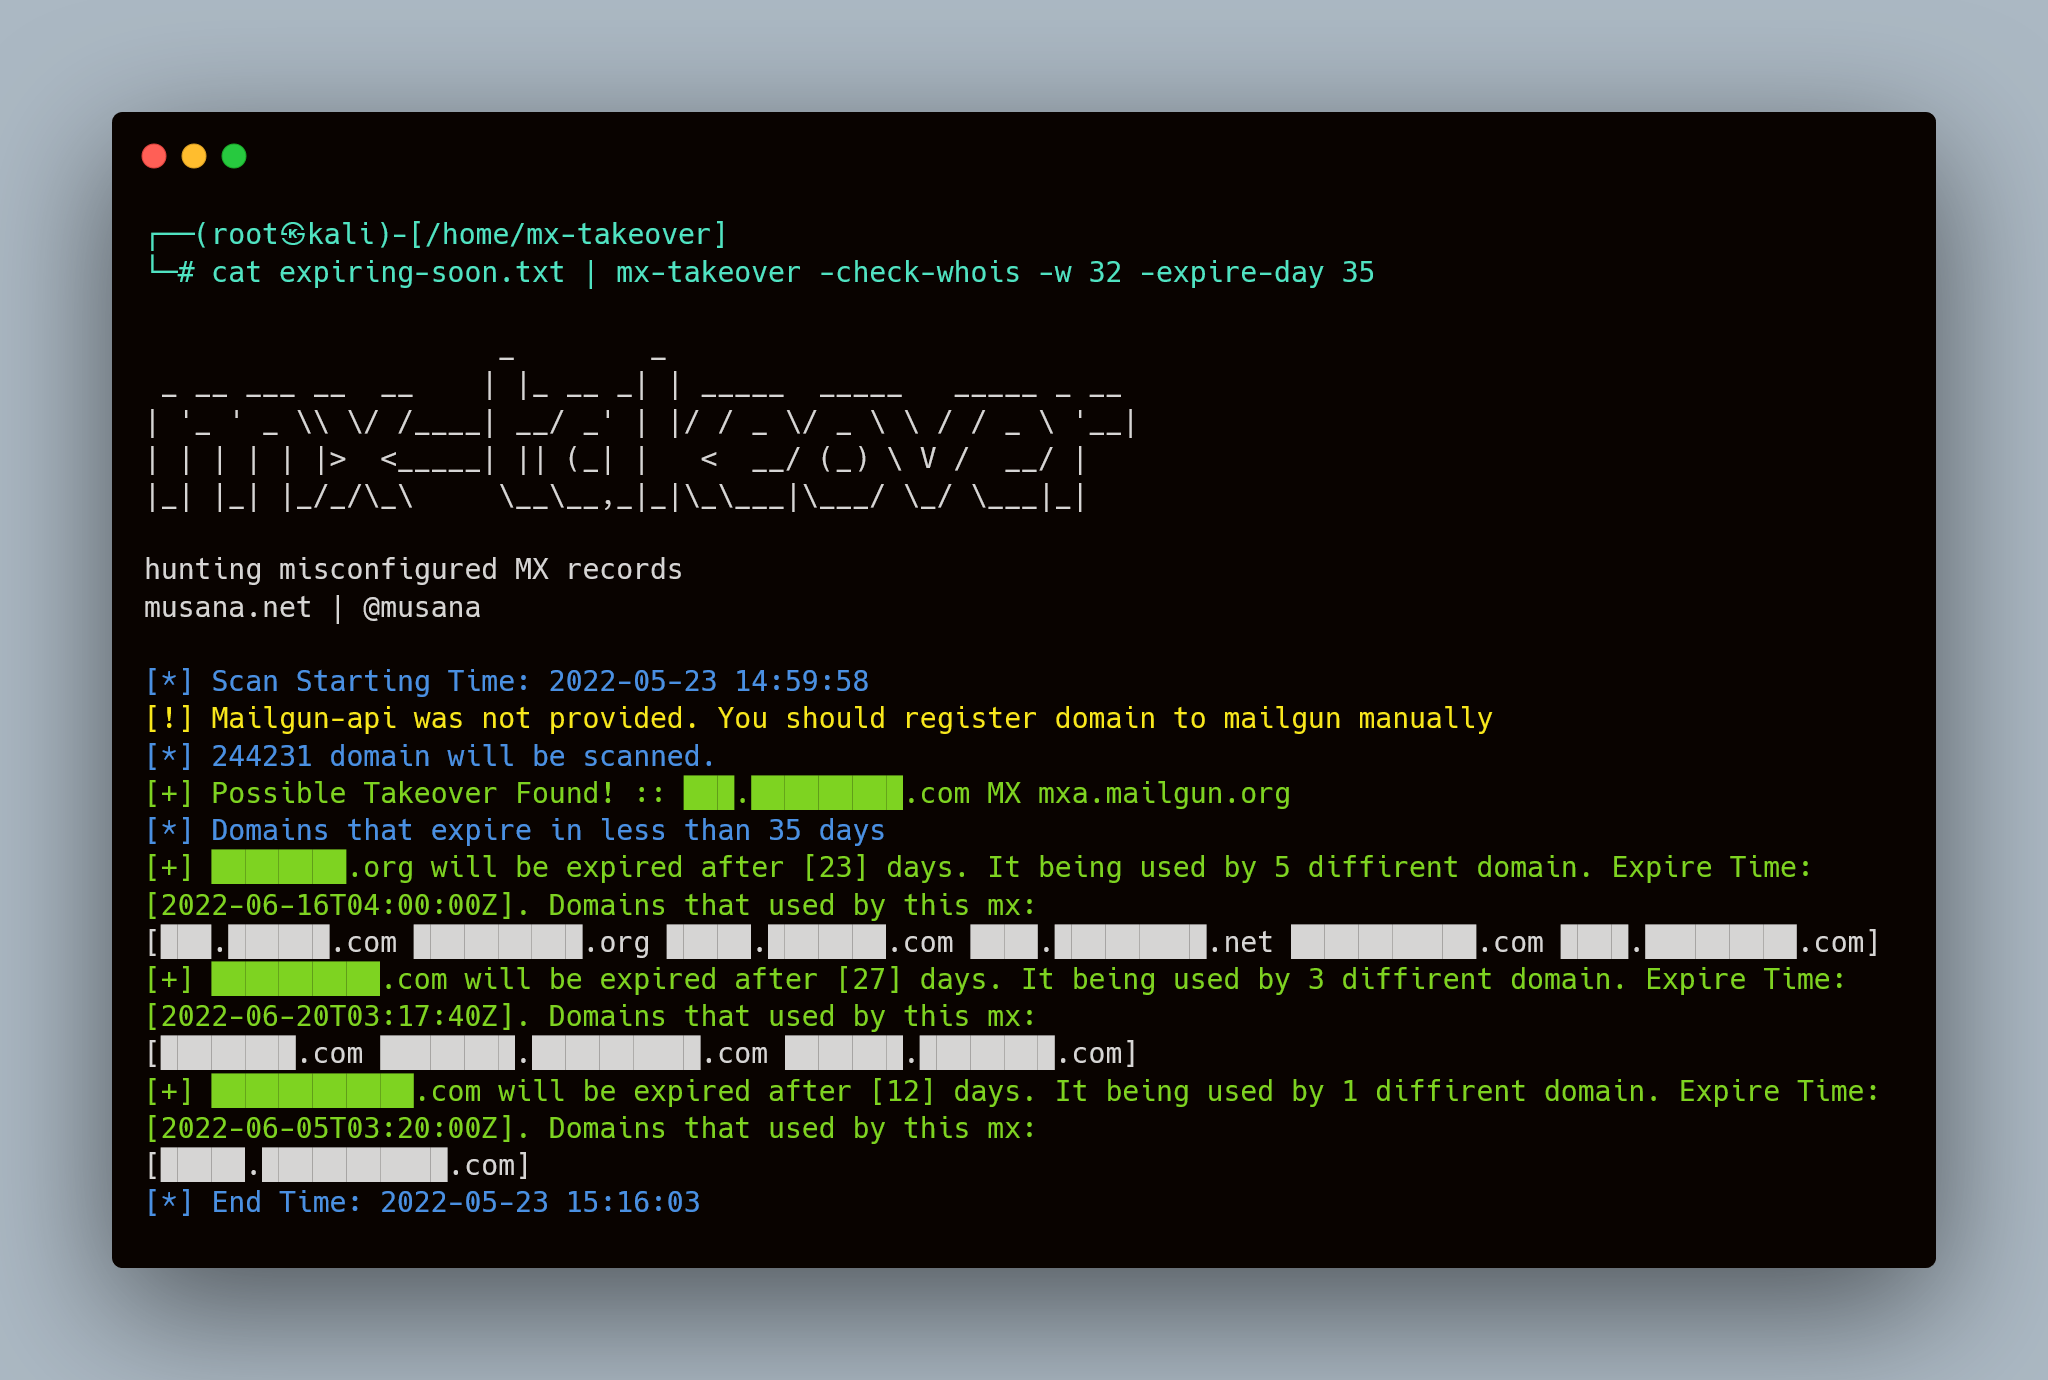
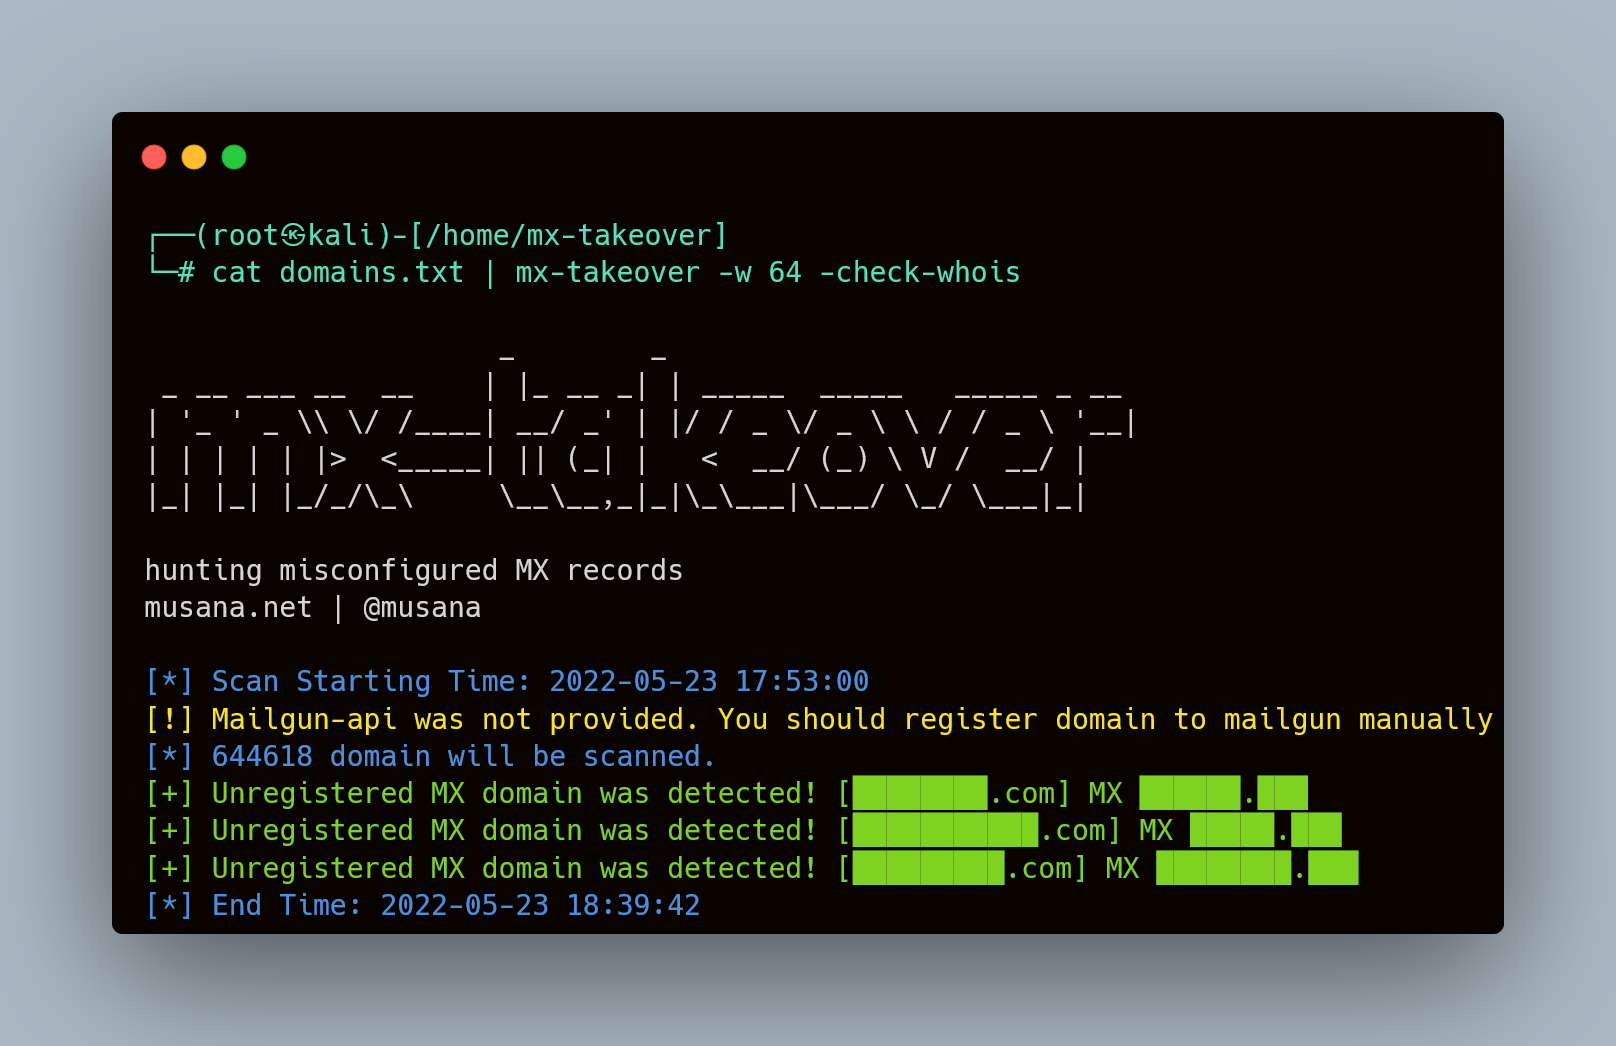
mx-takeover 专注于 DNS MX 记录并检测配置错误的 MX 记录。当前支持三种技术,分别是:
局限性 Mailgun 使用 MX 记录接收邮件,TXT 记录发送邮件,CNAME 记录用于跟踪。这些记录中只有 DKIM 记录是唯一且随机生成的。
因此,无法代表他人发送邮件,但可以读取(接收)他人发送到相关域名的邮件。
mx-takeover 需要 go1.17 才能成功安装。运行以下命令进行安装。
go install -v github.com/musana/mx-takeover@latest
mx-takeover -h
这将显示工具的帮助信息。
┌──(root㉿kali)-[/home/mx-takeover]
└─# mx-takeover -h

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

hunting misconfigured MX records
musana.net | @musana

  -check-whois
        Check whois for detecting unregistered mx domain or will be expire soon
  -expire-day int
        Estimated days for expiration (default 30)
  -h    help
  -mailgun-api string
        mailgun api for domain takeover automatically
  -output string
        Save output to file as json
  -show-only-mx
        show only that have mx records
  -v    Print all log
  -w int
        number of worker (default 32)
文本文件必须每行一个域名
文本文件中的每个域名必须以 http:// 或 https:// 开头
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat sdomain.txt| mx-takeover -check-whois -w 64 -output mx.json

                     _        _
 _ __ ___ __  __    | |_ __ _| | _____  _____   _____ _ __
| '_ ' _ \\ \/ /____| __/ _' | |/ / _ \/ _ \ \ / / _ \ '__|
| | | | | |>  <_____| || (_| |   <  __/ (_) \ V /  __/ |
|_| |_| |_/_/\_\     \__\__,_|_|\_\___|\___/ \_/ \___|_|

hunting misconfigured MX records
musana.net | @musana

[*] Scan Starting Time: 2022-05-23 15:15:22
[!] Mailgun-api was not provided. You should register domain to mailgun manually
[*] 141 domain will be scanned.
[*] Domains that expire in less than 30 days
[*] Scan results was saved to mx.json
[*] End Time: 2022-05-23 15:15:24
键是 MX 域名,值是使用该键所指定域名的域名。
┌──(root㉿kali)-[/home/mx-takeover]
└─# cat mx.json| jq .
{
  "google.com": [
    "_cisco-uds._tcp.wordcamp.org"
  ],
  "maximum.nl": [
    "mcdonalds.maximum.nl"
  ],
  "naver.jp": [
    "line.naver.jp"
  ],
  "slgnt.eu": [
    "leveranciersmail.bol.com"
  ],
  "wordpress.net": [
    "_cisco-uds._tcp.wordpress.net"
  ],
  "wordpress.org": [
    "92.wordpress.org",
    "_cisco-uds._tcp.planet.wordpress.org",
    "_cisco-uds._tcp.profiles.wordpress.org",
    "_cisco-uds._tcp.wordpress.org",
    "_cisco-uds.planet.wordpress.org",
    "_cisco-uds.profiles.wordpress.org",
    "93.wordpress.org",
    "94.wordpress.org",
    "95.wordpress.org"
  ]
}
重要更新(15.06.2022): Mailgun 现在要求对所有记录(MX、TXT、CNAME)进行 DNS 验证,即使仅用于接收邮件。在修复之前,为了接收邮件只需验证 MX 即可。大约三周前,此漏洞可行,但现已由 Mailgun 修复。之前发送的邮件可以成功发送,并且可以从 Mailgun 日志中访问邮件内容,但现在你会收到“relaying denied”错误。如果你尝试发送,将会收到 Remote Server returned '550 5.7.367 Remote server returned not permitted to relay -> 550 5.7.1 Relaying denied' 错误。
你觉得这个项目有用吗?可以请我喝杯咖啡。