#1
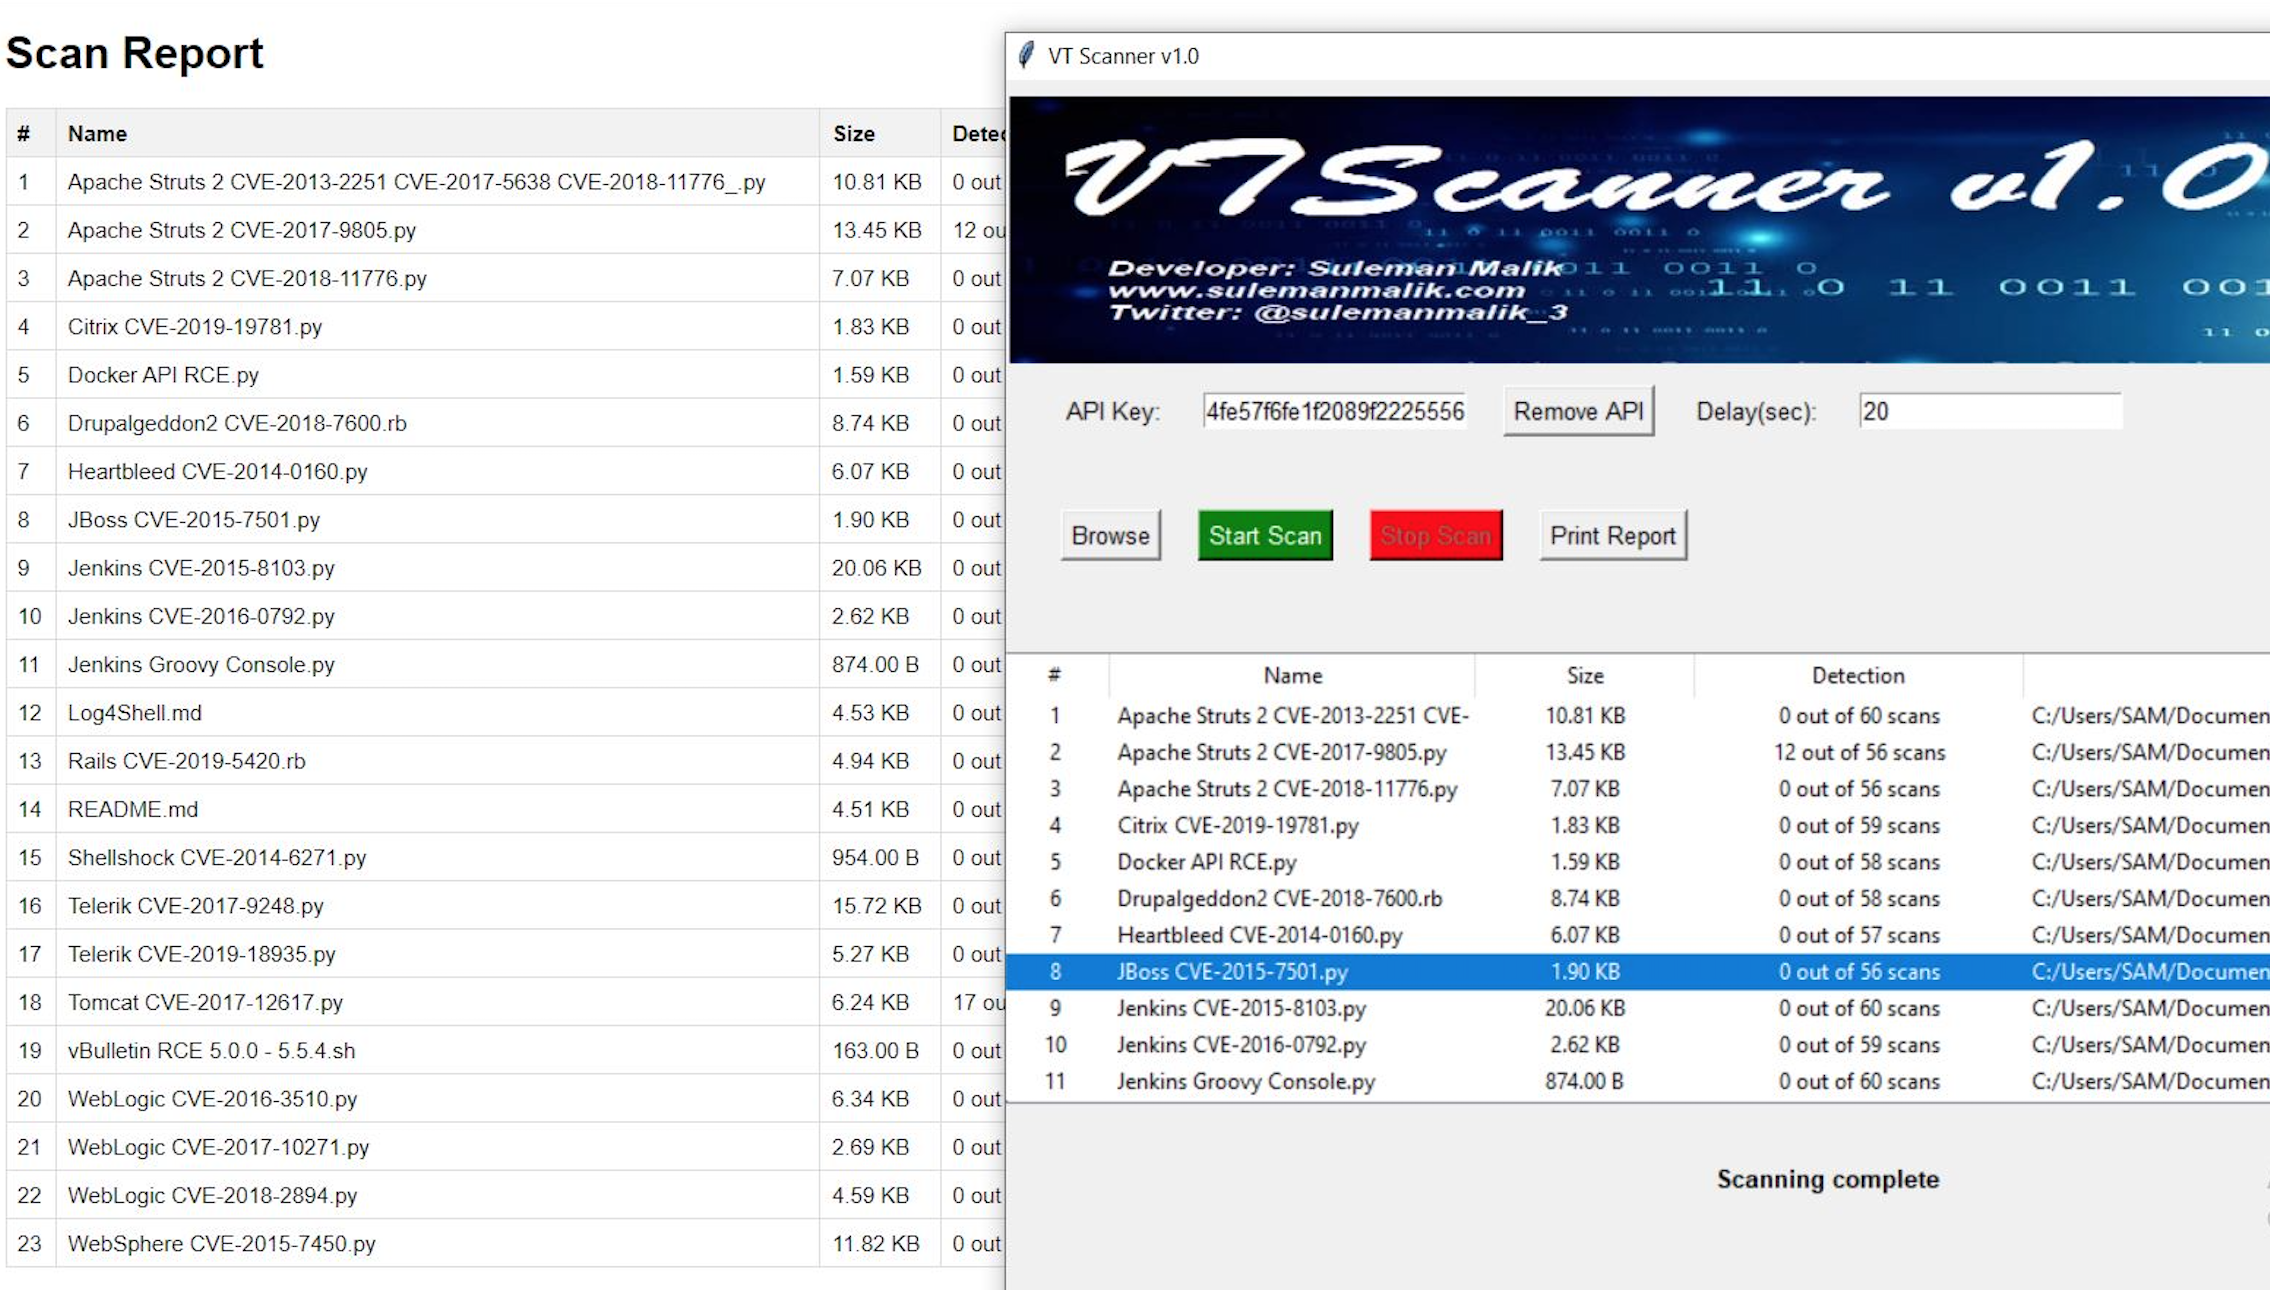
 samhaxr/vtscanner
一款基于Python的综合安全工具,用于在日益变化的网络环境中进行文件扫描、恶意软件检测与分析。
 owasp/cwe-tool
基于OWASP/CAPSEC通用弱点枚举数据库的命令行CWE发现工具。
 amnestytech/inside-pegasus
一套精心整理的NSO Group内部文件、产品资料和宣誓证词,这些内容已进入WhatsApp Inc.和Meta Platforms, Inc.诉NSO Group一案的公开记录。
 byinarie/cve-2024-3094-info
CVE-2024-3094 的相关信息
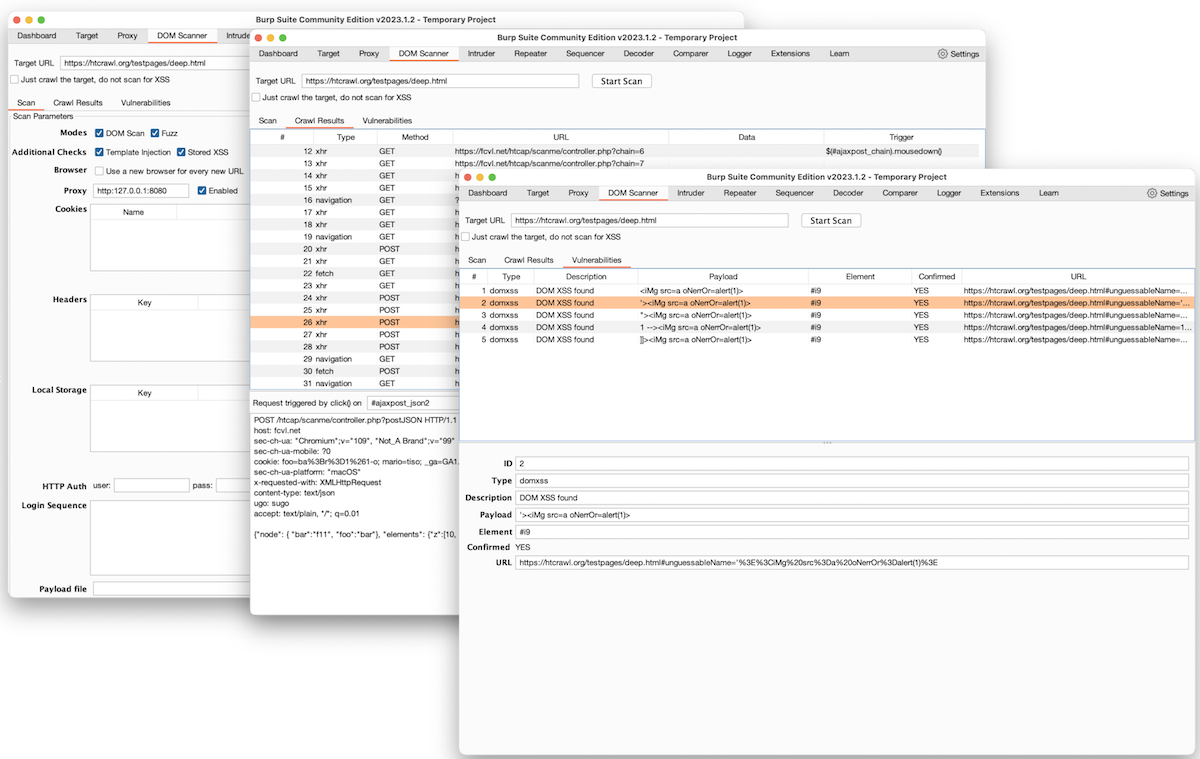 fcavallarin/burp-dom-scanner
Burp Suite的扩展,用于扫描和爬取单页应用程序
 inokinoki/attesor
基于AI逆向工程 Rosetta(2 for Linux)。免责声明:由于用户协议,我不会触碰代码。全部由AI完成,因此实现可能较为混乱。
 nccgroup/mnemosyne
一个通用的 Windows 内存抓取工具
 fboldewin/atmmalscan
用于扫描Windows ATM系统的命令行DFIR工具,检测进程内存和磁盘中的恶意软件痕迹,并自动创建内存转储用于取证分析。
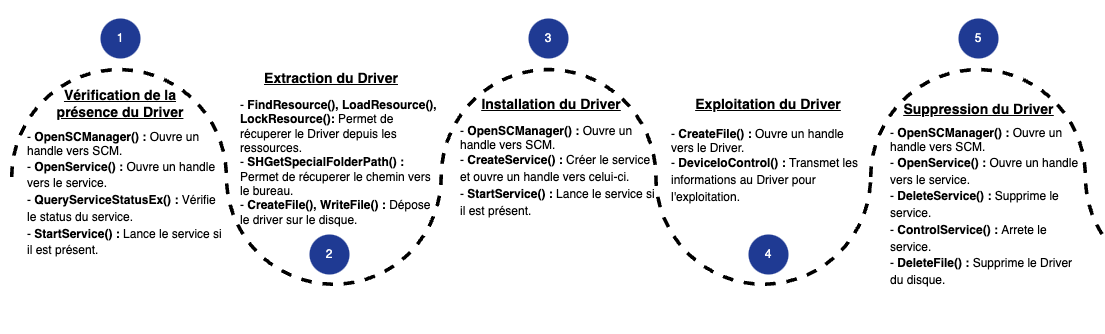 alex3o/byovd-driverkiller
驱动逆向与漏洞利用
 bedrock-safeguard/gentlemen-decryptor
首款针对 The Gentlemen 勒索软件的解密器——通过提取 X25519 临时密钥,从进程内存转储中恢复加密密钥。35/35 个文件已解密。由 Bedrock Safeguard Inc. 研究。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。
 pelock/jobfuscator
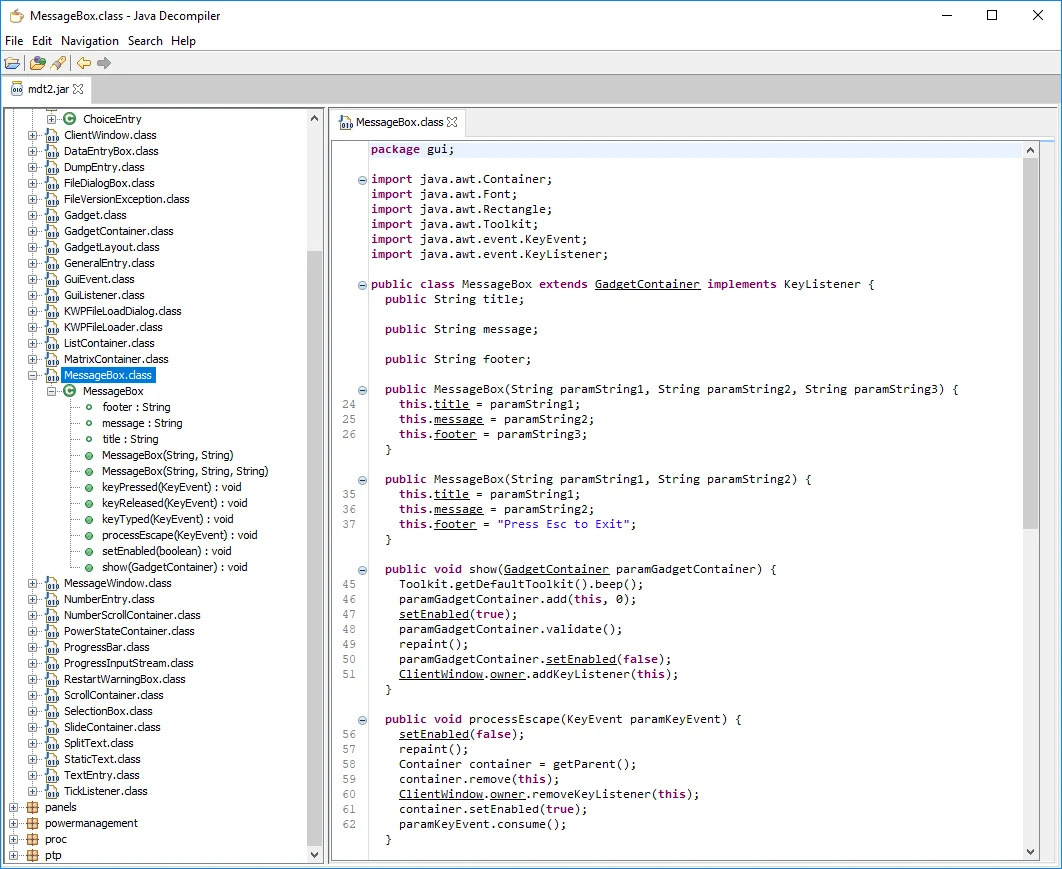
混淆Java源代码,以防止逆向工程、反编译和知识产权窃取。重命名变量/方法、加密字符串并混淆控制流。
 momenbasel/malware-check
用于检测恶意代码、可疑二进制文件和隐私违规的静态和动态分析工具
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link路由器固件中经过身份验证的OS命令注入的概念验证。包含解密、基于QEMU的加密钩子,以及用于持久启动循环或后门部署的15字符载荷生成。
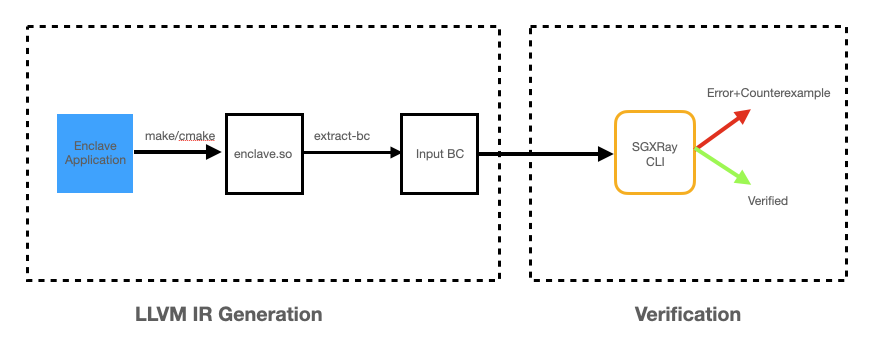 baiduxlab/sgxray
基于 SMACK 验证器的自动推理工具,可检测因可信边界违规导致的 SGX enclave 漏洞,包括无效指针处理、内存释放错误和 TOCTOU 漏洞。
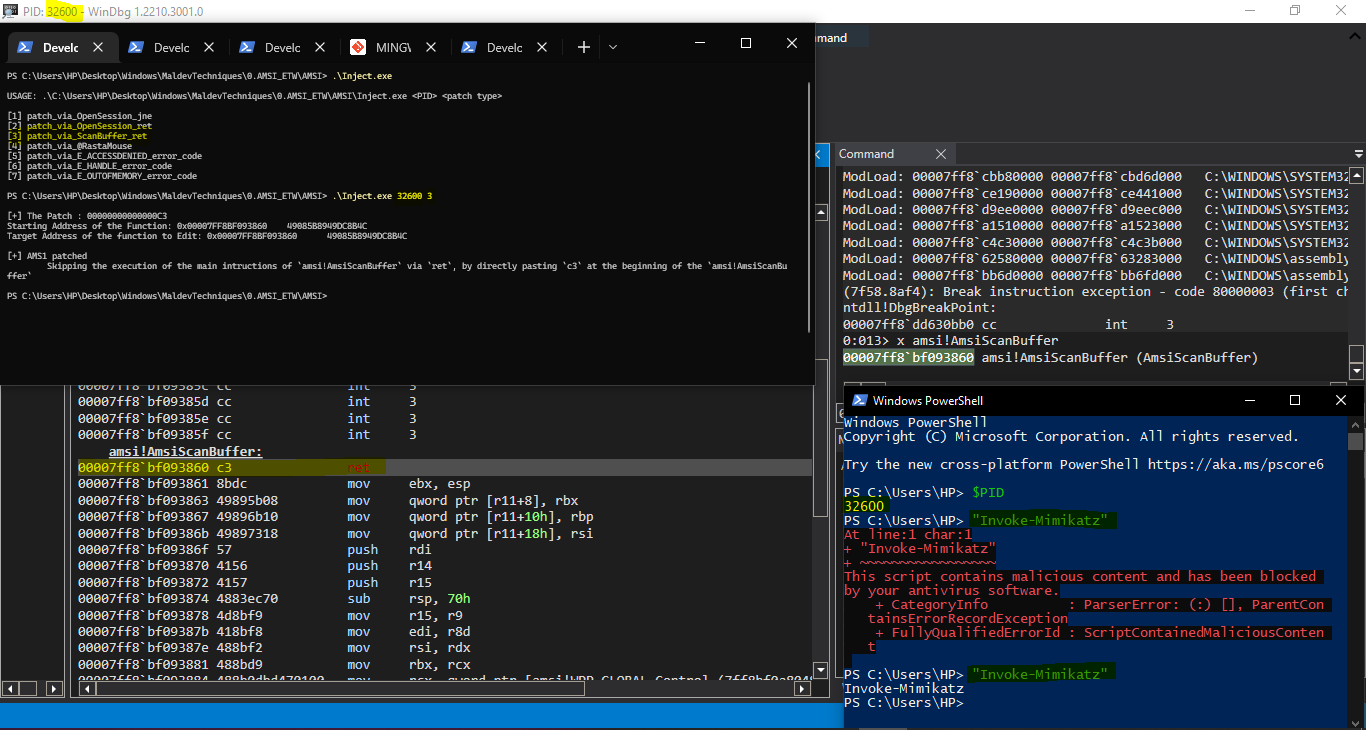 reveng007/amsi-patches-learned-till-now
我已将我迄今为止学到的所有 AMSI 补丁记录下来。