
 #1

 omerbenamram/evtx
一个快速(且安全)的解析器,用于 Windows XML 事件日志 (EVTX) 格式
 allinurl/goaccess
GoAccess 是一个实时的Web日志分析器和交互式查看器,可在 *nix 系统的终端或浏览器中运行。
 la3ar0v/tuxresponse
自动化Linux事件响应脚本,包含实时分类、内存获取(LiME)、磁盘镜像、YARA扫描和HTML报告生成。
 agent-hellboy/ltm
ltm 是一款面向 Linux 的机器历史调试器。它通过 eBPF 记录进程、文件、网络、内存和块 I/O 元数据,然后允许你查询时间线。
 mitre/brawl-public-game-001
来自 BRAWL 自动对手模拟演习的数据

 cyberark/skywrapper
SkyWrapper 帮助发现 AWS 中临时令牌的可疑创建形式和使用情况。
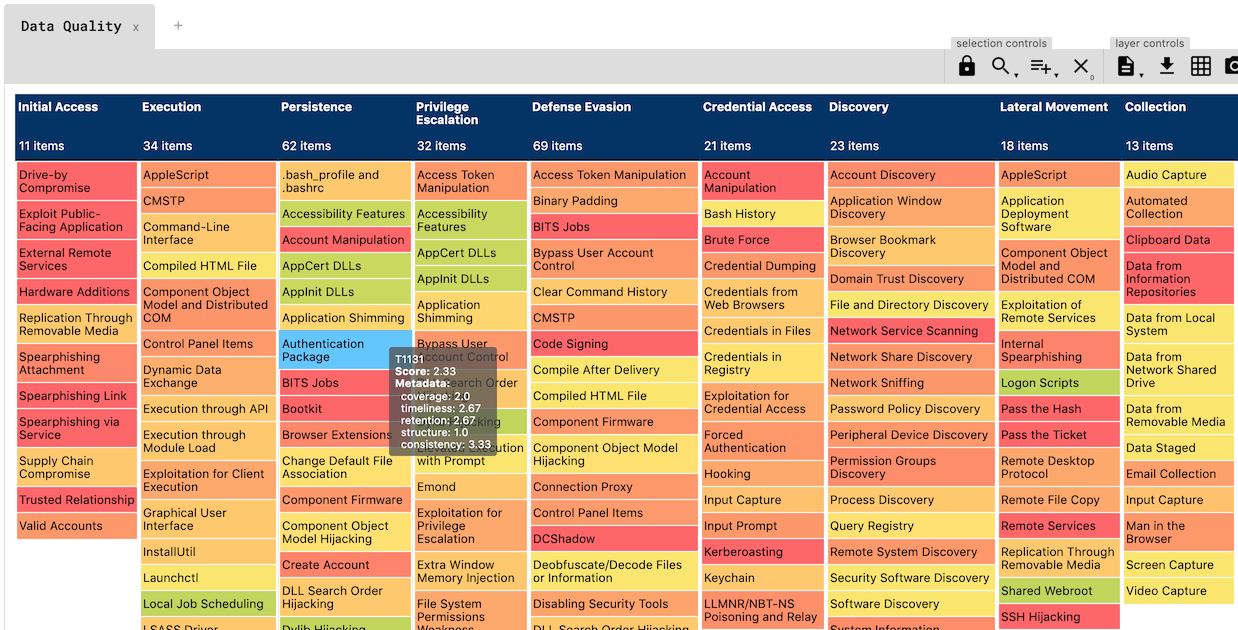 hxnoyd/ossem-power-up
一个基于优秀的OSSEM构建的数据质量评估工具。
 pavel-odintsov/fastnetmon
支持 sFlow/Netflow/IPFIX/SPAN 的极速 DDoS 传感器

 chrisandoryan/nethive-project
重构与协作的SIEM和CVSS基础设施。在Blackhat Asia Arsenal 2020上展示。
 sans-blue-team/deepbluecli
基于 PowerShell 的威胁狩猎工具,可分析 Windows 事件日志以检测恶意活动,包括凭证攻击、混淆命令、服务操纵和 Mimikatz 使用。
 ahmedkhlief/apt-hunter
APT-Hunter 是一个用于 Windows 事件日志的威胁狩猎工具,采用紫队思维设计,用于检测隐藏在大量 Windows 事件日志中的 APT 活动,从而缩短发现可疑活动的时间。

 jangeisbauer/gundog
gundog - Microsoft Defender中的引导式威胁搜寻

 cred-club/artif
一个先进的实时威胁情报框架,基于IP信誉和历史数据识别威胁和恶意网络流量。








