适用于任何平台的 Windows XML 事件日志(EVTX)格式解析器


evtx 无需 Windows 即可读取 .evtx 事件日志。它提供命令行工具 evtx_dump 和 Rust 库两种形式。Python 绑定位于 pyevtx-rs(pip install evtx)。
$ evtx_dump -o jsonl samples/security.evtx | jq -c 'select(.Event.System.EventID == 4720) | .Event.EventData | {SubjectUserName, TargetUserName}'
{"SubjectUserName":"WIN-03DLIIOFRRA$","TargetUserName":"fsir"}
{"SubjectUserName":"fsir","TargetUserName":"archir"}
它的功能:
--recover-records),并从磁盘镜像和其他原始数据中 carve 出 chunk(--carve)。.MTA 文件(--mta)或从本机的提供程序 DLL(--messages)中添加 Event Viewer 显示的消息文本。unsafe 代码,并且可在 Rust 标准库支持的任何平台上运行。evtx_dump。cargo install evtx。evtx_dumpevtx_dump Security.evtx # XML, as Event Viewer shows it
evtx_dump -o jsonl Security.evtx # one JSON object per line
evtx_dump -o json Security.evtx # the same, with a "Record <id>" line before each
evtx_dump -o jsonl -f out.jsonl Security.evtx # to a file (asks before it overwrites one)
zcat Security.evtx.gz | evtx_dump -o jsonl - # from stdin
evtx_dump --events 100-200,950 Security.evtx # only these EventRecordIDs
evtx_dump info -i Security.evtx # the file and chunk headers, without parsing records
evtx_dump --help 会列出所有选项。有几点值得了解:
-t 1 使用单线程。--no-indent 仅改变 XML。--separate-json-attributes 会写出 "EventID": 6009, "EventID_attributes": {"Qualifiers": 32768},而默认写出 "EventID": {"#attributes": {"Qualifiers": 32768}, "#text": 6009}。当某个字段必须保持单一类型时使用它,例如在 Elasticsearch 中。info 显示版本、dirty 和 full 标志、每个块的记录编号和 ID,以及 CRC32 是否匹配。对于看起来有问题的日志,这是排查的起点。evtx_dump 读取单个日志。对于文件夹,fd 可以完成其余工作:
fd -e evtx -x evtx_dump -o jsonl 将当前文件夹下的每个日志转储为一个 JSON lines 流。fd -e evtx -x evtx_dump '{}' -f '{.}.xml' 在每个日志旁边写出一个 XML 文件。xargs(macOS 上为 gxargs)和 jq:fd -a -e evtx | xargs -I input sh -c "evtx_dump -o jsonl input | jq --arg path "input" '. + {path: \$path}'"清除日志会重置其块,但会将旧记录保留在其中。--recover-records 也会读取这些记录,以及块中最后一条记录之后 slack 中遗留的记录,并将每条记录标记为 "recovered": true。
--carve 用于没有可用日志文件的情况。它接受任意文件(磁盘映像、未分配空间、内存转储、文件头已丢失的日志),解析它找到的每个 EVTX 块,并跳过块的完全副本:
evtx_dump --carve -o jsonl unallocated.binevtx_dump --carve --recover-records -v -o jsonl disk.raw 还会读取每个块的 slack,并列出每个块的发现位置。块包含其记录所需的模板和字符串,因此记录是按块逐个提取的。块头被覆盖的记录无法渲染。在库中,evtx::carve::CarvedEvtx 将源转换为虚拟 EVTX 文件,供 EvtxParser::from_read_seek 使用。
.MTA 文件的消息文本记录包含事件 ID 及其值。事件查看器为其显示的文本不在日志中。当日志保存时带有显示信息(事件查看器的 Save All Events As,或 wevtutil al),Windows 会将该文本以及级别、任务、操作码和关键字名称写入 .evtx 旁边的 LocaleMetaData\<log>_<LCID>.MTA。evtx_dump 会将它们作为 RenderingInfo 元素添加到每条记录中,就像转发事件所具有的那样:
evtx_dump --mta LocaleMetaData/Security_1033.MTA Security.evtx.MTA 文件必须是与该日志一起保存的那个文件。在库中,这是 ParserSettings::mta(参见 evtx::mta 模块)。docs/mta.md 描述了该文件格式以及 Windows 如何将其字符串与事件匹配。
在没有 .MTA 文件的情况下,evtx_dump 会从提供程序自身的二进制文件(从 Windows 系统复制而来)构建相同的 RenderingInfo:其 WEVT_TEMPLATE 资源中的清单,以及其消息表中的字符串(位于某个区域设置文件夹(如 en-US)的 .mui 文件中)。消息中的插入项(%1、%2、……)会用事件的数据填充。
evtx_dump --messages C:/copy/of/Windows/System32 Security.evtx--messages 接受一个文件夹或单个二进制文件,并且可以多次指定。--messages-locale 选择另一个区域设置文件夹。使用写入该日志的机器的二进制文件:不同 Windows 版本之间的文本会有所不同。使用消息渲染会慢数倍。在库中,这是 ParserSettings::messages 与 wevt_templates::messages::MessageCatalog。
一条记录会引用一个模板,该模板通常存储在同一个块中。当该模板缺失或损坏时,记录就无法渲染。相同的模板也存在于提供程序的二进制文件(EXE、DLL 或 SYS)中,evtx_dump 可以将它们收集到一个缓存文件中,并在需要时回退到该缓存。
.wevtcache 文件:evtx_dump extract-wevt-templates --input <provider.dll> --output /tmp/wevt_cache.wevtcache --overwriteevtx_dump --wevt-cache /tmp/wevt_cache.wevtcache <log.evtx>。仅当某条记录因其模板 GUID 缺失或损坏而失败时,才会查询该缓存,因此健康日志的输出不会发生变化。在调试此问题时,有两个命令会有所帮助:
evtx_dump dump-template-instances --input <log.evtx> --record-id <ID> 以 JSON 行形式打印某条记录各模板实例的替换值。第一个实例填充 System,第二个通常是提供程序自身的模板。evtx_dump apply-wevt-cache --cache /tmp/wevt_cache.wevtcache --template-guid <GUID> --evtx <log.evtx> --record-id <ID> 使用某条记录的值将单个模板渲染为 XML。docs/wevt_templates.md 中有详细说明和背景信息(issue #103)。
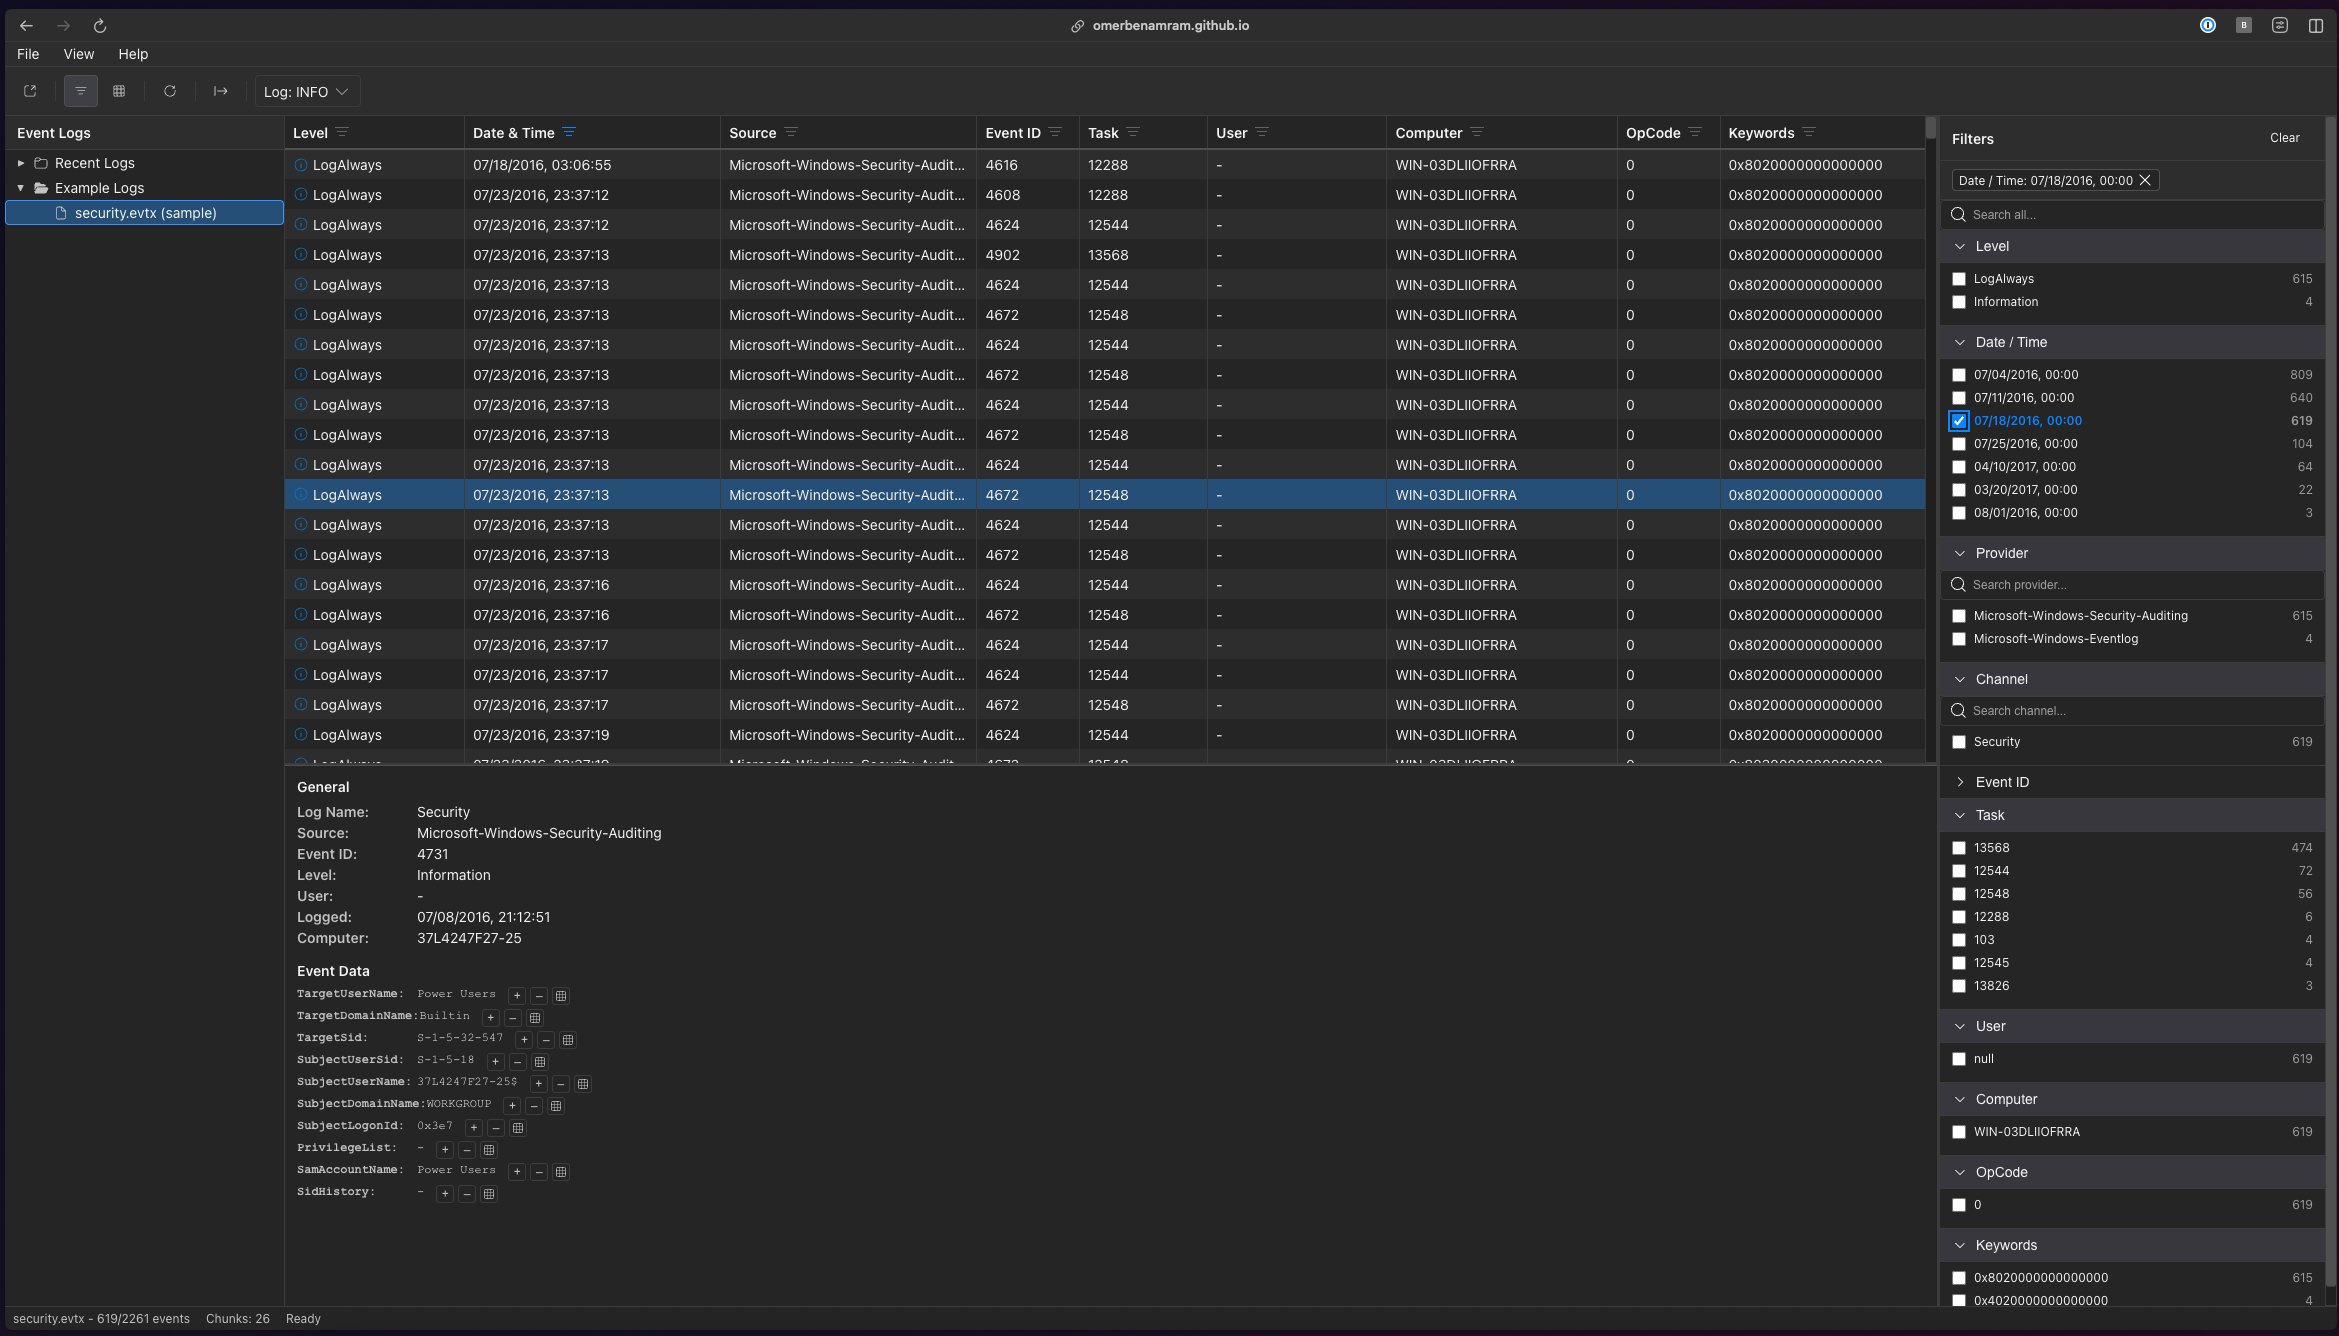
https://omerbenamram.github.io/evtx/ 是一个基于同一解析器构建的查看器,已编译为 WebAssembly。将 .evtx 文件拖放到页面上即可。该文件在你的浏览器中解析,不会上传到任何地方,并且在首次加载后,页面可离线工作。
它支持按级别、提供程序、通道、事件 ID 和 EventData 字段进行筛选(由 DuckDB-WASM 执行)、全文搜索、列选择,以及将筛选后的事件导出为 JSON 或 XML。它通过仅渲染屏幕上的行来处理大型日志。
use evtx::EvtxParser;
use std::path::PathBuf;

// Change this to a path of your .evtx sample.
let fp = PathBuf::from(format!("{}/samples/security.evtx", std::env::var("CARGO_MANIFEST_DIR").unwrap()));

let mut parser = EvtxParser::from_path(fp).unwrap();
for record in parser.records() {
    match record {
        Ok(r) => println!("Record {}\n{}", r.event_record_id, r.data),
        Err(e) => eprintln!("{}", e),
    }
}
records() 返回 XML,records_json() 返回 JSON 字符串,records_json_value() 返回 serde_json::Value。每个条目都是一个 Result,因此一条损坏的记录不会终止迭代。ParserSettings 包含 evtx_dump 以标志形式提供的选项。在多线程上解析需要 multithreading 特性,该特性默认开启。
API 参考文档位于 docs.rs。
在单线程下,evtx 将 30 MB 日志转储为 XML 耗时 72 ms,而次快的 libevtx 需要 2.4 s。转储为 JSON 耗时 75 ms,而 golang-evtx 在多核上需要 1.3 s。它是表中唯一同时支持两种格式的解析器。这些数据来自在 12 核 AMD Ryzen 3900X 上使用 hyperfine 的测量。
基准测试运行:2026 年 6 月(evtx 0.12.2)。
系统:Arch Linux(Linux 7.0.11-arch1-1 x86_64)。
基准测试提交:99a6def。
evtx 各列——以及 pyevtx-rs(我们自己的 Python 绑定,封装了相同的 Rust 核心)——于 2026 年 6 月在同一台机器上重新测量,此时编译模板重写已经落地(参见 docs/compiled-templates.html)。两者均为面向 Linux/macOS 发布的 PGO 构建(发布二进制文件和 PyPI wheel;详情见下文)。pyevtx-rs 的瓶颈在于逐记录的 Python 编组(每条记录一个 dict),而非解析器本身,因此它无法获得核心的全部加速。其余竞品数据(libevtx、velocidex/evtx、golang-evtx、python-evtx)沿用自 2026 年 1 月在同一硬件上的运行结果,未作改动——这些外部工具的性能没有变化。
参与基准测试的库:









