Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Nethive-Project — 重构与协作的SIEM和CVSS基础设施。在Blackhat Asia Arsenal 2020上展示。 | Kitploit
工具/GitHubGitHub/chrisandoryan/nethive-project
漏洞扫描器Web安全机器学习入侵检测日志分析
GitHubchrisandoryan/nethive-project

Nethive-Project

重构与协作的SIEM和CVSS基础设施。在Blackhat Asia Arsenal 2020上展示。

查看仓库
51463年前尚未审核
分享

Nethive-Project


nethive-logo

零到低延迟监控系统

功能 • 安装 • 快速开始 • 贡献者 • 用户指南

Nethive项目提供了一个由CVSS自动测量驱动的安全信息和事件管理(SIEM)基础设施。
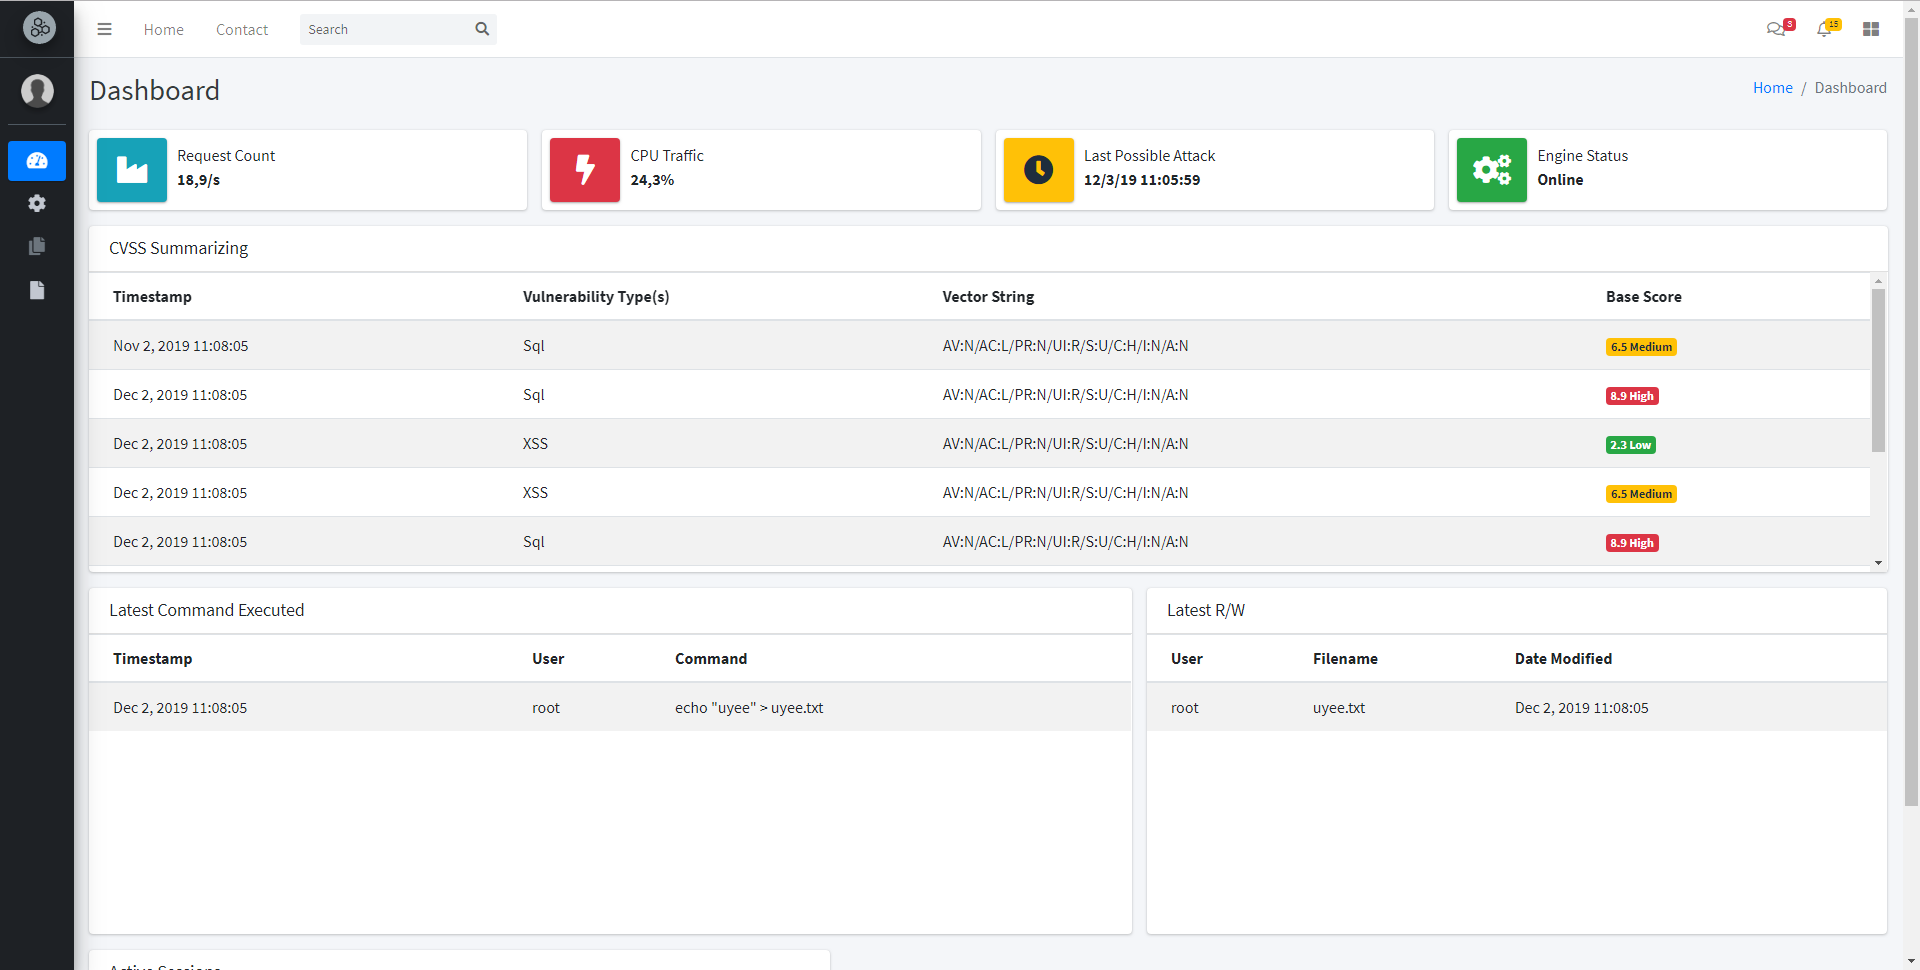
Dashboard Preview

功能

  • 基于机器学习的SQL注入检测
  • 基于Chrome XSS审计器的服务端XSS检测
  • 由Auditbeat支持的后渗透检测
  • Bash命令历史追踪器
  • 对检测到的攻击进行CVSS评估
  • 由Elasticsearch和Logstash支持的实时日志存储
  • 基础系统监控
  • 资源丰富的仪表盘UI
  • 通过邮件通知可疑活动

安装

安装前,请确保已安装**前提条件**。

你可以通过PyPi包管理器使用以下命令安装Nethive:

[Coming Soon!]

或者

你可以通过最新仓库安装Nethive:

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

如果上述任何步骤失败,请确保所有依赖都已安装。 更多详细信息,请参考安装指南。
快速开始

Start Nethive

  1. 获取并启动nethive-cvss Docker容器

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. 启动Nethive并复制默认配置

    $ cd Nethive-Project/
    $ cp .env.example .env
    
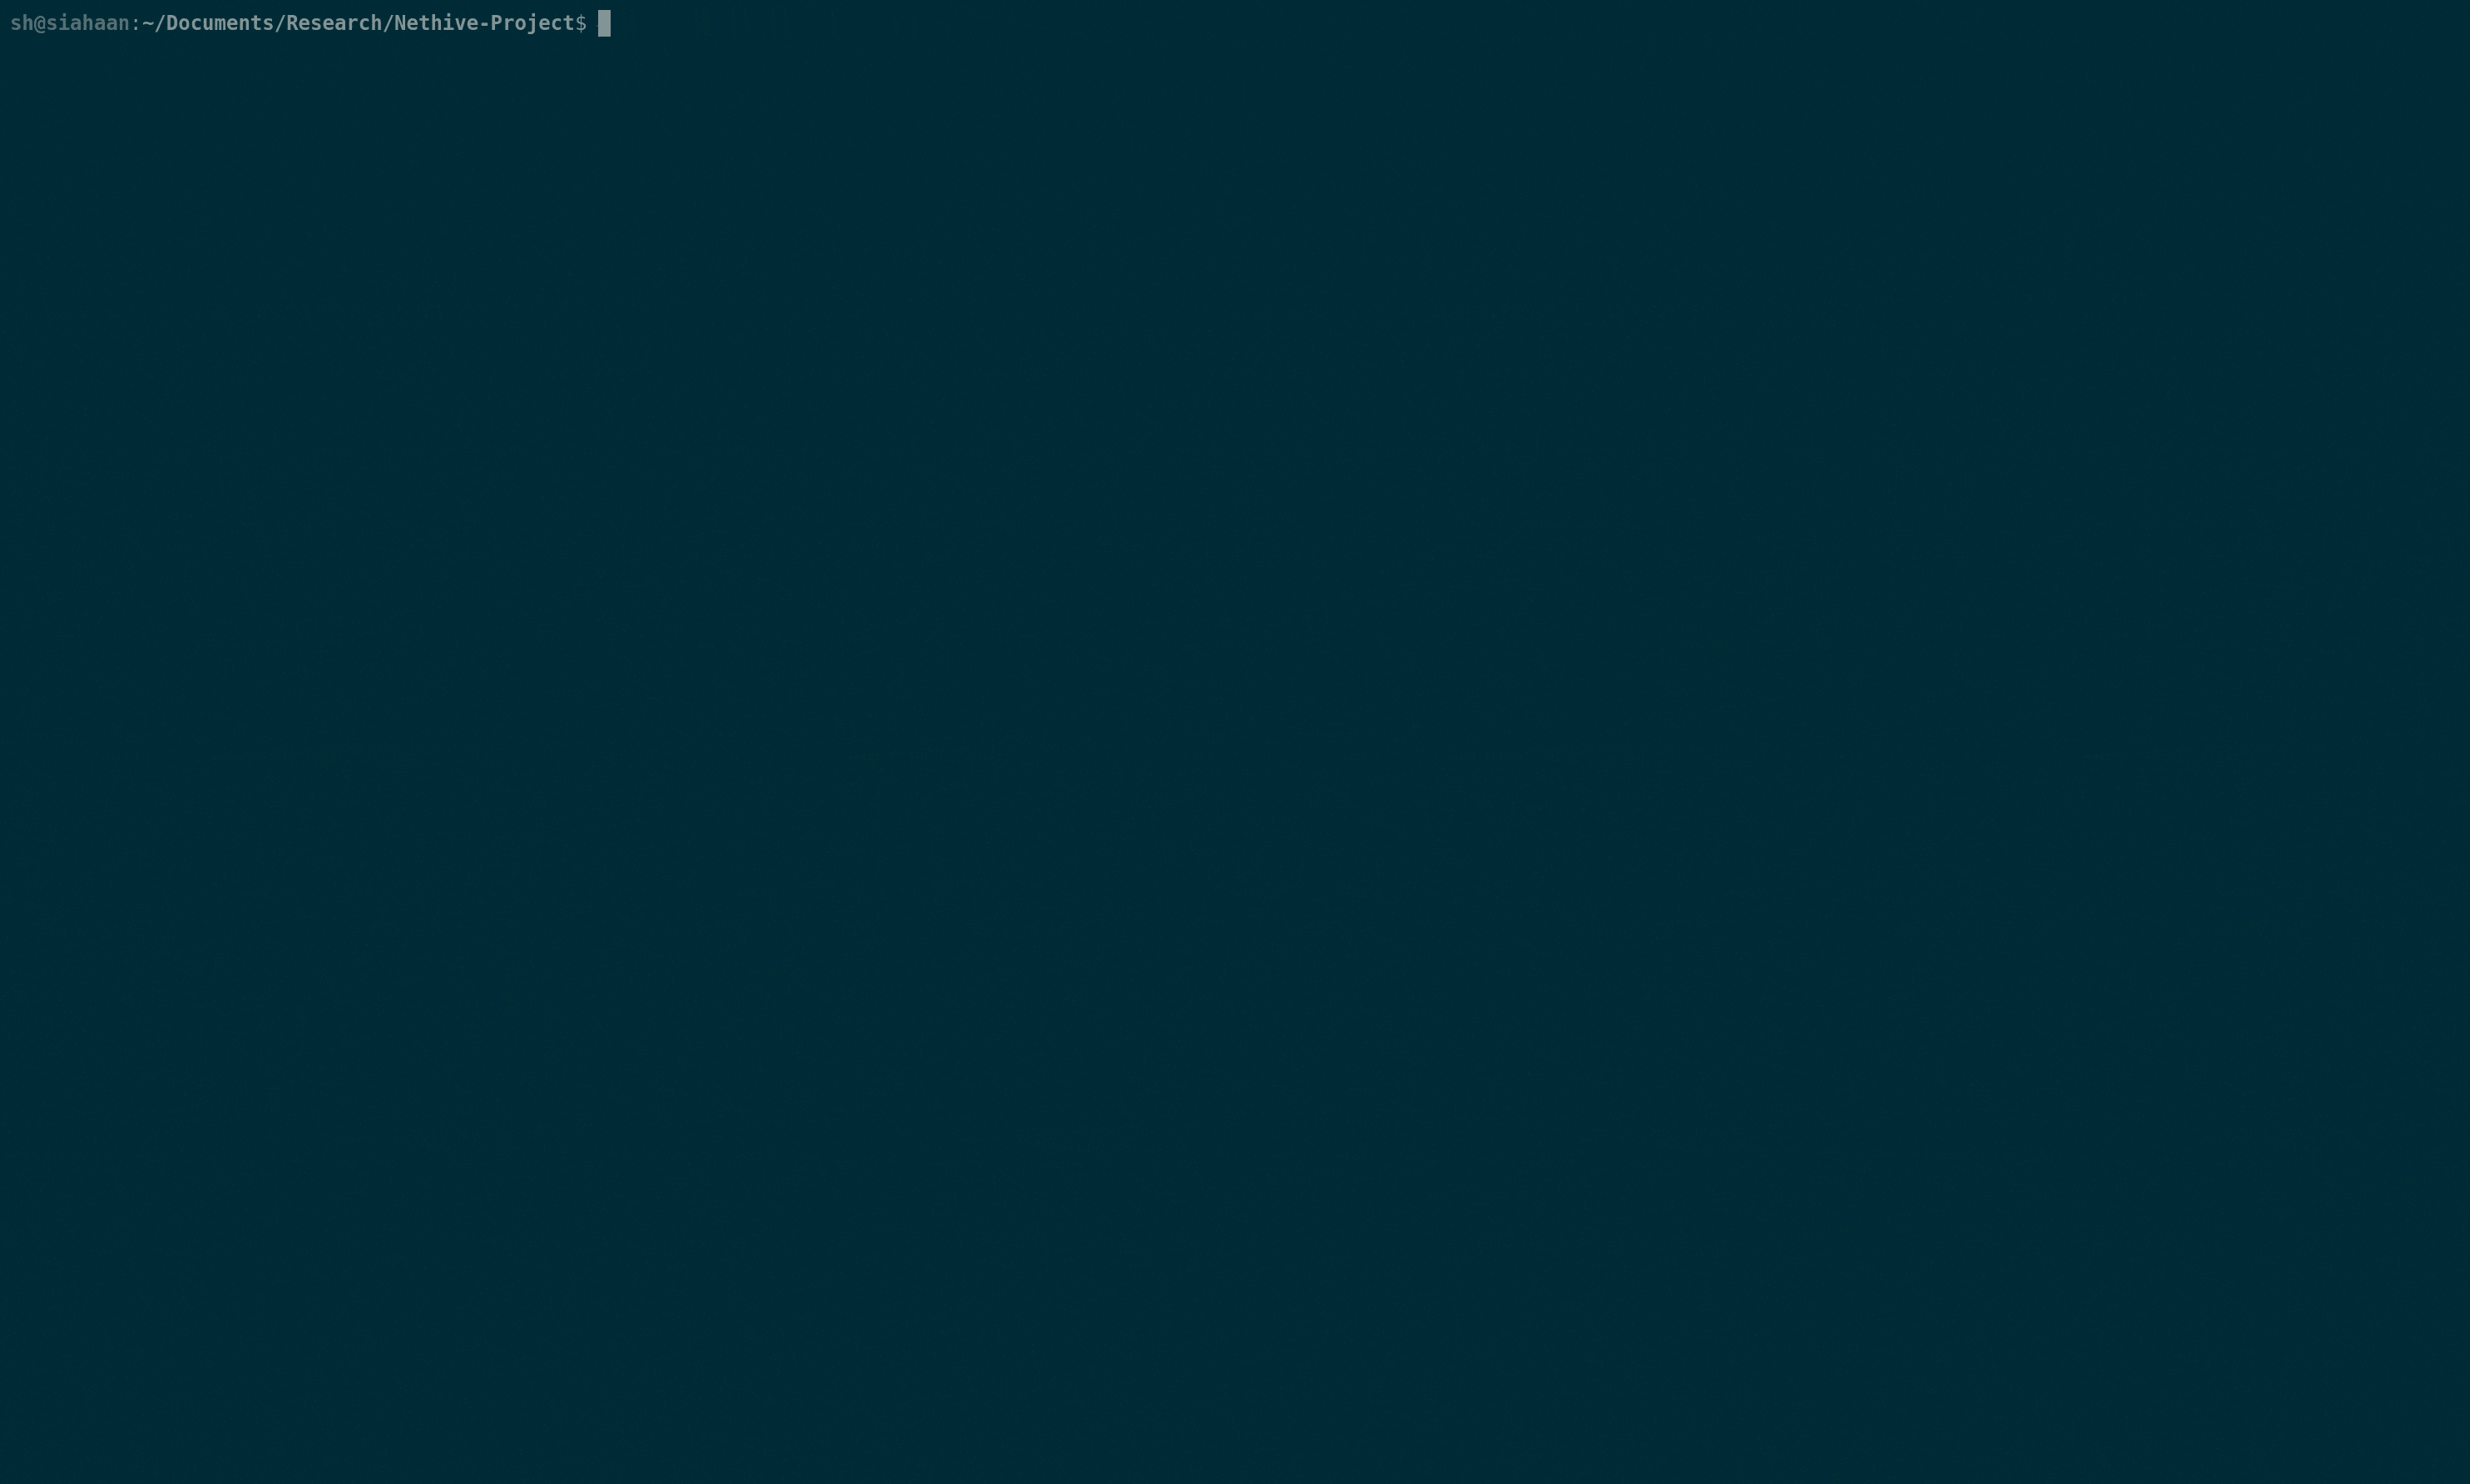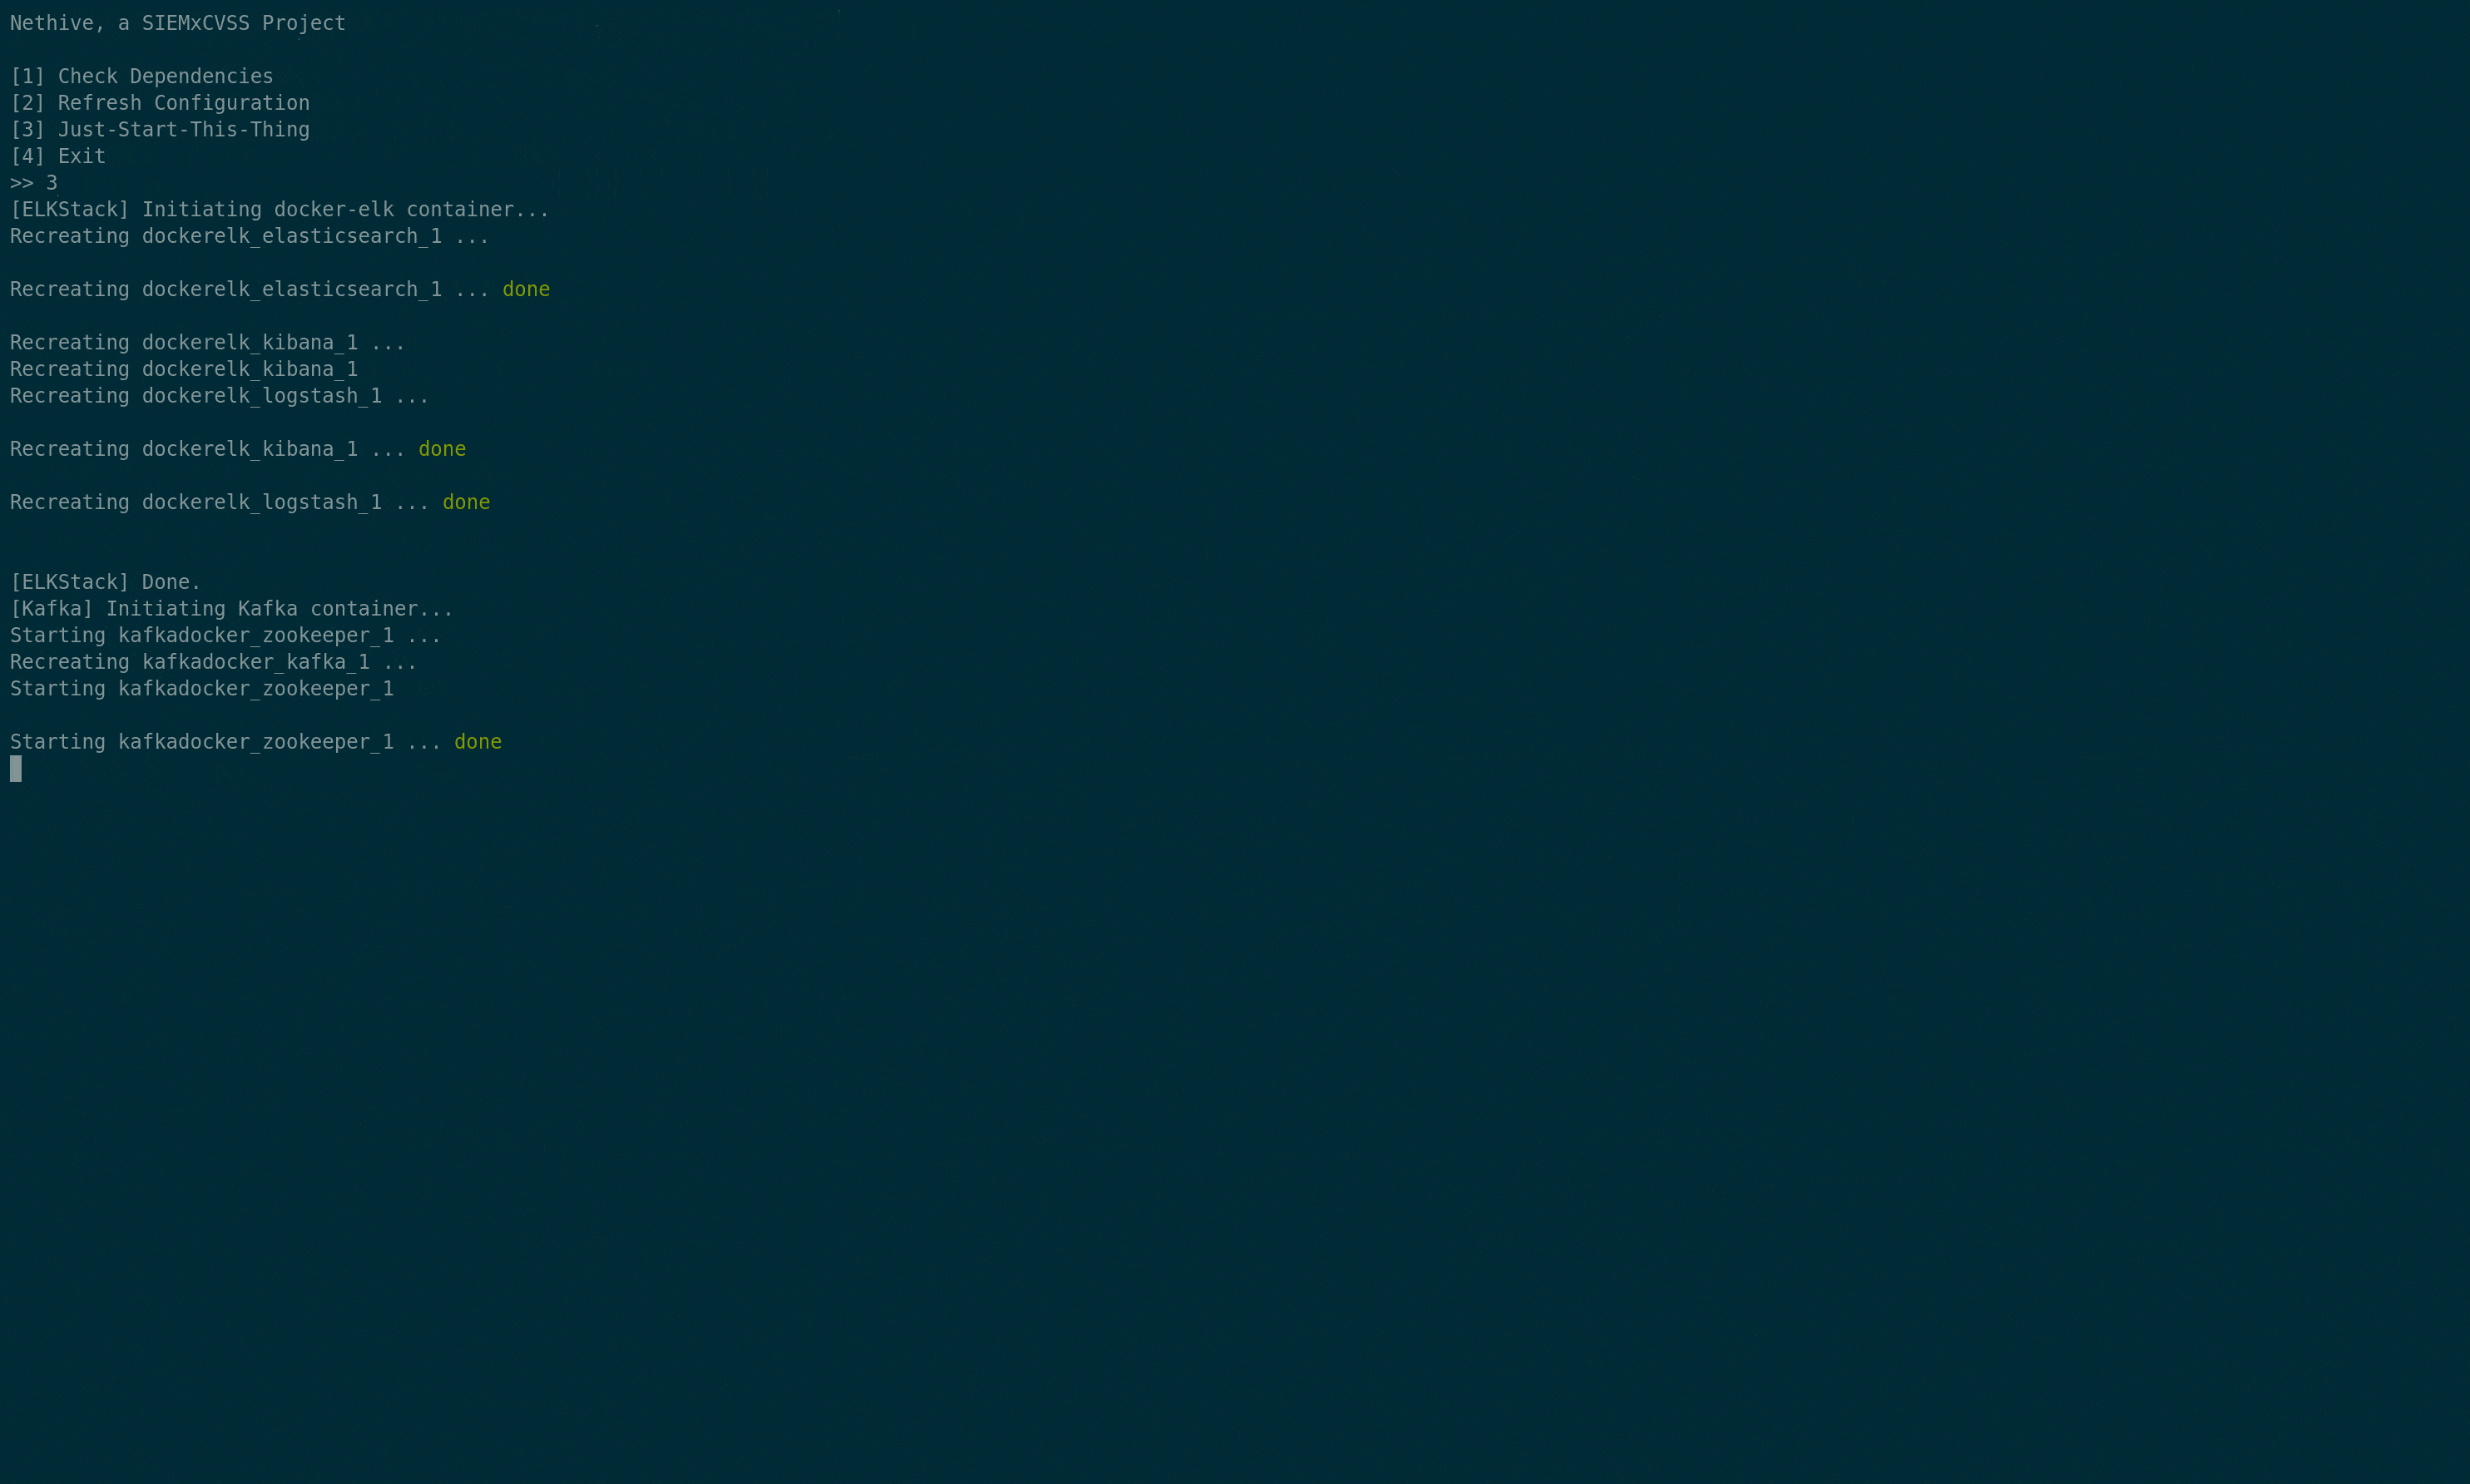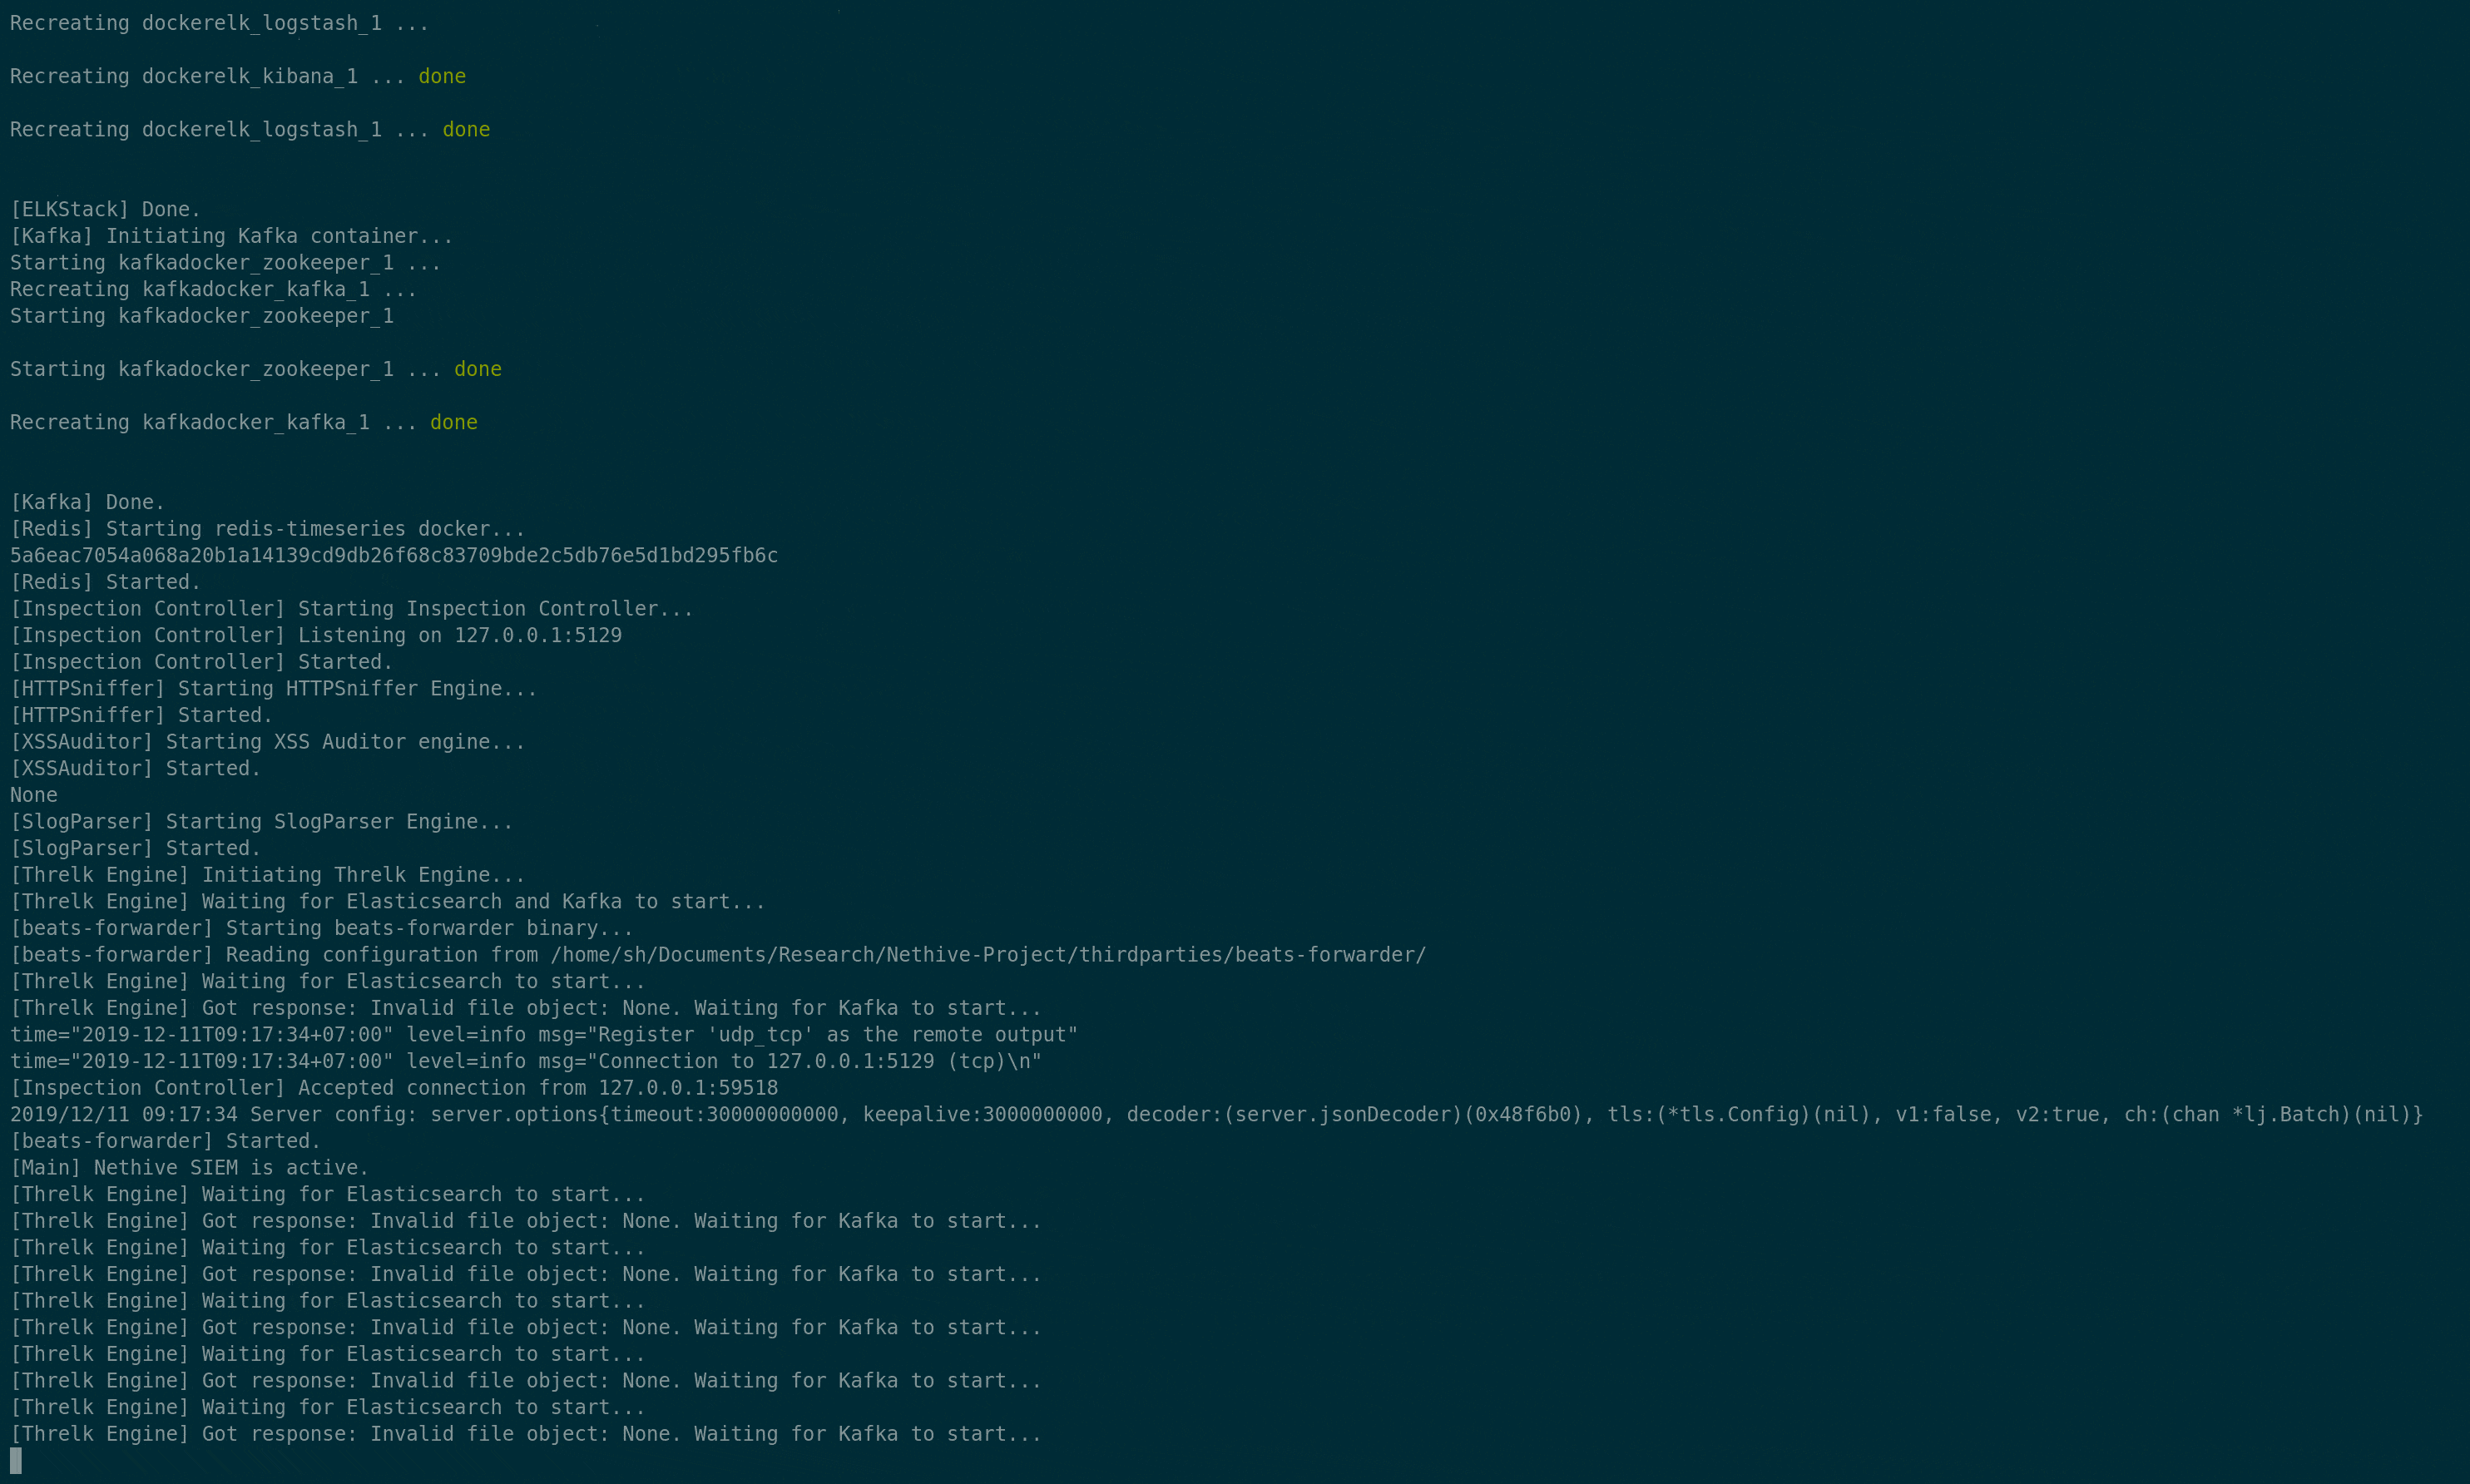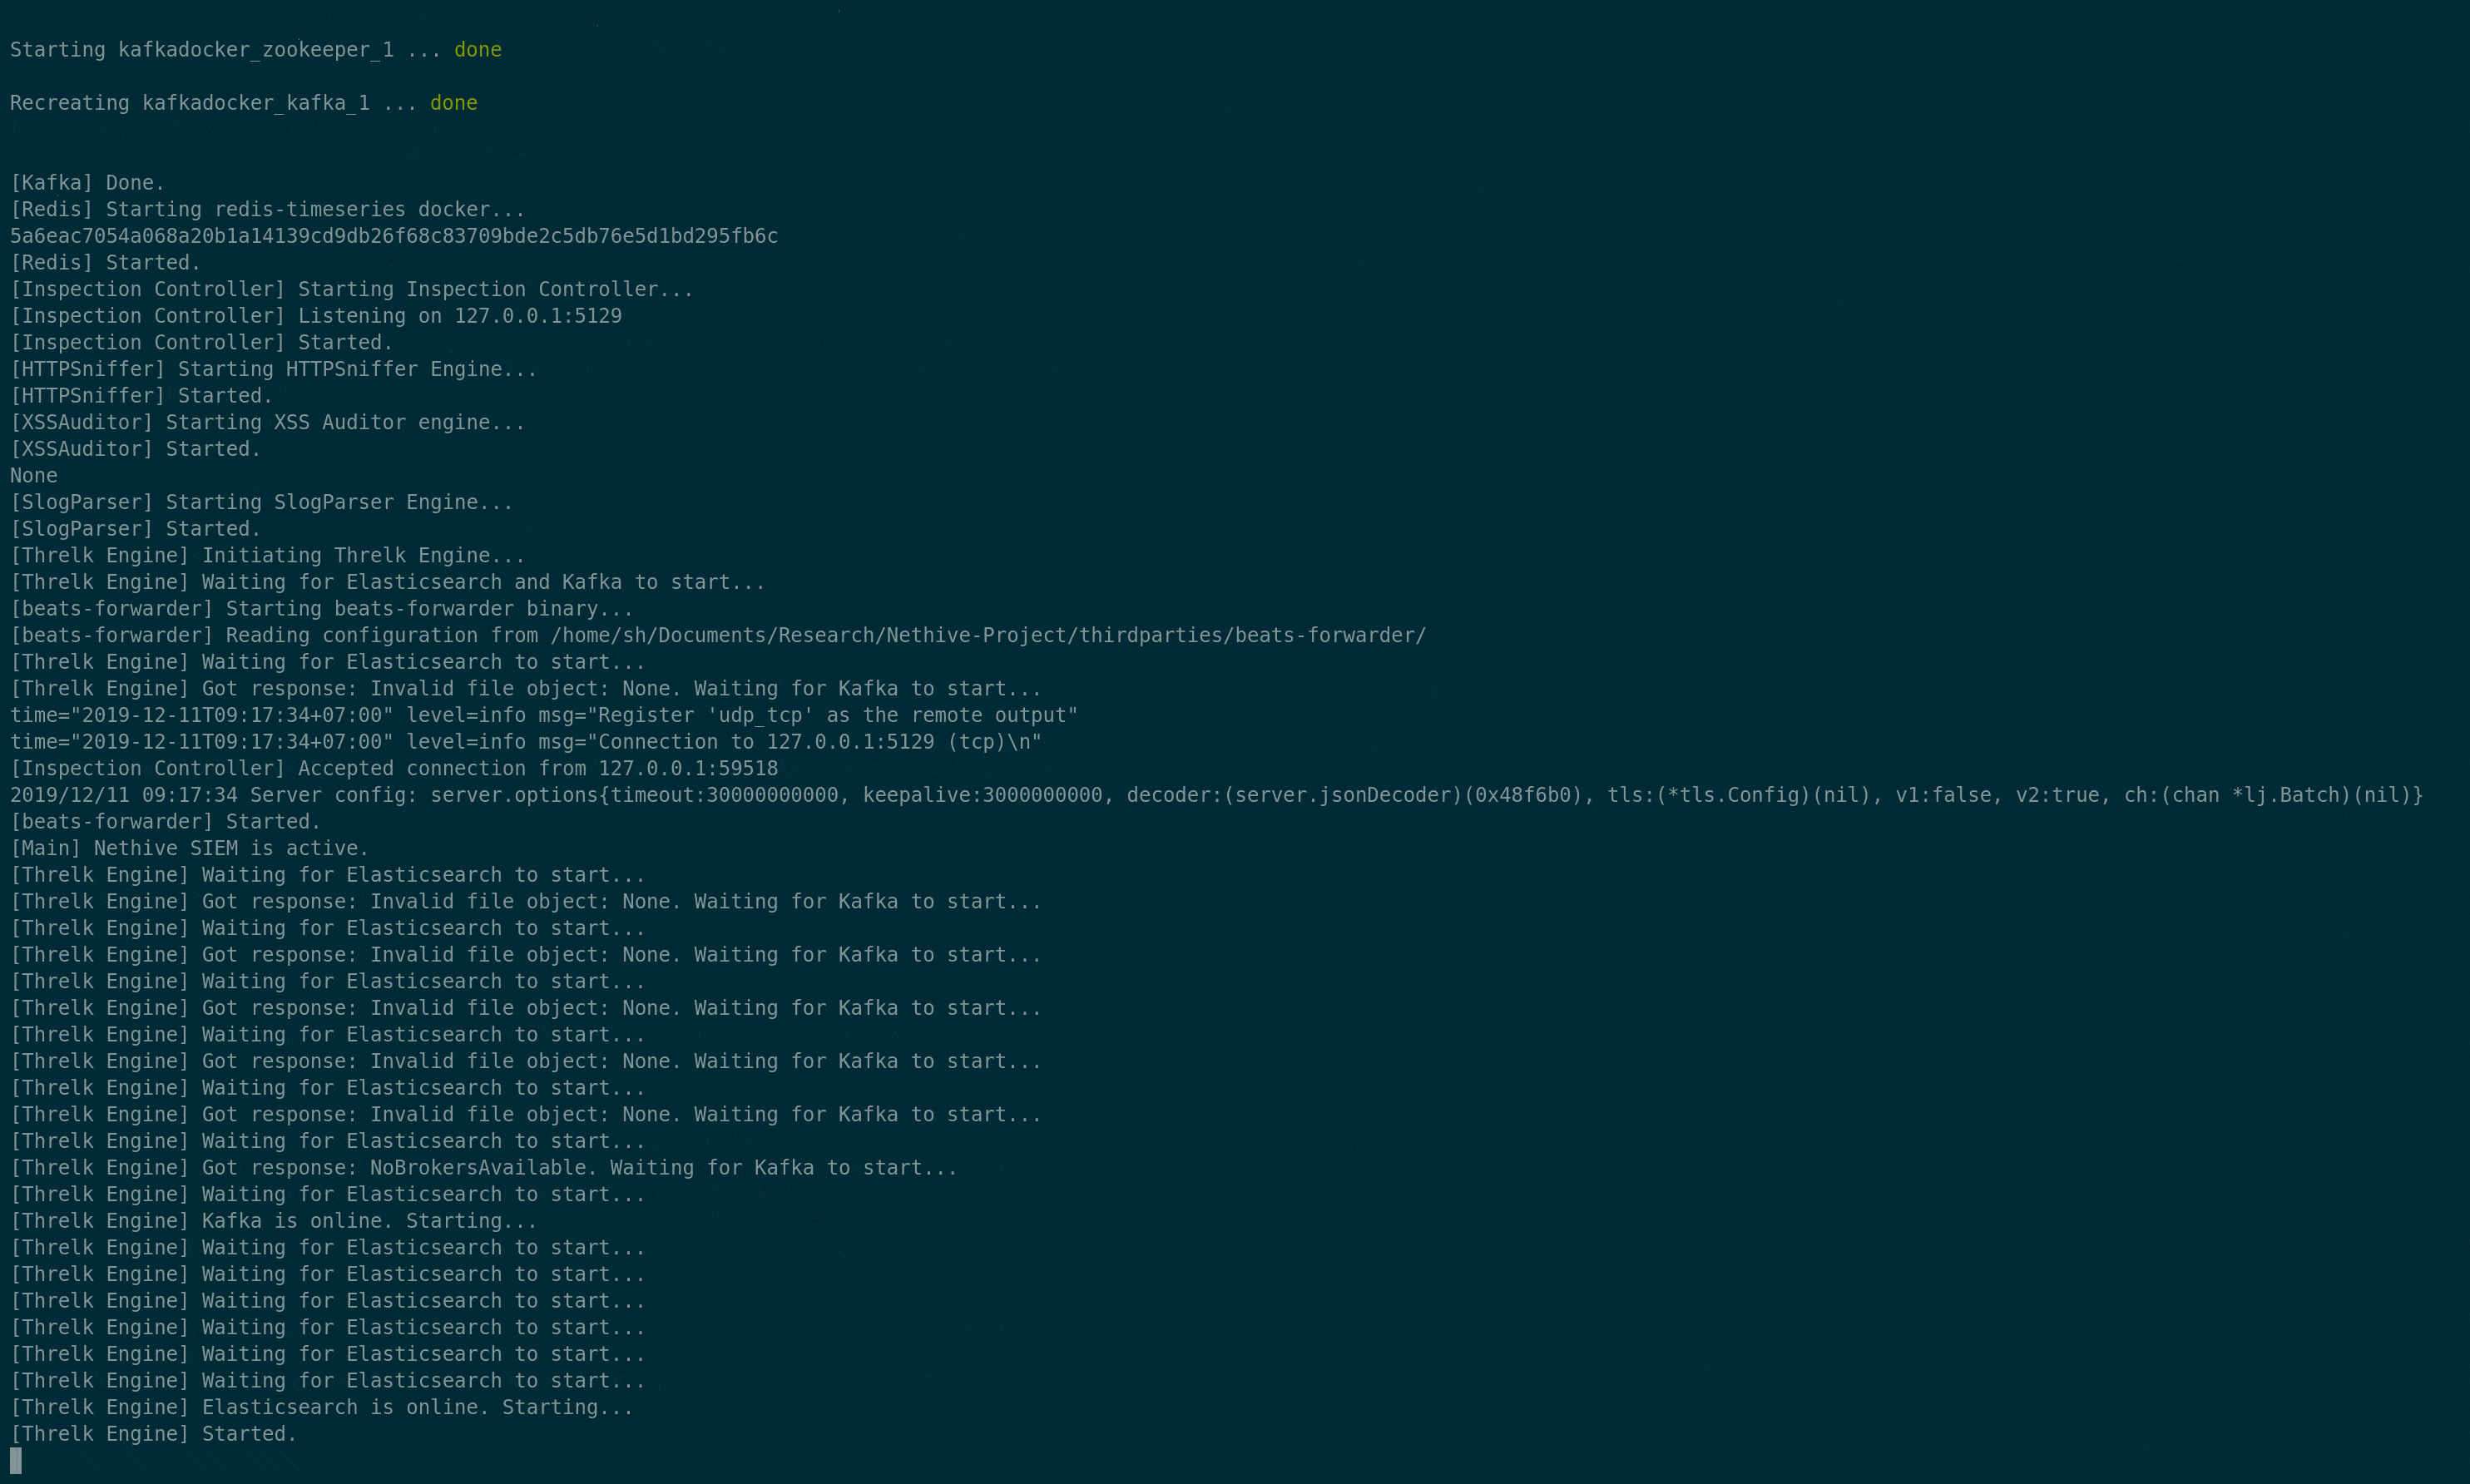
  3. 激活所有Nethive处理引擎:$ sudo python3 main.py .
    在菜单提示中,选择**[3] Just-Run-This-Thing**,然后等待引擎初始化。

  4. 启动Nethive UI服务器

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start

    
  5. 访问 http://localhost:3000/

贡献者

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →








