#1
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
本报告针对CVE-2025-56019,该漏洞是为Easytouch+产品预留的BLE认证漏洞,由发现者Yashodhan Vivek Mandke报告。请在此仓库中下载报告PDF。
 moxie25/nanomq-memory-leak-research
针对 CVE-2026-36590 的公开通告和技术分析,这是一个 NanoMQ v0.24.9 拒绝服务漏洞。
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T 存在可通过开放端口利用的不正确访问控制漏洞。
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 未认证 DoS PoC 漏洞利用
 mirellesilvajs/iot-vuln-lab-cve-2017-17761
基于CVE-2017-17761的IoT设备漏洞利用的教育模拟
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC 包已针对 CVE-2020-0453 进行修补,解决了 NFC 组件中的安全漏洞。
 lodi-g/cve-2019-13361
Smanos W100 1.0.0 设备存在不安全的权限,同一Wi-Fi网络上的攻击者可以利用该漏洞。
 tlatkdgus1/blueborne-cve-2017-1000251
克隆
 jaden-bowers/tenda-router-vr-and-exploit
针对Tenda AC15路由器固件重托管和远程命令执行(CVE-2020-10987)漏洞利用复现的编写指南。
 myasnik/hardware-hacking-cheatsheet
硬件黑客速查表
 athos-zago/cve-2024-30973
POC 视频 - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
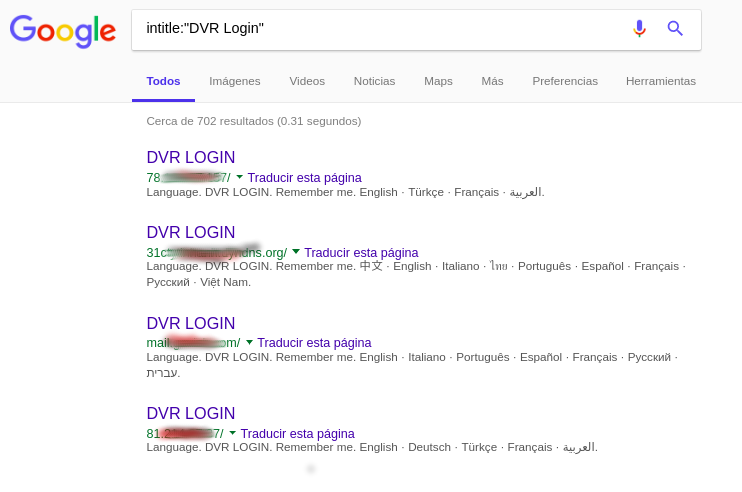 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
针对CVE-2018-9995的利用工具,通过带有cookie绕过的HTTP请求从暴露的DVR设备中提取凭证,针对多个供应商型号。
 leonardobg/cve-2023-36143
CVE-2023-36143 的概念验证漏洞利用,演示了如何通过诊断工具 Web 界面在 Maxprint Maxlink 1200G v3.4.11E 中实现命令注入。
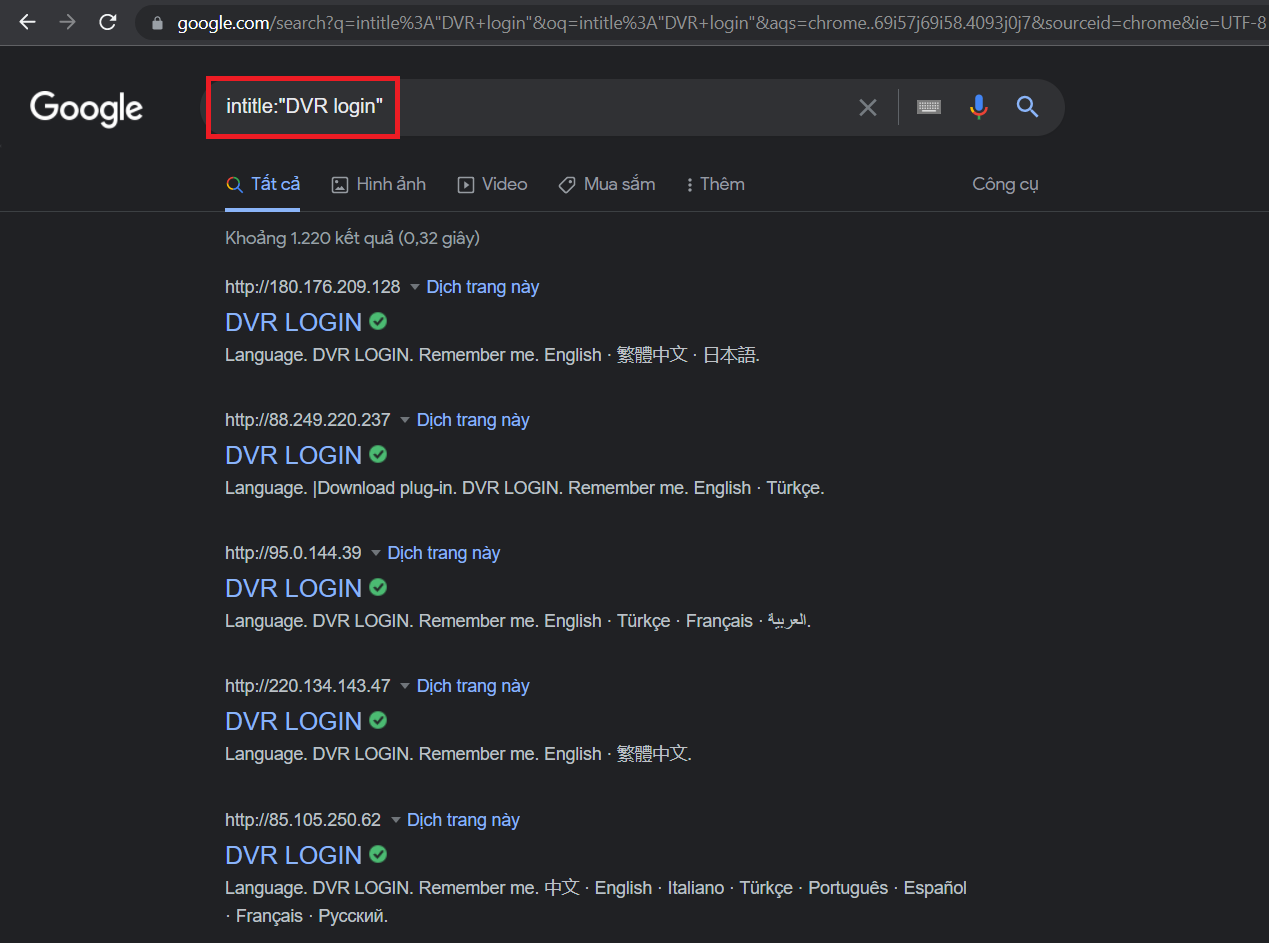 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
CVE-2018-9995漏洞利用工具,通过Google Dorking和直接IP访问从易受攻击的DVR设备中提取凭据。
 exploitwritter/cve-2022-25064
该脚本利用TPLink WR840N路由器中的一个远程命令执行漏洞,通过配置功能的IPv6协议。
 alt3kx/cve-2007-6638
March Networks DVR 3204 - 日志文件信息泄露